


 Tự học CCNA Online miễn phí – Khóa học CCNA 200-301 từ số 0Bài 76b: Thực hành AAA — Xác thực đăng nhập router bằng TACACS+ và RADIUS, có tài khoản local dự phòng
Bài 76b: Thực hành AAA — Xác thực đăng nhập router bằng TACACS+ và RADIUS, có tài khoản local dự phòng
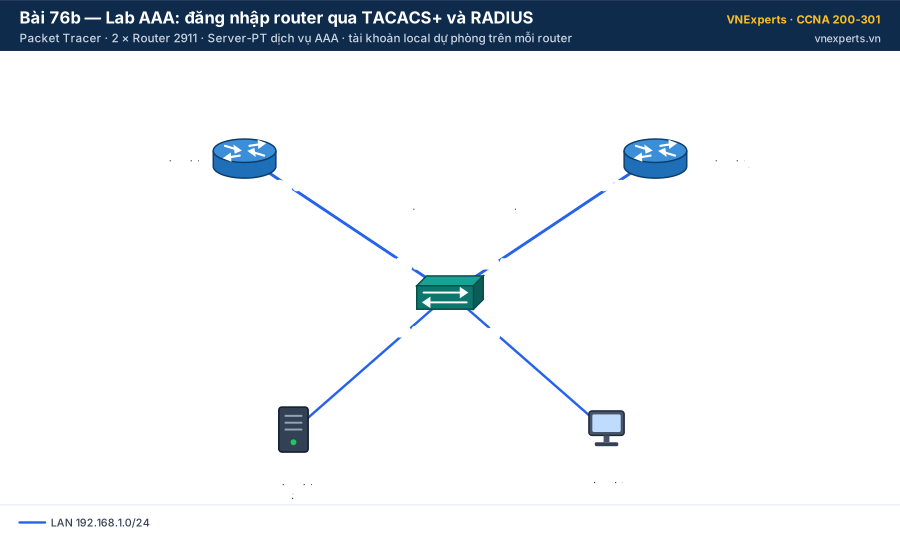
Sơ đồ lab Bài 76b · ⬇️ Tải sơ đồ (SVG) · 🔍 Mở cỡ lớn
💡 Liên hệ thực tế
Công ty ABC có 30 router và switch, 5 kỹ sư cùng quản trị. Nếu tài khoản nằm rải rác trên từng thiết bị, mỗi lần có người nghỉ việc bạn phải vào cả 30 thiết bị để xoá. Với AAA, tài khoản nằm tập trung trên một máy chủ: thêm, xoá, đổi mật khẩu một lần là áp dụng cho mọi thiết bị.
Trong bài này, R1 hỏi máy chủ bằng giao thức TACACS+, R2 hỏi bằng RADIUS. Cả hai đều có một tài khoản local để dự phòng khi máy chủ không liên lạc được.
Quy tắc ghi nhớ: aaa authentication login default group tacacs+ local = hỏi máy chủ trước; chỉ khi máy chủ không trả lời mới dùng tài khoản local. Máy chủ trả lời "sai mật khẩu" thì bị từ chối luôn, không thử local.
🎯 Mục tiêu bài lab
- Bật dịch vụ AAA trên Server-PT, khai báo thiết bị (client) và người dùng.
- Cấu hình R1 xác thực qua TACACS+ và R2 xác thực qua RADIUS, cho cả console và VTY.
- Kiểm tra phương thức dự phòng
localkhi máy chủ ngừng hoạt động. - Phân biệt TACACS+ và RADIUS.
📋 Bảng địa chỉ và đấu nối
| Thiết bị | Interface | Địa chỉ IP | Ghi chú |
|---|---|---|---|
| R1 | G0/0 | 192.168.1.1/24 | Xác thực bằng TACACS+ |
| R2 | G0/0 | 192.168.1.2/24 | Xác thực bằng RADIUS |
| SRV-AAA | NIC | 192.168.1.10/24 | Server-PT, dịch vụ AAA |
| PC-ADMIN | NIC | 192.168.1.20/24 | Telnet vào router để thử VTY |
| Thông tin | R1 (TACACS+) | R2 (RADIUS) |
|---|---|---|
| Khoá chia sẻ với SRV-AAA | TacKey@2026 |
RadKey@2026 |
| Tài khoản trên SRV-AAA | nam / Nam@2026 |
|
| Tài khoản local dự phòng | local-admin / Local@2026 |
|
| Enable secret | class |
|
| Từ | Cổng | Đến | Cổng | Cáp |
|---|---|---|---|---|
| SW1 | Gi0/1, Gi0/2 | R1, R2 | G0/0 | Copper Straight-Through |
| SW1 | Fa0/1, Fa0/2 | SRV-AAA, PC-ADMIN | FastEthernet0 | Copper Straight-Through |
⚙️ Các bước thực hiện
⚙️ Bước 1 — Dựng sơ đồ và cấu hình nền
Kéo ra 2 router 2911, 1 switch 2960-24TT, 1 Server-PT và 1 PC. Nối cáp, đặt IP cho SRV-AAA và PC-ADMIN. Dán cho R1 (R2 tương tự, đổi hostname và IP thành 192.168.1.2):
hostname R1
enable secret class
interface gigabitEthernet 0/0
 ip address 192.168.1.1 255.255.255.0
 no shutdown
end
Kiểm tra: R1 và R2 ping được 192.168.1.10.
⚙️ Bước 2 — Cấu hình dịch vụ AAA trên SRV-AAA
SRV-AAA → Services → AAA → Service On.
- Network Configuration (khai báo thiết bị được phép hỏi máy chủ):
- Client Name
R1, Client IP192.168.1.1, SecretTacKey@2026, ServerType Tacacs → Add. - Client Name
R2, Client IP192.168.1.2, SecretRadKey@2026, ServerType Radius → Add.
- Client Name
- User Setup: Username
nam, PasswordNam@2026→ Add.
Secret ở đây là khoá chia sẻ giữa thiết bị và máy chủ — phải giống hệt bên router.
⚙️ Bước 3 — R1 xác thực qua TACACS+
R1(config)# username local-admin secret Local@2026
R1(config)# tacacs-server host 192.168.1.10
R1(config)# tacacs-server key TacKey@2026
R1(config)# aaa new-model
R1(config)# aaa authentication login default group tacacs+ local
R1(config)# line console 0
R1(config-line)# login authentication default
R1(config-line)# line vty 0 4
R1(config-line)# login authentication default
R1(config-line)# end- Tạo tài khoản local trước khi bật
aaa new-model— để luôn còn một đường vào thiết bị. aaa new-modelbật cơ chế AAA; từ đây các line dùng danh sách phương thức của AAA thay cho lệnhlogin/passwordcũ.- Danh sách
default: thử nhóm máy chủ TACACS+ trước, rồi tớilocal.
📎 Lệnhtacacs-server host/tacacs-server keyđã cũ trên IOS mới (thay bằng khốitacacs server <tên>), nhưng Packet Tracer hiện chỉ hỗ trợ dạng cũ. Ý nghĩa hai dạng như nhau.
Thử: trên CLI của R1 gõ exit, nhấn Enter. Router hỏi Username: → nhập nam, Password Nam@2026 → vào được R1>. Từ PC-ADMIN: telnet 192.168.1.1 → đăng nhập bằng nam → enable (mật khẩu class).
⚙️ Bước 4 — R2 xác thực qua RADIUS
R2(config)# username local-admin secret Local@2026
R2(config)# radius-server host 192.168.1.10
R2(config)# radius-server key RadKey@2026
R2(config)# aaa new-model
R2(config)# aaa authentication login default group radius local
R2(config)# line console 0
R2(config-line)# login authentication default
R2(config-line)# line vty 0 4
R2(config-line)# login authentication default
R2(config-line)# end
Thử tương tự: thoát CLI của R2 rồi đăng nhập bằng nam; từ PC-ADMIN telnet 192.168.1.2. Cùng một tài khoản trên máy chủ dùng được cho cả hai router.
⚙️ Bước 5 — Thử phương thức dự phòng
- Máy chủ đang chạy, đăng nhập R1 bằng
local-admin/Local@2026→ bị từ chối. Máy chủ có trả lời — nó nói "không có người dùng này" — nên router không thử local. - Trên SRV-AAA, chuyển Service sang Off (giả lập máy chủ hỏng).
- Đăng nhập lại R1 bằng
local-admin→ vào được (có thể phải chờ vài giây để router hết thời gian chờ máy chủ). Lúc này tài khoảnnamlại không dùng được. - Bật lại Service On trên SRV-AAA.
💾 Bước 6 — Lưu cấu hình
R1# copy running-config startup-config
R2# copy running-config startup-config
🔍 Kiểm tra kết quả
| # | Kiểm tra | Lệnh / thao tác | Kết quả mong đợi |
|---|---|---|---|
| 1 | Console R1 qua TACACS+ | Thoát CLI, đăng nhập nam |
Vào được R1> |
| 2 | VTY R2 qua RADIUS | PC-ADMIN telnet 192.168.1.2 |
Đăng nhập nam thành công |
| 3 | Không dự phòng khi máy chủ trả lời | Máy chủ On, đăng nhập local-admin |
Bị từ chối |
| 4 | Dự phòng khi máy chủ không trả lời | Máy chủ Off, đăng nhập local-admin |
Vào được |
| 5 | Cấu hình AAA | show running-config | include aaa|tacacs|radius |
Có đủ các dòng đã cấu hình |
🛠️ Lỗi thường gặp & cách xử lý
| Triệu chứng | Nguyên nhân thường gặp | Cách kiểm tra & sửa |
|---|---|---|
| Tài khoản đúng nhưng luôn bị từ chối | Khoá chia sẻ trên router và máy chủ khác nhau (phân biệt hoa thường) | So khớp key hai bên |
| Máy chủ không phản hồi router | Client IP trên máy chủ sai, hoặc ServerType chọn nhầm Tacacs/Radius | Network Configuration trên SRV-AAA |
| Tự khoá mình ngoài thiết bị | Bật aaa new-model khi chưa có tài khoản local và máy chủ chưa sẵn sàng |
Luôn tạo username … secret trước; giữ một phiên console đang mở khi thử |
Đăng nhập được nhưng enable báo lỗi |
Chưa đặt enable secret |
Đặt enable secret |
🏆 Thử thách mở rộng
- Thêm tài khoản
linh/Linh@2026trên SRV-AAA rồi đăng nhập cả R1 và R2 — không cần đụng vào router. - Đổi R1 để console chỉ dùng tài khoản local (luôn vào được kể cả khi máy chủ lỗi), còn VTY vẫn hỏi TACACS+ trước.
👉 Gợi ý đáp án
Thử thách 1: SRV-AAA → AAA → User Setup → thêm linh. Đây chính là lợi ích của quản lý tập trung.
Thử thách 2: tạo danh sách phương thức có tên cho console:
R1(config)# aaa authentication login CONSOLE-LOCAL local
R1(config)# line console 0
R1(config-line)# login authentication CONSOLE-LOCAL
VTY vẫn dùng danh sách default (TACACS+ rồi local).
💬 Hỏi & Đáp nhanh
❓ TACACS+ và RADIUS khác nhau thế nào?
✅ TACACS+ (do Cisco phát triển) chạy TCP port 49, mã hoá toàn bộ nội dung gói, tách riêng ba phần Authentication, Authorization, Accounting — hợp với quản trị thiết bị, phân quyền từng lệnh. RADIUS là chuẩn mở, chạy UDP (thường 1812/1813, thiết bị cũ dùng 1645/1646), chỉ mã hoá mật khẩu, gộp xác thực và phân quyền — hợp với xác thực người dùng mạng như Wi-Fi 802.1X, VPN.
❓ Ba chữ A làm gì?
✅ Authentication: bạn là ai. Authorization: bạn được làm gì. Accounting: bạn đã làm gì (ghi lại phiên đăng nhập, lệnh đã gõ). Bài này mới làm chữ A đầu tiên.
❓ Vì sao vẫn cần tài khoản local?
✅ Để còn đường vào thiết bị khi máy chủ AAA hỏng hoặc đường mạng tới máy chủ bị đứt — chính là lúc bạn cần vào thiết bị nhất.
📝 Bài tập đánh giá
Câu 1: Router cấu hình aaa authentication login default group radius local. Máy chủ RADIUS trả lời "sai mật khẩu". Router sẽ:
- A. Thử tiếp với tài khoản local
- B. Từ chối đăng nhập
- C. Cho vào không cần mật khẩu
- D. Hỏi lại máy chủ RADIUS thứ hai
Câu 2: Giao thức AAA nào dùng TCP và mã hoá toàn bộ nội dung gói?
- A. RADIUS
- B. TACACS+
- C. LDAP
- D. SNMPv2c
👉 Đáp án
- Câu 1: B — Phương thức tiếp theo chỉ được dùng khi phương thức trước báo lỗi (không trả lời), không phải khi bị từ chối.
- Câu 2: B — TACACS+ dùng TCP 49 và mã hoá cả gói; RADIUS dùng UDP và chỉ mã hoá mật khẩu.
💡 Output trong bài là output mẫu trên Packet Tracer, trên máy bạn có thể khác một chút (ví dụ địa chỉ MAC).
📚 Bài viết thuộc khóa học CCNA của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 76: AAA — Authentication, Authorization, Accounting | Mục lục khóa học CCNA | Bài 77: Cấu hình bảo mật cơ bản trên Cisco IOS: password, SSH, local user |


