



Bài 40b: Lab tổng hợp Phần 2 — Dựng mạng LAN doanh nghiệp từ A đến Z
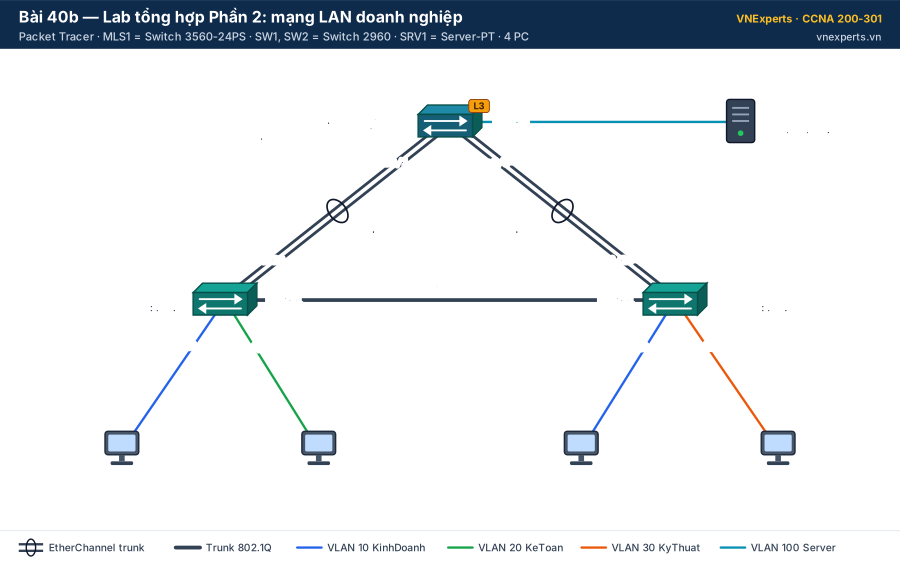
Sơ đồ lab Bài 40b · ⬇️ Tải sơ đồ (SVG) · 🔍 Mở cỡ lớn
💡 Liên hệ thực tế
Đây là "bài thi cuối kỳ" của Phần 2. Công ty ABC chuyển sang văn phòng mới, và anh Nam (VNExperts) giao cho bạn dựng toàn bộ mạng LAN: một switch Layer 3 làm lõi (MLS1), hai switch truy cập cho hai tầng (SW1, SW2), một máy chủ DHCP (SRV1) và bốn PC của ba phòng ban.
Khác với các lab trước, bài này chỉ đưa yêu cầu, không đưa lệnh — giống hệt cách bạn nhận việc ngoài thực tế và giống các câu simulation trong đề thi. Đáp án đầy đủ nằm ở cuối bài, chỉ mở ra khi bạn đã làm xong hoặc bị kẹt thật sự.
Quy tắc ghi nhớ: làm từ dưới lên — Layer 2 chạy ổn rồi mới làm Layer 3, và kiểm tra ngay sau mỗi nhóm yêu cầu.
🎯 Mục tiêu bài lab
- Kết hợp VLAN, trunk, EtherChannel LACP, Rapid PVST+, PortFast/BPDU Guard trong một mạng.
- Định tuyến giữa các VLAN bằng SVI trên switch Layer 3.
- Cấp IP cho mọi VLAN từ một máy chủ DHCP tập trung qua DHCP relay.
- Tự kiểm tra và chấm điểm bài làm theo tiêu chí rõ ràng.
📋 Thông số thiết kế
🏷️ VLAN và địa chỉ
| VLAN | Tên | Mạng | Gateway (SVI trên MLS1) | Có trên switch |
|---|---|---|---|---|
| 10 | KinhDoanh | 192.168.10.0/24 | 192.168.10.1 | MLS1, SW1, SW2 |
| 20 | KeToan | 192.168.20.0/24 | 192.168.20.1 | MLS1, SW1, SW2 |
| 30 | KyThuat | 192.168.30.0/24 | 192.168.30.1 | MLS1, SW1, SW2 |
| 99 | QuanTri | 192.168.99.0/24 | 192.168.99.1 | MLS1, SW1, SW2 |
| 100 | Server | 192.168.100.0/24 | 192.168.100.1 | Chỉ MLS1 |
| 999 | NATIVE | Không dùng | — | MLS1, SW1, SW2 |
🌐 Địa chỉ tĩnh
| Thiết bị | Interface | Địa chỉ IP / Prefix | Gateway |
|---|---|---|---|
| SW1 | Vlan99 | 192.168.99.11/24 | 192.168.99.1 |
| SW2 | Vlan99 | 192.168.99.12/24 | 192.168.99.1 |
| SRV1 | NIC | 192.168.100.10/24 | 192.168.100.1 |
| PC1 – PC4 | NIC | DHCP | DHCP |
🔌 Đấu nối
| Từ | Cổng | Đến | Cổng | Vai trò |
|---|---|---|---|---|
| MLS1 | Fa0/1, Fa0/2 | SW1 | Fa0/23, Fa0/24 | Port-channel 1 (LACP), trunk |
| MLS1 | Fa0/3, Fa0/4 | SW2 | Fa0/23, Fa0/24 | Port-channel 2 (LACP), trunk |
| SW1 | Fa0/21 | SW2 | Fa0/21 | Trunk dự phòng |
| MLS1 | Fa0/10 | SRV1 | FastEthernet0 | Access VLAN 100 |
| SW1 | Fa0/1 | PC1 | FastEthernet0 | Access VLAN 10 |
| SW1 | Fa0/2 | PC2 | FastEthernet0 | Access VLAN 20 |
| SW2 | Fa0/1 | PC3 | FastEthernet0 | Access VLAN 10 |
| SW2 | Fa0/3 | PC4 | FastEthernet0 | Access VLAN 30 |
Thiết bị: MLS1 = switch 3560-24PS; SW1, SW2 = switch 2960-24TT; SRV1 = Server-PT. Dây giữa các switch dùng Copper Cross-Over.
⚙️ Yêu cầu cần hoàn thành
🎯 Gợi ý thứ tự: Nhóm 1 → 2 → 3 → 4 (Layer 2) rồi mới tới Nhóm 5 (Layer 3). Sau mỗi nhóm, dừng lại kiểm tra bằng lệnh show tương ứng trước khi đi tiếp.
⚙️ Nhóm 1 — Chuẩn bị
- Đặt hostname MLS1, SW1, SW2. Tắt tra cứu DNS khi gõ sai lệnh.
- Tạo VLAN và đặt tên đúng bảng thiết kế trên từng switch (lưu ý cột "Có trên switch").
⚙️ Nhóm 2 — EtherChannel và trunk
- Tạo Port-channel 1 giữa MLS1 và SW1, Port-channel 2 giữa MLS1 và SW2, dùng LACP; MLS1 ở chế độ chủ động.
- Mọi đường nối giữa các switch (Po1, Po2, SW1–SW2) là trunk 802.1Q: native VLAN 999, chỉ cho phép VLAN 10, 20, 30, 99, 999.
⚙️ Nhóm 3 — Cổng truy cập
- Gán cổng cho PC và SRV1 đúng VLAN theo bảng đấu nối.
- Bật PortFast và BPDU Guard trên các cổng nối PC (SW1, SW2). Cổng nối SRV1 bật PortFast.
⚙️ Nhóm 4 — Spanning Tree
- Cả 3 switch chạy Rapid PVST+.
- MLS1 là root bridge cho VLAN 10, 20, 30, 99.
⚙️ Nhóm 5 — Định tuyến và DHCP
- MLS1 định tuyến giữa các VLAN bằng SVI (gateway .1 của từng VLAN).
- SW1, SW2 có IP quản trị trên VLAN 99 và default gateway.
- SRV1 cấp IP cho VLAN 10, 20, 30 (mỗi pool bắt đầu từ .11, DNS 192.168.100.10). MLS1 chuyển tiếp DHCP cho ba VLAN này.
- Bốn PC chuyển sang nhận IP bằng DHCP.
💾 Nhóm 6 — Hoàn tất
- Dùng CDP trên MLS1 xác nhận đấu nối khớp với bảng thiết kế.
- Lưu cấu hình trên cả 3 switch.
🔍 Kiểm tra và tự chấm điểm
| # | Tiêu chí | Cách kiểm tra | Điểm |
|---|---|---|---|
| 1 | VLAN đúng số, đúng tên trên từng switch | show vlan brief |
10 |
| 2 | Po1, Po2 có cờ (SU), mọi cổng thành viên có cờ (P) | show etherchannel summary trên MLS1 |
15 |
| 3 | Trunk Po1, Po2, Fa0/21: native 999, allowed 10,20,30,99,999 | show interfaces trunk |
10 |
| 4 | Cổng PC đúng VLAN, có PortFast + BPDU Guard | show vlan brief; show spanning-tree vlan 10 (cột Type có Edge) |
10 |
| 5 | MLS1 là root của VLAN 10/20/30/99; đúng 1 cổng trên đoạn SW1–SW2 là Altn BLK | show spanning-tree vlan 10 trên cả 3 switch |
15 |
| 6 | Bốn PC nhận IP đúng dải của VLAN mình | ipconfig /all trên từng PC |
20 |
| 7 | Liên VLAN: PC1 ping PC4, PC2 ping PC3 | ping |
10 |
| 8 | Từ PC1 ping được SW1 và SW2 (192.168.99.11, .12) | ping |
5 |
| 9 | Đã lưu cấu hình | show startup-config |
5 |
| Tổng | 100 | ||
📎 Ở tiêu chí 5, cổng bị chặn có thể nằm ở SW1 Fa0/21 hoặc SW2 Fa0/21 tuỳ địa chỉ MAC trong file của bạn: hai switch truy cập có cùng priority và cùng cost về root, nên MAC nhỏ hơn thắng. Hãy tự giải thích được vì sao cổng đó bị chặn.
🛠️ Gợi ý khi bị kẹt
| Triệu chứng | Xem lại |
|---|---|
| Po không lên (SD) | Bài 32b — bảng kết hợp chế độ và các cờ |
| MLS1 không nhận lệnh trunk | Bài 27b — switchport trunk encapsulation dot1q |
| Root không phải MLS1 | Bài 30b — root primary theo VLAN |
| PC nhận 169.254.x.x | Bài 39b — helper-address, gateway của SRV1 |
| PC ping được gateway nhưng không sang VLAN khác | Bài 27b — ip routing |
✅ Đáp án tham khảo
Desktop → IP Configuration: 192.168.100.10 / 255.255.255.0, gateway 192.168.100.1, DNS 192.168.100.10. Services → DHCP → On, thêm 3 pool:👉 Mở đáp án cấu hình MLS1
hostname MLS1
no ip domain-lookup
spanning-tree mode rapid-pvst
spanning-tree vlan 10,20,30,99 root primary
vlan 10
 name KinhDoanh
vlan 20
 name KeToan
vlan 30
 name KyThuat
vlan 99
 name QuanTri
vlan 100
 name Server
vlan 999
 name NATIVE
interface range fastEthernet 0/1 - 4
 shutdown
 switchport trunk encapsulation dot1q
 switchport mode trunk
interface range fastEthernet 0/1 - 2
 channel-group 1 mode active
interface range fastEthernet 0/3 - 4
 channel-group 2 mode active
interface port-channel 1
 switchport trunk encapsulation dot1q
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface port-channel 2
 switchport trunk encapsulation dot1q
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface range fastEthernet 0/1 - 4
 no shutdown
interface fastEthernet 0/10
 switchport mode access
 switchport access vlan 100
 spanning-tree portfast
ip routing
interface vlan 10
 ip address 192.168.10.1 255.255.255.0
 ip helper-address 192.168.100.10
 no shutdown
interface vlan 20
 ip address 192.168.20.1 255.255.255.0
 ip helper-address 192.168.100.10
 no shutdown
interface vlan 30
 ip address 192.168.30.1 255.255.255.0
 ip helper-address 192.168.100.10
 no shutdown
interface vlan 99
 ip address 192.168.99.1 255.255.255.0
 no shutdown
interface vlan 100
 ip address 192.168.100.1 255.255.255.0
 no shutdown
end
write memory
👉 Mở đáp án cấu hình SW1
hostname SW1
no ip domain-lookup
spanning-tree mode rapid-pvst
vlan 10
 name KinhDoanh
vlan 20
 name KeToan
vlan 30
 name KyThuat
vlan 99
 name QuanTri
vlan 999
 name NATIVE
interface range fastEthernet 0/23 - 24
 shutdown
 switchport mode trunk
 channel-group 1 mode active
interface port-channel 1
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface range fastEthernet 0/23 - 24
 no shutdown
interface fastEthernet 0/21
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface fastEthernet 0/1
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast
 spanning-tree bpduguard enable
interface fastEthernet 0/2
 switchport mode access
 switchport access vlan 20
 spanning-tree portfast
 spanning-tree bpduguard enable
interface vlan 99
 ip address 192.168.99.11 255.255.255.0
 no shutdown
ip default-gateway 192.168.99.1
end
write memory
👉 Mở đáp án cấu hình SW2
hostname SW2
no ip domain-lookup
spanning-tree mode rapid-pvst
vlan 10
 name KinhDoanh
vlan 20
 name KeToan
vlan 30
 name KyThuat
vlan 99
 name QuanTri
vlan 999
 name NATIVE
interface range fastEthernet 0/23 - 24
 shutdown
 switchport mode trunk
 channel-group 2 mode active
interface port-channel 2
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface range fastEthernet 0/23 - 24
 no shutdown
interface fastEthernet 0/21
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,30,99,999
interface fastEthernet 0/1
 switchport mode access
 switchport access vlan 10
 spanning-tree portfast
 spanning-tree bpduguard enable
interface fastEthernet 0/3
 switchport mode access
 switchport access vlan 30
 spanning-tree portfast
 spanning-tree bpduguard enable
interface vlan 99
 ip address 192.168.99.12 255.255.255.0
 no shutdown
ip default-gateway 192.168.99.1
end
write memory
👉 Mở đáp án SRV1
| Pool Name | Default Gateway | DNS Server | Start IP | Subnet Mask | Max Users |
|---|---|---|---|---|---|
| KINHDOANH | 192.168.10.1 | 192.168.100.10 | 192.168.10.11 | 255.255.255.0 | 100 |
| KETOAN | 192.168.20.1 | 192.168.100.10 | 192.168.20.11 | 255.255.255.0 | 100 |
| KYTHUAT | 192.168.30.1 | 192.168.100.10 | 192.168.30.11 | 255.255.255.0 | 100 |
💬 Hỏi & Đáp nhanh
❓ Vì sao VLAN 100 chỉ cần tạo trên MLS1?
✅ SRV1 cắm thẳng vào MLS1, và VLAN 100 không đi qua trunk nào xuống SW1, SW2. Chỉ tạo VLAN ở nơi cần, và chỉ cho phép trên trunk những VLAN cần đi qua — mạng gọn hơn, ít broadcast hơn.
❓ Có đường SW1–SW2 rồi, sao vẫn cần EtherChannel lên MLS1?
✅ Đường SW1–SW2 chỉ để dự phòng và bình thường bị STP chặn ở một đầu. Lưu lượng chính đi qua Po1/Po2 — gộp hai sợi vừa tăng băng thông vừa chịu được đứt một sợi mà không cần STP tính lại.
📝 Bài tập đánh giá
Câu 1: Trong bài lab này, PC1 (VLAN 10) gửi gói tới PC4 (VLAN 30). Thiết bị nào thực hiện định tuyến?
- A. SW1
- B. SW2
- C. MLS1
- D. SRV1
Câu 2: Bạn quên tạo VLAN 30 trên SW1, nhưng làm đúng mọi thứ khác. Điều gì xảy ra với PC4 (ở SW2)?
- A. PC4 mất mạng hoàn toàn
- B. PC4 vẫn hoạt động bình thường, vì lưu lượng VLAN 30 của SW2 đi lên MLS1 qua Po2
- C. PC4 nhận IP nhưng không ping được gateway
- D. Po1 bị down
👉 Đáp án
- Câu 1: C — MLS1 có
ip routingvà các SVI làm gateway, nên nó định tuyến giữa VLAN 10 và VLAN 30. - Câu 2: B — Đường bình thường của SW2 là Po2 lên thẳng MLS1, không đi qua SW1. Tuy vậy, nếu Po2 đứt và lưu lượng phải vòng qua SW1, VLAN 30 sẽ mất — đó là lý do vẫn phải tạo VLAN trên mọi switch có trunk mang VLAN đó.
💡 Output trong bài là output mẫu trên Packet Tracer, trên máy bạn có thể khác một chút (ví dụ địa chỉ MAC).
📚 Bài thực hành thuộc Khóa học CCNA Online của VNExperts.
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 40: So sánh Layer 2 switching và Layer 3 switching | Mục lục khóa học CCNA | Bài 40c: Lab Troubleshooting Phần 2 |


