
Danh mục sản phẩm

SASE là gì, tìm hiểu giải pháp bảo mật SASE (Secure Access Service Edge)
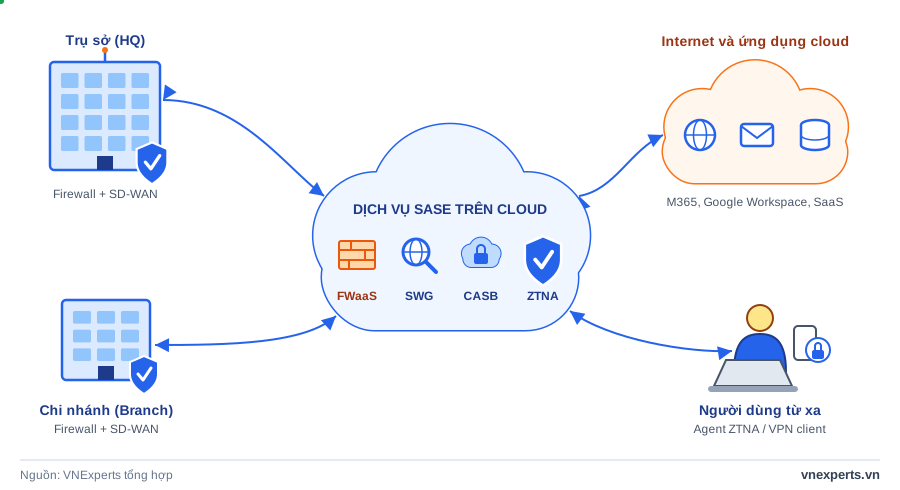
SASE (Secure Access Service Edge), đọc là "sassy", là thuật ngữ do Gartner đưa ra vào năm 2019. SASE không phải là một thiết bị đơn lẻ mà là một kiến trúc mạng gộp các chức năng mạng (Network) và bảo mật (Security) vào một dịch vụ đám mây duy nhất.
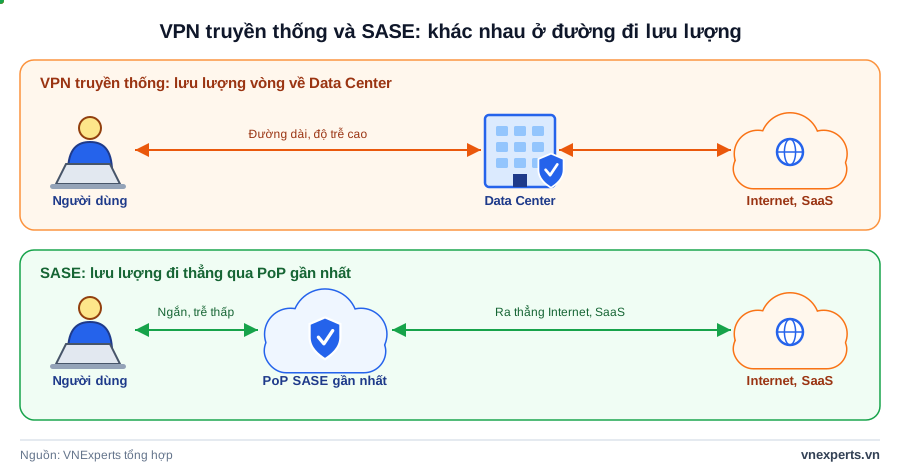
Thay vì bắt lưu lượng truy cập phải đi vòng về trung tâm dữ liệu (Data Center) để kiểm tra bảo mật, SASE thực hiện kiểm tra ngay tại "cạnh" (Edge), tức là điểm hiện diện (PoP) gần nơi người dùng đang kết nối nhất.
Nhờ vậy, nhân viên làm việc từ xa hoặc theo mô hình kết hợp vẫn truy cập an toàn vào ứng dụng, dữ liệu và dịch vụ của công ty từ bất cứ đâu, bất kể tài nguyên đặt ở Data Center, trên cloud hay là ứng dụng SaaS.
⚡ Điểm nhanh về SASE
- SASE là gì: Secure Access Service Edge, kiến trúc hội tụ mạng và bảo mật cung cấp dưới dạng dịch vụ đám mây
- Ai đưa ra: Gartner, năm 2019
- Bản chất: kiến trúc/dịch vụ, không phải một thiết bị
- 5 thành phần cốt lõi: SD-WAN, SWG, CASB, ZTNA, FWaaS
- Nguyên tắc: Zero Trust, cấp quyền theo danh tính và ngữ cảnh thay vì cho vào toàn bộ mạng như VPN truyền thống
- Cách phân phối: qua mạng lưới PoP toàn cầu, người dùng kết nối vào PoP gần nhất
- Khác SSE: SSE là phần bảo mật của SASE (SWG, CASB, ZTNA, FWaaS), không gồm SD-WAN
- Phù hợp với: doanh nghiệp có nhiều chi nhánh, nhân viên làm việc từ xa, dùng nhiều ứng dụng SaaS/cloud
- Giải pháp trên thị trường: nhiều hãng cung cấp SASE, ví dụ Cisco (Cisco Secure Access kết hợp Catalyst SD-WAN), Fortinet (FortiSASE kết hợp FortiGate Secure SD-WAN), Palo Alto Networks (Prisma SASE), Zscaler (Zero Trust SASE), Netskope (Netskope One SASE) và Cloudflare (Cloudflare One); bài này đi sâu vào Cisco và Fortinet, hai hãng VNExperts là đối tác ủy quyền
Các thành phần cốt lõi của SASE
Một giải pháp SASE hoàn chỉnh thường gồm 5 thành phần trụ cột:
| Thành phần | Tên đầy đủ | Vai trò chính |
|---|---|---|
| SD-WAN | Software-Defined WAN | Quản lý và tối ưu đường truyền, tự chọn đường đi nhanh và ổn định nhất cho từng ứng dụng |
| SWG | Secure Web Gateway | Chặn mã độc, lọc URL, thực thi chính sách duyệt web |
| CASB | Cloud Access Security Broker | Điểm kiểm soát giữa người dùng và ứng dụng đám mây (Microsoft 365, Salesforce...), bảo vệ dữ liệu trên cloud, phát hiện shadow IT |
| ZTNA | Zero Trust Network Access | Chỉ cho truy cập đúng ứng dụng dựa trên danh tính, thiết bị và ngữ cảnh, thay cho VPN truyền thống |
| FWaaS | Firewall as a Service | Tường lửa thế hệ mới chạy trên cloud, áp dụng chính sách nhất quán cho mọi chi nhánh và người dùng từ xa |
Ngoài 5 thành phần trên, nhiều nhà cung cấp còn bổ sung DLP (chống thất thoát dữ liệu), DNS Security, RBI (cách ly trình duyệt) và DEM (giám sát trải nghiệm người dùng).
Phương thức hoạt động của SASE
SASE hoạt động dựa trên triết lý "Hội tụ và Phân tán":
- Hội tụ: gom tất cả tính năng mạng và bảo mật vào một ngăn xếp (stack) phần mềm và một bảng quản trị duy nhất.
- Phân tán: thay vì đặt tại một điểm tập trung, dịch vụ được triển khai qua mạng lưới các điểm hiện diện toàn cầu (PoP - Points of Presence).
Ví dụ, khi nhân viên ngồi ở quán cà phê truy cập ứng dụng của công ty:
- Thiết bị gửi yêu cầu đến PoP gần nhất.
- PoP xác thực danh tính và kiểm tra tình trạng thiết bị (ZTNA).
- Lưu lượng web được quét mã độc, lọc URL (SWG).
- Truy cập ứng dụng SaaS được kiểm soát dữ liệu nhạy cảm (CASB).
- Sau khi qua đủ các lớp trên, người dùng mới được truy cập đúng ứng dụng được phép.
SASE khác gì VPN truyền thống?
| Tiêu chí | VPN truyền thống | SASE |
|---|---|---|
| Đường đi lưu lượng | Về Data Center rồi mới ra Internet/SaaS (backhaul) | Ra thẳng PoP gần nhất, không cần vòng về trung tâm |
| Phạm vi cấp quyền | Thường vào cả mạng nội bộ | Từng ứng dụng, theo danh tính và thiết bị (Zero Trust) |
| Kiểm tra bảo mật | Tại tường lửa trung tâm | Tại PoP trên cloud, nhất quán cho mọi vị trí |
| Mở rộng | Phụ thuộc dung lượng thiết bị ở trung tâm | Mở rộng theo dịch vụ cloud, thêm user hoặc chi nhánh trên giao diện quản lý |
| Trải nghiệm ứng dụng SaaS | Dễ trễ vì đi vòng | Độ trễ thấp hơn nhờ PoP gần người dùng |
SASE và SSE khác nhau thế nào?
SSE (Security Service Edge) là thuật ngữ về sau của Gartner, chỉ riêng phần bảo mật của SASE gồm SWG, CASB, ZTNA và FWaaS. Có thể hiểu đơn giản:
SASE = SSE + SD-WAN
Một số hãng (như Cisco với Cisco Secure Access) định vị sản phẩm đám mây của mình là SSE, rồi kết hợp với SD-WAN (Cisco Catalyst SD-WAN, xem bài Cisco Catalyst SD-WAN (Viptela) cho doanh nghiệp) để hình thành giải pháp SASE đầy đủ. Hãng khác (như Fortinet với FortiSASE) tích hợp sẵn SD-WAN cùng hệ điều hành FortiOS trên FortiGate.
Ưu điểm và nhược điểm của SASE
Việc chuyển sang kiến trúc SASE mang lại nhiều lợi ích chiến lược nhưng cũng đi kèm một số thách thức.
Ưu điểm
- Cải thiện hiệu năng và trải nghiệm người dùng: độ trễ thấp nhờ kết nối qua PoP gần nhất, không còn "nghẽn cổ chai" như VPN buộc phải đi qua Data Center.
- Tiết kiệm chi phí (CapEx và OpEx): giảm nhu cầu đầu tư thiết bị phần cứng cồng kềnh tại chi nhánh; quản lý tập trung trên Cloud giúp giảm chi phí vận hành cho đội ngũ IT.
- Tăng cường bảo mật: áp dụng chính sách Zero Trust đồng nhất cho mọi người dùng, dù ở văn phòng, ở nhà hay ở nước ngoài.
- Khả năng mở rộng linh hoạt: thêm người dùng hoặc chi nhánh mới chỉ với vài thao tác trên giao diện quản lý Cloud.
Nhược điểm
- Phụ thuộc nhà cung cấp: khi đã chọn một hệ sinh thái SASE (như Cisco hay Fortinet), việc chuyển sang hãng khác rất phức tạp và tốn kém.
- Quyền riêng tư và vị trí dữ liệu: lưu lượng được kiểm tra trên Cloud của bên thứ ba, nên các ngành nhạy cảm (tài chính, chính phủ) cần xem kỹ quy định về vị trí đặt dữ liệu.
- Yêu cầu kết nối Internet ổn định: SASE hoạt động trên Cloud, nếu Internet gián đoạn thì các lớp bảo mật và quyền truy cập có thể bị ảnh hưởng.
- Chi phí theo thuê bao: license tính theo user hoặc băng thông, cần tính tổng chi phí nhiều năm thay vì chỉ giá năm đầu.
Khi nào doanh nghiệp nên cân nhắc SASE?
SASE phù hợp nếu doanh nghiệp của bạn thuộc một hoặc nhiều trường hợp sau:
- Có nhiều chi nhánh và muốn thống nhất chính sách bảo mật.
- Nhân viên làm việc từ xa hoặc di chuyển thường xuyên.
- Phần lớn ứng dụng đã chuyển lên SaaS/cloud (Microsoft 365, Google Workspace, CRM).
- VPN hiện tại chậm, khó quản lý hoặc cấp quyền quá rộng.
- Muốn giảm số thiết bị bảo mật riêng lẻ phải vận hành ở từng chi nhánh.
Với doanh nghiệp chỉ có một văn phòng, ứng dụng chủ yếu đặt tại chỗ và ít người làm việc từ xa, tường lửa thế hệ mới tại biên vẫn là lựa chọn hợp lý hơn.
Câu hỏi thường gặp về SASE
SASE là gì, nói ngắn gọn?
SASE (Secure Access Service Edge) là kiến trúc kết hợp SD-WAN với các dịch vụ bảo mật đám mây như SWG, CASB, ZTNA, FWaaS, cung cấp dưới dạng một dịch vụ cloud để bảo vệ người dùng ở bất kỳ đâu.
SASE có phải là một sản phẩm hay thiết bị không?
Không. SASE là một kiến trúc. Các hãng hiện thực hóa kiến trúc này bằng sự kết hợp của dịch vụ đám mây, thiết bị biên (router/firewall SD-WAN) và phần mềm agent cài trên máy người dùng.
SASE có thay thế được VPN không?
SASE thay thế hầu hết nhu cầu của VPN truyền thống thông qua ZTNA, vốn chỉ cấp quyền truy cập từng ứng dụng thay vì cả mạng. Một số giải pháp vẫn cung cấp thêm VPN-as-a-Service cho các ứng dụng cũ chưa hỗ trợ ZTNA.
SASE khác SD-WAN ở điểm nào?
SD-WAN chỉ lo phần kết nối và tối ưu đường truyền WAN. SASE bao gồm SD-WAN và bổ sung thêm các dịch vụ bảo mật đám mây (SWG, CASB, ZTNA, FWaaS).
SASE khác SSE ở điểm nào?
SSE chỉ gồm phần bảo mật đám mây. SASE gồm SSE cộng với SD-WAN.
Doanh nghiệp vừa và nhỏ có nên dùng SASE không?
Có thể, nếu có chi nhánh, nhân viên làm việc từ xa và dùng nhiều ứng dụng SaaS. Lúc đó SASE giúp quản lý tập trung và giảm số thiết bị phải vận hành. Bài so sánh giải pháp SASE của Fortinet và Cisco phân tích cụ thể kịch bản 1 trụ sở và 1 chi nhánh.
Nên chọn SASE của Cisco hay Fortinet?
Tùy quy mô và đội ngũ vận hành. Fortinet thiên về kiến trúc hợp nhất, triển khai nhanh, chi phí tối ưu cho doanh nghiệp vừa và nhỏ. Cisco thiên về hệ sinh thái lớn, mạnh về danh tính và Zero Trust. Chi tiết xem tại bài so sánh.