
Danh mục sản phẩm
 Kiến thức - Kỹ thuậtOSSEC: Hệ thống phát hiện xâm nhập máy chủ (HIDS) mã nguồn mở, tính năng và cách triển khai
OSSEC: Hệ thống phát hiện xâm nhập máy chủ (HIDS) mã nguồn mở, tính năng và cách triển khai
Giới thiệu
OSSEC là công cụ giám sát an ninh chạy ngay trên máy chủ và máy trạm, đứng ở lớp bảo vệ mà firewall và IPS ở biên mạng không nhìn thấy: ai đăng nhập, file nào bị sửa, tiến trình nào lạ, log nào bất thường. Dự án do Atomicorp quản lý và phát triển, trang chủ ossec.net ghi nhận bản mới nhất là OSSEC 4.4.1, phát hành ngày 18/10/2026.
Bài viết này giải thích OSSEC làm được gì, kiến trúc manager/agent hoạt động ra sao, khác biệt giữa OSSEC, OSSEC+ và Atomic OSSEC, và lộ trình triển khai thực tế cho hạ tầng doanh nghiệp. Phần cuối gợi ý cách đặt OSSEC cạnh firewall, switch và các giải pháp EDR/XDR thương mại mà VNExperts cung cấp.
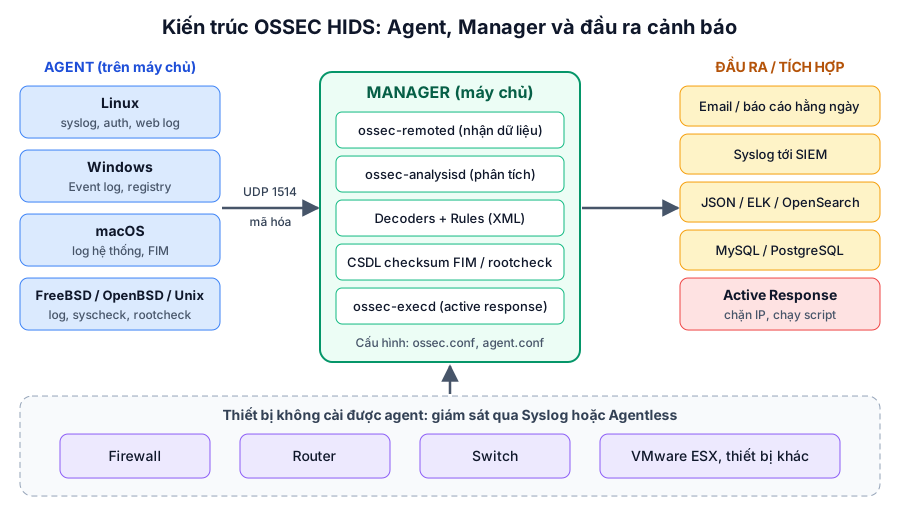
Kiến trúc OSSEC HIDS: agent, manager, đầu ra cảnh báo và thiết bị agentless
⚡ Điểm nhanh thông số chính
- Loại giải pháp: HIDS mã nguồn mở, miễn phí (bản OSSEC cộng đồng); có thêm OSSEC+ (miễn phí, cần đăng ký) và Atomic OSSEC (thương mại).
- Phiên bản mới nhất: OSSEC 4.4.1 (18/10/2026).
- Mô hình: Manager (server) + Agent; hỗ trợ thêm Agentless và nhận Syslog cho firewall, switch, router.
- Cổng giao tiếp: Manager lắng nghe UDP 1514, cần mở trên mọi firewall giữa agent và manager (xem hướng dẫn cài đặt).
- Nền tảng: Windows, Linux, FreeBSD, OpenBSD, Unix, macOS (xem danh sách hệ thống hỗ trợ).
- Năng lực lõi: phân tích log, FIM (syscheck), giám sát registry Windows, rootcheck (rootkit, policy audit), cảnh báo thời gian thực, active response.
- Đầu ra cảnh báo: Email, Syslog, JSON, MySQL/PostgreSQL; tích hợp ELK/OpenSearch qua OSSEC+ hoặc cookbook cộng đồng.
- Chi phí: bản OSSEC cộng đồng không tốn phí license; Atomic OSSEC công bố mức dưới 5 USD mỗi thiết bị mỗi tháng.
- GUI quản trị: không có sẵn trong bản cộng đồng; GUI (Atomic Inspector) nằm trong Atomic OSSEC.
Bảng thông số kỹ thuật đầy đủ
Bảng tổng hợp từ trang chủ OSSEC và tài liệu OSSEC 4.4.x (ossec.net, docs).
| Hạng mục | Thông số |
|---|---|
| Tên sản phẩm | OSSEC HIDS (Open Source HIDS SECurity) |
| Phân loại | Host-based Intrusion Detection System, mã nguồn mở |
| Đơn vị quản lý | Atomicorp |
| Phiên bản mới nhất | 4.4.1 (18/10/2026) |
| Kiến trúc | Manager/Agent, Local, Hybrid, Agentless |
| Giao thức agent → manager | UDP 1514 |
| Mã hóa kênh agent | AES (xem trang AES Encryption Support trong tài liệu) |
| Hệ điều hành agent | Windows, Linux, FreeBSD, OpenBSD, Unix, macOS |
| Thiết bị qua Syslog/Agentless | Firewall, switch, router, VMware ESX và các thiết bị khác |
| Giám sát log | Theo dõi file log, Windows Event Log, journald, kết quả lệnh/process |
| Kiểm tra toàn vẹn (Syscheck) | Checksum file và thư mục, phát hiện thay đổi, giám sát registry Windows |
| Rootcheck | Phát hiện rootkit, kiểm tra policy Unix |
| Rule và decoder | XML, tùy biến được, kiểm thử bằng ossec-logtest |
| Cảnh báo | Email (SMTP, TLS, granular), Syslog, JSON, MySQL, PostgreSQL, Prelude |
| Active Response | Script đi kèm cho Unix/Windows (chặn IP, firewall-drop, host-deny) và script tự viết |
| Cấu hình tập trung | agent.conf đẩy từ manager xuống agent |
| Giao diện | Dòng lệnh (bản cộng đồng); GUI thuộc Atomic OSSEC |
| Giấy phép sử dụng | Mã nguồn mở, không tính phí cho bản cộng đồng |
Bảng so sánh OSSEC, OSSEC+ và Atomic OSSEC
Nội dung so sánh lấy từ phần FAQ trên trang chủ OSSEC.
| Tiêu chí | OSSEC (cộng đồng) | OSSEC+ | Atomic OSSEC |
|---|---|---|---|
| Chi phí | Miễn phí | Miễn phí, cần đăng ký | Thương mại, dưới 5 USD/thiết bị/tháng |
| Bộ rule | Rule cơ bản | Thêm hàng trăm rule và threat intelligence | Rule và compliance mở rộng, cập nhật hằng ngày |
| Machine Learning | Không | Có | Có |
| Tích hợp ELK / OpenSearch | Qua cấu hình thủ công | Có | Có |
| GUI, báo cáo | Không | Không nêu | Có (Atomic Inspector, dashboard) |
| FIM thời gian thực, AV, quản lý firewall endpoint | Không | Không nêu | Có |
| Quản lý lỗ hổng, EDR, SIEM | Không | Không nêu | Có |
| Hỗ trợ OS cũ (RHEL 5-7, Windows XP/2003/7, AIX, Solaris, HP-UX) | Hạn chế | Hạn chế | Có |
| Hỗ trợ chuyên nghiệp | Cộng đồng | Cộng đồng | Có |
| Phù hợp | Cá nhân, nhóm nhỏ, phòng lab | Nhóm cần thêm rule/threat intel với chi phí 0 | Doanh nghiệp cần compliance, EDR/XDR, GUI |
Tính năng chính
1. Phân tích log tập trung
Agent đọc log hệ thống, ứng dụng (sshd, web server, mail, database, FTP) và Windows Event Log rồi gửi về manager. Manager dùng decoder để tách trường, sau đó đối chiếu với rule XML để sinh cảnh báo theo mức độ từ 0 đến 15. Tài liệu OSSEC có sẵn kho mẫu log cho Apache, sshd, iptables, Cisco IOS, MySQL, PostgreSQL và nhiều hệ thống khác, giúp viết rule mới nhanh hơn.
2. Kiểm tra toàn vẹn file (FIM, Syscheck)
Syscheck tính checksum các file và thư mục được chỉ định, so sánh theo chu kỳ và báo khi có thay đổi. Trên Windows, OSSEC còn theo dõi thay đổi registry. Đây là tính năng thường được dùng để phục vụ yêu cầu kiểm soát thay đổi trong PCI DSS, xem thêm trang OSSEC FIM và OSSEC PCI DSS.
3. Phát hiện rootkit và kiểm tra policy (Rootcheck)
Rootcheck quét dấu hiệu rootkit, file lạ, quyền truy cập bất thường và đối chiếu cấu hình với các policy kiểm toán Unix. Kết quả đi vào cùng luồng cảnh báo với log và FIM.
4. Cảnh báo thời gian thực và nhiều kênh đầu ra
Cảnh báo có thể gửi qua email (kể cả SMTP có xác thực, TLS và email theo nhóm người nhận), Syslog về SIEM, ghi JSON để nạp vào ELK/OpenSearch, hoặc ghi vào MySQL/PostgreSQL. Báo cáo email hằng ngày giúp quản trị viên nắm nhanh tình hình.
5. Active Response: phản ứng tự động
Khi một rule khớp, manager có thể ra lệnh cho agent chạy script, ví dụ chặn IP tấn công brute-force SSH trong một khoảng thời gian rồi tự gỡ. OSSEC có sẵn script cho Unix và Windows, đồng thời cho phép viết script riêng. Nên khai báo whitelist cho IP quản trị để tránh tự chặn mình (hướng dẫn whitelist).
6. Agentless và Syslog cho thiết bị mạng
Firewall, switch, router thường không cài được agent. OSSEC nhận Syslog hoặc dùng chế độ Agentless (kết nối SSH để chạy lệnh và so sánh cấu hình theo chu kỳ), nhờ đó cùng một manager giám sát được cả máy chủ lẫn thiết bị mạng. Tài liệu có sẵn log mẫu Cisco IOS, iptables, SonicWall, Netscreen, PF và Checkpoint.
7. Cấu hình tập trung và mở rộng
Manager đẩy agent.conf xuống nhóm agent theo hệ điều hành hoặc tên máy, nên đổi cấu hình giám sát không cần đăng nhập từng máy. Rule và decoder viết bằng XML, kiểm thử bằng ossec-logtest trước khi đưa vào chạy thật.
Ứng dụng / Use cases
- Giám sát máy chủ production: phát hiện đăng nhập SSH/RDP bất thường, tạo tài khoản mới, thay đổi file cấu hình quan trọng (
/etc,/usr/bin, thư mục web). - Bảo vệ web server: đọc log Apache/Nginx để nhận diện quét lỗ hổng, SQL injection, brute-force trang quản trị rồi chặn IP bằng active response.
- Tuân thủ PCI DSS và kiểm soát thay đổi: FIM cho thư mục ứng dụng thanh toán, lưu vết thay đổi phục vụ kiểm toán.
- Hợp nhất log thiết bị mạng: nhận Syslog từ firewall và switch để đối chiếu với sự kiện trên máy chủ trong cùng một dashboard cảnh báo.
- Phòng lab, SOC nhỏ, đào tạo: bản cộng đồng miễn phí phù hợp để học cách viết rule, thử active response và dựng quy trình xử lý sự cố.
- Bổ sung lớp host cho hạ tầng đã có firewall: OSSEC không thay thế firewall hay EDR thương mại, nhưng cho thấy điều đang xảy ra bên trong máy chủ với chi phí rất thấp.
Cách triển khai OSSEC
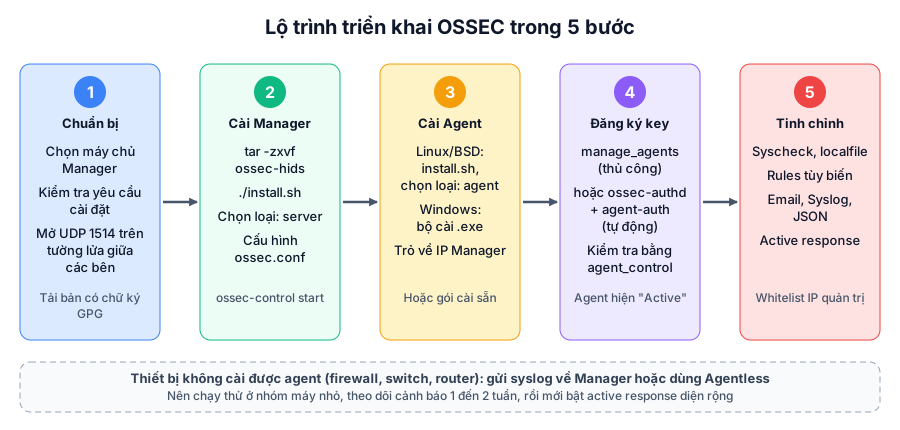
Lộ trình triển khai OSSEC trong 5 bước
Bước 1. Chuẩn bị
Chọn một máy chủ làm manager (Linux là lựa chọn phổ biến), đối chiếu yêu cầu cài đặt và mở UDP 1514 từ các agent tới manager trên mọi firewall trung gian. Tải bản phát hành từ ossec.net hoặc GitHub Releases và xác minh chữ ký GPG trước khi cài, theo hướng dẫn xác minh của dự án.
Bước 2. Cài manager
bash
tar -zxvf ossec-hids-*.tar.gz
cd ossec-hids-*
./install.sh
Khi script hỏi loại cài đặt, chọn server. Có thể cài thủ công bằng make TARGET=server rồi make install, khi đó cần tự cấu hình ossec.conf. Sau khi cài xong, khởi động dịch vụ:
bash
/var/ossec/bin/ossec-control startTrong ossec.conf, bật kênh nhận dữ liệu từ agent:
xml
<remote>
  <connection>secure</connection>
</remote>
Bước 3. Cài agent
Trên máy Linux/BSD/Unix, chạy cùng install.sh và chọn agent, nhập IP manager. Trên Windows dùng bộ cài agent theo hướng dẫn Windows Agent. Với số lượng máy lớn, dùng gói cài đặt (package), cài không giám sát hoặc công cụ quản lý cấu hình như cfengine.
Bước 4. Đăng ký agent với manager
Có hai cách, chi tiết tại trang Managing Agents và Adding an agent with ossec-authd:
- Thủ công: dùng
manage_agentstrên manager để tạo agent và xuất key, rồi nhập key vào agent. Phù hợp khi có ít máy. - Tự động: chạy
ossec-authdtrên manager vàagent-authtrên agent để cấp key. Phù hợp khi có nhiều máy; cần giới hạn truy cập dịch vụ này trong mạng quản trị, và nên kiểm tra tham số cổng/xác thực trên trang tài liệuossec-authdcủa phiên bản đang dùng.
Kiểm tra trạng thái bằng agent_control -l trên manager, agent đạt trạng thái Active là đã kết nối. Agent nằm sau NAT hoặc IP động xem thêm hướng dẫn DHCP/NAT.
Bước 5. Tinh chỉnh giám sát
FIM (Syscheck) trong ossec.conf của agent:
xml
<syscheck>
  <frequency>7200</frequency>
  <directories check_all="yes">/etc,/usr/bin,/usr/sbin</directories>
</syscheck>
Active response chặn brute-force SSH (ví dụ rule 5712) trong 10 phút:
xml
<active-response>
  <command>firewall-drop</command>
  <location>local</location>
  <rules_id>5712</rules_id>
  <timeout>600</timeout>
</active-response>
Trước khi bật, thêm IP quản trị vào white_list để không tự khóa mình. Đẩy cấu hình chung xuống nhiều agent bằng agent.conf, dùng verify-agent-conf để kiểm tra cú pháp. Các đoạn cấu hình trên là mẫu tham khảo, cần đối chiếu với phiên bản đang cài và tài liệu ossec.conf.
Gợi ý vận hành
- Chạy thử trên nhóm máy nhỏ 1 đến 2 tuần, đọc cảnh báo để loại rule gây nhiễu rồi mới mở rộng.
- Chỉ bật active response sau khi đã whitelist IP quản trị và kiểm tra rule kích hoạt.
- Gửi cảnh báo qua Syslog/JSON về SIEM hoặc ELK để lưu trữ và tìm kiếm lâu dài; xem cookbook Filebeat, Logstash, Elasticsearch.
- Sao lưu thư mục
/var/ossec(key agent, rule, cấu hình) theo hướng dẫn backup và migration.
OSSEC và các giải pháp EDR/XDR, firewall thương mại
OSSEC mạnh ở khả năng giám sát log và toàn vẹn file với chi phí thấp, nhưng bản cộng đồng không có GUI, không có EDR hoàn chỉnh (truy vết hành vi tiến trình, cô lập máy, truy vấn threat hunting). Với môi trường cần phản ứng sự cố ở mức endpoint, phổ biến là dùng OSSEC làm lớp giám sát nền, đồng thời triển khai giải pháp EDR/XDR thương mại cho các nhóm máy trọng yếu, và đặt firewall thế hệ mới ở biên mạng. VNExperts tư vấn và cung cấp các hãng sau:
- Thiết bị bảo mật Sophos: hãng có dòng endpoint với EDR/XDR kết hợp dữ liệu từ firewall.
- Thiết bị mạng và bảo mật Fortinet: hệ sinh thái firewall FortiGate, quản lý tập trung FortiManager và các giải pháp bảo mật endpoint của Fortinet.
- Firewall Palo Alto Networks: firewall thế hệ mới, hệ sinh thái Cortex XDR của hãng.
- Thiết bị bảo mật Cisco và Cisco Identity Services Engine (ISE): kiểm soát truy cập, chính sách mạng và nhận diện thiết bị.
- Tư vấn, triển khai và tích hợp hệ thống: thiết kế mô hình kết hợp HIDS, firewall, EDR và SIEM phù hợp quy mô.
FAQ
OSSEC khác gì so với firewall hay IPS? Firewall và IPS kiểm soát lưu lượng ở biên mạng. OSSEC chạy trên từng máy chủ, nhìn vào log, file, registry và rootkit, nên phát hiện được hoạt động đã lọt qua biên mạng hoặc phát sinh từ bên trong.
OSSEC có miễn phí không? Có. Bản OSSEC là mã nguồn mở, miễn phí. OSSEC+ cũng miễn phí nhưng cần đăng ký và bổ sung rule, threat intelligence, machine learning. Atomic OSSEC là bản thương mại, theo trang chủ OSSEC có mức giá dưới 5 USD mỗi thiết bị mỗi tháng.
OSSEC có phải là EDR không? Bản OSSEC cộng đồng là HIDS: log, FIM, rootcheck, active response. Các khả năng EDR, antivirus, quản lý lỗ hổng, SIEM và GUI nằm trong Atomic OSSEC theo mô tả của dự án. Nếu cần EDR đầy đủ cho toàn bộ endpoint, nên so sánh thêm các giải pháp thương mại ở mục trên.
OSSEC chạy trên hệ điều hành nào? Windows, Linux, FreeBSD, OpenBSD, Unix và macOS. Hệ điều hành đã hết hỗ trợ như RHEL 5-7, Windows XP/2003/7, AIX, Solaris, HP-UX được trang chủ OSSEC nêu là có hỗ trợ đầy đủ hơn ở Atomic OSSEC.
Cần mở cổng nào giữa agent và manager? UDP 1514 từ agent tới manager, theo hướng dẫn cài đặt. Nếu dùng ossec-authd để đăng ký tự động, cần mở thêm cổng của dịch vụ này trong mạng quản trị; kiểm tra số cổng trong tài liệu ossec-authd của phiên bản đang dùng.
Có giám sát được thiết bị không cài agent như firewall, switch không? Có, qua Syslog hoặc chế độ Agentless. Xem thêm Agentless Monitoring.
OSSEC có gửi cảnh báo về SIEM hoặc ELK được không? Được. OSSEC xuất Syslog và JSON, có cookbook cộng đồng cho Filebeat, Logstash và Elasticsearch; OSSEC+ ghi nhận tích hợp ELK và OpenSearch.
Có nên bật active response ngay từ đầu không? Không. Nên chạy ở chế độ chỉ cảnh báo vài tuần, loại rule nhiễu và whitelist IP quản trị trước khi bật chặn tự động.
Bảng Đặt hàng
OSSEC không phải sản phẩm phần cứng nên không có mã đặt hàng và không có dòng PSU. Nhu cầu thực tế thường là máy chủ chạy manager, firewall và giải pháp EDR/XDR đi kèm.
| Hạng mục | Ghi chú |
|---|---|
| OSSEC, OSSEC+ | Tải trực tiếp tại ossec.net |
| Atomic OSSEC | Mua từ Atomicorp |
| Firewall, switch, EDR/XDR thương mại | Xem các hãng ở mục "OSSEC và các giải pháp EDR/XDR, firewall thương mại" |
| Dịch vụ tư vấn, triển khai, tích hợp | Tư vấn, triển khai và tích hợp hệ thống |