


 Khóa học CompTIA Security+ OnlineBài 99. Audit và assessment: đánh giá nội bộ, bên ngoài và độc lập
Bài 99. Audit và assessment: đánh giá nội bộ, bên ngoài và độc lập
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 99 · 🎯 Objective 5.5 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt audit (kiểm toán), assessment (đánh giá) và testing (kiểm thử).
- Phân biệt tự đánh giá, kiểm toán nội bộ, kiểm toán bên ngoài, đánh giá độc lập và thanh tra của cơ quan quản lý.
- Hiểu attestation, bằng chứng kiểm toán, phát hiện (finding) và vòng khắc phục.
- Nhận ra vì sao tính độc lập của người đánh giá quan trọng.
📎 Vị trí trong đề thi: Objective 5.5 về audit và assessment. Bài này nối tiếp Bài 98 (tuân thủ). Quét lỗ hổng đã học ở Bài 86. Bài sau, Bài 100, nói về penetration testing.
💡 Liên hệ thực tế: ba người, ba góc nhìn
Cuối năm, công ty chị Lan có ba hoạt động cùng lúc. Nam tự rà soát danh sách tài khoản quản trị bằng bảng kiểm. Phòng kiểm toán nội bộ (báo cáo lên hội đồng quản trị, không thuộc IT) kiểm tra việc cấp quyền theo chính sách. Công ty kiểm toán bên ngoài đánh giá để cấp báo cáo SOC 2 cho khách hàng doanh nghiệp. Cả ba có thể thấy cùng một vấn đề, nhưng độ tin cậy của kết luận khác nhau: người càng độc lập với đối tượng bị đánh giá thì kết luận càng được tin. Đây là tình huống minh họa, không phải vụ việc có thật.
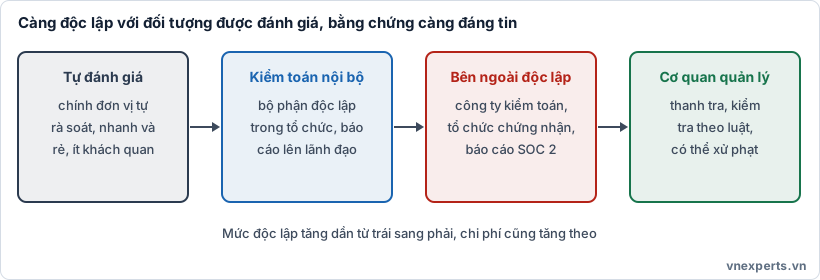
🔍 Hình 99a. Càng độc lập, bằng chứng càng đáng tin, chi phí cũng cao hơn.
📘 Kiến thức cốt lõi
🧩 Audit, assessment, testing
| Khái niệm | Câu hỏi trả lời | Đặc điểm |
|---|---|---|
| Audit (kiểm toán) | Có tuân thủ chuẩn, chính sách, luật hay không? | So với tiêu chí đã định; kết luận chính thức; thường có bằng chứng và báo cáo |
| Assessment (đánh giá) | Tình trạng hiện tại thế nào, rủi ro ở đâu? | Linh hoạt hơn, nhìn rủi ro và khoảng trống; không nhất thiết có kết luận đạt hay không |
| Testing (kiểm thử) | Kiểm soát có hoạt động thật không? | Quét lỗ hổng, penetration test, thử khôi phục (Bài 100) |
Trong thực tế ba việc này bổ trợ nhau: kiểm thử cho bằng chứng kỹ thuật, đánh giá cho bức tranh rủi ro, kiểm toán cho kết luận về tuân thủ.
🏢 Đánh giá nội bộ
| Hình thức | Ai thực hiện | Mục đích | Lưu ý |
|---|---|---|---|
| Tự đánh giá (self-assessment) | Chính đơn vị hoặc chủ sở hữu hệ thống | Rà soát nhanh, chuẩn bị cho kiểm toán | Ít khách quan: dễ thiên vị |
| Kiểm toán nội bộ (internal audit) | Bộ phận độc lập trong tổ chức | Kiểm tra tuân thủ chính sách, hiệu quả kiểm soát | Nên báo cáo lên hội đồng quản trị hoặc ủy ban kiểm toán, không thuộc bộ phận bị kiểm tra |
| Ủy ban kiểm toán, rủi ro | Cấp quản trị | Giám sát, nhận báo cáo, đòi khắc phục | Gắn với quản trị (Bài 92) |
Mô hình ba tuyến (three lines) thường được nhắc: tuyến 1 là đơn vị vận hành sở hữu rủi ro và kiểm soát; tuyến 2 là bộ phận quản lý rủi ro và tuân thủ giám sát; tuyến 3 là kiểm toán nội bộ đánh giá độc lập.
🏛️ Đánh giá bên ngoài
| Hình thức | Ai thực hiện | Ví dụ |
|---|---|---|
| Kiểm toán bên ngoài độc lập | Công ty kiểm toán, tổ chức chứng nhận | Kiểm toán để cấp chứng nhận ISO/IEC 27001, báo cáo SOC 2 |
| Đánh giá của bên thứ ba | Tư vấn bảo mật, đánh giá viên đủ điều kiện | Đánh giá PCI DSS, đánh giá rủi ro, pentest |
| Kiểm tra của khách hàng hoặc đối tác | Khách hàng quan trọng | Thực hiện theo right to audit (Bài 96, 97) |
| Thanh tra, kiểm tra của cơ quan quản lý | Cơ quan nhà nước | Kiểm tra tuân thủ luật; có thể xử phạt |
Vì sao cần bên ngoài? Người trong cuộc có thể bỏ sót hoặc thiên vị. Báo cáo của bên độc lập có giá trị với khách hàng, đối tác, cơ quan quản lý.
✍️ Attestation (chứng thực)
Attestation là tuyên bố chính thức về việc một kiểm soát hoặc hệ thống đáp ứng tiêu chí. Có hai kiểu thường gặp:
- Tự chứng thực của tổ chức: lãnh đạo ký xác nhận tuân thủ, ví dụ bản tự đánh giá PCI DSS.
- Chứng thực của bên độc lập: kiểm toán viên cấp kết luận, ví dụ báo cáo SOC 2 (Type I về thiết kế tại một thời điểm, Type II về hiệu quả vận hành trong một giai đoạn).
Một chứng thực chỉ có giá trị khi phạm vi, tiêu chí, thời gian rõ ràng.
🔄 Vòng đời một cuộc kiểm toán
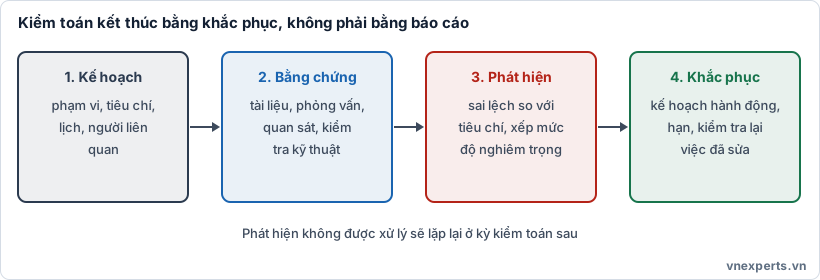
🔁 Hình 99b. Kế hoạch, bằng chứng, phát hiện, khắc phục.
- Lập kế hoạch: xác định phạm vi (hệ thống, đơn vị, thời kỳ), tiêu chí (chuẩn, luật, chính sách), lịch và người liên quan.
- Thu thập bằng chứng:
- Tài liệu: chính sách, quy trình, hồ sơ phê duyệt.
- Phỏng vấn: người vận hành, quản lý.
- Quan sát: xem công việc thực tế.
- Kiểm tra kỹ thuật: cấu hình, nhật ký, quét, lấy mẫu (sampling).
- Ghi nhận phát hiện (finding): sai lệch so với tiêu chí, kèm mức độ nghiêm trọng.
- Báo cáo cho lãnh đạo và nhận phản hồi của quản lý.
- Khắc phục và theo dõi: kế hoạch hành động, người chịu trách nhiệm, hạn, kiểm tra lại việc đã sửa.
Phát hiện thường được phân loại (tên gọi tùy chuẩn): quan sát/khuyến nghị, không phù hợp nhỏ (minor), không phù hợp lớn (major). Phát hiện lớn có thể làm mất hoặc đình chỉ chứng nhận.
Thiết kế và vận hành kiểm soát: kiểm toán thường tách hai câu hỏi: kiểm soát có thiết kế đúng không, và có vận hành hiệu quả trong thực tế không. Có chính sách mà không thực hiện vẫn là phát hiện.
🛡️ Tính độc lập và khách quan
| Nguyên tắc | Ý nghĩa |
|---|---|
| Độc lập | Người đánh giá không chịu ảnh hưởng của đối tượng bị đánh giá, không tự kiểm tra việc mình làm |
| Khách quan | Dựa trên bằng chứng, không theo cảm tính |
| Phân tách nhiệm vụ | Người thiết kế kiểm soát không phải người đánh giá kiểm soát đó (Bài 92) |
| Bảo mật bằng chứng | Bằng chứng kiểm toán chứa thông tin nhạy cảm, cần lưu và chia sẻ có kiểm soát |
| Giám sát liên tục | Bổ sung cho kiểm toán định kỳ: kiểm tra tự động quanh năm thay vì chỉ lúc kiểm toán |
⚖️ So sánh nhanh
| Tiêu chí | Quét lỗ hổng | Penetration test | Audit |
|---|---|---|---|
| Mục đích | Liệt kê điểm yếu đã biết | Chứng minh điểm yếu khai thác được | Xác nhận tuân thủ tiêu chí |
| Cách làm | Công cụ tự động | Con người, kỹ thuật tấn công (có ủy quyền) | Tài liệu, phỏng vấn, mẫu, kiểm tra |
| Kết quả | Danh sách lỗ hổng | Chuỗi tấn công, tác động thực | Kết luận, phát hiện, khuyến nghị |
🧭 Áp vào câu chuyện của Nam
| Tình huống | Hình thức |
|---|---|
| Nam tự rà soát danh sách tài khoản quản trị bằng bảng kiểm | Tự đánh giá |
| Phòng kiểm toán nội bộ báo cáo lên hội đồng quản trị | Kiểm toán nội bộ |
| Khách hàng doanh nghiệp đòi báo cáo SOC 2 | Kiểm toán bên ngoài độc lập, attestation |
| Cơ quan quản lý kiểm tra tuân thủ luật | Thanh tra |
| Kiểm toán viên chọn mẫu 25 tài khoản vừa nghỉ việc để xem đã bị khóa chưa | Thu thập bằng chứng, sampling |
| Phát hiện 3 tài khoản chưa khóa, hạn sửa 30 ngày, kiểm tra lại | Phát hiện và khắc phục |
🎯 Mẹo làm bài
"Đơn vị tự rà soát" → self-assessment. "Bộ phận độc lập trong tổ chức, báo cáo lên hội đồng" → internal audit. "Bên thứ ba độc lập cấp chứng nhận hoặc báo cáo" → external audit, attestation. "Cơ quan nhà nước kiểm tra" → regulatory examination. "Có tuân thủ không?" → audit. "Rủi ro và khoảng trống hiện tại" → assessment. "Chứng minh khai thác được" → penetration test. "Chọn mẫu" → sampling. "Không độc lập" → tự kiểm tra việc mình làm. "Phát hiện cần gì?" → kế hoạch khắc phục, hạn, kiểm tra lại.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Audit | Kiểm toán: so sánh với tiêu chí, kết luận về tuân thủ. |
| Assessment | Đánh giá tình trạng và rủi ro. |
| Self-assessment | Tự đánh giá. |
| Internal audit | Kiểm toán nội bộ. |
| External audit | Kiểm toán bên ngoài. |
| Attestation | Chứng thực chính thức. |
| Finding | Phát hiện: sai lệch so với tiêu chí. |
| Sampling | Lấy mẫu. |
| Remediation | Khắc phục. |
| Three lines | Mô hình ba tuyến: vận hành, giám sát rủi ro, kiểm toán độc lập. |
📌 Tóm tắt nhanh
- Audit hỏi "có tuân thủ không", assessment hỏi "rủi ro ở đâu", testing hỏi "kiểm soát có hoạt động không".
- Độ độc lập tăng dần: tự đánh giá → kiểm toán nội bộ → kiểm toán bên ngoài → cơ quan quản lý.
- Attestation là tuyên bố chính thức; SOC 2 Type II đánh giá hiệu quả vận hành theo thời gian.
- Quy trình: kế hoạch, bằng chứng, phát hiện, báo cáo, khắc phục, kiểm tra lại.
- Độc lập và khách quan là nền tảng; người làm không tự kiểm tra việc mình làm.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Quản trị viên hệ thống tự rà soát cấu hình máy chủ của mình bằng một bảng kiểm. Đây là hình thức nào?
- A. Kiểm toán bên ngoài
- B. Tự đánh giá
- C. Thanh tra của cơ quan quản lý
- D. Penetration test
Câu 2. Bộ phận nào phù hợp nhất để thực hiện kiểm toán nội bộ có tính độc lập cao?
- A. Chính nhóm vận hành hệ thống đang bị kiểm tra
- B. Nhà cung cấp phần mềm đang bán cho công ty
- C. Một bộ phận kiểm toán trong tổ chức báo cáo lên hội đồng quản trị hoặc ủy ban kiểm toán
- D. Nhân viên mới vào làm tuần đầu
Câu 3. Công ty muốn có bằng chứng độc lập, được khách hàng doanh nghiệp tin cậy, về các kiểm soát của dịch vụ đám mây. Lựa chọn nào phù hợp?
- A. Bảng câu hỏi tự khai
- B. Trang giới thiệu sản phẩm
- C. Bản ghi nhớ nội bộ
- D. Báo cáo SOC 2 do công ty kiểm toán độc lập lập
Câu 4. Kiểm toán viên chọn ngẫu nhiên 25 tài khoản của người đã nghỉ việc để kiểm tra xem đã bị vô hiệu hóa chưa. Hoạt động này là gì?
- A. Lấy mẫu để thu thập bằng chứng
- B. Khai thác lỗ hổng
- C. Tấn công từ chối dịch vụ
- D. Sao lưu dữ liệu
Câu 5. Sau khi kiểm toán phát hiện kiểm soát chưa được thực hiện, bước đúng tiếp theo là gì?
- A. Bỏ qua vì đã có chính sách trên giấy
- B. Xóa phát hiện khỏi báo cáo
- C. Xây kế hoạch khắc phục có người chịu trách nhiệm và hạn, rồi kiểm tra lại
- D. Thay kiểm toán viên cho đến khi có kết quả đẹp hơn
👉 Đáp án
Câu 1: B — Đơn vị tự rà soát chính mình là tự đánh giá, nhanh nhưng ít khách quan.
Câu 2: C — Kiểm toán nội bộ cần độc lập với đối tượng bị kiểm tra và báo cáo lên cấp quản trị.
Câu 3: D — Báo cáo SOC 2 do bên độc lập lập là bằng chứng đáng tin hơn bảng câu hỏi tự khai.
Câu 4: A — Chọn mẫu là kỹ thuật thu thập bằng chứng phổ biến trong kiểm toán.
Câu 5: C — Phát hiện phải được khắc phục có kế hoạch, người chịu trách nhiệm, hạn và kiểm tra lại.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


