


 Khóa học CompTIA Security+ OnlineBài 98. Tuân thủ và quyền riêng tư: GDPR, PCI DSS và quy định bảo vệ dữ liệu tại Việt Nam
Bài 98. Tuân thủ và quyền riêng tư: GDPR, PCI DSS và quy định bảo vệ dữ liệu tại Việt Nam
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 98 · 🎯 Objective 5.4 · ⏱️ Đọc khoảng 20 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích tuân thủ (compliance) là gì, hậu quả của việc không tuân thủ, và cách giám sát, báo cáo tuân thủ.
- Phân biệt luật, tiêu chuẩn ngành, khung tự nguyện: GDPR, PCI DSS, HIPAA, SOX, ISO/IEC 27001, NIST CSF.
- Nắm các khái niệm quyền riêng tư: dữ liệu cá nhân, chủ thể dữ liệu, controller, processor, quyền của chủ thể dữ liệu, DPIA, thông báo vi phạm.
- Biết bức tranh chung về bảo vệ dữ liệu cá nhân tại Việt Nam và cách cập nhật khi luật thay đổi.
📎 Vị trí trong đề thi: Objective 5.4. Bài này dùng lại vai trò dữ liệu ở Bài 92, chính sách ở Bài 91, rủi ro ở Bài 93, và nhà cung cấp ở Bài 96 và Bài 97. Bài sau, Bài 99, nói về audit và assessment.
💡 Liên hệ thực tế: bán hàng online, nhận thẻ, có khách nước ngoài
Công ty chị Lan bán hàng trực tuyến. Họ lưu họ tên, địa chỉ, số điện thoại của khách; nhận thanh toán bằng thẻ; và gần đây có khách ở châu Âu. Chị Lan hỏi Nam: "Mình phải tuân thủ những gì?" Nam lập danh sách: luật bảo vệ dữ liệu cá nhân tại Việt Nam (dữ liệu khách trong nước), GDPR (có xử lý dữ liệu người ở EU), PCI DSS (nhận thẻ, do hợp đồng với ngân hàng thanh toán), cộng thêm hợp đồng với khách hàng doanh nghiệp yêu cầu báo cáo SOC 2. Một hệ thống, bốn nguồn yêu cầu. Đây là tình huống minh họa, không phải vụ việc có thật.
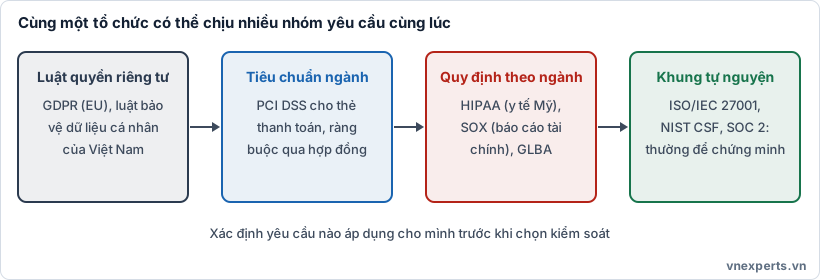
📚 Hình 98a. Luật, tiêu chuẩn ngành, quy định theo ngành, khung tự nguyện.
📘 Kiến thức cốt lõi
⚖️ Tuân thủ là gì và vì sao quan trọng
Tuân thủ (compliance) là việc đáp ứng các yêu cầu bắt buộc hoặc đã cam kết đến từ luật, quy định, hợp đồng, tiêu chuẩn và chính sách nội bộ.
Hậu quả của việc không tuân thủ:
| Loại hậu quả | Ví dụ |
|---|---|
| Phạt tiền | Mức phạt theo luật bảo vệ dữ liệu, có thể tính theo % doanh thu |
| Chế tài, đình chỉ | Bị đình chỉ hoạt động, thu hồi giấy phép |
| Mất hợp đồng hoặc quyền kinh doanh | Mất khả năng xử lý thẻ nếu vi phạm PCI DSS, mất khách hàng doanh nghiệp |
| Thiệt hại danh tiếng | Mất niềm tin khách hàng và đối tác |
| Trách nhiệm pháp lý | Kiện tụng, bồi thường, đôi khi trách nhiệm cá nhân của lãnh đạo |
| Chi phí khắc phục | Điều tra, thông báo cho khách, tư vấn pháp lý |
Lưu ý: tuân thủ không đồng nghĩa với an toàn. Một tổ chức có thể đạt yêu cầu tối thiểu nhưng vẫn bị tấn công; ngược lại, bảo mật tốt nhưng không có bằng chứng thì khó chứng minh tuân thủ.
🔭 Giám sát tuân thủ
| Khái niệm | Nghĩa |
|---|---|
| Due diligence | Tìm hiểu, thẩm định trước: biết mình phải tuân thủ gì, rủi ro ở đâu |
| Due care | Hành động hợp lý để bảo vệ: triển khai và duy trì biện pháp |
| Attestation (chứng thực) | Xác nhận chính thức rằng kiểm soát tồn tại và hoạt động, do chính tổ chức hoặc bên độc lập ký |
| Acknowledgement (xác nhận đã đọc) | Nhân viên ký xác nhận đã đọc và hiểu chính sách (Bài 91) |
| Giám sát nội bộ | Kiểm tra định kỳ, rà soát truy cập, chấm điểm tuân thủ |
| Giám sát bên ngoài | Kiểm toán độc lập, đánh giá của khách hàng, thanh tra |
| Tự động hóa | Công cụ GRC, quét cấu hình, thu thập bằng chứng tự động (compliance as code) |
Nhớ nhanh: due diligence = tìm hiểu trước, due care = làm cho đúng.
🧾 Báo cáo tuân thủ
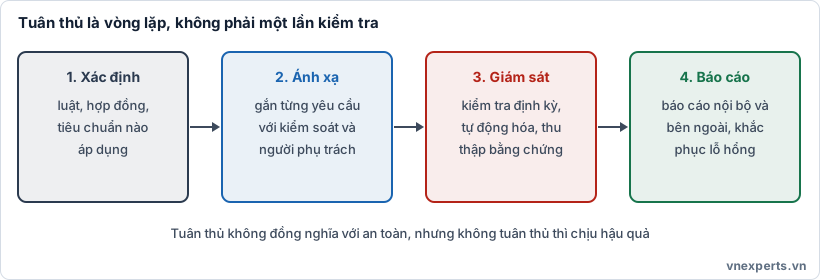
🔄 Hình 98b. Xác định, ánh xạ, giám sát, báo cáo.
| Loại báo cáo | Đối tượng | Ví dụ |
|---|---|---|
| Nội bộ | Lãnh đạo, hội đồng quản trị, ủy ban rủi ro | Tình hình tuân thủ hằng quý, danh sách điểm chưa đạt, tiến độ khắc phục |
| Bên ngoài | Cơ quan quản lý, khách hàng, bên thanh toán, kiểm toán viên | Bản tự đánh giá PCI DSS, báo cáo SOC 2, thông báo vi phạm dữ liệu |
Báo cáo tốt gồm: yêu cầu, trạng thái, bằng chứng, khoảng trống, kế hoạch khắc phục và người chịu trách nhiệm.
🔐 Quyền riêng tư: thuật ngữ nền tảng
Quyền riêng tư (privacy) là quyền của cá nhân kiểm soát cách dữ liệu về mình được thu thập, dùng và chia sẻ. Khác với bảo mật (bảo vệ dữ liệu khỏi truy cập trái phép), quyền riêng tư hỏi: có được phép thu thập và dùng dữ liệu này không, với mục đích nào?
| Thuật ngữ | Nghĩa |
|---|---|
| Dữ liệu cá nhân / PII | Thông tin xác định hoặc giúp xác định một cá nhân (họ tên, số điện thoại, địa chỉ, số định danh) |
| Dữ liệu nhạy cảm | Nhóm dữ liệu cần bảo vệ chặt hơn (sức khỏe, sinh trắc học, tài chính, tôn giáo...), danh mục cụ thể tùy luật |
| Chủ thể dữ liệu (data subject) | Cá nhân mà dữ liệu nói về |
| Controller (bên kiểm soát) | Bên quyết định mục đích và phương tiện xử lý dữ liệu |
| Processor (bên xử lý) | Bên xử lý dữ liệu thay mặt controller theo hướng dẫn (ví dụ nhà cung cấp đám mây, CRM) |
| DPO | Nhân sự phụ trách bảo vệ dữ liệu (Data Protection Officer), ở một số luật là bắt buộc |
| DPIA | Đánh giá tác động bảo vệ dữ liệu trước khi xử lý rủi ro cao |
| Data inventory / mapping | Danh mục dữ liệu cá nhân: ở đâu, ai dùng, vì sao, lưu bao lâu |
Các vai trò ở Bài 92 (data owner, data custodian, data steward) khác với controller và processor trong luật: nhóm đầu là vai trò nội bộ, nhóm sau là vai trò pháp lý giữa các tổ chức.
Nguyên tắc xử lý dữ liệu cá nhân thường gặp
- Hợp pháp, minh bạch: có căn cứ (thường là sự đồng ý hoặc nghĩa vụ hợp đồng, pháp luật) và thông báo rõ cho chủ thể.
- Giới hạn mục đích: chỉ dùng cho mục đích đã nêu.
- Tối thiểu hóa dữ liệu (data minimization): chỉ thu thập những gì cần thiết.
- Chính xác và giới hạn thời gian lưu trữ (retention): hết mục đích thì xóa hoặc ẩn danh (Bài 67).
- Toàn vẹn và bảo mật: biện pháp kỹ thuật và tổ chức phù hợp.
- Giải trình: chứng minh được mình tuân thủ.
- Privacy by design: đưa quyền riêng tư vào thiết kế hệ thống ngay từ đầu.
Quyền thường gặp của chủ thể dữ liệu
| Quyền | Ý nghĩa |
|---|---|
| Được biết | Biết dữ liệu nào được thu thập, vì sao |
| Truy cập | Xem dữ liệu về mình |
| Chỉnh sửa | Sửa dữ liệu sai |
| Xóa (quyền được lãng quên) | Yêu cầu xóa trong điều kiện luật định |
| Hạn chế xử lý, phản đối | Dừng hoặc giới hạn việc xử lý |
| Di chuyển dữ liệu (portability) | Nhận dữ liệu ở định dạng dùng lại được |
| Rút lại sự đồng ý | Có thể rút bất kỳ lúc nào |
Tổ chức cần có quy trình tiếp nhận và xử lý yêu cầu của chủ thể dữ liệu trong thời hạn luật định.
🇪🇺 GDPR (Quy định chung về bảo vệ dữ liệu của EU)
| Nội dung | Điểm cần nhớ |
|---|---|
| Phạm vi | Áp dụng cho tổ chức xử lý dữ liệu của người ở EU, kể cả khi tổ chức nằm ngoài EU (hiệu lực ngoài lãnh thổ) |
| Căn cứ xử lý | Đồng ý, hợp đồng, nghĩa vụ pháp lý, lợi ích sống còn, lợi ích công, lợi ích chính đáng |
| Quyền chủ thể | Truy cập, chỉnh sửa, xóa, hạn chế, di chuyển, phản đối |
| Thông báo vi phạm | Báo cho cơ quan giám sát trong 72 giờ kể từ khi biết, nếu có rủi ro cho quyền của cá nhân; báo cả cho cá nhân nếu rủi ro cao |
| DPIA, DPO | Bắt buộc trong một số trường hợp |
| Chuyển dữ liệu ra ngoài EU | Cần cơ chế hợp pháp (quyết định tương thích, điều khoản hợp đồng chuẩn...) |
| Mức phạt | Tối đa 20 triệu euro hoặc 4% doanh thu toàn cầu năm trước (lấy mức cao hơn) cho vi phạm nghiêm trọng; mức thấp hơn 10 triệu euro hoặc 2% cho nhóm vi phạm nhẹ hơn |
💳 PCI DSS
PCI DSS (Payment Card Industry Data Security Standard) là tiêu chuẩn bảo mật cho tổ chức lưu trữ, xử lý hoặc truyền dữ liệu thẻ thanh toán. Nó do PCI Security Standards Council xây dựng; không phải luật, nhưng ràng buộc qua hợp đồng với ngân hàng thanh toán và các thương hiệu thẻ. Vi phạm có thể dẫn đến phạt, tăng phí, hoặc mất quyền nhận thẻ.
| Nội dung | Điểm cần nhớ |
|---|---|
| Phiên bản hiện hành | v4.0.1; phiên bản 4.0 đã hết hiệu lực cuối 2024, và các yêu cầu "future-dated" của v4.x trở thành bắt buộc từ 31/03/2025 |
| Cấu trúc | 12 yêu cầu chính, nhóm theo mục tiêu: mạng an toàn, bảo vệ dữ liệu chủ thẻ, quản lý lỗ hổng, kiểm soát truy cập, giám sát và kiểm thử, chính sách |
| Phạm vi | Cardholder Data Environment (CDE): hệ thống lưu, xử lý, truyền dữ liệu thẻ và hệ thống kết nối với chúng |
| Giảm phạm vi | Tokenization, chuyển xử lý thẻ sang cổng thanh toán bên thứ ba, phân đoạn mạng để thu hẹp CDE |
| Chứng minh tuân thủ | Bản tự đánh giá (SAQ), hoặc báo cáo tuân thủ (ROC) do đánh giá viên đủ điều kiện lập, tùy mức độ giao dịch |
| Dữ liệu cần bảo vệ | Số thẻ (PAN) phải được che hoặc mã hóa khi lưu; mã CVV không được lưu sau khi xác thực |
Mẹo thực tế: doanh nghiệp nhỏ thường giảm gánh nặng PCI DSS bằng cách không tự lưu số thẻ, dùng cổng thanh toán đã tuân thủ.
🏛️ Các quy định và khung khác hay gặp
| Tên | Lĩnh vực | Nội dung chính |
|---|---|---|
| HIPAA | Y tế (Hoa Kỳ) | Bảo vệ thông tin sức khỏe |
| SOX | Báo cáo tài chính của công ty niêm yết (Hoa Kỳ) | Kiểm soát nội bộ, tính toàn vẹn dữ liệu tài chính |
| GLBA | Tài chính (Hoa Kỳ) | Bảo vệ thông tin tài chính của khách hàng |
| FERPA | Giáo dục (Hoa Kỳ) | Bảo vệ hồ sơ học sinh |
| ISO/IEC 27001 | Tự nguyện, quốc tế | Hệ thống quản lý an toàn thông tin, có chứng nhận |
| ISO/IEC 27701 | Tự nguyện, quốc tế | Mở rộng 27001 cho quản lý thông tin riêng tư |
| NIST CSF, SP 800-53 | Tự nguyện hoặc theo hợp đồng chính phủ Mỹ | Khung và danh mục kiểm soát |
| SOC 2 | Báo cáo kiểm toán cho nhà cung cấp dịch vụ | Chứng minh kiểm soát (Bài 96) |
Phân biệt: luật (bắt buộc, có chế tài của nhà nước), tiêu chuẩn ngành (ràng buộc qua hợp đồng như PCI DSS), khung tự nguyện (ISO 27001, NIST CSF, dùng để cải thiện hoặc chứng minh).
🇻🇳 Bảo vệ dữ liệu cá nhân tại Việt Nam
Quy định về dữ liệu cá nhân ở Việt Nam thay đổi nhanh trong những năm gần đây. Những điểm đã được xác nhận ở thời điểm viết bài (10/2026):
- Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP (hướng dẫn thi hành) có hiệu lực từ 01/01/2026. Nghị định 356/2025 thay thế Nghị định 13/2023/NĐ-CP.
- Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA) và đánh giá tác động chuyển dữ liệu ra nước ngoài có biểu mẫu mới; Bộ Công an là cơ quan tiếp nhận và đánh giá hồ sơ; hồ sơ cần cập nhật định kỳ theo quy định.
- Thời hạn xử lý yêu cầu của chủ thể dữ liệu được quy định tối đa 30 ngày (có thể gia hạn tùy mức độ phức tạp), thay cho mức 72 giờ trước đây.
- Khi thu thập sự đồng ý, không được đặt mặc định là "đồng ý" và phải tránh gây nhầm lẫn giữa đồng ý và không đồng ý.
- Ngoài ra còn các luật liên quan như Luật An ninh mạng, luật về giao dịch điện tử, bảo vệ người tiêu dùng, ngân hàng, y tế... áp dụng tùy ngành.
Lưu ý quan trọng: bài này không phải tư vấn pháp lý. Mức phạt, thời hạn thông báo vi phạm, danh mục dữ liệu nhạy cảm và các thủ tục cụ thể cần đối chiếu với văn bản hiện hành hoặc luật sư. Đề thi Security+ không yêu cầu thuộc luật Việt Nam; phần này giúp bạn áp dụng vào thực tế.
🌍 Ảnh hưởng pháp lý theo phạm vi địa lý
| Cấp | Ví dụ | Ghi chú |
|---|---|---|
| Địa phương, bang | Luật bang ở Mỹ | Có thể khác nhau giữa các bang |
| Quốc gia | Luật Việt Nam, luật liên bang Mỹ | Áp dụng cho tổ chức và dữ liệu trong nước |
| Khu vực, toàn cầu | GDPR, tiêu chuẩn quốc tế | Có hiệu lực ngoài lãnh thổ, ảnh hưởng đến tổ chức ở nước khác |
Khi dữ liệu lưu hoặc chuyển qua nhiều quốc gia (đám mây, thuê ngoài), phải xét nhiều bộ luật cùng lúc, đặc biệt chủ quyền dữ liệu và yêu cầu lưu trữ trong nước (data sovereignty, data localization).
🧭 Áp vào câu chuyện của Nam
| Tình huống | Hướng xử lý |
|---|---|
| Có khách ở EU, xử lý dữ liệu của họ | GDPR có thể áp dụng dù công ty ở Việt Nam |
| Nhận thẻ qua website | PCI DSS; giảm phạm vi bằng cổng thanh toán và không lưu số thẻ |
| Khách hỏi "xóa dữ liệu của tôi" | Quy trình yêu cầu của chủ thể dữ liệu, trả lời trong thời hạn luật định |
| Nhà cung cấp CRM xử lý dữ liệu khách | Nhà cung cấp là processor, công ty là controller; cần hợp đồng xử lý dữ liệu (Bài 97) |
| Bị lộ dữ liệu khách hàng | Theo kế hoạch ứng phó sự cố (Bài 82), thông báo đúng hạn cho cơ quan và cá nhân theo luật áp dụng |
| Khách doanh nghiệp đòi bằng chứng | Báo cáo SOC 2, chứng nhận ISO 27001 |
| Lãnh đạo hỏi "đã tuân thủ chưa?" | Báo cáo tuân thủ nội bộ: yêu cầu, trạng thái, khoảng trống, khắc phục |
🎯 Mẹo làm bài
"Quyền của cá nhân với dữ liệu của họ, xóa, sửa, di chuyển" → quyền của chủ thể dữ liệu. "Quyết định mục đích xử lý" → controller. "Xử lý thay mặt" → processor. "Báo cơ quan trong 72 giờ" → GDPR. "Phạt 4% doanh thu toàn cầu" → GDPR. "Dữ liệu thẻ thanh toán" → PCI DSS. "Thông tin sức khỏe (Mỹ)" → HIPAA. "Báo cáo tài chính công ty niêm yết" → SOX. "Chỉ thu thập cái cần thiết" → data minimization. "Tìm hiểu trước" → due diligence; "hành động để bảo vệ" → due care. "Ký xác nhận đã đọc chính sách" → acknowledgement. "Tuân thủ có bằng an toàn?" → Không. "Dữ liệu qua nhiều nước" → nhiều bộ luật, chủ quyền dữ liệu.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Compliance | Tuân thủ. |
| Due diligence, due care | Thẩm định trước; hành động bảo vệ hợp lý. |
| Attestation, acknowledgement | Chứng thực chính thức; xác nhận đã đọc chính sách. |
| PII | Thông tin nhận dạng cá nhân. |
| Data subject | Chủ thể dữ liệu. |
| Controller, processor | Bên kiểm soát; bên xử lý thay mặt. |
| DPO, DPIA | Người phụ trách bảo vệ dữ liệu; đánh giá tác động bảo vệ dữ liệu. |
| Data minimization | Tối thiểu hóa dữ liệu. |
| GDPR | Quy định chung về bảo vệ dữ liệu của EU. |
| PCI DSS, CDE | Tiêu chuẩn bảo mật thẻ thanh toán; môi trường dữ liệu chủ thẻ. |
| HIPAA, SOX, GLBA | Luật y tế, báo cáo tài chính, tài chính của Mỹ. |
| Data sovereignty | Chủ quyền dữ liệu: dữ liệu chịu luật nơi nó được lưu. |
📌 Tóm tắt nhanh
- Tuân thủ đến từ luật, hợp đồng, tiêu chuẩn, chính sách; không tuân thủ dẫn đến phạt, mất giấy phép hoặc hợp đồng, thiệt hại danh tiếng.
- Giám sát và báo cáo tuân thủ cần bằng chứng, báo cáo nội bộ và bên ngoài; tuân thủ không đồng nghĩa an toàn.
- Quyền riêng tư: controller, processor, chủ thể dữ liệu, tối thiểu hóa, giới hạn mục đích, quyền truy cập, sửa, xóa, di chuyển.
- GDPR: hiệu lực ngoài lãnh thổ, thông báo vi phạm 72 giờ, phạt tối đa 20 triệu euro hoặc 4% doanh thu toàn cầu.
- PCI DSS: dữ liệu thẻ, 12 yêu cầu, giảm phạm vi bằng tokenization và cổng thanh toán.
- Luật Việt Nam thay đổi nhanh: luôn đối chiếu văn bản hiện hành.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một công ty ở Việt Nam xử lý dữ liệu cá nhân của khách hàng cư trú tại EU. Quy định nào có thể áp dụng cho công ty dù công ty không đặt trụ sở ở EU?
- A. HIPAA
- B. SOX
- C. FERPA
- D. GDPR
Câu 2. Trong quan hệ với nhà cung cấp CRM xử lý dữ liệu khách hàng theo hướng dẫn của công ty, công ty đóng vai trò gì theo thuật ngữ bảo vệ dữ liệu?
- A. Controller, vì công ty quyết định mục đích và phương tiện xử lý
- B. Processor, vì công ty sở hữu dữ liệu
- C. Data subject, vì công ty cung cấp dữ liệu
- D. DPO, vì công ty giám sát hợp đồng
Câu 3. Cửa hàng trực tuyến muốn giảm phạm vi tuân thủ PCI DSS. Biện pháp nào hiệu quả nhất?
- A. Lưu số thẻ và CVV trong cơ sở dữ liệu riêng để tiện đối soát
- B. Gửi số thẻ qua email nội bộ cho kế toán
- C. Dùng cổng thanh toán của bên thứ ba và tokenization để không tự lưu số thẻ
- D. Tắt mã hóa để tăng tốc xử lý
Câu 4. Theo GDPR, khi xảy ra vi phạm dữ liệu có rủi ro đối với quyền của cá nhân, controller thường phải làm gì?
- A. Chờ một năm rồi mới thông báo
- B. Chỉ thông báo cho đội kỹ thuật
- C. Không cần thông báo nếu dữ liệu đã được mã hóa một phần
- D. Thông báo cho cơ quan giám sát trong vòng 72 giờ kể từ khi biết
Câu 5. Câu nào đúng nhất về quan hệ giữa tuân thủ và an toàn thông tin?
- A. Đã tuân thủ thì chắc chắn không thể bị tấn công
- B. Tuân thủ không đồng nghĩa với an toàn, nhưng không tuân thủ có thể dẫn đến phạt và mất niềm tin
- C. Tuân thủ chỉ liên quan đến kế toán, không liên quan đến bảo mật
- D. Chỉ cần tuân thủ khi bị thanh tra
👉 Đáp án
Câu 1: D — GDPR có hiệu lực ngoài lãnh thổ khi xử lý dữ liệu của người ở EU; HIPAA, SOX, FERPA là luật của Mỹ theo ngành.
Câu 2: A — Công ty quyết định mục đích và phương tiện nên là controller; nhà cung cấp CRM xử lý thay mặt nên là processor.
Câu 3: C — Dùng cổng thanh toán bên thứ ba và tokenization giúp công ty không tự lưu số thẻ, thu hẹp CDE và phạm vi PCI DSS. CVV không được lưu sau khi xác thực.
Câu 4: D — GDPR yêu cầu thông báo cho cơ quan giám sát trong vòng 72 giờ kể từ khi biết, nếu có rủi ro cho quyền của cá nhân.
Câu 5: B — Tuân thủ là mức tối thiểu cần chứng minh, chưa chắc đủ an toàn; không tuân thủ dẫn đến phạt, mất hợp đồng và thiệt hại danh tiếng.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


