


 Khóa học CompTIA Security+ OnlineBài 97. Rủi ro bên thứ ba (2): hợp đồng và giám sát, SLA, SLO, vendor registry, vendor lock-in
Bài 97. Rủi ro bên thứ ba (2): hợp đồng và giám sát, SLA, SLO, vendor registry, vendor lock-in
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 97 · 🎯 Objective 5.3 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt các loại thỏa thuận: NDA, MSA, SOW/WO, SLA, SLO, MOU, MOA, BPA.
- Biết các điều khoản bảo mật cần có trong hợp đồng với nhà cung cấp.
- Hiểu giám sát liên tục, sổ đăng ký nhà cung cấp (vendor registry) và rà soát định kỳ.
- Nhận ra rủi ro bị khóa vào nhà cung cấp (vendor lock-in) và cách chuẩn bị kế hoạch thoát.
📎 Vị trí trong đề thi: Objective 5.3. Bài này nối tiếp Bài 96 (đánh giá, lựa chọn). Liên quan đến Bài 40 (trách nhiệm chia sẻ), Bài 55 (RTO, RPO trong cam kết dịch vụ) và Bài 82 (thông báo sự cố). Bài sau, Bài 98, nói về tuân thủ và quyền riêng tư.
💡 Liên hệ thực tế: chọn xong rồi, giờ thì sao?
Công ty chị Lan chọn nhà cung cấp CRM. Nam được giao soát hợp đồng. Bản nháp có SLA "khả dụng 99%" nhưng không nêu thời hạn thông báo sự cố, không có điều khoản trả lại hay hủy dữ liệu khi chấm dứt, không có quyền kiểm toán. Nam đề nghị bổ sung và đưa nhà cung cấp vào sổ đăng ký nhà cung cấp với lịch rà soát hằng năm. Hai năm sau, nếu nhà cung cấp tăng giá gấp đôi, công ty còn thoát được không? Nam nhớ yêu cầu xuất dữ liệu theo định dạng mở ngay từ đầu. Đây là tình huống minh họa, không phải vụ việc có thật.
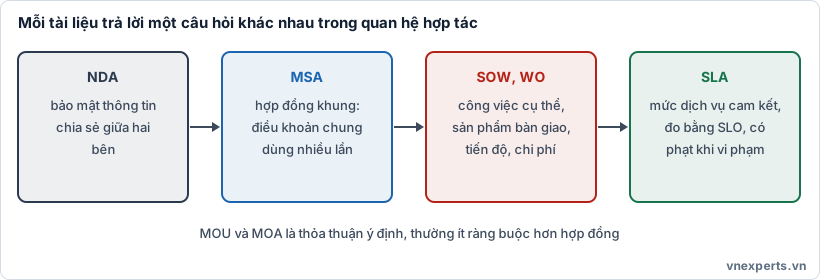
📑 Hình 97a. Mỗi tài liệu trả lời một câu hỏi khác nhau trong quan hệ hợp tác.
📘 Kiến thức cốt lõi
📑 Các loại thỏa thuận
| Loại | Viết tắt | Nội dung | Ví dụ |
|---|---|---|---|
| Thỏa thuận bảo mật | NDA (Non-Disclosure Agreement) | Cam kết không tiết lộ thông tin được chia sẻ | Ký trước khi trao đổi tài liệu kỹ thuật |
| Hợp đồng khung | MSA (Master Service Agreement) | Điều khoản chung (thanh toán, trách nhiệm, bảo mật) cho nhiều dự án | Hợp đồng nền với nhà cung cấp, mỗi dự án thêm SOW |
| Bản mô tả công việc | SOW (Statement of Work) / WO (Work Order) | Công việc cụ thể, sản phẩm bàn giao, tiến độ, chi phí | Triển khai CRM giai đoạn 1 trong 3 tháng |
| Thỏa thuận mức dịch vụ | SLA (Service Level Agreement) | Mức dịch vụ cam kết, cách đo, hậu quả khi không đạt | Khả dụng 99,9%, hỗ trợ trong 4 giờ, phạt nếu vi phạm |
| Mục tiêu mức dịch vụ | SLO (Service Level Objective) | Mục tiêu cụ thể, đo được nằm trong SLA | "Thời gian phản hồi dưới 200 ms cho 95% yêu cầu" |
| Biên bản ghi nhớ | MOU (Memorandum of Understanding) | Ý định hợp tác, thường ít ràng buộc pháp lý | Hai đơn vị thống nhất phối hợp ứng phó sự cố |
| Thỏa thuận ghi nhớ thỏa thuận | MOA (Memorandum of Agreement) | Ghi nhận thỏa thuận cụ thể hơn MOU, có thể ràng buộc hơn | Phân công trách nhiệm chi tiết giữa hai bên |
| Thỏa thuận đối tác kinh doanh | BPA (Business Partners Agreement) | Quan hệ đối tác dài hạn: chia sẻ lợi nhuận, rủi ro, trách nhiệm | Hợp tác bán giải pháp chung |
Nhớ nhanh: NDA giữ bí mật; MSA là khung; SOW là việc cụ thể; SLA là cam kết mức dịch vụ; SLO là mục tiêu đo được trong SLA; MOU là ý định, thường ít ràng buộc. Một số tổ chức và quốc gia dùng thuật ngữ MOU và MOA không hoàn toàn giống nhau; trong đề thi, hãy nhớ MOU nhẹ hơn hợp đồng.
🔐 Điều khoản bảo mật nên có
| Điều khoản | Nội dung |
|---|---|
| Phân loại và xử lý dữ liệu | Nhà cung cấp xử lý dữ liệu chỉ vì mục đích đã thỏa thuận |
| Vị trí lưu dữ liệu | Quốc gia, vùng; hạn chế chuyển dữ liệu ra ngoài |
| Biện pháp bảo vệ | Mã hóa, kiểm soát truy cập, ghi log, MFA |
| Thông báo sự cố | Báo trong thời hạn cụ thể (ví dụ 24 đến 72 giờ), nêu nội dung báo |
| Right to audit | Quyền kiểm tra, hoặc cung cấp báo cáo độc lập định kỳ |
| Nhà thầu phụ | Phải được duyệt trước, chịu ràng buộc tương đương |
| Kiểm thử bảo mật | Quyền hoặc yêu cầu pentest, quy tắc cam kết |
| Bảo hiểm và bồi thường | Mức trách nhiệm, bảo hiểm an ninh mạng của nhà cung cấp |
| Chấm dứt và thoát (exit) | Trả hoặc hủy dữ liệu có chứng nhận, hỗ trợ chuyển đổi |
| Tuân thủ | Nhà cung cấp tuân thủ luật và tiêu chuẩn liên quan (Bài 98) |
📏 SLA và SLO: đọc kỹ con số
SLA cần đo được và có hậu quả:
| Mục | Câu hỏi cần có đáp án |
|---|---|
| Chỉ số | Đo gì: khả dụng, thời gian phản hồi, thời gian giải quyết sự cố, RTO, RPO? |
| Mức cam kết (SLO) | Bao nhiêu: 99,9%? |
| Cách đo | Ai đo, đo thế nào, tính trong khoảng thời gian nào, trừ các trường hợp nào (bảo trì định kỳ)? |
| Hậu quả | Hoàn tiền, tín dụng dịch vụ, quyền chấm dứt khi vi phạm nhiều lần? |
Khả dụng và thời gian ngừng cho phép (ước tính cho cả năm):
| Khả dụng | Thời gian ngừng tối đa mỗi năm (xấp xỉ) |
|---|---|
| 99% | khoảng 3,65 ngày |
| 99,9% | khoảng 8,8 giờ |
| 99,99% | khoảng 53 phút |
Lưu ý: bồi thường theo SLA thường chỉ là tín dụng dịch vụ, không bù được thiệt hại kinh doanh thực tế. SLA không thay thế các biện pháp dự phòng của chính bạn (Bài 53, 54).
🗃️ Giám sát và sổ đăng ký nhà cung cấp
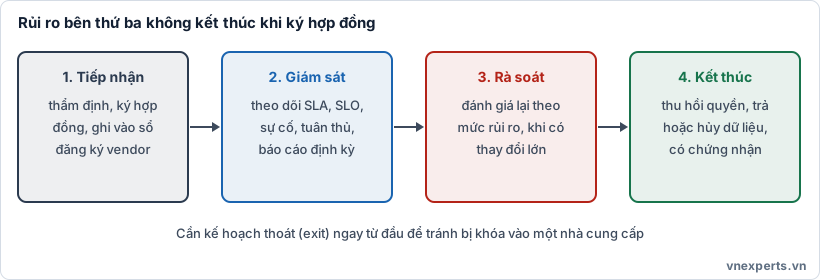
🔄 Hình 97b. Rủi ro bên thứ ba không kết thúc khi ký hợp đồng.
Vendor registry (sổ đăng ký nhà cung cấp) hoặc kho nhà cung cấp là danh mục mọi nhà cung cấp và dịch vụ, thường có:
| Trường | Ví dụ |
|---|---|
| Tên, dịch vụ, người liên hệ | Công ty X, CRM, đầu mối bảo mật |
| Dữ liệu họ chạm tới | Dữ liệu khách hàng, có dữ liệu cá nhân nhạy cảm |
| Mức rủi ro | Cao, vừa, thấp (dựa trên dữ liệu và mức phụ thuộc) |
| Hợp đồng và hạn | Ngày ký, ngày gia hạn, điều khoản bảo mật |
| Bằng chứng đánh giá | SOC 2 Type II đến 06/2027, kết quả thẩm định |
| Chủ sở hữu nội bộ | Người chịu trách nhiệm về quan hệ |
| Lần rà soát tiếp theo | Theo mức rủi ro |
Giám sát liên tục gồm: theo dõi SLA, SLO, theo dõi sự cố và tin tức, yêu cầu báo cáo độc lập mới hằng năm, đánh giá lại khi có thay đổi lớn (sáp nhập, nhà thầu phụ mới, sự cố), kiểm tra tuân thủ hợp đồng. Nhà cung cấp rủi ro cao cần rà soát thường xuyên và sâu hơn.
🔒 Vendor lock-in
Vendor lock-in là tình trạng phụ thuộc vào một nhà cung cấp đến mức việc chuyển sang nhà cung cấp khác rất tốn kém hoặc khó khăn: dữ liệu ở định dạng độc quyền, tích hợp sâu vào API riêng, thiếu kỹ năng trong đội để vận hành giải pháp thay thế, hợp đồng dài hạn với phạt chấm dứt.
| Rủi ro | Hậu quả |
|---|---|
| Tăng giá | Không có sức mặc cả |
| Chất lượng giảm | Khó bỏ đi |
| Nhà cung cấp ngừng dịch vụ hoặc bị mua lại | Gián đoạn lớn |
| Chiến lược đổi | Tính năng bạn cần bị bỏ |
Giảm thiểu:
- Yêu cầu xuất dữ liệu theo định dạng mở.
- Ưu tiên chuẩn mở và API chuẩn.
- Cân nhắc đa nhà cung cấp (multicloud) cho hệ thống quan trọng, nhưng cân nhắc chi phí vận hành tăng (Bài 40).
- Có kế hoạch thoát (exit plan) và thời gian chuyển đổi ghi trong hợp đồng.
- Thử khôi phục dữ liệu ra khỏi nhà cung cấp định kỳ.
🚪 Kết thúc quan hệ (offboarding nhà cung cấp)
Khi chấm dứt hoặc đổi nhà cung cấp: thu hồi quyền truy cập (tài khoản, khóa API, VPN), lấy lại dữ liệu, yêu cầu hủy dữ liệu và chứng nhận hủy (liên hệ Bài 67), xóa khỏi sổ đăng ký và rà soát bài học. Đây giống deprovisioning của người dùng (Bài 74), nhưng với tổ chức bên ngoài.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Tài liệu hoặc việc cần làm |
|---|---|
| Trao đổi tài liệu kỹ thuật với nhà cung cấp trước khi ký | NDA |
| Hợp đồng nền cho nhiều dự án với cùng nhà cung cấp | MSA |
| Giai đoạn triển khai CRM đầu tiên, tiến độ và phí | SOW |
| Cam kết khả dụng 99,9% và hậu quả khi vi phạm | SLA, trong đó 99,9% là SLO |
| Hai công ty thống nhất ý định phối hợp, chưa ràng buộc chặt | MOU |
| Danh mục mọi nhà cung cấp kèm mức rủi ro, bằng chứng, hạn rà soát | Vendor registry |
| Dữ liệu chỉ xuất được định dạng riêng, khó đổi nhà cung cấp | Vendor lock-in |
| Dừng hợp tác với nhà cung cấp | Thu hồi quyền, lấy và hủy dữ liệu, chứng nhận hủy |
🎯 Mẹo làm bài
"Giữ bí mật thông tin chia sẻ" → NDA. "Hợp đồng khung cho nhiều dự án" → MSA. "Công việc cụ thể, sản phẩm bàn giao" → SOW. "Mức dịch vụ cam kết và hậu quả" → SLA. "Mục tiêu đo được trong SLA" → SLO. "Ý định hợp tác, ít ràng buộc" → MOU. "Quan hệ đối tác dài hạn" → BPA. "Danh mục nhà cung cấp kèm rủi ro" → vendor registry. "Phụ thuộc, khó đổi nhà cung cấp" → vendor lock-in. "Thoát an toàn" → kế hoạch thoát, xuất dữ liệu, hủy có chứng nhận. "SLA đền gì?" → thường là tín dụng dịch vụ, không bù hết thiệt hại.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| NDA | Thỏa thuận bảo mật thông tin. |
| MSA | Hợp đồng khung. |
| SOW, WO | Bản mô tả công việc, lệnh công việc. |
| SLA | Thỏa thuận mức dịch vụ. |
| SLO | Mục tiêu mức dịch vụ đo được. |
| MOU, MOA | Biên bản ghi nhớ ý định; ghi nhận thỏa thuận cụ thể. |
| BPA | Thỏa thuận đối tác kinh doanh. |
| Vendor registry | Sổ đăng ký nhà cung cấp. |
| Vendor lock-in | Bị khóa vào nhà cung cấp. |
| Exit plan | Kế hoạch thoát khỏi nhà cung cấp. |
📌 Tóm tắt nhanh
- Các thỏa thuận: NDA (bí mật), MSA (khung), SOW (việc cụ thể), SLA (cam kết dịch vụ), SLO (mục tiêu đo được), MOU (ý định), BPA (đối tác).
- Hợp đồng cần thông báo sự cố có thời hạn, right to audit, duyệt nhà thầu phụ, trả hoặc hủy dữ liệu khi chấm dứt.
- SLA phải đo được và có hậu quả; bồi thường thường chỉ là tín dụng dịch vụ.
- Vendor registry và rà soát định kỳ theo mức rủi ro giữ kiểm soát liên tục.
- Vendor lock-in giảm bằng dữ liệu mở, chuẩn mở, kế hoạch thoát; kết thúc quan hệ cần thu hồi quyền và hủy dữ liệu có chứng nhận.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Tài liệu nào được ký trước khi hai bên trao đổi thông tin kỹ thuật nhạy cảm để bảo đảm không bên nào tiết lộ cho người khác?
- A. NDA
- B. SOW
- C. RFQ
- D. BIA
Câu 2. Trong SLA có mục "khả dụng tối thiểu 99,9% mỗi tháng". Con số 99,9% được gọi là gì?
- A. MSA
- B. SOW
- C. SLO
- D. NDA
Câu 3. Công ty không thể chuyển sang nhà cung cấp khác vì dữ liệu ở định dạng độc quyền và tích hợp sâu vào API riêng. Đây là rủi ro nào?
- A. Tấn công DDoS
- B. Vendor lock-in
- C. Sao lưu không đầy đủ
- D. Phishing
Câu 4. Tài liệu nào thường chứa các điều khoản chung cho quan hệ lâu dài, trong khi từng dự án cụ thể được mô tả riêng ở SOW?
- A. NDA
- B. RFI
- C. SLO
- D. MSA
Câu 5. Khi chấm dứt hợp đồng với nhà cung cấp lưu dữ liệu khách hàng, việc nào quan trọng nhất cần yêu cầu?
- A. Trả hoặc hủy dữ liệu có chứng nhận, đồng thời thu hồi mọi quyền truy cập
- B. Giữ nguyên quyền truy cập để tiện sau này
- C. Không cần làm gì vì hợp đồng đã hết
- D. Chỉ xóa tên nhà cung cấp khỏi bảng giá
👉 Đáp án
Câu 1: A — NDA giữ bí mật thông tin chia sẻ giữa các bên.
Câu 2: C — 99,9% là mục tiêu mức dịch vụ (SLO) đo được nằm trong SLA.
Câu 3: B — Phụ thuộc đến mức khó chuyển đổi là vendor lock-in.
Câu 4: D — MSA là hợp đồng khung; từng dự án mô tả riêng ở SOW.
Câu 5: A — Cần trả hoặc hủy dữ liệu có chứng nhận và thu hồi mọi quyền truy cập để tránh rủi ro tồn dư.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


