


 Khóa học CompTIA Security+ OnlineBài 96. Rủi ro bên thứ ba (1): đánh giá và lựa chọn nhà cung cấp, RFP, RFI, RFQ
Bài 96. Rủi ro bên thứ ba (1): đánh giá và lựa chọn nhà cung cấp, RFP, RFI, RFQ
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 96 · 🎯 Objective 5.3 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích vì sao bên thứ ba là nguồn rủi ro lớn và vì sao trách nhiệm không chuyển đi cùng công việc.
- Mô tả cách đánh giá nhà cung cấp: due diligence, bảng câu hỏi, báo cáo độc lập, kiểm thử, right to audit, phân tích chuỗi cung ứng, xung đột lợi ích.
- Phân biệt RFI, RFP, RFQ và đặt yêu cầu bảo mật vào đúng bước.
📎 Vị trí trong đề thi: Objective 5.3 về rủi ro bên thứ ba. Bài này dùng lại tấn công chuỗi cung ứng (Bài 20), mô hình trách nhiệm chia sẻ trên cloud (Bài 40), và xử lý rủi ro (Bài 95). Bài sau, Bài 97, nói về hợp đồng và giám sát.
💡 Liên hệ thực tế: nhà cung cấp rẻ nhất
Công ty chị Lan cần một nhà cung cấp phần mềm quản lý khách hàng (CRM) chạy trên đám mây. Ba nhà cung cấp gửi báo giá; một bên rẻ hơn 30%. Bộ phận mua hàng nghiêng về bên này. Nam đặt câu hỏi: "Dữ liệu khách hàng của mình sẽ nằm ở đâu? Họ có chứng nhận độc lập không? Nếu họ bị tấn công, mình được báo trong bao lâu? Họ thuê ai khác xử lý dữ liệu?" Bên rẻ nhất không trả lời được hai câu cuối. Nam không từ chối ngay, nhưng đề nghị thẩm định thêm và đưa yêu cầu bảo mật vào hồ sơ mời thầu cho cả ba. Đây là tình huống minh họa, không phải vụ việc có thật.
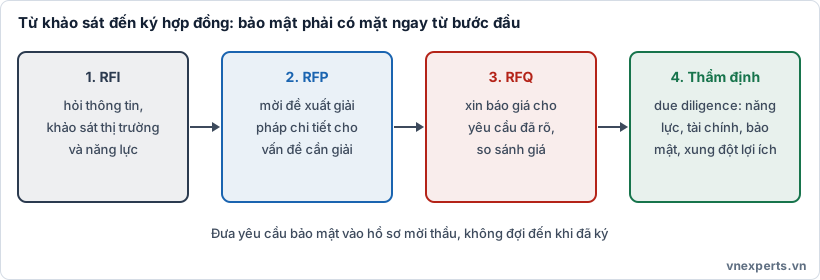
🧾 Hình 96a. Từ khảo sát đến ký hợp đồng: bảo mật có mặt ngay từ bước đầu.
📘 Kiến thức cốt lõi
🧩 Vì sao bên thứ ba là rủi ro lớn?
Bên thứ ba (third party) gồm nhà cung cấp phần mềm, dịch vụ đám mây, nhà thầu, đơn vị thuê ngoài (MSP), đối tác chia sẻ dữ liệu. Họ có thể truy cập dữ liệu hoặc hệ thống của bạn, hoặc cung cấp thành phần mà bạn dùng.
| Rủi ro | Ví dụ |
|---|---|
| Lộ dữ liệu | Nhà cung cấp bị tấn công, dữ liệu khách hàng của bạn bị lộ |
| Gián đoạn | Nhà cung cấp ngừng dịch vụ, bạn ngừng theo |
| Chuỗi cung ứng | Bản cập nhật phần mềm bị chèn mã độc (Bài 20) |
| Tuân thủ | Nhà cung cấp vi phạm quy định, bạn vẫn chịu trách nhiệm |
| Phụ thuộc | Bị khóa vào một nhà cung cấp, khó đổi (Bài 97) |
| Bên thứ tư | Nhà cung cấp thuê tiếp bên khác (subprocessor) xử lý dữ liệu |
Nguyên tắc cốt lõi: có thể thuê ngoài công việc, nhưng không thuê ngoài trách nhiệm giải trình. Khi dữ liệu khách hàng bị lộ qua nhà cung cấp, khách hàng và cơ quan quản lý vẫn hỏi bạn.
🔎 Đánh giá nhà cung cấp (vendor assessment)
Due diligence (thẩm định) là việc tìm hiểu kỹ nhà cung cấp trước khi ký, tương xứng với mức rủi ro: nhà cung cấp cung cấp văn phòng phẩm cần kiểm tra khác nhà cung cấp lưu dữ liệu khách hàng.
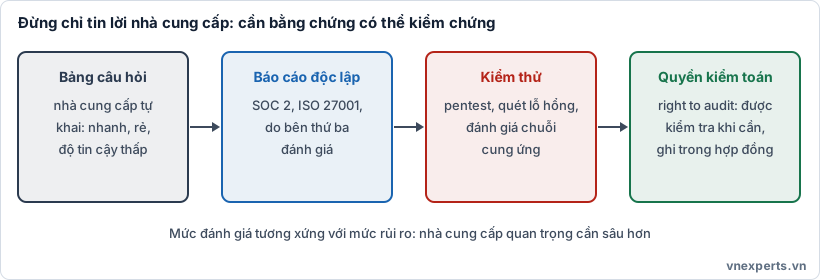
🔍 Hình 96b. Đừng chỉ tin lời nhà cung cấp: cần bằng chứng có thể kiểm chứng.
| Công cụ | Nội dung | Độ tin cậy |
|---|---|---|
| Bảng câu hỏi bảo mật (questionnaire) | Nhà cung cấp tự trả lời về chính sách, kiểm soát, sự cố, vị trí dữ liệu, nhà thầu phụ | Thấp đến trung bình: tự khai, nhanh và rẻ |
| Báo cáo hoặc chứng nhận độc lập | Bên thứ ba đánh giá: ví dụ báo cáo SOC 2, chứng nhận ISO/IEC 27001 | Cao hơn: có đánh giá bên ngoài, nhưng phải đọc phạm vi và thời gian |
| Bằng chứng kiểm toán nội bộ | Kết quả audit nội bộ, kế hoạch khắc phục | Trung bình |
| Kiểm thử | Pentest, quét lỗ hổng do nhà cung cấp hoặc bên thứ ba thực hiện; đôi khi do bạn thực hiện theo quy tắc cam kết (rules of engagement) | Cao nếu được phép và có phạm vi rõ (Bài 100) |
| Right to audit (quyền kiểm toán) | Điều khoản hợp đồng cho phép bạn kiểm tra nhà cung cấp khi cần | Điều kiện để xác minh về sau |
| Phân tích chuỗi cung ứng | Ai là nhà thầu phụ, thành phần phần mềm (SBOM), nguồn gốc phần cứng | Cần cho rủi ro lớn |
| Tìm hiểu bên ngoài | Tiền sử sự cố, tin tức, xếp hạng bảo mật, tình hình tài chính | Bổ trợ |
Lưu ý khi đọc báo cáo độc lập:
- SOC 2 đánh giá các kiểm soát của một tổ chức dịch vụ theo các tiêu chí tin cậy. Type I xem xét thiết kế kiểm soát tại một thời điểm; Type II xem xét cả hiệu quả vận hành trong một giai đoạn (thường vài tháng), nên đáng tin hơn.
- Chứng nhận ISO/IEC 27001 cho thấy tổ chức có hệ thống quản lý an toàn thông tin được đánh giá, nhưng phạm vi chứng nhận có thể không bao gồm dịch vụ bạn dùng. Hỏi rõ phạm vi.
- Báo cáo cũ hoặc phạm vi hẹp thì giá trị thấp.
⚖️ Xung đột lợi ích
Khi chọn nhà cung cấp, cần kiểm tra xung đột lợi ích (conflict of interest): người ra quyết định có quan hệ cá nhân hoặc lợi ích tài chính với nhà cung cấp không? Biện pháp: khai báo lợi ích, hội đồng chọn thầu nhiều người, tách người đề xuất với người phê duyệt (Bài 92), và ghi lại lý do chọn.
🧾 RFI, RFP, RFQ
| Tài liệu | Viết tắt | Mục đích | Khi nào dùng | Nội dung bảo mật nên có |
|---|---|---|---|---|
| Yêu cầu cung cấp thông tin | RFI (Request for Information) | Khảo sát thị trường và năng lực nhà cung cấp, chưa chọn | Giai đoạn đầu, chưa rõ giải pháp | Hỏi về chứng nhận, mô hình bảo mật, vị trí dữ liệu |
| Yêu cầu đề xuất | RFP (Request for Proposal) | Mời nhà cung cấp đề xuất giải pháp chi tiết cho một vấn đề phức tạp | Dự án lớn, nhiều cách giải | Yêu cầu bảo mật bắt buộc, tiêu chí chấm điểm bảo mật |
| Yêu cầu báo giá | RFQ (Request for Quotation) | Xin giá cho sản phẩm hoặc dịch vụ đã xác định rõ | Yêu cầu rõ ràng, chủ yếu so sánh giá | Thông số kỹ thuật và bảo mật cố định |
Nhớ nhanh: RFI = hỏi thông tin, RFP = xin đề xuất giải pháp, RFQ = xin báo giá. Thứ tự thông thường: RFI (khảo sát) → RFP (đề xuất) → RFQ (báo giá) → thẩm định → hợp đồng, nhưng thực tế có thể bỏ qua bước.
Đưa bảo mật vào hồ sơ mời thầu: yêu cầu mã hóa, vị trí lưu dữ liệu, thông báo sự cố trong X giờ, quyền kiểm toán, nhà thầu phụ phải được duyệt, chứng nhận cần có, kế hoạch thoát (exit). Nếu chỉ hỏi bảo mật sau khi đã chọn xong, sức mặc cả của bạn đã giảm đi nhiều.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Cách làm |
|---|---|
| Chưa rõ giải pháp CRM nào phù hợp | RFI để khảo sát |
| Cần ba nhà cung cấp đề xuất giải pháp chi tiết kèm bảo mật | RFP |
| Yêu cầu đã rõ, chỉ cần so giá | RFQ |
| Bên rẻ nhất không trả lời được về nhà thầu phụ | Thẩm định thêm, phân tích chuỗi cung ứng |
| Cần chứng minh nhà cung cấp kiểm soát tốt trong nhiều tháng | Báo cáo SOC 2 Type II (đọc phạm vi) |
| Muốn kiểm tra khi có sự cố | Điều khoản right to audit |
| Người ra quyết định là bạn của chủ nhà cung cấp | Xung đột lợi ích, cần khai báo và người khác duyệt |
🎯 Mẹo làm bài
"Khảo sát năng lực, chưa chọn" → RFI. "Đề xuất giải pháp chi tiết" → RFP. "Báo giá cho yêu cầu đã rõ" → RFQ. "Tìm hiểu kỹ nhà cung cấp trước khi ký" → due diligence. "Quyền kiểm tra nhà cung cấp theo hợp đồng" → right to audit. "Kiểm soát có hiệu quả trong một giai đoạn" → SOC 2 Type II. "Nhà cung cấp thuê tiếp bên khác" → bên thứ tư, subprocessor. "Người chọn thầu có lợi ích riêng" → xung đột lợi ích. "Thuê ngoài, trách nhiệm?" → trách nhiệm giải trình vẫn thuộc tổ chức. "Mức kiểm tra tương xứng" → theo mức rủi ro của nhà cung cấp.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Third party | Bên thứ ba: nhà cung cấp, đối tác. |
| Due diligence | Thẩm định trước khi ký. |
| Questionnaire | Bảng câu hỏi bảo mật cho nhà cung cấp. |
| SOC 2 | Báo cáo kiểm soát dịch vụ; Type II là hiệu quả vận hành theo thời gian. |
| ISO/IEC 27001 | Tiêu chuẩn hệ thống quản lý an toàn thông tin. |
| Right to audit | Quyền kiểm toán nhà cung cấp theo hợp đồng. |
| Supply chain analysis | Phân tích chuỗi cung ứng. |
| Conflict of interest | Xung đột lợi ích. |
| RFI, RFP, RFQ | Yêu cầu thông tin, đề xuất, báo giá. |
| Subprocessor | Bên xử lý dữ liệu thuê lại bởi nhà cung cấp. |
📌 Tóm tắt nhanh
- Thuê ngoài công việc, không thuê ngoài trách nhiệm.
- Thẩm định tương xứng mức rủi ro: bảng câu hỏi (nhanh, tự khai), báo cáo độc lập (đáng tin hơn), kiểm thử, right to audit, phân tích chuỗi cung ứng.
- SOC 2 Type II và ISO 27001 hữu ích nhưng phải đọc phạm vi và thời gian.
- RFI hỏi thông tin; RFP xin đề xuất; RFQ xin báo giá.
- Đưa yêu cầu bảo mật vào hồ sơ mời thầu và kiểm soát xung đột lợi ích.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Ở giai đoạn đầu, công ty chưa biết giải pháp nào phù hợp và muốn khảo sát năng lực của nhiều nhà cung cấp. Tài liệu nào phù hợp nhất?
- A. RFQ
- B. RFI
- C. NDA
- D. SLA
Câu 2. Yêu cầu của công ty đã rõ ràng, thông số cố định, và chỉ cần so sánh giá giữa các nhà cung cấp. Tài liệu nào phù hợp?
- A. RFI
- B. MSA
- C. RFP
- D. RFQ
Câu 3. Điều khoản nào trong hợp đồng cho phép khách hàng kiểm tra các kiểm soát của nhà cung cấp khi cần?
- A. Right to audit
- B. Điều khoản bất khả kháng
- C. Điều khoản gia hạn
- D. Điều khoản thanh toán
Câu 4. Báo cáo nào cung cấp bằng chứng độc lập về hiệu quả vận hành các kiểm soát của nhà cung cấp trong một giai đoạn thời gian?
- A. Bảng câu hỏi tự khai
- B. Trang giới thiệu sản phẩm
- C. SOC 2 Type II
- D. Bảng giá dịch vụ
Câu 5. Một nhà cung cấp thuê tiếp một công ty khác để xử lý dữ liệu khách hàng của bạn. Mối quan ngại hợp lý nhất là gì?
- A. Chỉ ảnh hưởng đến giá dịch vụ
- B. Rủi ro chuỗi cung ứng: cần biết ai xử lý dữ liệu và yêu cầu phê duyệt nhà thầu phụ
- C. Không ảnh hưởng gì vì trách nhiệm đã chuyển đi
- D. Chỉ ảnh hưởng đến màu thương hiệu
👉 Đáp án
Câu 1: B — RFI dùng để khảo sát năng lực khi chưa rõ giải pháp.
Câu 2: D — RFQ dùng khi yêu cầu đã rõ và chủ yếu so sánh giá.
Câu 3: A — Right to audit cho phép khách hàng kiểm tra nhà cung cấp theo hợp đồng.
Câu 4: C — SOC 2 Type II đánh giá hiệu quả vận hành kiểm soát trong một giai đoạn bởi bên thứ ba độc lập.
Câu 5: B — Đây là rủi ro chuỗi cung ứng; cần biết nhà thầu phụ và yêu cầu phê duyệt, vì trách nhiệm giải trình vẫn thuộc về bạn.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


