


 Khóa học CompTIA Security+ OnlineBài 95. Xử lý rủi ro: accept, avoid, transfer, mitigate và phân tích tác động kinh doanh (BIA)
Bài 95. Xử lý rủi ro: accept, avoid, transfer, mitigate và phân tích tác động kinh doanh (BIA)
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 95 · 🎯 Objective 5.2 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt bốn cách xử lý rủi ro: accept, avoid, transfer, mitigate, và chọn đúng theo tình huống.
- Hiểu ngoại lệ (exception) và miễn trừ (exemption) trong quản trị rủi ro.
- Thực hiện và giải thích phân tích tác động kinh doanh (BIA): chức năng quan trọng, RTO, RPO, MTTR, MTBF, điểm lỗi đơn (SPOF).
- Nhận ra mối liên hệ giữa BIA, kế hoạch liên tục kinh doanh và khôi phục sau thảm họa.
📎 Vị trí trong đề thi: Objective 5.2. Bài này tiếp nối Bài 93 (nhận diện, đánh giá) và Bài 94 (tính toán, sổ đăng ký rủi ro). RTO, RPO, MTTR, MTBF đã giới thiệu ở Bài 55, bài này đặt chúng vào bối cảnh BIA. Bài sau, Bài 96, nói về rủi ro bên thứ ba.
💡 Liên hệ thực tế: bốn rủi ro, bốn quyết định
Sổ đăng ký rủi ro của Nam có bốn dòng nổi bật. Chị Lan phải quyết định từng cái:
- Ransomware làm dừng hệ thống bán hàng: đầu tư EDR và sao lưu bất biến (giảm thiểu).
- Hệ thống kế toán cũ chạy trên phần mềm hết hỗ trợ, thay mới tốn 400 triệu đồng và chưa có ngân sách: ghi ngoại lệ có thời hạn và biện pháp bù (chấp nhận có điều kiện).
- Dịch vụ chia sẻ ảnh khách hàng ít người dùng nhưng chứa dữ liệu nhạy cảm và khó bảo vệ: ngừng dịch vụ (tránh).
- Thiệt hại tài chính từ vi phạm dữ liệu: mua bảo hiểm an ninh mạng (chuyển giao một phần).
Cùng một sổ đăng ký, bốn rủi ro nhận bốn cách xử lý khác nhau. Đây là tình huống minh họa, không phải vụ việc có thật.
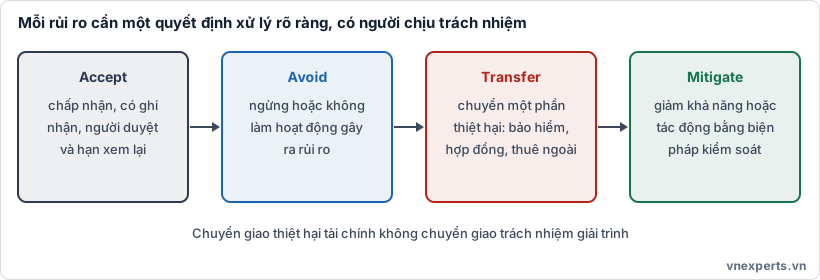
🎯 Hình 95a. Chấp nhận, tránh, chuyển giao, giảm thiểu.
📘 Kiến thức cốt lõi
🧰 Bốn cách xử lý rủi ro
| Cách | Ý nghĩa | Khi nào dùng | Ví dụ |
|---|---|---|---|
| Accept (chấp nhận) | Biết rủi ro và chọn không làm gì thêm (hoặc làm rất ít) | Rủi ro thấp, hoặc chi phí xử lý lớn hơn tổn thất kỳ vọng; trong ngưỡng chịu đựng | Chấp nhận rủi ro mất một máy in cũ |
| Avoid (tránh) | Loại bỏ hoạt động gây ra rủi ro | Rủi ro quá cao, giá trị mang lại thấp | Ngừng lưu thẻ thanh toán, ngừng một dịch vụ |
| Transfer (chuyển giao) | Chuyển một phần thiệt hại cho bên khác | Rủi ro có thể quy ra tiền, khó giảm hết | Bảo hiểm an ninh mạng, thuê ngoài dịch vụ, điều khoản bồi thường trong hợp đồng |
| Mitigate (giảm thiểu) | Áp dụng biện pháp kiểm soát để giảm khả năng hoặc tác động | Phần lớn rủi ro trong thực tế | MFA, EDR, sao lưu, phân đoạn mạng |
Nhớ nhanh: accept: chịu; avoid: bỏ; transfer: chia cho người khác; mitigate: giảm bằng biện pháp.
Lưu ý quan trọng
- Chuyển giao không xóa trách nhiệm. Bảo hiểm bồi thường thiệt hại tài chính nhưng không khôi phục uy tín, không thay thế trách nhiệm pháp lý với khách hàng và cơ quan quản lý. Thuê ngoài chuyển giao việc vận hành, nhưng trách nhiệm giải trình vẫn ở tổ chức (Bài 96, 97).
- Chấp nhận phải có ghi nhận. "Bỏ qua" khác với "chấp nhận": chấp nhận là quyết định có ý thức, có người duyệt, lý do, hạn xem lại, ghi vào risk register.
- Rủi ro còn lại luôn tồn tại sau xử lý (Bài 93). Phải so với ngưỡng chịu đựng; nếu vượt thì xử lý thêm.
- Có khi kết hợp nhiều cách: giảm thiểu bằng EDR và mua bảo hiểm cho phần còn lại.
📑 Ngoại lệ, miễn trừ và biện pháp bù
| Khái niệm | Nghĩa |
|---|---|
| Exception (ngoại lệ) | Cho phép tạm thời không tuân thủ một yêu cầu, có lý do, người duyệt, thời hạn và thường kèm biện pháp bù |
| Exemption (miễn trừ) | Miễn một hệ thống hoặc đơn vị khỏi yêu cầu, thường lâu dài hơn, vì yêu cầu không áp dụng |
| Compensating control (biện pháp bù) | Biện pháp thay thế khi không thể đáp ứng đúng yêu cầu (Bài 70) |
Ngoại lệ không có hạn sẽ biến thành tình trạng vĩnh viễn không ai nhớ. Hãy rà soát định kỳ các ngoại lệ (Bài 91).
📉 Phân tích tác động kinh doanh (BIA)
BIA (Business Impact Analysis) xác định chức năng kinh doanh nào quan trọng nhất, gián đoạn gây thiệt hại thế nào theo thời gian, và cần phục hồi nhanh đến đâu. BIA là nền tảng của kế hoạch liên tục kinh doanh (BCP) và khôi phục sau thảm họa (DRP).
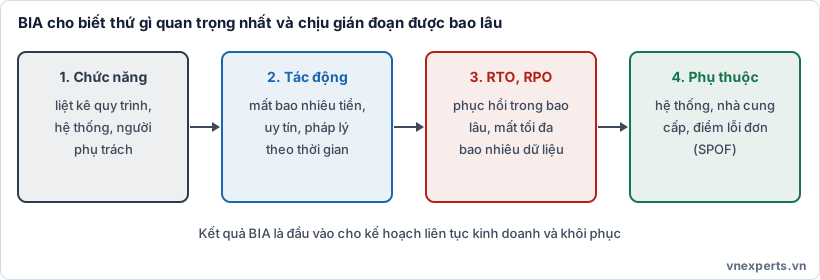
📉 Hình 95b. Chức năng, tác động, RTO và RPO, phụ thuộc.
Các bước của BIA
- Xác định chức năng và quy trình kinh doanh (bán hàng, thanh toán, chăm sóc khách hàng, kế toán).
- Đánh giá tác động của gián đoạn theo thời gian (1 giờ, 4 giờ, 1 ngày, 1 tuần): tài chính, vận hành, uy tín, pháp lý và hợp đồng, an toàn.
- Xác định tài nguyên và phụ thuộc: hệ thống, dữ liệu, con người, nhà cung cấp, cơ sở vật chất.
- Đặt mục tiêu phục hồi: RTO, RPO; xếp thứ tự ưu tiên phục hồi.
- Xác định điểm lỗi đơn (SPOF) và rủi ro.
Các chỉ số thường gặp
| Chỉ số | Nghĩa | Ví dụ |
|---|---|---|
| RTO (Recovery Time Objective) | Thời gian tối đa chấp nhận được để khôi phục chức năng sau gián đoạn | Hệ thống bán hàng phải chạy lại trong 4 giờ |
| RPO (Recovery Point Objective) | Lượng dữ liệu tối đa chấp nhận mất, tính bằng thời gian | RPO 1 giờ nghĩa là có thể mất tối đa dữ liệu 1 giờ gần nhất, nên sao lưu ít nhất mỗi giờ |
| MTTR (Mean Time To Repair) | Thời gian trung bình để sửa hoặc khôi phục một hỏng hóc | 2 giờ trung bình |
| MTBF (Mean Time Between Failures) | Thời gian trung bình giữa hai lần hỏng của một thành phần | 20.000 giờ |
| MTD / MAO (nếu đề nhắc) | Thời gian ngừng tối đa tổ chức chịu được trước khi gây thiệt hại nghiêm trọng | Ví dụ 24 giờ; RTO phải nhỏ hơn MTD |
| SPOF | Điểm lỗi đơn: một thành phần mà hỏng thì cả hệ thống dừng | Một máy chủ cơ sở dữ liệu, một đường truyền Internet |
Quan hệ cần nhớ:
- RTO nhỏ (phục hồi nhanh) đòi hỏi đầu tư cao hơn: dự phòng nóng, nhân bản liên tục.
- RPO nhỏ (mất ít dữ liệu) đòi hỏi sao lưu hoặc nhân bản thường xuyên hơn.
- MTBF cao là thành phần bền; MTTR thấp là sửa nhanh.
- Dự phòng loại bỏ SPOF (Bài 53): hai đường Internet, cụm máy chủ, nguồn điện dự phòng.
Ví dụ BIA đơn giản
| Chức năng | Tác động mỗi giờ ngừng | RTO | RPO | Mức ưu tiên |
|---|---|---|---|---|
| Thanh toán khi bán hàng | Rất cao: mất doanh thu trực tiếp | 1 giờ | 5 phút | 1 |
| Hệ thống chăm sóc khách hàng | Cao: ảnh hưởng uy tín | 4 giờ | 1 giờ | 2 |
| Kế toán cuối tháng | Thấp trong ngày, cao ở cuối kỳ | 24 giờ | 24 giờ | 3 |
| Máy chủ thử nghiệm nội bộ | Rất thấp | 72 giờ | 1 tuần | 4 |
Nhờ BIA, Nam biết dồn tiền vào đâu (thanh toán và chăm sóc khách hàng) và không cần đắt đỏ cho hệ thống thử nghiệm.
🔗 BIA, BCP và DRP
| Khái niệm | Vai trò |
|---|---|
| BIA | Xác định cái gì quan trọng và cần phục hồi nhanh đến đâu |
| BCP (Business Continuity Plan) | Duy trì hoạt động khi có gián đoạn (phương án thay thế, quy trình thủ công) |
| DRP (Disaster Recovery Plan) | Khôi phục hạ tầng CNTT sau thảm họa |
| Kiểm thử | Diễn tập (Bài 88), thử khôi phục (Bài 57) |
BIA đi trước; BCP và DRP dựa trên kết quả BIA; sau đó kiểm thử và cập nhật.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Cách xử lý |
|---|---|
| Đầu tư EDR và sao lưu bất biến cho rủi ro ransomware | Mitigate |
| Dịch vụ chia sẻ ảnh ít dùng nhưng nhiều rủi ro, ngừng luôn | Avoid |
| Mua bảo hiểm an ninh mạng cho thiệt hại tài chính còn lại | Transfer |
| Hệ thống kế toán cũ, hạn 12 tháng, có biện pháp bù | Accept có điều kiện (exception) |
| Thanh toán phải chạy lại trong 1 giờ, mất tối đa 5 phút dữ liệu | RTO = 1 giờ, RPO = 5 phút |
| Một đường Internet duy nhất cho cả công ty | SPOF: cần đường dự phòng |
🎯 Mẹo làm bài
"Mua bảo hiểm, thuê ngoài, bồi thường hợp đồng" → transfer. "Ngừng hoạt động gây ra rủi ro" → avoid. "Biết rủi ro, quyết định chịu" → accept. "Triển khai biện pháp kiểm soát" → mitigate. "Tạm thời không tuân thủ, có hạn và biện pháp bù" → exception. "Thời gian tối đa để khôi phục" → RTO. "Dữ liệu tối đa chấp nhận mất theo thời gian" → RPO. "Thời gian trung bình sửa" → MTTR. "Thời gian trung bình giữa hai lần hỏng" → MTBF. "Một thành phần hỏng làm cả hệ thống dừng" → SPOF. "Xác định chức năng quan trọng nhất" → BIA. "Chuyển giao có xóa trách nhiệm không?" → Không, trách nhiệm giải trình vẫn ở tổ chức.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Risk acceptance | Chấp nhận rủi ro. |
| Risk avoidance | Tránh rủi ro. |
| Risk transference | Chuyển giao rủi ro. |
| Risk mitigation | Giảm thiểu rủi ro. |
| Exception, exemption | Ngoại lệ có hạn; miễn trừ vì không áp dụng. |
| BIA | Phân tích tác động kinh doanh. |
| RTO, RPO | Thời gian phục hồi mục tiêu; điểm phục hồi dữ liệu mục tiêu. |
| MTTR, MTBF | Thời gian sửa trung bình; thời gian giữa hai lần hỏng. |
| SPOF | Điểm lỗi đơn. |
| BCP, DRP | Kế hoạch liên tục kinh doanh; khôi phục thảm họa. |
📌 Tóm tắt nhanh
- Bốn cách xử lý: accept, avoid, transfer, mitigate; thường kết hợp.
- Chuyển giao thiệt hại tài chính không chuyển trách nhiệm giải trình.
- Chấp nhận phải là quyết định có ghi nhận, có người duyệt và hạn xem lại.
- BIA xác định chức năng quan trọng, tác động theo thời gian, RTO, RPO và phụ thuộc; là nền cho BCP và DRP.
- RTO và RPO nhỏ đòi hỏi đầu tư nhiều hơn; cần loại bỏ SPOF cho chức năng quan trọng.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Công ty mua bảo hiểm an ninh mạng để bù đắp thiệt hại tài chính nếu bị vi phạm dữ liệu. Đây là cách xử lý rủi ro nào?
- A. Accept
- B. Avoid
- C. Transfer
- D. Ignore
Câu 2. Công ty ngừng cung cấp một dịch vụ rủi ro cao nhưng ít mang lại doanh thu. Đây là cách xử lý rủi ro nào?
- A. Avoid
- B. Mitigate
- C. Transfer
- D. Accept
Câu 3. Một rủi ro thấp, chi phí giảm thiểu lớn hơn tổn thất kỳ vọng. Lãnh đạo ký quyết định giữ nguyên, ghi vào sổ đăng ký và hẹn xem lại sau 12 tháng. Đây là gì?
- A. Mitigate
- B. Avoid
- C. Transfer
- D. Accept có ghi nhận
Câu 4. Mục đích chính của BIA là gì?
- A. Quét lỗ hổng của máy chủ
- B. Xác định chức năng kinh doanh quan trọng và tác động của gián đoạn theo thời gian để đặt mục tiêu phục hồi
- C. Chọn nhà cung cấp rẻ nhất
- D. Huấn luyện nhân viên nhận biết phishing
Câu 5. Hệ thống có RPO là 1 giờ. Điều này có nghĩa là gì?
- A. Phải khôi phục hệ thống trong vòng 1 giờ
- B. Hệ thống hỏng trung bình mỗi 1 giờ
- C. Có thể chấp nhận mất tối đa dữ liệu của 1 giờ gần nhất
- D. Mỗi lần sửa chữa mất 1 giờ
👉 Đáp án
Câu 1: C — Bảo hiểm chuyển giao một phần thiệt hại tài chính sang bên khác (transfer).
Câu 2: A — Ngừng hoạt động gây rủi ro là avoid.
Câu 3: D — Chấp nhận có ý thức, có người duyệt, ghi nhận và hạn xem lại là accept đúng quy trình.
Câu 4: B — BIA xác định chức năng quan trọng, tác động theo thời gian và mục tiêu phục hồi.
Câu 5: C — RPO là lượng dữ liệu tối đa chấp nhận mất, tính theo thời gian; thời gian khôi phục là RTO.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 94: Quản trị rủi ro (2): SLE, ALE, ARO, risk register, risk tolerance | Mục lục khóa học CompTIA Security+ | Bài 96: Rủi ro bên thứ ba (1): đánh giá và lựa chọn nhà cung cấp, RFP, RFI, RFQ |


