


 Khóa học CompTIA Security+ OnlineBài 93. Quản trị rủi ro (1): nhận diện, đánh giá, phân tích định tính và định lượng
Bài 93. Quản trị rủi ro (1): nhận diện, đánh giá, phân tích định tính và định lượng
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 93 · 🎯 Objective 5.2 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Định nghĩa rủi ro và phân biệt với mối đe dọa, lỗ hổng, tác động.
- Mô tả quy trình quản trị rủi ro: nhận diện, đánh giá, xử lý, giám sát.
- So sánh phân tích định tính và định lượng; đọc ma trận rủi ro.
- Phân biệt rủi ro tiềm tàng (inherent) và rủi ro còn lại (residual); hiểu khẩu vị và ngưỡng chịu đựng rủi ro.
📎 Vị trí trong đề thi: Objective 5.2 về quản trị rủi ro. Bài này dùng lại mối đe dọa và lỗ hổng ở Bài 15 và Bài 16, và nối với Bài 69 (ưu tiên lỗ hổng). Bài sau, Bài 94, tính toán định lượng; Bài 95 nói về xử lý rủi ro.
💡 Liên hệ thực tế: ngân sách có hạn, rủi ro thì vô hạn
Chị Lan có ngân sách bảo mật cho năm tới và danh sách mong muốn dài: EDR, sao lưu bất biến, đào tạo nhân viên, thuê đơn vị kiểm thử xâm nhập. "Cái nào làm trước?" Nam không trả lời theo cảm tính. Anh liệt kê các rủi ro, ước tính khả năng xảy ra và mức thiệt hại của từng cái, xếp hạng, rồi đề xuất những biện pháp giảm nhiều rủi ro nhất trên mỗi đồng chi ra. Đó là bản chất của quản trị rủi ro: ra quyết định dựa trên rủi ro, không phải dựa trên nỗi sợ. Đây là tình huống minh họa, không phải vụ việc có thật.
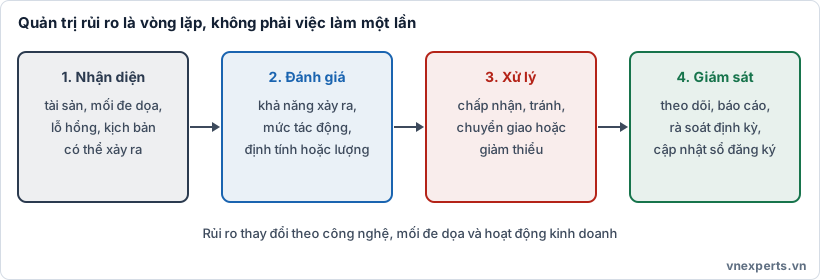
🔁 Hình 93a. Nhận diện, đánh giá, xử lý, giám sát, rồi lặp lại.
📘 Kiến thức cốt lõi
⚠️ Rủi ro là gì?
Rủi ro (risk) là khả năng một mối đe dọa khai thác một lỗ hổng và gây tác động tiêu cực tới tài sản hoặc mục tiêu của tổ chức. Một cách nhớ phổ biến:
Rủi ro = Khả năng xảy ra × Tác động (nguồn gốc từ mối đe dọa và lỗ hổng)
| Khái niệm | Nghĩa | Ví dụ |
|---|---|---|
| Tài sản (asset) | Thứ có giá trị cần bảo vệ | Cơ sở dữ liệu khách hàng |
| Mối đe dọa (threat) | Điều có thể gây hại | Nhóm tống tiền, nhân viên bất mãn, hỏa hoạn |
| Lỗ hổng (vulnerability) | Điểm yếu | Máy chủ chưa vá, không có MFA |
| Khả năng xảy ra (likelihood) | Mức dễ xảy ra | Cao, vừa, thấp hoặc xác suất |
| Tác động (impact) | Hậu quả nếu xảy ra | Mất doanh thu, phạt, mất uy tín |
| Rủi ro (risk) | Kết hợp của các yếu tố trên | "Ransomware mã hóa cơ sở dữ liệu khách hàng" |
Không có lỗ hổng thì mối đe dọa khó gây hại; không có mối đe dọa thì lỗ hổng chưa thành rủi ro; không có tài sản đáng giá thì tác động nhỏ.
🔎 Bước 1: Nhận diện rủi ro
Cách thu thập danh sách rủi ro:
- Kiểm kê tài sản và dòng dữ liệu (Bài 66).
- Mô hình hóa mối đe dọa và các kịch bản ("điều gì xảy ra nếu...").
- Kết quả quét lỗ hổng, pentest, audit (Bài 68, 86, 99, 100).
- Sự cố trước đây và bài học (Bài 80, 88).
- Hội thảo với các bộ phận nghiệp vụ: họ biết quy trình nào quan trọng nhất.
- Thay đổi bên ngoài: luật mới, công nghệ mới, nhà cung cấp mới (Bài 96).
📏 Bước 2: Đánh giá và phân tích rủi ro
Các kiểu đánh giá theo thời điểm: một lần (one-time) (ví dụ trước dự án), định kỳ (recurring) (ví dụ hằng năm), theo sự kiện (ad hoc) (sau sự cố hoặc thay đổi lớn), và liên tục (continuous) (dùng dữ liệu giám sát cập nhật liên tục).
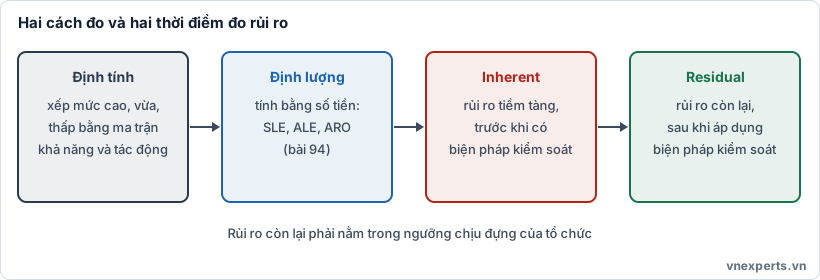
📊 Hình 93b. Hai cách đo và hai thời điểm đo rủi ro.
Phân tích định tính (qualitative)
Xếp rủi ro theo mức (thấp, vừa, cao) dựa trên ý kiến chuyên gia và ma trận rủi ro. Nhanh, dễ hiểu, không cần số liệu chính xác, nhưng mang tính chủ quan.
Ví dụ ma trận 3 x 3 (điểm: thấp = 1, vừa = 2, cao = 3; điểm rủi ro = khả năng x tác động):
| Tác động thấp (1) | Tác động vừa (2) | Tác động cao (3) | |
|---|---|---|---|
| Khả năng cao (3) | 3 (vừa) | 6 (cao) | 9 (rất cao) |
| Khả năng vừa (2) | 2 (thấp) | 4 (vừa) | 6 (cao) |
| Khả năng thấp (1) | 1 (thấp) | 2 (thấp) | 3 (vừa) |
Ngưỡng quy đổi sang mức (thấp, vừa, cao) do tổ chức tự quy định. Ma trận 5 x 5 phổ biến hơn trong thực tế vì phân biệt tốt hơn.
Phân tích định lượng (quantitative)
Dùng số liệu và tiền để tính tổn thất, ví dụ SLE, ALE, ARO ở Bài 94. Khách quan hơn, hỗ trợ so sánh chi phí và lợi ích của biện pháp, nhưng đòi hỏi dữ liệu tốt (giá trị tài sản, tần suất sự cố) mà nhiều tổ chức chưa có đầy đủ; con số vẫn chứa ước lượng.
| Định tính | Định lượng | |
|---|---|---|
| Kết quả | Mức: thấp, vừa, cao | Số tiền, xác suất |
| Cách làm | Ý kiến chuyên gia, ma trận | Công thức và dữ liệu |
| Ưu điểm | Nhanh, dễ giao tiếp, ít dữ liệu | Khách quan hơn, so sánh được chi phí và lợi ích |
| Nhược điểm | Chủ quan, khó so sánh chính xác | Cần dữ liệu tốt, tốn công, vẫn là ước lượng |
| Dùng khi | Sàng lọc ban đầu, ít dữ liệu | Cần biện minh khoản chi, rủi ro tài chính lớn |
Thực tế thường kết hợp: dùng định tính để sàng lọc, định lượng cho các rủi ro lớn nhất.
🔄 Rủi ro tiềm tàng, còn lại và rủi ro kiểm soát
| Loại | Nghĩa |
|---|---|
| Inherent risk (tiềm tàng) | Rủi ro trước khi áp dụng biện pháp kiểm soát |
| Residual risk (còn lại) | Rủi ro sau khi áp dụng biện pháp kiểm soát; không bao giờ bằng 0 |
| Control risk | Rủi ro biện pháp kiểm soát không hiệu quả hoặc hoạt động sai |
Ví dụ: Rủi ro ransomware mã hóa máy chủ tệp có điểm 9 (tiềm tàng). Sau khi có EDR, phân đoạn mạng và sao lưu bất biến, điểm còn 3 (còn lại). Rủi ro còn lại phải nằm trong ngưỡng chịu đựng của tổ chức; nếu không, phải xử lý thêm (Bài 95).
🎯 Khẩu vị, ngưỡng chịu đựng và ngưỡng rủi ro
| Khái niệm | Nghĩa |
|---|---|
| Risk appetite (khẩu vị rủi ro) | Mức rủi ro tổng thể mà tổ chức sẵn sàng chấp nhận để đạt mục tiêu; do lãnh đạo và hội đồng quyết định. Có thể rộng rãi (startup), trung dung, hoặc thận trọng (ngân hàng) |
| Risk tolerance (ngưỡng chịu đựng) | Mức độ lệch chấp nhận được quanh khẩu vị, theo từng loại rủi ro |
| Risk threshold | Ngưỡng cụ thể kích hoạt hành động (ví dụ điểm trên 6 phải báo ủy ban) |
Đề thi hay hỏi: "Công ty sẵn sàng chấp nhận mức rủi ro nào để đạt mục tiêu kinh doanh?" → khẩu vị rủi ro. Ba khái niệm này liên quan nhưng không giống nhau; chi tiết thêm ở Bài 94.
📈 Các yếu tố khác khi phân tích
- Khả năng phục hồi và tính liên tục (RTO, RPO, Bài 55) ảnh hưởng đến tác động.
- Tài sản quan trọng với hoạt động có tác động cao hơn.
- Phụ thuộc vào bên thứ ba làm tăng rủi ro (Bài 96).
- Chỉ số rủi ro chính (KRI) như số lỗ hổng nghiêm trọng chưa vá, tỷ lệ MFA, giúp theo dõi xu hướng.
- Giao tiếp rủi ro: báo cáo cho lãnh đạo bằng ngôn ngữ kinh doanh (tiền, thời gian ngưng hoạt động, uy tín), không chỉ danh sách CVE.
🧭 Áp vào câu chuyện của Nam
| Việc cần làm | Kỹ thuật |
|---|---|
| Liệt kê mọi điều có thể xảy ra với dữ liệu khách hàng | Nhận diện rủi ro |
| Xếp tạm 20 rủi ro thành cao, vừa, thấp trong một buổi họp | Định tính (ma trận) |
| Cần chứng minh với tài chính rằng EDR đáng đầu tư | Định lượng (Bài 94) |
| Rủi ro ransomware khi chưa có biện pháp nào | Rủi ro tiềm tàng |
| Rủi ro còn lại sau khi có EDR và sao lưu bất biến | Rủi ro còn lại |
| Hội đồng quyết định công ty chấp nhận mức rủi ro nào | Khẩu vị rủi ro |
| Điểm trên 6 phải báo ủy ban | Ngưỡng rủi ro (threshold) |
🎯 Mẹo làm bài
"Xếp mức cao, vừa, thấp" → định tính. "Tính bằng tiền" → định lượng. "Trước khi có biện pháp" → inherent. "Sau khi có biện pháp" → residual. "Mức rủi ro sẵn sàng chấp nhận để đạt mục tiêu" → risk appetite. "Biện pháp không hoạt động đúng" → control risk. "Đánh giá sau sự cố hoặc thay đổi lớn" → ad hoc. "Đánh giá lặp theo lịch" → recurring. "Rủi ro = khả năng x tác động". "Rủi ro có thể giảm về 0?" → Không; luôn còn rủi ro còn lại.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Risk | Rủi ro: khả năng gây tổn thất. |
| Likelihood, impact | Khả năng xảy ra, tác động. |
| Qualitative, quantitative | Phân tích định tính, định lượng. |
| Risk matrix | Ma trận khả năng và tác động. |
| Inherent risk | Rủi ro tiềm tàng. |
| Residual risk | Rủi ro còn lại. |
| Risk appetite | Khẩu vị rủi ro. |
| Risk tolerance | Ngưỡng chịu đựng rủi ro. |
| KRI | Chỉ số rủi ro chính. |
📌 Tóm tắt nhanh
- Rủi ro gắn mối đe dọa, lỗ hổng, tài sản và tác động; có thể nhớ khả năng x tác động.
- Quy trình lặp: nhận diện, đánh giá, xử lý, giám sát.
- Định tính nhanh và chủ quan; định lượng dùng tiền và dữ liệu, khách quan hơn nhưng tốn công.
- Rủi ro tiềm tàng là trước biện pháp; rủi ro còn lại là sau biện pháp và không bao giờ bằng 0.
- Khẩu vị rủi ro do lãnh đạo quyết định; rủi ro còn lại phải nằm trong ngưỡng chịu đựng.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Phương pháp nào xếp rủi ro theo mức cao, vừa, thấp dựa trên ý kiến chuyên gia và ma trận khả năng và tác động?
- A. Phân tích định lượng
- B. Phân tích định tính
- C. Quét lỗ hổng
- D. Kiểm thử xâm nhập
Câu 2. Rủi ro tồn tại sau khi đã áp dụng các biện pháp kiểm soát được gọi là gì?
- A. Inherent risk
- B. Rủi ro bằng không
- C. Threat
- D. Residual risk
Câu 3. Mức rủi ro tổng thể mà tổ chức sẵn sàng chấp nhận để đạt mục tiêu kinh doanh gọi là gì?
- A. Khẩu vị rủi ro (risk appetite)
- B. Khả năng phục hồi
- C. Tác động kinh doanh
- D. Lỗ hổng bảo mật
Câu 4. Một công ty thực hiện đánh giá rủi ro ngay sau khi đổi sang nhà cung cấp đám mây mới. Đây là kiểu đánh giá nào?
- A. Đánh giá định kỳ hằng năm
- B. Không cần đánh giá
- C. Đánh giá theo sự kiện (ad hoc)
- D. Đánh giá bằng phỏng đoán
Câu 5. Ưu điểm chính của phân tích định lượng so với định tính là gì?
- A. Không cần bất kỳ dữ liệu nào
- B. Kết quả dạng số tiền, giúp so sánh chi phí và lợi ích của biện pháp
- C. Luôn chính xác tuyệt đối
- D. Chỉ cần một câu trả lời cao, vừa, thấp
👉 Đáp án
Câu 1: B — Định tính xếp mức theo ý kiến chuyên gia và ma trận.
Câu 2: D — Rủi ro còn lại là rủi ro sau khi áp dụng biện pháp kiểm soát.
Câu 3: A — Khẩu vị rủi ro là mức rủi ro tổng thể tổ chức sẵn sàng chấp nhận để đạt mục tiêu.
Câu 4: C — Thay đổi lớn kích hoạt đánh giá theo sự kiện (ad hoc).
Câu 5: B — Định lượng cho ra số tiền, hỗ trợ so sánh chi phí và lợi ích; nhưng vẫn dựa trên ước lượng và cần dữ liệu.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


