


 Khóa học CompTIA Security+ OnlineBài 92. Cấu trúc quản trị bảo mật: hội đồng, vai trò, mô hình tập trung và phân tán, các yếu tố bên ngoài
Bài 92. Cấu trúc quản trị bảo mật: hội đồng, vai trò, mô hình tập trung và phân tán, các yếu tố bên ngoài
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 92 · 🎯 Objective 5.1 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Mô tả các tầng quản trị bảo mật: hội đồng quản trị, ủy ban, lãnh đạo bảo mật, chủ sở hữu hệ thống và dữ liệu.
- Phân biệt các vai trò và trách nhiệm thường gặp: CISO, chủ sở hữu, người kiểm soát, người xử lý, người quản lý dữ liệu.
- So sánh mô hình quản trị tập trung, phân tán và lai.
- Nhận biết yếu tố bên ngoài ảnh hưởng đến quản trị: pháp lý, ngành, hợp đồng, địa lý.
📎 Vị trí trong đề thi: Objective 5.1 về quản trị bảo mật hiệu quả. Bài 91 đã nói về tài liệu; bài này nói về ai quyết định, ai chịu trách nhiệm. Vai trò dữ liệu đã giới thiệu ở Bài 51. Bài sau, Bài 93, vào quản trị rủi ro.
💡 Liên hệ thực tế: "Vậy ai chịu trách nhiệm?"
Sau diễn tập và rà soát tài liệu, chị Lan hỏi một câu khó: "Nếu dữ liệu khách hàng bị lộ, ai chịu trách nhiệm? IT? Anh? Hay tôi?" Câu trả lời thành thật là: trách nhiệm cuối cùng thuộc về lãnh đạo, nhưng nhiều người khác có phần việc rõ ràng: người sở hữu dữ liệu quyết định ai được truy cập, đội IT vận hành kiểm soát, đội bảo mật đo và báo cáo, pháp chế lo nghĩa vụ thông báo. Nếu các phần việc này không được phân định, khi có sự cố mọi người đều nghĩ "người khác lo". Nam được giao vẽ lại sơ đồ trách nhiệm. Đây là tình huống minh họa, không phải vụ việc có thật.
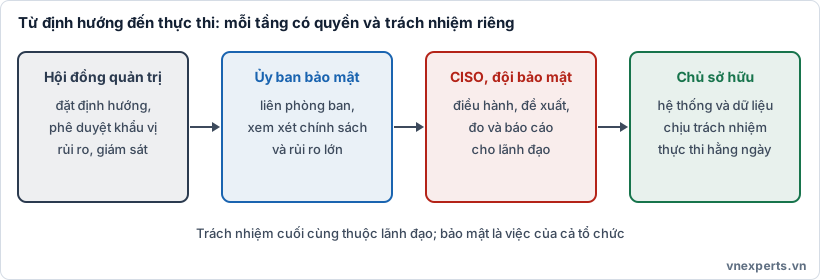
🏢 Hình 92a. Từ định hướng đến thực thi: mỗi tầng có quyền và trách nhiệm riêng.
📘 Kiến thức cốt lõi
🏛️ Các tầng quản trị
| Tầng | Vai trò chính | Ví dụ việc làm |
|---|---|---|
| Hội đồng quản trị (board) | Đặt định hướng, phê duyệt khẩu vị rủi ro, giám sát lãnh đạo | Xem báo cáo rủi ro an ninh mạng hằng quý, phê duyệt ngân sách lớn |
| Ủy ban (committee) | Điều phối liên phòng ban, xem xét chính sách và rủi ro lớn | Ủy ban rủi ro, ủy ban an toàn thông tin gồm IT, pháp chế, nhân sự, tài chính |
| Lãnh đạo bảo mật (CISO hoặc tương đương) | Điều hành chương trình bảo mật, đề xuất chính sách, đo lường, báo cáo | Chiến lược, ngân sách, báo cáo cho lãnh đạo |
| Chủ sở hữu hệ thống và dữ liệu | Quyết định cách dùng, chịu trách nhiệm thực thi hằng ngày | Phê duyệt quyền truy cập dữ liệu thuộc bộ phận mình |
| Tất cả nhân viên | Tuân thủ chính sách, báo cáo bất thường | Báo email nghi ngờ lừa đảo |
Điểm đề thi hay hỏi: an ninh là trách nhiệm của toàn tổ chức, nhưng trách nhiệm giải trình cuối cùng thuộc lãnh đạo cấp cao. Bảo mật hiệu quả cần sự bảo trợ của lãnh đạo (executive sponsorship): không có, chính sách khó được tôn trọng.
👥 Vai trò và trách nhiệm thường gặp
| Vai trò | Nội dung |
|---|---|
| CISO / Giám sát bảo mật | Chịu trách nhiệm chương trình an toàn thông tin, báo cáo cho lãnh đạo |
| CIO / CTO | Chịu trách nhiệm công nghệ thông tin; có thể là cấp trên hoặc ngang cấp CISO tùy tổ chức |
| Chủ sở hữu dữ liệu (data owner) | Chịu trách nhiệm phân loại và quyết định truy cập, thường là lãnh đạo nghiệp vụ |
| Người quản lý dữ liệu (data steward) | Bảo đảm chất lượng và đúng quy định của dữ liệu hằng ngày |
| Người lưu giữ (data custodian) | Vận hành kỹ thuật: lưu, sao lưu, bảo vệ theo chỉ đạo của chủ sở hữu |
| Người kiểm soát dữ liệu (data controller) | Quyết định mục đích và phương tiện xử lý dữ liệu cá nhân |
| Người xử lý dữ liệu (data processor) | Xử lý dữ liệu cá nhân thay mặt người kiểm soát |
| Cán bộ bảo vệ dữ liệu (DPO) | Giám sát tuân thủ quy định về dữ liệu cá nhân (nếu tổ chức bắt buộc hoặc tự bổ nhiệm) |
| Kiểm toán nội bộ | Đánh giá độc lập mức tuân thủ và hiệu quả kiểm soát (Bài 99) |
Phân biệt hay nhầm: owner quyết định "ai được dùng dữ liệu này", custodian thực hiện "bảo vệ dữ liệu này về mặt kỹ thuật". Controller quyết định "xử lý để làm gì"; processor làm theo chỉ dẫn. Chi tiết ở Bài 51.
Tách biệt nhiệm vụ (separation of duties): người đề xuất khác người phê duyệt, người vận hành khác người kiểm toán, để giảm gian lận và sai sót. Tương tự, cần tránh xung đột lợi ích, ví dụ đội vận hành tự đánh giá hiệu quả của chính mình.
⚖️ Mô hình tập trung, phân tán và lai
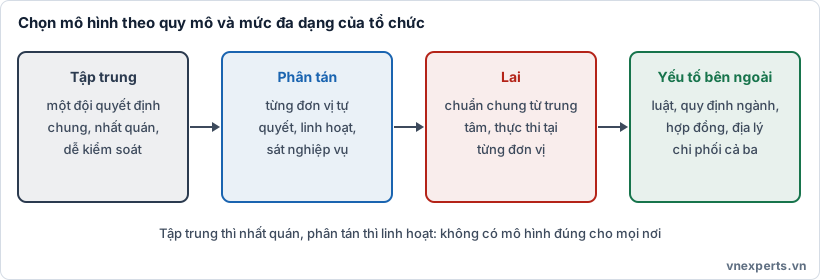
🧭 Hình 92b. Chọn mô hình theo quy mô và mức đa dạng của tổ chức.
| Mô hình | Cách vận hành | Ưu điểm | Nhược điểm | Hợp với |
|---|---|---|---|---|
| Tập trung (centralized) | Một đội trung tâm đặt chính sách, chuẩn và quyết định chung | Nhất quán, dễ kiểm soát, tiết kiệm chuyên môn | Chậm, xa nghiệp vụ, dễ nghẽn cổ chai | Tổ chức vừa và nhỏ, ngành quản lý chặt |
| Phân tán (decentralized) | Mỗi đơn vị tự quyết chính sách và biện pháp | Linh hoạt, sát nghiệp vụ, nhanh | Thiếu nhất quán, khó đo và khó kiểm toán chung | Tập đoàn đa ngành, nhiều quốc gia |
| Lai (hybrid) | Trung tâm đặt chuẩn chung, đơn vị thực thi theo bối cảnh | Cân bằng nhất quán và linh hoạt | Cần phân định quyền rõ, phối hợp phức tạp | Tổ chức lớn |
Đề thi thường hỏi: "Một công ty nhiều chi nhánh muốn chuẩn bảo mật thống nhất nhưng cho từng chi nhánh tự triển khai": đó là mô hình lai.
🌐 Yếu tố bên ngoài
Quản trị không chỉ đến từ bên trong; những điều sau chi phối nội dung chính sách và cách tổ chức vận hành:
| Yếu tố | Ví dụ |
|---|---|
| Luật và quy định | Quy định bảo vệ dữ liệu cá nhân, an ninh mạng, yêu cầu thông báo sự cố |
| Quy định theo ngành | Tài chính, y tế, viễn thông, có yêu cầu bảo mật riêng |
| Tiêu chuẩn và khung tham chiếu | ISO 27001, NIST, PCI DSS (Bài 98) |
| Hợp đồng | Điều khoản bảo mật với khách hàng và đối tác, SLA (Bài 97) |
| Phạm vi địa lý | Quy định địa phương, vùng, quốc gia, quốc tế có thể khác nhau; dữ liệu qua biên giới là chủ đề riêng |
| Kỳ vọng của bên liên quan | Nhà đầu tư, bảo hiểm, khách hàng, báo chí |
Tên văn bản pháp luật cụ thể và hiệu lực luôn cần kiểm tra theo quy định hiện hành cùng pháp chế.
📊 Giám sát và rà soát quản trị
Quản trị hiệu quả cần đo được: chỉ số tuân thủ, số sự cố, thời gian vá, kết quả audit, kết quả diễn tập. Báo cáo định kỳ cho lãnh đạo và hội đồng, và xem xét lại cấu trúc khi tổ chức thay đổi (sáp nhập, mở rộng thị trường, công nghệ mới). Điều này nối với Bài 91 (rà soát tài liệu) và Bài 99 (audit).
🧭 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Trả lời |
|---|---|
| Ai chịu trách nhiệm cuối cùng nếu dữ liệu khách hàng bị lộ? | Lãnh đạo cấp cao; vai trò khác có trách nhiệm theo phần việc |
| Ai quyết định ai được xem dữ liệu bán hàng? | Chủ sở hữu dữ liệu (trưởng bộ phận kinh doanh) |
| Ai thực hiện sao lưu, mã hóa dữ liệu đó? | Người lưu giữ (custodian), tức IT |
| Công ty có ba chi nhánh, muốn cùng một chuẩn nhưng mỗi nơi tự triển khai | Mô hình lai |
| Ai xem xét báo cáo rủi ro mỗi quý? | Ủy ban và hội đồng |
| Quy định mới về dữ liệu cá nhân có hiệu lực | Pháp chế đánh giá, cập nhật chính sách |
🎯 Mẹo làm bài
"Quyết định phân loại và truy cập dữ liệu" → data owner. "Vận hành kỹ thuật bảo vệ dữ liệu" → custodian. "Quyết định mục đích xử lý dữ liệu cá nhân" → controller. "Xử lý theo chỉ dẫn" → processor. "Giám sát tuân thủ dữ liệu cá nhân" → DPO. "Một đội đặt chính sách chung cho toàn công ty" → tập trung. "Từng đơn vị tự quyết" → phân tán. "Chuẩn chung, thực thi tại đơn vị" → lai. "Lãnh đạo ủng hộ bảo mật" → executive sponsorship. "Người đề xuất khác người phê duyệt" → tách biệt nhiệm vụ. "Luật và hợp đồng ảnh hưởng chính sách" → yếu tố bên ngoài.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Board | Hội đồng quản trị. |
| Committee | Ủy ban điều phối liên phòng ban. |
| CISO | Giám đốc an ninh thông tin. |
| Data owner | Người sở hữu và quyết định truy cập dữ liệu. |
| Data custodian | Người vận hành kỹ thuật bảo vệ dữ liệu. |
| Data controller, processor | Người quyết định mục đích xử lý; người xử lý theo chỉ dẫn. |
| DPO | Cán bộ bảo vệ dữ liệu. |
| Centralized, decentralized | Quản trị tập trung, phân tán. |
| Separation of duties | Tách biệt nhiệm vụ. |
| Executive sponsorship | Sự bảo trợ của lãnh đạo cấp cao. |
📌 Tóm tắt nhanh
- Quản trị bảo mật có nhiều tầng: hội đồng, ủy ban, CISO, chủ sở hữu, toàn thể nhân viên.
- Trách nhiệm giải trình cuối cùng thuộc lãnh đạo; các vai trò khác có phần việc rõ ràng.
- Phân biệt owner và custodian, controller và processor.
- Mô hình tập trung thì nhất quán, phân tán thì linh hoạt, lai cân bằng cả hai.
- Luật, ngành, hợp đồng, địa lý là yếu tố bên ngoài; cần đo, báo cáo và rà soát định kỳ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Ai thường quyết định việc phân loại và những ai được phép truy cập một tập dữ liệu nghiệp vụ?
- A. Data custodian
- B. Nhân viên trực tổng đài
- C. Data owner
- D. Nhà cung cấp mạng
Câu 2. Một công ty có nhiều chi nhánh muốn áp dụng chuẩn bảo mật chung do trung tâm đặt ra nhưng để từng chi nhánh tự triển khai. Mô hình nào phù hợp nhất?
- A. Tập trung hoàn toàn
- B. Phân tán hoàn toàn
- C. Không cần mô hình
- D. Lai (hybrid)
Câu 3. Bộ phận IT thực hiện sao lưu và mã hóa dữ liệu theo chỉ đạo của trưởng bộ phận kinh doanh. IT đóng vai trò nào?
- A. Data custodian
- B. Data owner
- C. Data controller
- D. Nhà đầu tư
Câu 4. Ai chịu trách nhiệm giải trình cuối cùng về an ninh thông tin của tổ chức?
- A. Nhân viên mới
- B. Lãnh đạo cấp cao
- C. Nhà cung cấp phần mềm
- D. Đội trực SOC
Câu 5. Một công ty cấm cùng một người vừa đề xuất vừa phê duyệt thay đổi quyền truy cập quan trọng. Nguyên tắc nào đang được áp dụng?
- A. Defense in depth
- B. Zero Trust
- C. Tách biệt nhiệm vụ (separation of duties)
- D. Hardening
👉 Đáp án
Câu 1: C — Data owner phân loại và quyết định truy cập; custodian chỉ vận hành kỹ thuật.
Câu 2: D — Chuẩn chung từ trung tâm cộng thực thi tại đơn vị là mô hình lai.
Câu 3: A — Đơn vị vận hành kỹ thuật theo chỉ đạo của chủ sở hữu là data custodian.
Câu 4: B — Trách nhiệm giải trình cuối cùng thuộc lãnh đạo cấp cao.
Câu 5: C — Tách biệt nhiệm vụ giảm gian lận và sai sót bằng cách không để một người nắm cả hai bước.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


