


 Khóa học CompTIA Security+ OnlineBài 91. Chính sách và tài liệu quản trị: policy, standard, procedure, guideline, playbook, runbook
Bài 91. Chính sách và tài liệu quản trị: policy, standard, procedure, guideline, playbook, runbook
Khóa học CompTIA Security+ SY0-801 · Phần 5: Quản trị, rủi ro và tuân thủ · Bài 91 · 🎯 Objective 5.1 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt policy, standard, procedure, guideline và nêu ví dụ cho từng loại.
- Nhận biết các loại chính sách bảo mật thường gặp (sử dụng chấp nhận được, mật khẩu, ứng phó sự cố, liên tục kinh doanh...).
- Phân biệt playbook và runbook.
- Hiểu vòng đời tài liệu: soạn, phê duyệt, phổ biến, giám sát tuân thủ, rà soát và sửa đổi.
📎 Vị trí trong đề thi: Objective 5.1 về quản trị bảo mật hiệu quả (security governance). Bài này nói về các loại tài liệu; Bài 92 nói về cấu trúc và vai trò quản trị. Nối với Bài 3 và Bài 4 (kiểm soát quản lý và kiểm soát chỉ đạo), Bài 7 (quản lý thay đổi), Bài 80 và Bài 88 (ứng phó sự cố).
💡 Liên hệ thực tế: sau diễn tập, "ai làm gì?"
Báo cáo sau buổi diễn tập ransomware ở Bài 88 nêu một khoảng trống lớn: khi sự cố xảy ra, không ai biết tài liệu nào để làm theo. IT có vài ghi chú trong máy cá nhân, pháp chế có một mẫu thông báo, lãnh đạo nghĩ "đã có chính sách rồi". Chị Lan giao Nam rà lại: cái gì bắt buộc, cái gì chỉ khuyến nghị, cái gì là các bước cụ thể, ai sở hữu và bao lâu cập nhật một lần. Đây chính là phạm vi của quản trị tài liệu bảo mật. Đây là tình huống minh họa, không phải vụ việc có thật.
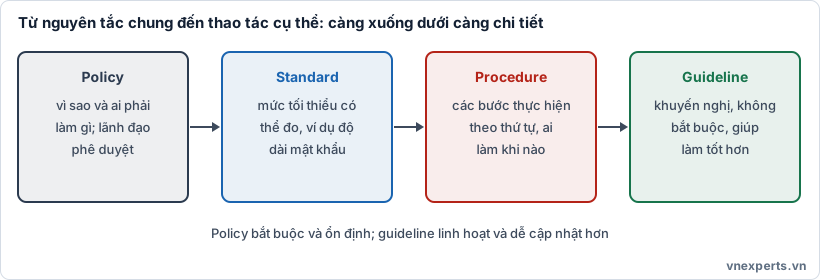
🏛️ Hình 91a. Từ nguyên tắc chung đến thao tác cụ thể.
📘 Kiến thức cốt lõi
📜 Bốn tầng tài liệu
| Loại | Trả lời câu hỏi | Tính chất | Ví dụ |
|---|---|---|---|
| Policy (chính sách) | Vì sao và ai phải làm gì ở mức nguyên tắc | Bắt buộc, do lãnh đạo phê duyệt, ổn định, ít thay đổi | "Mọi tài khoản truy cập hệ thống công ty phải được xác thực mạnh" |
| Standard (tiêu chuẩn) | Mức tối thiểu cụ thể, đo được | Bắt buộc, chi tiết hơn policy | "Mật khẩu tối thiểu 12 ký tự; bắt buộc MFA cho tài khoản quản trị" |
| Procedure (quy trình) | Làm thế nào, từng bước, ai làm khi nào | Bắt buộc khi thực hiện công việc đó | "Các bước cấp tài khoản cho nhân viên mới" |
| Guideline (hướng dẫn) | Khuyến nghị để làm tốt hơn | Không bắt buộc, linh hoạt | "Nên dùng trình quản lý mật khẩu" |
Nhớ nhanh: policy là luật chung, standard là mức đo được, procedure là các bước, guideline là lời khuyên. Càng xuống dưới, tài liệu càng chi tiết và dễ thay đổi hơn.
Ví dụ nối ba tầng:
| Tầng | Nội dung |
|---|---|
| Policy | "Công ty bảo vệ thông tin truy cập bằng xác thực mạnh." |
| Standard | "Mật khẩu từ 12 ký tự trở lên; MFA cho mọi truy cập từ xa và mọi tài khoản đặc quyền." |
| Procedure | "Bước 1: Nhân viên gửi yêu cầu; bước 2: quản lý phê duyệt; bước 3: IT tạo tài khoản và bật MFA; bước 4: ghi vào hệ thống quản lý." |
| Guideline | "Khuyến khích dùng cụm từ dài dễ nhớ và trình quản lý mật khẩu." |
🗂️ Các loại chính sách bảo mật thường gặp
| Chính sách | Nội dung chính |
|---|---|
| Sử dụng chấp nhận được (AUP, Acceptable Use Policy) | Được và không được làm gì với thiết bị, mạng, tài khoản của công ty; hậu quả khi vi phạm |
| An toàn thông tin (information security policy) | Chính sách tổng thể, mục tiêu và trách nhiệm |
| Kiểm soát truy cập | Cấp, rà soát, thu hồi quyền; nguyên tắc ít quyền nhất |
| Mật khẩu và xác thực | Độ dài, MFA, quản lý bí mật |
| Phân loại và xử lý dữ liệu | Nhãn dữ liệu, cách lưu và chia sẻ |
| Ứng phó sự cố | Vai trò, phân loại mức độ, quy trình, thông báo |
| Liên tục kinh doanh và khôi phục sau thảm họa (BCP, DRP) | Duy trì hoạt động và khôi phục khi gián đoạn |
| Quản lý thay đổi | Phê duyệt, thử nghiệm, rollback (Bài 7) |
| Vòng đời phát triển phần mềm an toàn (SDLC) | Bảo mật trong thiết kế, lập trình, kiểm thử |
| Làm việc từ xa, BYOD | Thiết bị cá nhân, kết nối từ xa |
| Onboarding và offboarding | Cấp quyền khi vào, thu hồi khi rời (Bài 74) |
| Quản lý bên thứ ba | Yêu cầu bảo mật với nhà cung cấp (Bài 96, 97) |
Các chính sách này là kiểm soát quản lý và kiểm soát chỉ đạo (directive) theo cách phân loại ở Bài 3 và Bài 4: chúng không tự chặn tấn công, nhưng đặt ra yêu cầu để các kiểm soát kỹ thuật được thiết kế và vận hành đúng.
🎬 Playbook và runbook
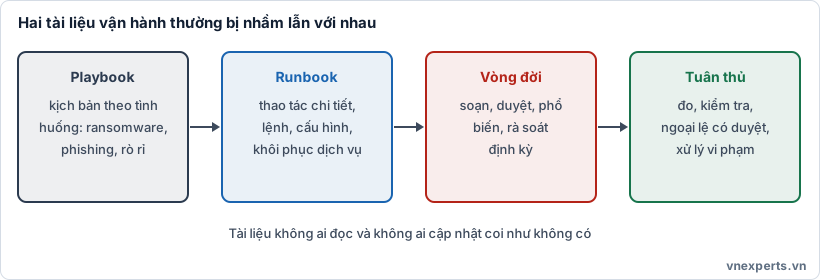
📘 Hình 91b. Playbook và runbook, vòng đời và tuân thủ.
| Playbook | Runbook | |
|---|---|---|
| Là gì | Kịch bản ứng phó cho một loại tình huống, nêu các bước quyết định và phối hợp | Tài liệu thao tác kỹ thuật cụ thể để thực hiện một tác vụ |
| Ví dụ | Playbook ransomware, phishing, rò rỉ dữ liệu | Runbook "khôi phục máy chủ tệp từ bản sao lưu", "cô lập máy khỏi mạng bằng EDR" |
| Người đọc | Điều phối sự cố, nhiều vai trò (kỹ thuật, pháp chế, truyền thông) | Kỹ sư thực hiện |
| Nội dung | Ai làm gì, khi nào, điều kiện, điểm quyết định, liên hệ, mẫu thông báo | Lệnh, cấu hình, ảnh chụp màn hình, kiểm tra kết quả |
| Liên hệ | Gắn với SOAR: playbook tự động hóa các bước (Bài 78) | Có thể được script hóa hoặc gọi từ playbook |
Một playbook ransomware có thể có bước "cô lập máy bị ảnh hưởng"; runbook cho bước đó nói cụ thể bấm gì trên công cụ EDR. Ở thực tế, các tổ chức dùng hai từ này hơi khác nhau; trong đề thi, hãy nhớ playbook là kịch bản theo tình huống và runbook là thao tác chi tiết.
♻️ Vòng đời tài liệu: soạn, duyệt, phổ biến, đo, rà soát
Tài liệu tốt phải sống, không phải bản in cất trong ngăn kéo:
| Bước | Việc cần làm |
|---|---|
| Soạn thảo | Dựa trên rủi ro và yêu cầu pháp lý; có chủ sở hữu rõ ràng |
| Phê duyệt | Lãnh đạo hoặc hội đồng có thẩm quyền ký duyệt |
| Phổ biến và đào tạo | Người liên quan được biết và hiểu, có xác nhận đã đọc (Bài 102) |
| Giám sát tuân thủ | Đo bằng kiểm tra, audit, công cụ cấu hình; ghi nhận vi phạm |
| Xử lý ngoại lệ | Ngoại lệ có lý do, người duyệt, thời hạn, biện pháp bù |
| Rà soát và sửa đổi | Định kỳ (thường hằng năm) và khi có thay đổi lớn: sự cố, luật mới, công nghệ mới, tái cấu trúc |
| Lưu phiên bản | Quản lý phiên bản, ghi lịch sử thay đổi |
Một tổ chức có nhiều tài liệu mâu thuẫn nhau hoặc lỗi thời sẽ khiến nhân viên làm theo thói quen, nên việc rà soát và đơn giản hóa cũng quan trọng như việc viết mới.
🌐 Yếu tố bên ngoài ảnh hưởng đến tài liệu
Tài liệu nội bộ không viết trong chân không. Cần cân nhắc yêu cầu pháp lý và quy định (luật bảo vệ dữ liệu, quy định theo ngành), tiêu chuẩn ngành, yêu cầu hợp đồng với khách hàng và đối tác, và phạm vi địa lý (địa phương, quốc gia, quốc tế). Chi tiết ở Bài 98. Tên văn bản pháp luật cụ thể cần kiểm tra với pháp chế theo quy định hiện hành, không nên chép từ trí nhớ.
🧭 Áp vào câu chuyện của Nam
| Việc Nam cần làm | Loại tài liệu |
|---|---|
| Quy định cả công ty phải bảo vệ dữ liệu khách hàng | Policy (an toàn thông tin, phân loại dữ liệu) |
| Quy định mật khẩu và MFA tối thiểu | Standard |
| Mô tả các bước cấp và thu hồi tài khoản | Procedure (onboarding, offboarding) |
| Khuyến nghị dùng trình quản lý mật khẩu | Guideline |
| Kịch bản chung khi gặp ransomware | Playbook |
| Hướng dẫn kỹ thuật cô lập máy và khôi phục từ sao lưu | Runbook |
| Máy chủ cũ không đạt tiêu chuẩn mật khẩu | Ngoại lệ có duyệt, hạn và biện pháp bù |
🎯 Mẹo làm bài
"Tuyên bố mức cao do lãnh đạo phê duyệt, bắt buộc" → policy. "Mức tối thiểu cụ thể, đo được" → standard. "Các bước làm tuần tự" → procedure. "Khuyến nghị, không bắt buộc" → guideline. "Quy định dùng thiết bị và mạng của công ty" → AUP. "Kịch bản theo loại tình huống, ai quyết định gì" → playbook. "Thao tác kỹ thuật chi tiết" → runbook. "Hết hạn hoặc lỗi thời" → rà soát định kỳ. "Không thể tuân thủ ngay" → ngoại lệ có duyệt và hạn. "Luật mới ban hành" → cập nhật tài liệu. "Nhân viên mới ký xác nhận đã đọc" → phổ biến và đào tạo.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Policy | Chính sách: nguyên tắc bắt buộc mức cao. |
| Standard | Tiêu chuẩn: mức tối thiểu cụ thể, đo được. |
| Procedure | Quy trình: các bước thực hiện. |
| Guideline | Hướng dẫn khuyến nghị, không bắt buộc. |
| AUP | Chính sách sử dụng chấp nhận được. |
| Playbook | Kịch bản ứng phó theo loại tình huống. |
| Runbook | Tài liệu thao tác kỹ thuật chi tiết. |
| BCP, DRP | Kế hoạch liên tục kinh doanh, kế hoạch khôi phục thảm họa. |
| Offboarding | Quy trình thu hồi quyền khi người dùng rời tổ chức. |
| Exception | Ngoại lệ có phê duyệt, thời hạn và biện pháp bù. |
📌 Tóm tắt nhanh
- Policy (vì sao, bắt buộc) → standard (mức tối thiểu đo được) → procedure (các bước); guideline là khuyến nghị.
- Có nhiều loại chính sách: AUP, mật khẩu, truy cập, phân loại dữ liệu, ứng phó sự cố, BCP và DRP, quản lý thay đổi...
- Playbook là kịch bản theo tình huống; runbook là thao tác kỹ thuật chi tiết.
- Tài liệu cần chủ sở hữu, phê duyệt, phổ biến, giám sát tuân thủ, ngoại lệ có kiểm soát và rà soát định kỳ.
- Yêu cầu pháp lý, hợp đồng và tiêu chuẩn ngành ảnh hưởng đến nội dung tài liệu.
💬 Hỏi & Đáp nhanh
❓ Công ty nhỏ có cần đủ cả bốn loại tài liệu không? Không cần dày đặc, nhưng nên có vài chính sách cốt lõi (AUP, mật khẩu và truy cập, ứng phó sự cố, sao lưu), tiêu chuẩn ngắn để đo được, và quy trình cho việc quan trọng (onboarding, offboarding). Ngắn, dễ đọc và được cập nhật hơn là một bộ tài liệu dài không ai theo.
❓ Khác nhau giữa standard và guideline là gì? Standard bắt buộc và đo được ("mật khẩu tối thiểu 12 ký tự"). Guideline không bắt buộc ("nên dùng trình quản lý mật khẩu").
❓ Playbook và runbook có thể gộp thành một không? Có thể trong thực tế nếu tổ chức nhỏ, nhưng tách riêng giúp người ra quyết định và người thao tác mỗi bên có đúng thứ mình cần, và dễ cập nhật riêng từng phần.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Tài liệu nào quy định mức tối thiểu cụ thể, đo được và bắt buộc, ví dụ độ dài mật khẩu tối thiểu 12 ký tự?
- A. Guideline
- B. Standard
- C. Playbook
- D. Báo cáo kiểm toán
Câu 2. Tài liệu nào nêu những điều nhân viên được và không được làm với thiết bị, mạng và tài khoản của công ty?
- A. Chính sách sử dụng chấp nhận được (AUP)
- B. Kế hoạch khôi phục sau thảm họa
- C. Sơ đồ mạng
- D. Bảng kê tài sản
Câu 3. Tài liệu mô tả kịch bản ứng phó cho một loại sự cố như ransomware, gồm các điểm quyết định và phân công vai trò, thường được gọi là gì?
- A. Procedure xin cấp tài khoản
- B. Guideline
- C. Playbook
- D. Standard
Câu 4. Hệ thống cũ chưa thể đáp ứng tiêu chuẩn mật khẩu mới của công ty. Cách xử lý phù hợp nhất theo quản trị tuân thủ?
- A. Bỏ qua mà không ghi lại
- B. Cho phép vĩnh viễn mà không cần duyệt
- C. Xóa tiêu chuẩn khỏi tài liệu
- D. Ghi nhận ngoại lệ có phê duyệt, thời hạn và biện pháp bù
Câu 5. Vì sao chính sách bảo mật cần được rà soát định kỳ và sau các thay đổi lớn?
- A. Để tăng số trang tài liệu
- B. Vì công nghệ, rủi ro, quy định và hoạt động kinh doanh thay đổi, tài liệu lỗi thời sẽ không còn hiệu quả
- C. Để thay đổi người sở hữu liên tục
- D. Vì tài liệu tự hết hạn sau một năm
👉 Đáp án
Câu 1: B — Standard là mức tối thiểu cụ thể, đo được và bắt buộc.
Câu 2: A — AUP quy định việc được và không được làm với tài nguyên của công ty.
Câu 3: C — Playbook là kịch bản ứng phó theo loại tình huống, gồm quyết định và vai trò.
Câu 4: D — Ngoại lệ cần phê duyệt, thời hạn và biện pháp bù để rủi ro được kiểm soát.
Câu 5: B — Thay đổi về công nghệ, rủi ro và quy định làm tài liệu cũ mất hiệu lực, nên cần rà soát định kỳ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 90: Ôn tập Phần 4 + Quiz tổng hợp 25 câu | Mục lục khóa học CompTIA Security+ | Bài 92: Cấu trúc quản trị bảo mật: hội đồng, vai trò, mô hình tập trung và phân tán |


