



Bài 90. Ôn tập Phần 4 + Quiz tổng hợp 25 câu: Vận hành bảo mật
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 90 · 🎯 Domain 4 (Objective 4.1 đến 4.8) · ⏱️ Đọc và làm khoảng 60 phút · 🧪 Không cần lab · 📝 25 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hệ thống lại Domain 4: Security Operations, domain có tỷ trọng lớn nhất (khoảng 27% đề thi theo lộ trình khóa học).
- Nhận ra các cặp khái niệm dễ nhầm và cách phân biệt.
- Tự đánh giá bằng 25 câu có đáp án và giải thích.
📎 Vị trí trong khóa học: Bài tổng kết các bài 59 đến 89. Nếu một mục bên dưới thấy yếu, hãy quay lại bài tương ứng. Bài kế tiếp là Bài 91, mở đầu Phần 5 (Domain 5).
💡 Liên hệ thực tế: một ngày làm việc của Nam
Hãy nhìn Phần 4 như một ngày của người làm vận hành bảo mật. Sáng, Nam kiểm tra bản vá và kết quả quét lỗ hổng. Trưa, một cảnh báo SIEM về đăng nhập lạ khiến anh kiểm tra log, danh tính và quyền của tài khoản. Chiều, sự cố xảy ra: anh cô lập máy, giữ bằng chứng, khôi phục từ bản sao lưu sạch. Tối, anh viết báo cáo và cập nhật playbook. Tất cả các bài của Phần 4 đều xuất hiện trong một ngày như vậy. Đây là tình huống minh họa, không phải vụ việc có thật.
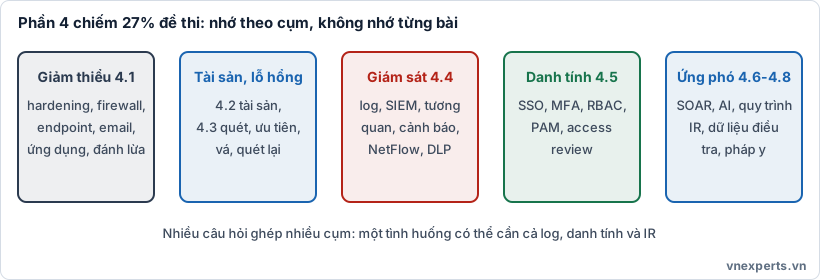
🗺️ Hình 90a. Nhớ Phần 4 theo năm cụm.
📘 Tổng hợp theo objective
Objective 4.1: Biện pháp giảm thiểu (Bài 59 đến 65)
| Chủ đề | Ý chính |
|---|---|
| Hardening, secure baseline | Tắt dịch vụ thừa, đổi mật khẩu mặc định, vá lỗi, cấu hình chuẩn |
| Mạng | Firewall rule và ACL (mặc định từ chối), IDS (phát hiện) và IPS (chặn), web filter, DNS filtering, rate limiting |
| Endpoint | EDR và XDR theo dõi hành vi; antivirus theo chữ ký; host firewall; kiểm tra tình trạng thiết bị |
| SPF (máy chủ nào được gửi), DKIM (chữ ký), DMARC (chính sách khi SPF hoặc DKIM không đạt, kèm báo cáo) | |
| Ứng dụng | Kiểm tra đầu vào, SAST và DAST, sandbox, ký mã, quét bí mật trong mã |
| Đánh lừa | Honeypot, honeynet, honeyfile, honeytoken, tài khoản canary |
| Không dây, di động | WPA3, 802.1X, BYOD, MDM |
Objective 4.2: Quản lý tài sản (Bài 66, 67)
Kiểm kê, quyền sở hữu, phân loại là nền tảng (không biết mình có gì thì không bảo vệ được). Khi thanh lý: sanitization (xóa an toàn), destruction (phá hủy vật lý), có giấy chứng nhận hủy để chứng minh.
Objective 4.3: Quản lý lỗ hổng (Bài 68 đến 70, 86)
| Giai đoạn | Nội dung |
|---|---|
| Phát hiện | Quét lỗ hổng, threat feed, OSINT, bug bounty, pentest, rà soát mã nguồn |
| Phân tích, ưu tiên | CVSS cộng khả năng khai thác, mức phơi nhiễm, giá trị tài sản; false positive (báo sai có) và false negative (bỏ sót) |
| Khắc phục | Vá; nếu chưa vá được thì biện pháp bù (compensating control); ngoại lệ có duyệt và hạn |
| Kiểm chứng | Quét lại, báo cáo |
Objective 4.4: Giám sát (Bài 71 đến 73, 85)
Log tập trung, SIEM (chuẩn hóa, tương quan, cảnh báo), tuning để giảm cảnh báo giả, NetFlow và SNMP trap, giám sát có agent hoặc không agent, DLP, SCAP và benchmark để đo tuân thủ cấu hình.
Objective 4.5: Quản lý danh tính và truy cập (Bài 74 đến 77, 89)
| Chủ đề | Ý chính |
|---|---|
| Vòng đời | Provisioning, deprovisioning (thu hồi kịp thời) |
| SSO, federation | SAML, OAuth 2.0 (ủy quyền), OIDC (xác thực trên OAuth) |
| MFA | Biết, có, là (sinh trắc), ở đâu; passkeys chống phishing tốt; mã dự phòng |
| Mô hình truy cập | RBAC (vai trò), DAC (chủ sở hữu quyết định), MAC (nhãn do hệ thống áp đặt), rule-based |
| PAM | Quản lý tài khoản đặc quyền, truy cập đúng lúc (JIT), ghi phiên, tài khoản khẩn cấp, access review định kỳ |
Objective 4.6: Tự động hóa và AI (Bài 78, 79)
SOAR, script, API: lợi ích (nhanh, nhất quán, giảm việc lặp) và rủi ro (tự động sai làm hỏng hàng loạt, phụ thuộc, bí mật nằm trong script). AI trong vận hành (agentic AI, chatbot, phân tích dự đoán) cần giám sát của con người và kiểm soát dữ liệu.
Objective 4.7: Ứng phó sự cố (Bài 80 đến 82, 88)
Các giai đoạn: Preparation, Detection, Analysis, Containment, Eradication, Recovery, Lessons learned. Tabletop (thảo luận) và simulation (thao tác). Root cause analysis, threat hunting (chủ động tìm). Negotiation, thông báo, báo cáo sau sự cố.
Objective 4.8: Dữ liệu điều tra và pháp y (Bài 83, 84, 87)
Nguồn: log, NetFlow/IPFIX, packet capture, metadata, kết quả quét. Pháp y: legal hold, chain of custody, order of volatility, bit-level copy qua write blocker kèm hash, memory dump, e-discovery.
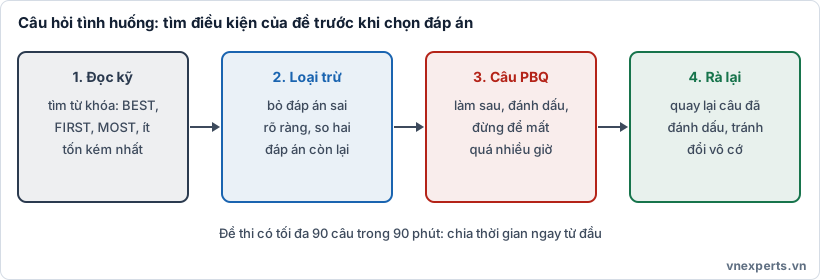
🧭 Hình 90b. Đọc kỹ từ khóa, loại trừ, để PBQ làm sau, rà lại.
🔀 Các cặp dễ nhầm
| Cặp | Phân biệt nhanh |
|---|---|
| IDS và IPS | IDS phát hiện và cảnh báo; IPS đứng trên đường đi và chặn |
| SPF, DKIM, DMARC | SPF: ai được gửi; DKIM: thư có chữ ký; DMARC: xử lý thế nào và báo cáo |
| False positive và false negative | Báo có mà không có; có mà không báo |
| Authentication và authorization | Bạn là ai; bạn được làm gì |
| OAuth và OIDC | OAuth: ủy quyền; OIDC: thêm xác thực danh tính |
| RBAC, DAC, MAC | Theo vai trò; chủ sở hữu quyết định; nhãn hệ thống áp đặt |
| NetFlow và packet capture | Ai nói chuyện với ai, bao nhiêu, không có nội dung; nội dung chi tiết nhưng tốn dung lượng |
| Tabletop và simulation | Thảo luận trên bàn; thao tác trên hệ thống |
| Containment, eradication, recovery | Chặn lan; loại bỏ nguyên nhân; đưa hệ thống về hoạt động |
| Legal hold và chain of custody | Giữ nguyên dữ liệu; ghi hành trình bằng chứng |
| Sanitization và destruction | Xóa để dùng lại; phá hủy vật lý |
| Compensating control và exception | Biện pháp bù khi chưa vá; chấp nhận rủi ro có duyệt và hạn |
✅ Tự đánh giá trước khi sang Phần 5
Tick nếu bạn giải thích được bằng lời của mình:
- Hardening gồm những việc gì và vì sao quan trọng.
- Khác biệt IDS, IPS, WAF, proxy; nên đặt ở đâu.
- SPF, DKIM, DMARC cùng nhau chống giả mạo email thế nào.
- Vòng đời lỗ hổng từ phát hiện tới quét lại.
- Vì sao CVSS cao chưa chắc là ưu tiên số một.
- SIEM làm gì, tuning là gì.
- SSO, SAML, OAuth, OIDC khác nhau thế nào.
- MFA đúng nghĩa là gì; vì sao passkeys chống phishing tốt.
- Bảy giai đoạn ứng phó sự cố và việc chính ở từng giai đoạn.
- Order of volatility, chain of custody, legal hold.
🎯 Mẹo làm bài
Đề Phần 4 thiên về tình huống ("given a scenario"). Hãy gạch chân điều kiện: "FIRST" (bước đầu tiên), "BEST" (tốt nhất), "MOST", "LEAST", "không thể vá", "ngân sách hạn chế", "đã bị xâm nhập". Với ứng phó sự cố, cô lập và giữ bằng chứng thường đi trước khôi phục. Với lỗ hổng, xác minh trước khi vá hàng loạt. Với câu hỏi về điều tra, thứ tự thu thập là dễ mất trước.
📌 Tóm tắt nhanh
- Domain 4 gồm tám objective, nhớ theo năm cụm: giảm thiểu, tài sản và lỗ hổng, giám sát, danh tính, tự động hóa cùng ứng phó và điều tra.
- Nhiều câu hỏi ghép nhiều cụm: một sự cố có thể cần log, danh tính, ứng phó và pháp y cùng lúc.
- Khi do dự giữa hai đáp án, hãy xem từ khóa của đề và chọn đáp án phù hợp ngữ cảnh, không chỉ đúng về lý thuyết.
📝 Quiz tổng hợp 25 câu
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Việc tắt dịch vụ không cần thiết, đổi mật khẩu mặc định và áp dụng cấu hình chuẩn trên máy chủ được gọi là gì?
- A. Tokenization
- B. Hardening
- C. Sandboxing
- D. Failover
Câu 2. Bản ghi DNS nào cho phép chủ sở hữu tên miền công bố chính sách xử lý thư không đạt SPF hoặc DKIM và nhận báo cáo?
- A. MX
- B. PTR
- C. CNAME
- D. DMARC
Câu 3. Giải pháp nào theo dõi hành vi tiến trình trên máy trạm và cho phép cô lập máy từ xa?
- A. EDR
- B. Load balancer
- C. VPN concentrator
- D. Proxy cache
Câu 4. Hệ thống giả lập có chủ đích để thu hút kẻ tấn công và quan sát hành vi của chúng gọi là gì?
- A. Bastion host
- B. Jump server
- C. Honeypot
- D. Syslog server
Câu 5. Công ty thanh lý ổ đĩa từng chứa dữ liệu khách hàng nhạy cảm. Việc nào phù hợp nhất để chứng minh dữ liệu đã được xử lý đúng quy định?
- A. Format nhanh rồi bán lại
- B. Hủy hoặc xóa an toàn kèm giấy chứng nhận hủy
- C. Xóa các thư mục dữ liệu
- D. Đổi tên ổ đĩa
Câu 6. Công cụ quét báo một lỗ hổng nghiêm trọng, nhưng khi kiểm tra thủ công thấy phần mềm đó không tồn tại trên máy. Đây là gì?
- A. False negative
- B. True positive
- C. False positive
- D. True negative
Câu 7. Để ưu tiên vá, yếu tố nào nên được xem xét cùng với điểm CVSS?
- A. Màu của máy chủ
- B. Tên của nhà cung cấp phần mềm
- C. Số lượng nhân viên phòng IT
- D. Khả năng khai thác, mức phơi nhiễm ra Internet và giá trị tài sản
Câu 8. Hệ thống cũ không có bản vá và không thể thay thế ngay. Biện pháp nào phù hợp nhất trong thời gian chờ?
- A. Đặt vào phân đoạn mạng riêng, chặn truy cập không cần thiết (compensating control)
- B. Bỏ qua vì không vá được
- C. Tắt toàn bộ giám sát
- D. Cho phép truy cập từ Internet để dễ hỗ trợ
Câu 9. Thành phần nào của SIEM giúp ghép nhiều sự kiện từ các nguồn khác nhau thành một cảnh báo có ý nghĩa?
- A. Log rotation
- B. Nén dữ liệu
- C. Tương quan (correlation)
- D. Sao lưu
Câu 10. Cần biết máy nào đã truyền bao nhiêu dữ liệu ra ngoài trong 3 tháng qua với chi phí lưu trữ thấp. Nguồn dữ liệu phù hợp nhất?
- A. Packet capture đầy đủ
- B. NetFlow hoặc IPFIX
- C. Ảnh pháp y ổ đĩa
- D. Ảnh chụp màn hình
Câu 11. Làm sao hạn chế tình huống kẻ tấn công xóa log cục bộ để che dấu vết?
- A. Tăng dung lượng ổ đĩa
- B. Tắt ghi log
- C. Chỉ giữ log trên chính máy bị tấn công
- D. Gửi log thời gian thực về máy chủ log tập trung
Câu 12. Giao thức nào là khung ủy quyền, cho phép ứng dụng nhận token truy cập hạn chế mà không cần biết mật khẩu người dùng?
- A. OAuth 2.0
- B. RADIUS
- C. LDAP
- D. SNMP
Câu 13. Phương án nào là xác thực đa yếu tố đúng nghĩa?
- A. Mật khẩu và câu hỏi bảo mật
- B. Hai mật khẩu dài khác nhau
- C. Mật khẩu và vân tay
- D. Hai mã PIN
Câu 14. Quyền truy cập được gán theo chức danh công việc, người dùng nhận quyền thông qua vai trò. Đây là mô hình nào?
- A. DAC
- B. RBAC
- C. MAC
- D. ABAC dựa trên thời tiết
Câu 15. Hệ thống áp đặt nhãn phân loại bảo mật lên cả chủ thể và đối tượng, người dùng không thể tự thay đổi quyền. Đây là mô hình nào?
- A. RBAC
- B. DAC
- C. Rule-based theo giờ
- D. MAC
Câu 16. Giải pháp nào quản lý, cấp phát có thời hạn và ghi lại phiên của tài khoản đặc quyền?
- A. PAM
- B. DLP
- C. SIEM
- D. NAC
Câu 17. Nhân viên nghỉ việc nhưng tài khoản vẫn hoạt động nhiều tuần. Quy trình nào bị thiếu?
- A. Provisioning
- B. Sao lưu
- C. Deprovisioning
- D. Patch management
Câu 18. Rủi ro nào đặc biệt cần cân nhắc khi dùng SOAR tự động chặn địa chỉ IP theo cảnh báo?
- A. Tăng tốc độ phản hồi
- B. Chặn nhầm hệ thống hợp pháp và gây gián đoạn
- C. Giảm công việc lặp lại
- D. Tăng tính nhất quán
Câu 19. Khi dùng AI hỗ trợ phân tích cảnh báo, biện pháp quản trị nào quan trọng?
- A. Giám sát của con người đối với các quyết định có tác động lớn
- B. Cho AI toàn quyền hành động mà không ghi log
- C. Nhập mọi dữ liệu nhạy cảm vào dịch vụ công cộng
- D. Bỏ qua kiểm tra kết quả
Câu 20. Trong quy trình ứng phó sự cố, giai đoạn nào thường diễn ra ngay sau Containment?
- A. Preparation
- B. Detection
- C. Lessons learned
- D. Eradication
Câu 21. Buổi diễn tập trong đó nhóm chỉ thảo luận kịch bản ransomware trên bàn mà không tác động hệ thống thật là gì?
- A. Penetration test
- B. Tabletop exercise
- C. Vulnerability scan
- D. Red team
Câu 22. Theo order of volatility, nguồn nào cần thu thập trước trong các nguồn sau?
- A. Bản sao lưu băng từ
- B. Ổ đĩa cứng
- C. Nội dung RAM
- D. Log lưu trên máy chủ log từ xa
Câu 23. Hồ sơ ghi ai đã thu thập, giữ và chuyển giao bằng chứng, vào lúc nào, nhằm chứng minh bằng chứng không bị thay đổi, gọi là gì?
- A. Chain of custody
- B. Change log
- C. Risk register
- D. Asset inventory
Câu 24. Công ty nhận thư báo có thể bị kiện và pháp chế yêu cầu giữ nguyên email, log liên quan, tạm dừng xóa tự động. Đây là gì?
- A. Sanitization
- B. Data masking
- C. Tokenization
- D. Legal hold
Câu 25. Để dòng thời gian ghép từ nhiều nguồn log là chính xác, cần làm gì trước tiên?
- A. Đổi tên tệp log
- B. Đồng bộ thời gian giữa các nguồn (ví dụ NTP) và thống nhất múi giờ
- C. Xóa log cũ
- D. Nén tệp log
👉 Đáp án
Câu 1: B — Hardening là giảm bề mặt tấn công bằng cấu hình an toàn.
Câu 2: D — DMARC công bố chính sách xử lý thư không đạt và nhận báo cáo.
Câu 3: A — EDR theo dõi hành vi trên endpoint và hỗ trợ cô lập máy.
Câu 4: C — Honeypot là bẫy thu hút và quan sát kẻ tấn công.
Câu 5: B — Hủy hoặc xóa an toàn kèm giấy chứng nhận hủy là bằng chứng tuân thủ.
Câu 6: C — Báo có lỗ hổng nhưng thực tế không có là false positive.
Câu 7: D — Ưu tiên dựa trên cả CVSS, khả năng khai thác, mức phơi nhiễm và giá trị tài sản.
Câu 8: A — Khi chưa vá được, dùng biện pháp bù như cô lập và hạn chế truy cập.
Câu 9: C — Tương quan ghép nhiều sự kiện thành cảnh báo có ý nghĩa.
Câu 10: B — NetFlow hoặc IPFIX nhẹ, lưu được lâu, đủ để biết lượng dữ liệu theo luồng.
Câu 11: D — Gửi log về máy chủ tập trung ngay khi phát sinh làm khó việc xóa dấu vết.
Câu 12: A — OAuth 2.0 là khung ủy quyền cấp token truy cập hạn chế.
Câu 13: C — Mật khẩu (biết) và vân tay (là) là hai yếu tố khác loại; các phương án còn lại cùng loại.
Câu 14: B — RBAC gán quyền theo vai trò.
Câu 15: D — MAC dùng nhãn do hệ thống áp đặt, người dùng không tự đổi được.
Câu 16: A — PAM quản lý tài khoản đặc quyền, cấp quyền có thời hạn và ghi phiên.
Câu 17: C — Thiếu deprovisioning: thu hồi quyền kịp thời khi nghỉ việc.
Câu 18: B — Tự động hóa sai có thể chặn nhầm hệ thống hợp pháp, gây gián đoạn.
Câu 19: A — Cần giám sát của con người với quyết định có tác động lớn, kèm ghi log và kiểm soát dữ liệu.
Câu 20: D — Sau Containment là Eradication (loại bỏ nguyên nhân), rồi Recovery.
Câu 21: B — Tabletop exercise là diễn tập thảo luận trên bàn.
Câu 22: C — RAM dễ mất nhất trong các nguồn đã cho; cần thu thập trước.
Câu 23: A — Chain of custody ghi hành trình của bằng chứng.
Câu 24: D — Legal hold yêu cầu giữ nguyên dữ liệu liên quan khi có tranh chấp.
Câu 25: B — Đồng bộ thời gian và múi giờ là điều kiện của dòng thời gian đúng.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 89: (Lab) Triển khai SSO và MFA với Keycloak | Mục lục khóa học CompTIA Security+ | Bài 91: Chính sách và tài liệu quản trị: policy, standard, procedure, guideline, playbook, runbook |


