


 Khóa học CompTIA Security+ OnlineBài 88. (Lab) Diễn tập ứng phó sự cố ransomware theo tình huống
Bài 88. (Lab) Diễn tập ứng phó sự cố ransomware theo tình huống
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 88 · 🎯 Objective 4.7 · ⏱️ Làm khoảng 90 phút (nhóm 4 đến 8 người) · 🧪 Có lab (không cần máy ảo) · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Tổ chức một buổi diễn tập trên bàn (tabletop exercise) cho kịch bản ransomware.
- Áp dụng các giai đoạn ứng phó sự cố đã học (chuẩn bị, phát hiện, phân tích, ngăn chặn, diệt trừ, khôi phục, rút kinh nghiệm).
- Đưa ra và ghi lại các quyết định khó: cô lập, khôi phục, thương lượng, thông báo.
- Lập báo cáo sau diễn tập (after-action report) với việc cần làm có chủ sở hữu và hạn.
📎 Vị trí trong đề thi: Objective 4.7 về ứng phó sự cố. Bài này vận dụng Bài 80 (quy trình), Bài 81 (diễn tập, root cause), Bài 82 (negotiation, thông báo, báo cáo), cùng dữ liệu điều tra ở Bài 83 và Bài 84, sao lưu ở Bài 54 và Bài 55. Lab kế tiếp: Bài 89.
⚠️ Lưu ý: Đây là buổi diễn tập trên giấy và thảo luận. Bài không hướng dẫn tạo hoặc chạy mã độc mã hóa dữ liệu, kể cả "mã giả lập" trên máy thật. Nếu muốn có phần kỹ thuật, hãy dùng bài lab khôi phục từ sao lưu ở Bài 57 trên máy ảo.
💡 Liên hệ thực tế: Nam được giao viết kịch bản
Sau chuỗi sự cố vừa qua, chị Lan nói: "Nếu hôm nào cả công ty bị mã hóa dữ liệu, mọi người có biết mình làm gì không?" Nam đề xuất một buổi diễn tập 90 phút: mời IT, pháp chế, nhân sự, lãnh đạo và bộ phận chăm sóc khách hàng, đưa ra một kịch bản giả định và ép mọi người ra quyết định theo thời gian thực. Mục tiêu không phải kiểm tra ai giỏi, mà là tìm chỗ hở của kế hoạch trước khi có sự cố thật. Đây là tình huống minh họa, không phải vụ việc có thật.
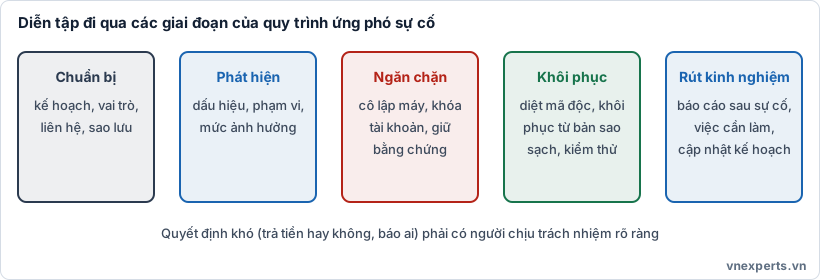
🔄 Hình 88a. Diễn tập đi qua từng giai đoạn của quy trình ứng phó.
🧰 Chuẩn bị
| Hạng mục | Nội dung |
|---|---|
| Thời lượng | 90 phút: 10 giới thiệu, 60 diễn tập, 20 tổng kết |
| Người tham gia | 4 đến 8 người; mỗi người một vai (xem bên dưới) |
| Vật dụng | Bảng trắng hoặc tài liệu chung, đồng hồ, bản in kế hoạch ứng phó hiện có (nếu công ty có), bảng ghi chép bên dưới |
| Quy tắc | Trả lời bằng việc bạn sẽ làm thật, không phải điều sách giáo khoa nói; không đổ lỗi; mọi quyết định được ghi lại |
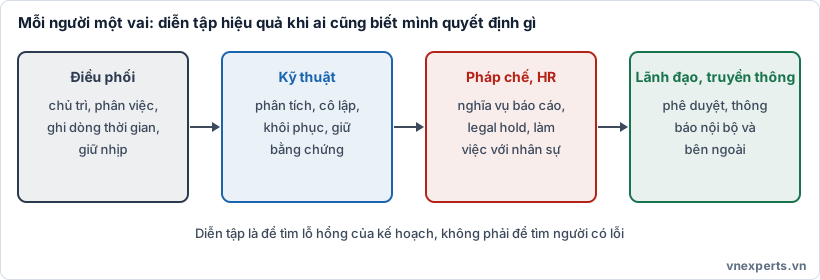
👥 Hình 88b. Điều phối, kỹ thuật, pháp chế và HR, lãnh đạo và truyền thông.
Phân vai
| Vai | Nhiệm vụ trong diễn tập |
|---|---|
| Điều phối sự cố (incident commander) | Chủ trì, phân việc, giữ nhịp, quyết định cuối cùng trong nhóm kỹ thuật |
| Kỹ thuật (một đến hai người) | Phân tích, cô lập, khôi phục, giữ bằng chứng |
| Pháp chế và HR | Nghĩa vụ thông báo, legal hold, làm việc với nhân sự bị ảnh hưởng |
| Lãnh đạo | Phê duyệt các quyết định lớn: dừng hoạt động, chi phí, thương lượng |
| Truyền thông, chăm sóc khách hàng | Thông báo nội bộ và với khách hàng, đối tác, báo chí |
| Người ghi chép (scribe) | Ghi dòng thời gian và quyết định; có thể kiêm người quan sát |
| Người điều hành diễn tập (facilitator) | Phát các tình huống chèn, đặt câu hỏi, không tham gia quyết định |
🪜 Kịch bản và các tình huống chèn
Bối cảnh giả định: Công ty bán lẻ 300 nhân viên, có hệ thống bán hàng, kho dữ liệu khách hàng và máy chủ tệp. Sao lưu hằng ngày được ghi lên một thiết bị lưu trữ trong cùng mạng và một bản chép ngoại tuyến hằng tuần. Chưa có kế hoạch ứng phó bằng văn bản đầy đủ. Người điều hành diễn tập phát lần lượt các tình huống chèn (inject) dưới đây; sau mỗi inject, nhóm có 5 đến 10 phút để thảo luận và ghi quyết định.
Inject 1. Phát hiện (T+0)
06:40 sáng thứ Hai, nhân viên kho báo không mở được tệp, màn hình hiện thông báo đòi tiền chuộc bằng tiền mã hóa và hạn 72 giờ. Ba máy tính khác trong phòng kho cũng có dấu hiệu tương tự. Hệ thống bán hàng đang chạy bình thường.
Câu hỏi thảo luận: Ai là người đầu tiên được báo? Có cần xác nhận đây là sự cố thật không? Bạn dặn nhân viên làm gì và không làm gì với các máy đang hiển thị thông báo (rút mạng? tắt máy? giữ nguyên?).
Inject 2. Phạm vi (T+30 phút)
Nhóm kỹ thuật thấy máy chủ tệp cũng đang mã hóa dữ liệu. Có tài khoản quản trị đăng nhập từ một máy trạm lúc 02:10 sáng. SIEM không có cảnh báo vì máy trạm kho chưa được cài agent.
Câu hỏi: Cô lập ở mức nào (máy, VLAN, toàn mạng)? Khóa tài khoản quản trị ra sao? Dữ liệu nào cần giữ làm bằng chứng và bằng cách nào (RAM, ảnh đĩa)? Có cần ban hành legal hold không?
Inject 3. Sao lưu (T+2 giờ)
Thiết bị sao lưu trong mạng cũng bị mã hóa. Bản chép ngoại tuyến hằng tuần còn nguyên, cách đây 5 ngày. Hệ thống bán hàng phụ thuộc dữ liệu trên máy chủ tệp.
Câu hỏi: RPO thực tế là bao nhiêu và có chấp nhận được không? RTO mục tiêu của hệ thống bán hàng là bao lâu? Trình tự khôi phục (hệ thống nào trước)? Làm sao biết bản sao lưu sạch trước khi khôi phục?
Inject 4. Tống tiền kép (T+6 giờ)
Kẻ tấn công gửi email nói đã lấy cắp 20 GB dữ liệu khách hàng, sẽ công bố nếu không trả tiền trong 48 giờ, và đính kèm vài mẫu dữ liệu thật.
Câu hỏi: Lúc này sự cố đã là vi phạm dữ liệu hay chưa? Nghĩa vụ thông báo với cơ quan chức năng, khách hàng, đối tác là gì và hạn là bao lâu (tham khảo Bài 82 và Bài 98, và hỏi pháp chế theo quy định hiện hành)? Có liên hệ bảo hiểm an ninh mạng và đơn vị ứng phó bên ngoài không?
Inject 5. Quyết định thương lượng (T+24 giờ)
Lãnh đạo hỏi: "Trả tiền có nhanh hơn không?" Kẻ tấn công đề nghị đối thoại qua một cổng trò chuyện.
Câu hỏi: Ai có quyền quyết định? Những thông tin cần có trước khi quyết (khả năng khôi phục từ sao lưu, rủi ro pháp lý khi thanh toán, độ tin cậy của lời hứa trả lại dữ liệu)? Nếu có liên lạc, ai thực hiện và lưu lại thế nào? Lưu ý: không có đáp án đúng chung, nhưng mọi bước phải có phê duyệt và ghi nhận, và nên có tư vấn pháp lý.
Inject 6. Diệt trừ và khôi phục (T+36 giờ)
Đội kỹ thuật đã dựng lại máy chủ từ bản sao lưu ngoại tuyến. Dữ liệu 5 ngày gần nhất phải nhập lại thủ công.
Câu hỏi: Trước khi đưa hệ thống trở lại, cần làm gì để chắc chắn kẻ tấn công không còn trong mạng (đổi mọi thông tin xác thực, vá lỗ hổng đã bị dùng, kiểm tra tài khoản và dịch vụ lạ, giám sát sát sao)? Khi nào được tuyên bố "đã khắc phục"?
Inject 7. Truyền thông (T+48 giờ)
Một nhà báo gọi hỏi về "vụ rò rỉ dữ liệu" và một khách hàng lớn yêu cầu giải trình bằng văn bản.
Câu hỏi: Ai là người phát ngôn duy nhất? Thông điệp gồm những gì (đã xảy ra, đang làm, khách hàng nên làm), và không nói gì (suy đoán nguyên nhân, đổ lỗi)? Thông báo nội bộ nói gì với nhân viên?
🧾 Mẫu ghi chép trong diễn tập
Người ghi chép dùng bảng này; điền khi diễn tập và tổng hợp lại ở phần cuối:
| Thời điểm (T+) | Tình huống | Quyết định | Người quyết | Căn cứ | Khoảng trống, rủi ro |
|---|---|---|---|---|---|
| T+0 | |||||
| T+30 phút | |||||
| T+2 giờ |
Bảng chấm nhanh sau diễn tập (mỗi mục 1 đến 3 điểm, chỉ để so sánh giữa các lần diễn tập, không để đánh giá cá nhân):
| Mục | Câu hỏi | Điểm |
|---|---|---|
| Phát hiện và báo cáo | Nhân viên biết báo cho ai, bằng cách nào? | |
| Vai trò | Ai cũng biết mình quyết định gì? | |
| Cô lập | Có quy trình cô lập rõ và có quyền thực hiện ngay? | |
| Bằng chứng | Có giữ bằng chứng và ghi dòng thời gian? | |
| Sao lưu | Có bản sao sạch và đã kiểm thử khôi phục? | |
| Pháp lý, thông báo | Có biết nghĩa vụ và hạn thông báo? | |
| Truyền thông | Có người phát ngôn và thông điệp thống nhất? |
📋 Báo cáo sau diễn tập (after-action report)
Trong 20 phút cuối, cả nhóm điền các mục sau và sau buổi gửi cho mọi người tham gia:
| Mục | Nội dung |
|---|---|
| Tóm tắt | Kịch bản, ngày, người tham gia |
| Điều làm tốt | Những quyết định và quy trình nên giữ |
| Khoảng trống | Chỗ nhóm bối rối, thiếu thông tin, thiếu quyền, thiếu công cụ |
| Việc cần làm | Mỗi việc có người chịu trách nhiệm và hạn |
| Cập nhật tài liệu | Playbook, danh bạ liên hệ, quy trình sao lưu, chính sách phải sửa (liên hệ Bài 91) |
| Lịch diễn tập tiếp theo | Kịch bản khác (phishing, mất thiết bị, rò rỉ dữ liệu) |
Ví dụ việc cần làm: "Cài EDR cho máy trạm kho (IT, hết tháng sau)", "Chuyển bản sao lưu sang nơi lưu bất biến (IT, quý này)", "Soạn playbook ransomware có sơ đồ quyết định (Nam, hai tuần)".
🛠️ Lỗi thường gặp khi diễn tập
| Hiện tượng | Nguyên nhân | Cách xử lý |
|---|---|---|
| Cả nhóm chỉ nói chuyện kỹ thuật | Thiếu người pháp chế, lãnh đạo | Mời đủ vai và đặt câu hỏi về thông báo, chi phí |
| Mọi người trả lời "theo sách" | Sợ sai | Nhấn mạnh "làm thật sẽ ra sao", không chấm điểm cá nhân |
| Diễn tập quá dài | Quá nhiều inject | Giữ 5 đến 7 inject, giới hạn thời gian thảo luận |
| Không có kết quả sau buổi | Không ghi chép, không giao việc | Có scribe; mọi việc cần làm phải có tên và hạn |
| Chỉ làm một lần | Coi như thủ tục | Lên lịch lặp lại định kỳ, đổi kịch bản |
📘 Nối lý thuyết với lab
| Khái niệm | Trong lab |
|---|---|
| Preparation | Kế hoạch, vai trò, danh bạ, sao lưu (Inject 3) |
| Detection, analysis | Xác nhận sự cố, xác định phạm vi (Inject 1, 2) |
| Containment | Cô lập, khóa tài khoản (Inject 2) |
| Eradication, recovery | Khôi phục từ bản sạch, kiểm tra (Inject 3, 6) |
| Digital forensics, legal hold | Giữ bằng chứng (Inject 2) |
| Negotiation, thông báo | Inject 4, 5, 7 |
| Lessons learned | Báo cáo sau diễn tập |
| Tabletop exercise | Chính hình thức của buổi diễn tập này |
🎯 Mẹo làm bài
"Diễn tập thảo luận trên bàn, không tác động hệ thống thật" → tabletop exercise. "Mô phỏng sự cố có thao tác trên hệ thống" → simulation. "Kế hoạch cho một loại sự cố cụ thể" → playbook. "Bước nào làm đầu tiên khi phát hiện ransomware" → thường là cô lập máy bị ảnh hưởng khỏi mạng (đồng thời báo theo quy trình và giữ bằng chứng). "Khôi phục từ đâu an toàn nhất" → bản sao lưu sạch, ngoại tuyến hoặc bất biến. "Ransomware cộng với đe dọa công bố dữ liệu" → tống tiền kép. "Ai quyết định thương lượng" → lãnh đạo cùng pháp chế. "Bài học sau sự cố" → lessons learned, post-incident report.
📌 Tóm tắt nhanh
- Tabletop là diễn tập thảo luận, mục tiêu là tìm chỗ hở của kế hoạch, không phải chấm điểm người.
- Kịch bản ransomware cần có phát hiện, phạm vi, sao lưu, tống tiền kép, thương lượng, khôi phục, truyền thông.
- Mọi quyết định lớn cần người quyết định, căn cứ, và ghi lại.
- Sao lưu sạch, ngoại tuyến hoặc bất biến quyết định khả năng khôi phục.
- Kết thúc bằng báo cáo sau diễn tập với việc cần làm có chủ sở hữu và hạn, rồi lặp lại định kỳ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Hình thức diễn tập chỉ thảo luận các tình huống giả định trên bàn, không tác động hệ thống thật, gọi là gì?
- A. Penetration test
- B. Tabletop exercise
- C. Vulnerability scan
- D. Load test
Câu 2. Ransomware đã mã hóa cả thiết bị sao lưu đặt trong cùng mạng. Biện pháp nào giúp khôi phục an toàn nhất?
- A. Bản sao lưu ngoại tuyến hoặc bất biến (immutable) còn nguyên
- B. Chép thêm dữ liệu vào thiết bị đã bị mã hóa
- C. Trả tiền chuộc ngay mà không cần xác minh
- D. Cài lại hệ điều hành và bỏ dữ liệu
Câu 3. Kẻ tấn công vừa mã hóa dữ liệu vừa dọa công bố dữ liệu đã lấy cắp nếu không trả tiền. Đây gọi là gì?
- A. Tống tiền kép (double extortion)
- B. Tấn công replay
- C. Phishing
- D. Tấn công từ chối dịch vụ
Câu 4. Sau buổi diễn tập, bước nào quan trọng nhất để buổi diễn tập mang lại giá trị?
- A. Xóa mọi ghi chép
- B. Chỉ khen ngợi những người trả lời đúng
- C. Lập báo cáo với việc cần làm có người phụ trách và hạn, rồi cập nhật kế hoạch
- D. Dừng diễn tập vĩnh viễn
Câu 5. Ai nên được trao quyền quyết định cuối cùng về việc thương lượng với kẻ tấn công?
- A. Nhân viên đầu tiên phát hiện sự cố
- B. Lãnh đạo có thẩm quyền, cùng tư vấn của pháp chế
- C. Người trực tổng đài
- D. Bất kỳ ai trong nhóm kỹ thuật
👉 Đáp án
Câu 1: B — Tabletop exercise là diễn tập thảo luận trên bàn, không tác động hệ thống thật.
Câu 2: A — Bản sao lưu ngoại tuyến hoặc bất biến không bị mã hóa cùng hệ thống nên khôi phục được.
Câu 3: A — Mã hóa cộng đe dọa công bố dữ liệu là tống tiền kép.
Câu 4: C — Giá trị của diễn tập nằm ở việc cần làm có chủ sở hữu, hạn và cập nhật kế hoạch.
Câu 5: B — Quyết định thương lượng cần người có thẩm quyền, kèm tư vấn pháp lý và ghi nhận đầy đủ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 87: (Lab) Phân tích gói tin bằng Wireshark để phát hiện tấn công | Mục lục khóa học CompTIA Security+ | Bài 89: (Lab) Triển khai SSO và MFA với Keycloak |


