


 Khóa học CompTIA Security+ OnlineBài 84. Digital forensics cơ bản: chain of custody, legal hold, memory dump, bit-level copy
Bài 84. Digital forensics cơ bản: chain of custody, legal hold, memory dump, bit-level copy
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 84 · 🎯 Objective 4.8 · ⏱️ Đọc khoảng 20 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu pháp y số (digital forensics) là gì, khác ứng phó sự cố ở điểm nào, và các giai đoạn thu thập, kiểm tra, phân tích, báo cáo.
- Giải thích legal hold, preservation, chain of custody và e-discovery.
- Sắp xếp được thứ tự thu thập theo order of volatility và chọn đúng kỹ thuật acquisition: bit-level copy, memory dump, snapshot...
- Biết phối hợp với HR và pháp chế để bằng chứng giữ được giá trị khi cần dùng.
📎 Vị trí trong đề thi: Objective 4.8 nói về dữ liệu hỗ trợ điều tra và các hoạt động pháp y. Bài 83 đã lo các nguồn dữ liệu; bài này lo cách giữ, thu thập và bàn giao bằng chứng. Bài 87 là lab phân tích gói tin. Bài dùng lại hash (Bài 10), dấu hiệu bị xâm phạm (Bài 33), trạng thái dữ liệu (Bài 50), quy trình ứng phó (Bài 80) và quyền riêng tư (Bài 98).
💡 Liên hệ thực tế: chị Lan muốn mở laptop ngay
Sau khi ghép log đăng nhập, log ứng dụng, NetFlow và dòng thời gian (Bài 83), Nam thấy mọi dấu vết đều chỉ về tài khoản của một nhân viên phòng kinh doanh và chiếc laptop công ty được giao cho người này. Anh ấy đang nghỉ phép. Chị Lan nói: "Em lấy laptop mở lên xem luôn đi."
Nam dừng lại. Mở máy, đăng nhập, bấm vào các thư mục sẽ làm thay đổi dấu thời gian của tệp, ghi đè dữ liệu trong RAM, thậm chí kích hoạt tiến trình tự xóa nếu có. Nếu sau này sự việc dẫn tới kỷ luật hoặc kiện tụng, người ta sẽ hỏi: "Bằng chứng này có bị anh sửa không?" Nam chọn làm theo trình tự: báo pháp chế và HR, ban hành legal hold để ngừng xóa log và email tự động, giữ nguyên hiện trạng laptop, tạo bản sao bit-level và tính hash, rồi ghi biên bản chain of custody. Đây là tình huống minh họa, không phải vụ việc có thật.
Bài học: thu thập đúng cách quan trọng không kém việc tìm ra bằng chứng.
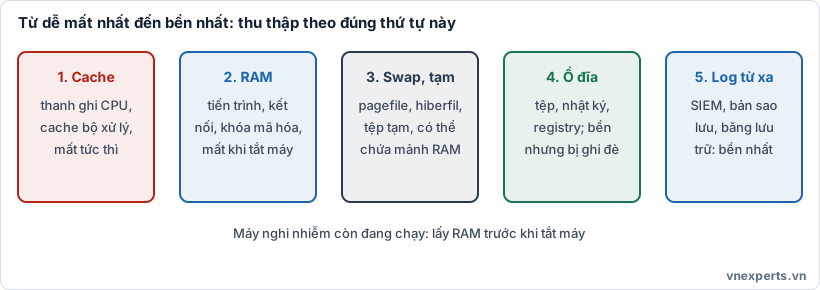
🌫️ Hình 84a. Dữ liệu càng dễ mất thì càng phải thu thập trước.
📘 Kiến thức cốt lõi
🔬 Digital forensics là gì?
Digital forensics (pháp y số) là việc thu thập, bảo quản, phân tích và trình bày bằng chứng điện tử sao cho đáng tin cậy và truy ngược được. Hướng dẫn nổi tiếng của NIST (SP 800-86) chia quy trình thành bốn giai đoạn:
| Giai đoạn | Làm gì |
|---|---|
| Thu thập (collection) | Xác định nguồn, lấy dữ liệu theo đúng thứ tự, ghi chép đầy đủ |
| Kiểm tra (examination) | Lọc dữ liệu thô, trích xuất phần liên quan, dùng công cụ phù hợp |
| Phân tích (analysis) | Giải thích ý nghĩa, dựng dòng thời gian, rút ra kết luận (Bài 83) |
| Báo cáo (reporting) | Trình bày phát hiện, phương pháp, hạn chế cho người đọc |
Khác với ứng phó sự cố: ứng phó (Bài 80) ưu tiên ngăn chặn thiệt hại và khôi phục nhanh; pháp y ưu tiên bảo toàn và giải thích bằng chứng. Hai mục tiêu đôi khi xung đột (ví dụ tắt máy ngay thì ngừng được thiệt hại nhưng mất dữ liệu trong RAM), nên cần cân nhắc và ghi lại lý do cho mỗi quyết định.
📌 Legal hold và preservation
Legal hold là yêu cầu giữ nguyên dữ liệu liên quan khi có hoặc có thể hợp lý dự đoán một vụ kiện tụng, điều tra, khiếu nại. Khi có legal hold, phải tạm dừng các cơ chế xóa tự động:
- Xoay vòng log (log rotation), tự xóa email, dọn thùng rác.
- Tái sử dụng băng sao lưu hoặc ghi đè bản sao lưu cũ.
- Thu hồi và cài lại laptop của nhân viên nghỉ việc (liên quan quy trình thanh lý ở Bài 67).
Một thông báo legal hold tốt nêu rõ phạm vi (vụ việc nào, khoảng thời gian nào), những người và hệ thống phải giữ dữ liệu, ai là đầu mối, và chỉ được gỡ khi pháp chế xác nhận.
Preservation (bảo quản) là giữ bằng chứng nguyên trạng: không sửa, không xóa, cách ly, lưu ở nơi kiểm soát truy cập, và chỉ phân tích trên bản sao.
🌫️ Order of volatility: thu thập cái dễ mất trước
Độ dễ bay hơi (volatility) là tốc độ dữ liệu biến mất. Nguyên tắc: thu thập từ dễ mất nhất đến bền nhất (theo RFC 3227).
| Thứ tự | Nguồn | Ví dụ | Mất khi nào |
|---|---|---|---|
| 1 | Thanh ghi, cache | Thanh ghi CPU, cache bộ xử lý | Tức thì |
| 2 | RAM | Tiến trình, kết nối mạng, bảng ARP và định tuyến, khóa mã hóa, mật khẩu | Khi tắt hoặc khởi động lại |
| 3 | Swap, pagefile, tệp tạm | Pagefile, hiberfil, thư mục tạm | Khi bị ghi đè hoặc dọn |
| 4 | Ổ đĩa | Tệp, nhật ký, registry | Bền, nhưng có thể bị ghi đè hoặc xóa |
| 5 | Log từ xa, giám sát | SIEM, máy chủ log | Theo chính sách lưu |
| 6 | Cấu hình vật lý, sơ đồ mạng | Topology, cấu hình thiết bị | Rất chậm |
| 7 | Lưu trữ dài hạn | Băng, bản sao lưu | Bền nhất |
🧠 Mẹo nhớ: "Cache, RAM, tạm, đĩa, log từ xa, lưu trữ". Máy nghi nhiễm đang chạy thì lấy RAM trước khi tắt.
💾 Acquisition: thu thập bằng chứng
Acquisition là việc lấy bản sao dữ liệu từ nguồn. Đề thi liệt kê nhiều đối tượng:
| Đối tượng | Cách thu thập | Lưu ý |
|---|---|---|
| Ổ đĩa (disk) | Bit-level copy (ảnh pháp y) | Dùng write blocker, tính hash |
| RAM | Memory dump | Làm khi máy còn chạy, chấp nhận tác động nhỏ |
| Swap, pagefile, hiberfil | Sao chép cùng ảnh đĩa hoặc riêng | Có thể chứa mảnh RAM cũ |
| Hệ điều hành, artifacts | Lịch sử, tệp tạm, tiến trình, tài khoản, nhật ký | Ghi nhận trạng thái trước khi can thiệp |
| Thiết bị di động, USB | Công cụ chuyên dụng hoặc ảnh bộ nhớ | Dùng túi Faraday để chặn xóa từ xa |
| Firmware | Trích xuất BIOS, UEFI, firmware thiết bị | Cần công cụ và kỹ năng riêng |
| Snapshot (máy ảo) | Chụp trạng thái máy ảo kèm RAM | Nhanh, ít ảnh hưởng, rất hữu ích |
| Mạng | Packet capture, NetFlow (Bài 83) | Chỉ có dữ liệu đi qua điểm bắt |
| Cache | Cache trình duyệt, DNS, ứng dụng | Dễ bị ghi đè |
Bit-level copy (ảnh pháp y)
Bit-level copy sao chép từng bit của ổ đĩa, kể cả vùng chưa cấp phát, tệp đã xóa còn sót, slack space. Khác với sao chép tệp, vốn chỉ lấy tệp còn hiện hữu và làm thay đổi metadata. Quy tắc:
- Gắn ổ nguồn qua write blocker (phần cứng hoặc phần mềm) để chỉ đọc, không ghi ngược lên bằng chứng.
- Tạo ảnh, rồi tính hash của ổ nguồn và của ảnh; hai giá trị phải khớp.
- Cất ảnh gốc an toàn, phân tích trên bản sao của ảnh.
bash
# Kiểm tra kỹ thiết bị nguồn trước khi chạy (nhầm if và of sẽ ghi đè bằng chứng)
lsblk

# Hash ổ nguồn (đã qua write blocker, chỉ đọc)
sudo sha256sum /dev/sdb

# Tạo ảnh bit-level
sudo dd if=/dev/sdb of=/evidence/vu001-sdb.img bs=4M conv=noerror,sync status=progress

# Hash ảnh và so khớp với hash ổ nguồn
sha256sum /evidence/vu001-sdb.img
Công cụ thường gặp: dd, dc3dd, FTK Imager, Autopsy (phân tích). Với ổ đang hỏng, người ta dùng công cụ chịu lỗi như ddrescue. Lệnh trên chỉ minh họa; đường dẫn thiết bị phải kiểm tra lại cho từng trường hợp.
Memory dump (kết xuất bộ nhớ)
RAM chứa thứ không có trên đĩa: tiến trình đang chạy, kết nối mạng, mã độc chỉ tồn tại trong bộ nhớ (fileless), khóa mã hóa, mật khẩu. Vì vậy với máy đang nghi nhiễm, nên kết xuất RAM trước khi tắt máy.
- Công cụ: FTK Imager, WinPMEM, DumpIt (Windows); LiME (Linux). Phân tích: Volatility.
- Hạn chế: thao tác kết xuất tự nó cũng thay đổi bộ nhớ một chút; cần ghi lại công cụ, thời điểm và người thực hiện.
- Ổ đĩa mã hóa (BitLocker, LUKS): tắt máy có thể mất khóa và không đọc được ảnh đĩa, nên RAM càng quan trọng.
bash
# Ví dụ phân tích: liệt kê tiến trình từ ảnh RAM bằng Volatility 3
python3 vol.py -f memory.raw windows.pslist
Snapshot, ảo hóa và đám mây
Với máy ảo, snapshot giữ cả đĩa lẫn RAM, rất thuận tiện. Với đám mây, bạn thường không có quyền truy cập phần cứng; phải dùng snapshot, nhật ký hoạt động và API của nhà cung cấp, và đôi khi cần họ phối hợp (Bài 40, mô hình trách nhiệm chia sẻ). Cần biết thời gian lưu log của dịch vụ cloud trước khi sự cố xảy ra.
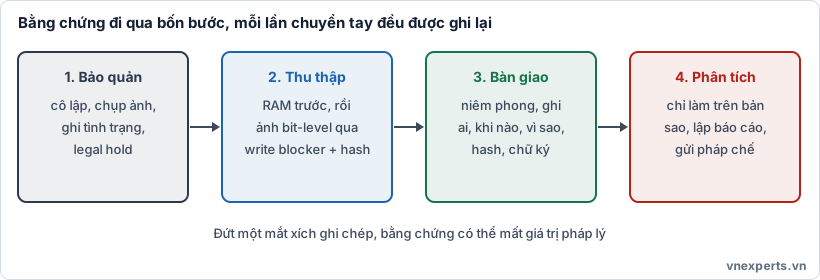
🔗 Hình 84b. Mỗi lần chuyển tay bằng chứng đều có ghi chép: ai, khi nào, vì sao, hash.
🔗 Chain of custody: chuỗi giám sát bằng chứng
Chain of custody là hồ sơ ghi lại hành trình của bằng chứng: ai thu thập, ai giữ, ai chuyển, vào lúc nào, ở đâu, để làm gì. Mục đích: chứng minh bằng chứng không bị thay đổi hay thay thế.
Một dòng biên bản nên có:
| Trường | Ví dụ |
|---|---|
| Mã bằng chứng | VU001-LAPTOP-01 |
| Mô tả | Laptop công ty, số serial, tình trạng lúc thu giữ |
| Người thu thập, thời gian, địa điểm | Nam, 09:10, văn phòng tầng 3 |
| Hash | SHA-256 của ảnh đĩa và ảnh RAM |
| Chuyển giao | Từ ai sang ai, lý do, chữ ký, thời gian |
| Nơi lưu | Tủ khóa, niêm phong chống mở trộm, ai được vào |
Thực hành tốt: chụp ảnh hiện trường, niêm phong túi chống mở trộm, giới hạn số người tiếp cận, ghi nhật ký mỗi lần mở, và dùng đồng hồ đã đồng bộ giờ (Bài 71). Một mắt xích bị đứt (không ai biết bằng chứng nằm đâu trong 2 ngày) có thể khiến bằng chứng mất giá trị.
🔐 Hash và tính toàn vẹn
Hash (Bài 10) là cách chứng minh ảnh pháp y giống hệt nguồn: nếu một bit thay đổi, giá trị hash khác hẳn. Dùng thuật toán mạnh như SHA-256 (tránh phụ thuộc MD5, vốn đã bị phá về mặt va chạm), ghi hash vào biên bản, và tính lại khi chuyển giao để chứng minh không đổi.
🧾 Báo cáo và e-discovery
Báo cáo pháp y cần để người không chuyên (quản lý, luật sư) hiểu và để người chuyên kiểm chứng lại:
- Phạm vi và câu hỏi điều tra, thời gian, người tham gia.
- Phương pháp và công cụ (kèm phiên bản), cách giữ toàn vẹn.
- Phát hiện, tách rõ sự kiện (có bằng chứng) khỏi diễn giải (ý kiến), kèm mức độ chắc chắn.
- Hạn chế (log bị mất, múi giờ chưa chắc) và đề xuất.
E-discovery là quy trình xác định, bảo toàn, thu thập, rà soát và cung cấp dữ liệu điện tử (email, tệp, tin nhắn, log) theo yêu cầu của vụ kiện hoặc cơ quan có thẩm quyền. Legal hold chính là bước bảo toàn của e-discovery. Báo cáo sau sự cố (Bài 82) khác báo cáo pháp y: một bên để rút kinh nghiệm, một bên để làm bằng chứng.
🤝 Phối hợp HR, pháp chế và các bên liên quan
| Bên | Vai trò |
|---|---|
| Pháp chế | Xác định cơ sở pháp lý, ban hành legal hold, đánh giá nghĩa vụ báo cáo, quyết định khi nào báo cơ quan chức năng |
| HR | Quy trình kỷ luật, làm việc với nhân viên, chính sách sử dụng thiết bị và việc nhân viên đã đồng ý giám sát hay chưa |
| Lãnh đạo | Phê duyệt phạm vi, ngân sách, thông báo nội bộ |
| Cơ quan chức năng, đơn vị pháp y bên ngoài | Khi có dấu hiệu tội phạm hoặc cần năng lực chuyên sâu |
| Nhà cung cấp cloud, bảo hiểm | Cung cấp log, snapshot; yêu cầu thông báo theo hợp đồng |
Nguyên tắc: cần biết mới được biết (need-to-know), không tự ý "làm thám tử", không truy cập tài khoản cá nhân hoặc dữ liệu không liên quan, thu thập tối thiểu cần thiết và tuân thủ quy định bảo vệ dữ liệu cá nhân (Bài 98). Mọi quyết định (tắt máy hay giữ, cô lập hay theo dõi) đều ghi lại lý do.
🧭 Áp vào câu chuyện của Nam
| Tình huống | Hành động đúng |
|---|---|
| Chị Lan muốn mở laptop xem ngay | Dừng lại, báo pháp chế và HR, không đăng nhập vào máy |
| Log tự xóa sau 30 ngày | Ban hành legal hold, tạm dừng xoay vòng log và xóa email tự động |
| Laptop đang bật | Kết xuất RAM trước, rồi mới xử lý tiếp; ghi lại quyết định |
| Cần xem toàn bộ nội dung ổ đĩa | Tạo bit-level copy qua write blocker, so khớp hash |
| Chuyển laptop và ảnh đĩa sang pháp chế | Ghi chain of custody: ai giao, ai nhận, khi nào, hash |
| Báo cáo cho chị Lan | Báo cáo sự kiện và mức chắc chắn, tách khỏi suy đoán về động cơ |
🎯 Mẹo làm bài
"Giữ nguyên dữ liệu vì kiện tụng, điều tra" → legal hold. "Ghi ai giữ bằng chứng, khi nào" → chain of custody. "Thu thập từ dễ mất đến bền" → order of volatility (cache, RAM, tạm, đĩa, log từ xa, lưu trữ). "Sao chép từng bit, gồm cả tệp đã xóa" → bit-level copy. "Đảm bảo bản sao giống hệt nguồn" → hash. "Chỉ đọc khi gắn ổ" → write blocker. "Dữ liệu trong RAM, tiến trình, khóa" → memory dump. "Máy ảo, trạng thái tại một thời điểm" → snapshot. "Cung cấp dữ liệu điện tử cho vụ kiện" → e-discovery. "Khi nào tắt máy nghi nhiễm?" → thu RAM trước. "Ai quyết định báo cơ quan chức năng?" → pháp chế (cùng lãnh đạo). "Điện thoại bằng chứng, sợ bị xóa từ xa" → túi Faraday.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Digital forensics | Pháp y số: thu thập và phân tích bằng chứng điện tử. |
| Legal hold | Yêu cầu giữ nguyên dữ liệu liên quan tới vụ việc. |
| Preservation | Bảo quản bằng chứng nguyên trạng. |
| Chain of custody | Hồ sơ hành trình của bằng chứng. |
| Order of volatility | Thứ tự thu thập từ dễ mất đến bền. |
| Acquisition | Việc lấy bản sao dữ liệu từ nguồn. |
| Bit-level copy | Sao chép từng bit của ổ đĩa (ảnh pháp y). |
| Write blocker | Thiết bị hoặc phần mềm chặn ghi lên ổ nguồn. |
| Memory dump | Kết xuất nội dung RAM. |
| Snapshot | Ảnh chụp trạng thái máy ảo. |
| E-discovery | Cung cấp dữ liệu điện tử cho tố tụng. |
| Need-to-know | Chỉ người cần mới được tiếp cận thông tin. |
📌 Tóm tắt nhanh
- Pháp y số gồm thu thập, kiểm tra, phân tích, báo cáo; ưu tiên bảo toàn bằng chứng, đôi khi xung đột với việc khôi phục nhanh.
- Legal hold dừng xóa tự động; preservation giữ nguyên trạng; chỉ phân tích trên bản sao.
- Thu thập theo order of volatility: cache, RAM, tạm, đĩa, log từ xa, lưu trữ.
- Bit-level copy qua write blocker + hash khớp; memory dump cho dữ liệu chỉ có trong RAM; snapshot cho máy ảo.
- Chain of custody ghi ai, khi nào, ở đâu, vì sao, hash; đứt mắt xích có thể mất giá trị bằng chứng.
- Luôn phối hợp HR và pháp chế, theo nguyên tắc need-to-know và quyền riêng tư.
💬 Hỏi & Đáp nhanh
❓ Máy nghi nhiễm thì rút phích hay tắt máy ngay? Không có đáp án duy nhất. Tắt đột ngột làm mất RAM; vì vậy thường ưu tiên cô lập khỏi mạng và kết xuất RAM trước. Nếu thiệt hại đang lan nhanh (ví dụ mã hóa dữ liệu), playbook có thể yêu cầu cắt ngay. Dù chọn cách nào, ghi lại quyết định và lý do.
❓ IT có tự mở máy nhân viên để kiểm tra được không? Nên theo quy trình: phối hợp HR và pháp chế, dựa trên chính sách sử dụng thiết bị và quy định hiện hành, truy cập phạm vi tối thiểu và ghi lại. Tự ý xem dữ liệu cá nhân có thể gây rủi ro pháp lý cho cả công ty lẫn người thực hiện.
❓ Bản sao bit-level khác chép tệp thông thường thế nào? Chép tệp chỉ lấy tệp đang hiện hữu và làm đổi metadata. Bit-level copy lấy toàn bộ ổ đĩa, kể cả tệp đã xóa còn sót, vùng chưa cấp phát, và có hash để chứng minh giống hệt nguồn.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Theo order of volatility, thứ tự thu thập nào đúng (từ đầu tiên đến sau cùng)?
- A. Ổ đĩa, RAM, cache, log từ xa
- B. Bản sao lưu dài hạn, ổ đĩa, RAM, cache
- C. Cache và thanh ghi, RAM, swap hoặc tệp tạm, ổ đĩa, log từ xa, lưu trữ dài hạn
- D. Log từ xa, ổ đĩa, swap, RAM, cache
Câu 2. Mục đích chính của chain of custody là gì?
- A. Chứng minh bằng chứng không bị thay đổi, bằng cách ghi lại ai giữ, khi nào, ở đâu
- B. Tăng tốc độ phân tích dữ liệu
- C. Mã hóa bằng chứng khi lưu trữ
- D. Xóa dữ liệu không liên quan
Câu 3. Công ty nhận thông báo khiếu nại có thể dẫn đến kiện tụng. Pháp chế yêu cầu tạm dừng việc tự xóa email và xoay vòng log liên quan. Đây là gì?
- A. Sanitization
- B. Log parsing
- C. Memory dump
- D. Legal hold
Câu 4. Cách nào là đúng để tạo bản sao ổ đĩa phục vụ điều tra?
- A. Chép các tệp quan trọng sang ổ USB
- B. Tạo bit-level copy qua write blocker và so khớp hash của nguồn với ảnh
- C. Cài lại hệ điều hành rồi sao lưu
- D. Chụp màn hình các thư mục
Câu 5. Vì sao không nên tắt ngay một máy đang nghi nhiễm nếu chưa cân nhắc?
- A. Tắt máy làm tăng dung lượng ổ đĩa
- B. Tắt máy khiến chain of custody bị hủy tự động
- C. Dữ liệu trong RAM (tiến trình, kết nối, khóa) có thể mất vĩnh viễn
- D. Tắt máy xóa toàn bộ log trên máy chủ SIEM
👉 Đáp án
Câu 1: C — Dữ liệu dễ bay hơi nhất (cache, thanh ghi) thu thập trước, rồi RAM, swap, ổ đĩa, log từ xa và lưu trữ dài hạn.
Câu 2: A — Chain of custody ghi lại hành trình của bằng chứng để chứng minh không bị thay đổi.
Câu 3: D — Legal hold là yêu cầu giữ nguyên dữ liệu liên quan khi có hoặc có thể xảy ra tranh chấp.
Câu 4: B — Bit-level copy qua write blocker, kèm hash khớp, là cách tạo ảnh pháp y đáng tin cậy.
Câu 5: C — RAM mất khi tắt máy, kéo theo tiến trình, kết nối, khóa mã hóa; nên kết xuất RAM trước khi tắt.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 83: Nguồn dữ liệu điều tra: log, NetFlow/IPFIX, packet capture, log parsing | Mục lục khóa học CompTIA Security+ | Bài 85: (Lab) Dựng SIEM bằng Wazuh/Security Onion |


