


 Khóa học CompTIA Security+ OnlineBài 82. Ứng phó sự cố thực chiến: negotiation (ransomware), thông báo và báo cáo bên ngoài, advisory, post-incident report
Bài 82. Ứng phó sự cố thực chiến: negotiation (ransomware), thông báo và báo cáo bên ngoài, advisory, post-incident report
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 82 · 🎯 Objective 4.7 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu các cân nhắc khi bị ransomware: sao lưu, tiền chuộc, đàm phán, pháp lý, bảo hiểm.
- Biết ai cần được thông báo, khi nào, nội dung gì khi có sự cố: cơ quan chức năng, người bị ảnh hưởng, đối tác, truyền thông.
- Hiểu advisory (khuyến cáo) và vai trò của việc chia sẻ thông tin.
- Biết viết báo cáo sau sự cố (post-incident report) và giữ giao tiếp trong sự cố an toàn.
📎 Vị trí trong đề thi: bài này khép lại Objective 4.7, tiếp nối Bài 80 (quy trình) và Bài 81 (diễn tập, RCA). Nó dùng lại sao lưu (Bài 54), phân loại dữ liệu (Bài 50), threat intelligence (Bài 68). Phần pháp lý chỉ mang tính khái quát; bạn cần tham vấn pháp chế và luật sư cho trường hợp cụ thể.
💡 Liên hệ thực tế: "Anh em bình tĩnh, chúng ta có nên trả tiền không?"
Giả sử máy chủ của chị Lan bị ransomware và kẻ tấn công đòi tiền chuộc bằng tiền mã hóa, kèm đe dọa công bố dữ liệu khách hàng nếu không trả. Chị Lan hỏi Nam: "Mất bao nhiêu mà trả được thì trả cho nhanh?" Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: trả tiền không bảo đảm lấy lại dữ liệu hoặc không bị công bố; có thể khuyến khích kẻ tấn công tiếp tục; và tùy nơi, việc thanh toán có thể liên quan quy định pháp luật. Trước hết, hãy xem bản sao lưu: nếu có bản sạch, ngoại tuyến thì không cần trả để lấy lại hoạt động. Nhưng dữ liệu đã bị lấy cắp (tống tiền kép) thì sao lưu không giải quyết được; đó là lúc cần pháp chế, đội ứng phó chuyên nghiệp, bảo hiểm và nghĩa vụ thông báo cho khách hàng và cơ quan chức năng.
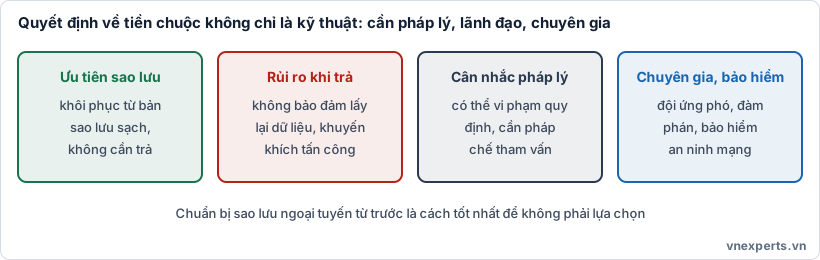
🔐 Hình 82a. Quyết định về tiền chuộc không chỉ là kỹ thuật: cần pháp lý, lãnh đạo, chuyên gia.
📘 Kiến thức cốt lõi
🔐 Ransomware và quyết định về tiền chuộc
Ransomware mã hóa dữ liệu (và thường lấy cắp trước, gọi là tống tiền kép - double extortion) rồi đòi tiền. Các điểm cần cân nhắc:
| Yếu tố | Nội dung |
|---|---|
| Khôi phục từ sao lưu | Ưu tiên số một. Cần bản sao lưu sạch, ngoại tuyến hoặc bất biến (Bài 54), có trước thời điểm xâm nhập, và đã thử khôi phục |
| Dữ liệu bị lấy cắp | Sao lưu không giải quyết việc dữ liệu bị đe dọa công bố; có thể kích hoạt nghĩa vụ thông báo |
| Trả tiền không bảo đảm | Có thể nhận được khóa giải mã lỗi hoặc chậm, không chắc dữ liệu không bị công bố, và có thể bị nhắm lại |
| Pháp lý | Một số nơi có quy định về thanh toán cho đối tượng bị trừng phạt hoặc nghĩa vụ báo cáo việc thanh toán; cần pháp chế tham vấn trước mọi quyết định |
| Bảo hiểm an ninh mạng | Có thể chi trả chi phí ứng phó, chuyên gia, khôi phục; thường có điều kiện (thông báo sớm cho bảo hiểm, dùng nhà cung cấp được duyệt, có biện pháp bảo vệ tối thiểu) |
| Cơ quan chức năng | Thông báo giúp có hỗ trợ, thông tin về nhóm tấn công, đôi khi có công cụ giải mã |
Đàm phán (negotiation): nếu tổ chức, sau khi cân nhắc kỹ cùng lãnh đạo, pháp chế và chuyên gia, cân nhắc liên hệ với kẻ tấn công, thường thông qua chuyên gia đàm phán: để câu giờ, xác minh kẻ tấn công thật sự có dữ liệu hoặc khả năng giải mã (ví dụ giải mã thử vài tệp), và làm rõ điều kiện. Đây là quyết định cấp lãnh đạo, không phải quyết định kỹ thuật của một người. Quan điểm chung của nhiều cơ quan chức năng là không khuyến khích trả tiền.
📣 Thông báo và báo cáo bên ngoài
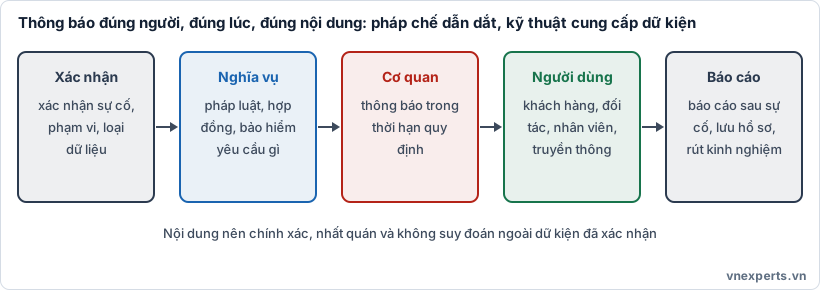
📣 Hình 82b. Thông báo đúng người, đúng lúc, đúng nội dung: pháp chế dẫn dắt, kỹ thuật cung cấp dữ kiện.
| Đối tượng | Vì sao thông báo | Lưu ý |
|---|---|---|
| Cơ quan quản lý, chức năng | Quy định yêu cầu thông báo trong thời hạn với một số loại sự cố (nhất là lộ dữ liệu cá nhân); và để nhận hỗ trợ | Thời hạn có thể rất ngắn (ví dụ vài chục giờ) và tính từ lúc phát hiện; cần biết trước nghĩa vụ áp dụng |
| Người bị ảnh hưởng (khách hàng, nhân viên) | Họ cần tự bảo vệ (đổi mật khẩu, theo dõi giao dịch) | Nói rõ chuyện gì xảy ra, dữ liệu nào, họ nên làm gì; chính xác, không suy đoán |
| Đối tác, nhà cung cấp | Hợp đồng có thể yêu cầu; sự cố có thể ảnh hưởng chuỗi cung ứng (Bài 20) | Chia sẻ IOC để họ tự kiểm tra |
| Bảo hiểm | Điều kiện chi trả thường yêu cầu thông báo sớm | Kiểm tra điều khoản trước |
| Công ty pháp lý, chuyên gia bên ngoài | Tư vấn nghĩa vụ, bảo vệ quyền miễn trừ (privilege) khi điều tra | Pháp chế nên thuê hoặc chỉ đạo việc điều tra khi cần |
| Truyền thông, công chúng | Quản lý uy tín, tránh tin sai | Dùng một người phát ngôn, nội dung được duyệt |
Nguyên tắc nội dung thông báo: chính xác, kịp thời, nhất quán, dựa trên dữ kiện đã xác nhận; không suy đoán nguyên nhân hay thiệt hại khi chưa chắc; không công bố chi tiết kỹ thuật có thể giúp kẻ tấn công; cập nhật khi có thông tin mới. Ở Việt Nam, các quy định về bảo vệ dữ liệu cá nhân và an toàn thông tin có thể đặt ra nghĩa vụ và thời hạn thông báo với cơ quan có thẩm quyền; hãy kiểm tra văn bản hiện hành và hỏi pháp chế cho tổ chức cụ thể.
📢 Advisory (khuyến cáo) và chia sẻ thông tin
Advisory là thông báo khuyến cáo về mối đe dọa, lỗ hổng hoặc sự cố kèm hướng dẫn hành động. Nó đi theo hai chiều:
- Nhận advisory từ nhà sản xuất, cơ quan an ninh mạng, tổ chức chia sẻ thông tin ngành (ISAC, Bài 68): để kiểm tra tổ chức có bị ảnh hưởng không và hành động (vá, chặn IOC).
- Phát hành advisory khi tổ chức là nhà cung cấp có lỗ hổng, hoặc khi cần nhắc người dùng nội bộ (cảnh báo chiến dịch phishing đang diễn ra).
Chia sẻ IOC và bài học với cộng đồng giúp người khác phòng thủ, nhưng cần kiểm soát thông tin nhạy cảm (không để lộ dữ liệu khách hàng, chi tiết nội bộ) và theo giao thức chia sẻ đã thống nhất.
🗣️ Giao tiếp trong sự cố
- Kênh dự phòng ngoài hệ thống: nếu email hoặc chat nội bộ có thể đã bị chiếm, dùng kênh khác đã chuẩn bị sẵn (Bài 80).
- Cần-biết (need-to-know): chỉ chia sẻ chi tiết với người cần; bảo mật thông tin điều tra.
- Một nguồn sự thật: một người hoặc nhóm cập nhật tình hình, tránh tin đồn và thông tin trái chiều.
- Phân biệt kênh kỹ thuật và kênh lãnh đạo: kỹ thuật cần chi tiết, lãnh đạo cần tóm tắt tác động và quyết định.
- Nhật ký sự cố: ghi ai quyết định gì, lúc nào, vì sao (cũng là bằng chứng sau này).
📝 Báo cáo sau sự cố (Post-incident report)
Tài liệu tổng kết sự cố để lưu hồ sơ, học hỏi, chứng minh với kiểm toán và cơ quan chức năng. Nội dung thường gồm:
| Phần | Nội dung |
|---|---|
| Tóm tắt điều hành | Chuyện gì xảy ra, tác động, tình trạng hiện tại, ngắn gọn cho lãnh đạo |
| Dòng thời gian | Từ nguồn gốc, phát hiện, ngăn chặn, tiêu diệt, phục hồi (Bài 80) |
| Phạm vi và tác động | Hệ thống, dữ liệu, người bị ảnh hưởng; thiệt hại ước tính; thời gian ngừng hoạt động |
| Nguyên nhân gốc | Kết quả RCA (Bài 81) |
| Phản ứng | Việc đã làm, điều gì hiệu quả, điều gì chậm hoặc thiếu |
| Bằng chứng và chuỗi bảo quản | Ghi nhận bằng chứng thu thập |
| Thông báo đã thực hiện | Ai đã được thông báo, khi nào |
| Bài học và hành động | Hành động cụ thể, người chịu trách nhiệm, hạn, theo dõi hoàn thành |
| Phụ lục | IOC, nhật ký chi tiết |
Nên viết khách quan, dựa trên dữ kiện, không đổ lỗi; có phiên bản cho lãnh đạo (ngắn) và phiên bản kỹ thuật (chi tiết); và kiểm soát phân phối vì tài liệu chứa thông tin nhạy cảm. Sau đó theo dõi các hành động cho tới khi hoàn tất; một báo cáo không ai thực hiện là báo cáo vô ích.
🎯 Mẹo làm bài: "Mã hóa dữ liệu và đe dọa công bố dữ liệu đã lấy cắp" → tống tiền kép (double extortion). "Cách tốt nhất để không phải trả tiền" → sao lưu sạch, ngoại tuyến, đã thử khôi phục. "Quyết định trả tiền chuộc" → cấp lãnh đạo, có pháp chế, chuyên gia. "Thuê người liên hệ kẻ tấn công để xác minh, câu giờ" → negotiation. "Cơ quan chức năng, khách hàng, đối tác cần được thông báo" → thông báo bên ngoài. "Thời hạn thông báo" → tính từ lúc phát hiện, theo quy định. "Khuyến cáo về mối đe dọa kèm hướng dẫn hành động" → advisory. "Một người phát ngôn, nội dung được duyệt" → giao tiếp trong sự cố. "Tài liệu tổng kết gồm dòng thời gian, nguyên nhân gốc, hành động cải thiện" → post-incident report. "Không có bản sao lưu sạch" → khó khăn lớn nhất khi bị ransomware.
🧠 Áp vào câu chuyện của Nam
| Tình huống | Cách xử lý |
|---|---|
| Ransomware mã hóa máy chủ bán hàng | Cô lập, giữ bằng chứng, khôi phục từ sao lưu sạch (Bài 80) |
| Kẻ tấn công đe dọa công bố dữ liệu khách hàng | Pháp chế đánh giá nghĩa vụ thông báo, chuẩn bị thông báo cho khách hàng |
| Chị Lan hỏi có nên trả tiền | Quyết định cấp lãnh đạo, cân nhắc pháp lý, bảo hiểm, chuyên gia; không trả chỉ vì nhanh |
| Có bảo hiểm an ninh mạng | Kiểm tra điều kiện, thông báo cho bảo hiểm sớm |
| Cần thông báo mà thông tin chưa chắc | Chỉ nêu dữ kiện đã xác nhận, hứa cập nhật |
| Sau sự cố | Báo cáo sau sự cố, theo dõi hành động cải thiện |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Ransomware | Mã độc mã hóa dữ liệu để đòi tiền chuộc. |
| Double extortion | Tống tiền kép: mã hóa và đe dọa công bố dữ liệu đã lấy cắp. |
| Negotiation | Đàm phán với kẻ tấn công, thường qua chuyên gia. |
| Cyber insurance | Bảo hiểm an ninh mạng. |
| Notification | Thông báo cơ quan chức năng, người bị ảnh hưởng, đối tác. |
| Advisory | Khuyến cáo về mối đe dọa kèm hướng dẫn. |
| Spokesperson | Người phát ngôn chính thức. |
| Post-incident report | Báo cáo tổng kết sau sự cố. |
| Privilege | Quyền miễn trừ tiết lộ (khi pháp chế chỉ đạo điều tra). |
📌 Tóm tắt nhanh
- Với ransomware, ưu tiên sao lưu sạch; tống tiền kép nghĩa là sao lưu không giải quyết được việc dữ liệu bị lấy cắp.
- Trả tiền không bảo đảm, có rủi ro pháp lý và khuyến khích tấn công; quyết định cấp lãnh đạo cùng pháp chế, chuyên gia, bảo hiểm.
- Thông báo cơ quan chức năng, người bị ảnh hưởng, đối tác, bảo hiểm: đúng thời hạn, chính xác, nhất quán, pháp chế dẫn dắt.
- Advisory giúp biết và hành động; giao tiếp trong sự cố dùng kênh dự phòng, need-to-know, một nguồn sự thật.
- Báo cáo sau sự cố gồm tóm tắt, dòng thời gian, tác động, nguyên nhân gốc, hành động có người chịu trách nhiệm.
💬 Hỏi & Đáp nhanh
❓ Có bao giờ nên trả tiền chuộc không? Đây là quyết định rất khó và mang tính cá biệt. Nhiều cơ quan chức năng không khuyến khích. Nếu đứng trước lựa chọn này, hãy dựa vào pháp chế, chuyên gia, bảo hiểm và lãnh đạo thay vì quyết định vội vì áp lực thời gian. Phòng ngừa (sao lưu, vá, MFA) là cách giảm khả năng phải lựa chọn.
❓ Khi nào phải thông báo cho khách hàng? Khi sự cố ảnh hưởng đến dữ liệu cá nhân của họ hoặc quy định, hợp đồng yêu cầu. Thời hạn có thể ngắn và tính từ lúc phát hiện, nên cần đánh giá nghĩa vụ ngay từ giai đoạn Phân tích (Bài 80) chứ không đợi đến khi xong sự cố.
❓ Báo cáo sau sự cố có nên công khai không? Phiên bản chi tiết kỹ thuật thường giữ nội bộ vì chứa thông tin nhạy cảm. Có thể có phiên bản tóm tắt cho khách hàng, đối tác hoặc cơ quan chức năng, được pháp chế duyệt.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Cách tốt nhất để một tổ chức không phải lựa chọn việc trả tiền chuộc khi bị ransomware mã hóa dữ liệu là gì?
- A. Mua thêm antivirus sau khi bị tấn công
- B. Tắt toàn bộ máy tính rồi chờ
- C. Có bản sao lưu sạch, ngoại tuyến hoặc bất biến và đã thử khôi phục
- D. Trả tiền ngay để nhanh
Câu 2. Kẻ tấn công vừa mã hóa dữ liệu vừa đe dọa công bố dữ liệu đã lấy cắp nếu không được trả tiền. Đây là gì?
- A. Tống tiền kép (double extortion)
- B. Credential stuffing
- C. Tailgating
- D. Watering hole
Câu 3. Khi sự cố liên quan dữ liệu cá nhân, điều nào đúng về thông báo cho cơ quan chức năng?
- A. Luôn chờ vài tháng sau khi sự cố kết thúc
- B. Cần biết nghĩa vụ và thời hạn áp dụng, thường tính từ lúc phát hiện, và tham vấn pháp chế
- C. Không bao giờ cần thông báo
- D. Chỉ thông báo nếu kẻ tấn công yêu cầu
Câu 4. Trong giao tiếp ra bên ngoài khi có sự cố, nguyên tắc nào phù hợp nhất?
- A. Mọi nhân viên tự do nhắn tin cho truyền thông
- B. Công bố mọi chi tiết kỹ thuật ngay lập tức
- C. Đưa ra phỏng đoán về thiệt hại cho nhanh
- D. Một người phát ngôn, nội dung đã duyệt, dựa trên dữ kiện đã xác nhận
Câu 5. Tài liệu tổng kết sự cố gồm tóm tắt, dòng thời gian, tác động, nguyên nhân gốc và hành động cải thiện có người chịu trách nhiệm được gọi là gì?
- A. Báo cáo sau sự cố (post-incident report)
- B. Chính sách mật khẩu
- C. Sơ đồ mạng
- D. Bản ghi DNS
👉 Đáp án
Câu 1: C — Sao lưu sạch, ngoại tuyến hoặc bất biến đã thử khôi phục giúp không phải trả tiền để lấy lại hoạt động.
Câu 2: A — Mã hóa và đe dọa công bố dữ liệu đã lấy cắp là tống tiền kép.
Câu 3: B — Cần biết nghĩa vụ và thời hạn (thường từ lúc phát hiện) và tham vấn pháp chế.
Câu 4: D — Một người phát ngôn, nội dung được duyệt và dựa trên dữ kiện đã xác nhận.
Câu 5: A — Post-incident report tổng kết sự cố và theo dõi các hành động cải thiện.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 81: Diễn tập và truy vết: tabletop, simulation, RCA, threat hunting | Mục lục khóa học CompTIA Security+ | Bài 83: Nguồn dữ liệu điều tra |


