


 Khóa học CompTIA Security+ OnlineBài 80. Quy trình ứng phó sự cố: Preparation, Detection, Analysis, Containment, Eradication, Recovery, Lessons learned
Bài 80. Quy trình ứng phó sự cố: Preparation, Detection, Analysis, Containment, Eradication, Recovery, Lessons learned
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 80 · 🎯 Objective 4.7 · ⏱️ Đọc khoảng 19 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nắm bảy giai đoạn của ứng phó sự cố và thứ tự của chúng.
- Hiểu từng giai đoạn làm gì và sai lầm thường gặp.
- Phân biệt ngăn chặn (containment), tiêu diệt (eradication), phục hồi (recovery): ba bước hay bị nhầm.
- Biết những thứ cần chuẩn bị trước: kế hoạch, đội, playbook, liên lạc, công cụ; và vai trò của bảo quản bằng chứng.
📎 Vị trí trong đề thi: Objective 4.7 nói về ứng phó sự cố. Bài này trình bày quy trình; Bài 81 lo diễn tập, truy tìm nguyên nhân gốc và săn tìm mối đe dọa; Bài 82 lo các tình huống thực chiến như ransomware và thông báo bên ngoài. Bài dùng lại sao lưu và phục hồi (Bài 54, Bài 55), giám sát và cảnh báo (Bài 71, Bài 72) và tự động hóa (Bài 78).
💡 Liên hệ thực tế: máy chủ bán hàng hiện dòng chữ đòi tiền
Sáng thứ Hai, máy chủ bán hàng của chị Lan hiện một dòng chữ đòi tiền chuộc và các tệp đổi đuôi lạ. Chị Lan gọi Nam, hoảng sợ, định rút nguồn rồi cài lại ngay để kịp bán hàng. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam dừng chị lại và đi theo một trình tự: xác nhận đây đúng là sự cố ransomware và máy nào bị ảnh hưởng; cô lập máy khỏi mạng (không tắt nguồn nếu cần giữ bằng chứng trong bộ nhớ); giữ lại log và bản sao ổ đĩa; tìm xem kẻ tấn công vào bằng cách nào; dọn sạch, vá lỗ hổng, đổi mật khẩu; sau đó mới khôi phục từ bản sao lưu sạch, rồi theo dõi sát. Cuối cùng, cả hai ngồi lại rút kinh nghiệm. Làm đúng thứ tự giúp tránh sai lầm kinh điển: khôi phục xong thì bị tấn công lại vì kẻ tấn công vẫn còn trong hệ thống.
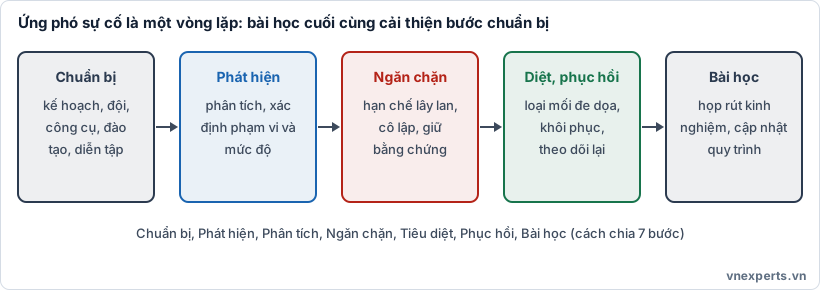
🚒 Hình 80a. Ứng phó sự cố là một vòng lặp: bài học cuối cùng cải thiện bước chuẩn bị.
📘 Kiến thức cốt lõi
📌 Sự kiện và sự cố
- Sự kiện (event) là điều xảy ra có thể quan sát được (một lần đăng nhập, một cảnh báo).
- Sự cố (incident) là sự kiện hoặc chuỗi sự kiện gây hoặc đe dọa gây hại đến tính bí mật, toàn vẹn, sẵn sàng (Bài 2) hoặc vi phạm chính sách.
Hầu hết sự kiện không phải sự cố. Công việc phát hiện và phân tích là phân biệt cái nào cần ứng phó.
🔁 Bảy giai đoạn
Có nhiều mô hình (NIST chia thành bốn nhóm, SANS chia sáu bước). Cách chia bảy bước dưới đây gộp lại những điểm thường được hỏi: Preparation, Detection, Analysis, Containment, Eradication, Recovery, Lessons learned.
| # | Giai đoạn | Mục tiêu |
|---|---|---|
| 1 | Chuẩn bị (Preparation) | Sẵn sàng trước khi có sự cố |
| 2 | Phát hiện (Detection) | Nhận ra có điều bất thường |
| 3 | Phân tích (Analysis) | Xác nhận có phải sự cố, phạm vi và mức độ |
| 4 | Ngăn chặn (Containment) | Hạn chế lây lan và thiệt hại |
| 5 | Tiêu diệt (Eradication) | Loại bỏ gốc mối đe dọa |
| 6 | Phục hồi (Recovery) | Đưa hệ thống trở lại hoạt động bình thường |
| 7 | Rút kinh nghiệm (Lessons learned) | Học và cải thiện |
1️⃣ Chuẩn bị (Preparation)
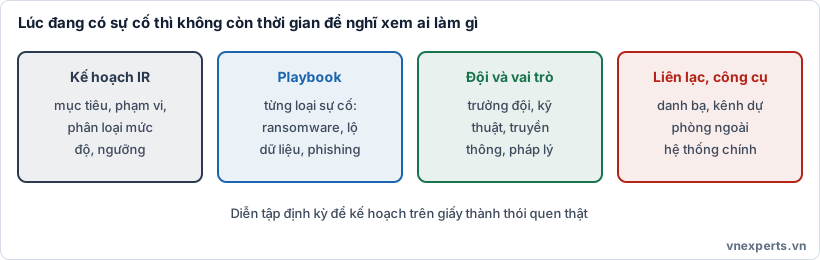
🧰 Hình 80b. Lúc đang có sự cố thì không còn thời gian để nghĩ xem ai làm gì.
| Thành phần | Nội dung |
|---|---|
| Kế hoạch ứng phó (IR plan) | Mục tiêu, phạm vi, phân loại mức độ, ngưỡng leo thang, quyền ra quyết định (ai được phép cô lập hệ thống sản xuất?) |
| Playbook | Kịch bản từng loại sự cố: ransomware, lộ dữ liệu, tài khoản bị chiếm, phishing, DDoS |
| Đội ứng phó (CSIRT / SOC) | Vai trò: trưởng đội, kỹ thuật, pháp lý, truyền thông, nhân sự, lãnh đạo; người dự phòng |
| Liên lạc | Danh bạ 24/7, kênh dự phòng ngoài hệ thống chính (vì email nội bộ có thể đã bị chiếm), thông tin liên hệ nhà cung cấp, pháp lý, cơ quan chức năng |
| Công cụ và quyền truy cập | SIEM, EDR, công cụ thu thập bằng chứng, tài khoản khẩn cấp (Bài 77), bản sao lưu |
| Kiểm kê và sơ đồ | Biết tài sản, dữ liệu quan trọng, sơ đồ mạng (Bài 66) để xác định phạm vi nhanh |
| Đào tạo và diễn tập | Người hiểu vai trò, diễn tập định kỳ (Bài 81) |
| Biện pháp phòng ngừa | Hardening, vá, sao lưu, MFA... giảm khả năng xảy ra sự cố |
2️⃣ Phát hiện (Detection)
Nguồn phát hiện: SIEM và cảnh báo (Bài 71, Bài 72), EDR, IDS/IPS, DLP, người dùng báo cáo (email lạ, máy chậm), nhà cung cấp, cơ quan chức năng, nhà nghiên cứu bên ngoài thông báo, threat intelligence. Cần có kênh báo cáo rõ ràng cho nhân viên và văn hóa không đổ lỗi để họ dám báo sớm.
3️⃣ Phân tích (Analysis)
- Phân loại nhanh (triage): thật hay giả? Ảnh hưởng gì?
- Xác định phạm vi: những hệ thống, tài khoản, dữ liệu nào bị ảnh hưởng; chỉ báo xâm phạm (IOC) như IP, mã băm, tên tiến trình, tên miền để tìm thêm máy bị ảnh hưởng.
- Đánh giá mức độ nghiêm trọng: tác động nghiệp vụ, dữ liệu nhạy cảm, pháp lý, để quyết định leo thang và thông báo.
- Ghi chép liên tục: ai làm gì, lúc nào (nhật ký sự cố).
- Bảo quản bằng chứng: thu thập log, ảnh bộ nhớ và ổ đĩa theo thứ tự biến mất (dữ liệu dễ mất như bộ nhớ trước), không làm hỏng bằng chứng, giữ chuỗi bảo quản (chain of custody) để sau này dùng cho điều tra hoặc pháp lý.
4️⃣ Ngăn chặn (Containment)
Mục tiêu: không để sự cố lan rộng, giảm thiệt hại, mà vẫn giữ được bằng chứng. Các cách thường gặp:
- Cô lập (isolation): tách máy khỏi mạng (rút cáp, vô hiệu cổng switch, cô lập bằng EDR); thường không tắt nguồn nếu cần giữ bằng chứng trong bộ nhớ.
- Phân đoạn và chặn: chặn IP, tên miền độc hại, khóa tài khoản bị chiếm, thu hồi token và phiên (Bài 77).
- Cách ly (quarantine) tệp độc hại (Bài 72).
- Ngăn chặn ngắn hạn và dài hạn: ngắn hạn là cắt đứt ngay; dài hạn là giải pháp tạm ổn định để chuẩn bị tiêu diệt.
- Cân nhắc nghiệp vụ: cô lập hệ thống quan trọng làm gián đoạn kinh doanh, nên quyết định cần người có thẩm quyền theo kế hoạch đã duyệt.
- Lưu ý: kẻ tấn công có thể thay đổi hành vi nếu biết bị phát hiện, nên phối hợp để hành động đồng thời.
5️⃣ Tiêu diệt (Eradication)
Mục tiêu: loại bỏ nguyên nhân gốc và mọi dấu vết, không chỉ triệu chứng.
- Xóa mã độc, cửa hậu, tài khoản trái phép, tác vụ lập lịch lạ.
- Vá lỗ hổng mà kẻ tấn công đã lợi dụng; sửa cấu hình sai.
- Đặt lại thông tin xác thực bị lộ (mật khẩu, khóa, token, chứng chỉ).
- Với máy bị chiếm sâu, thường dựng lại từ ảnh sạch thay vì cố dọn.
- Rà soát toàn bộ môi trường để chắc không còn máy bị ảnh hưởng khác (dựa trên IOC).
6️⃣ Phục hồi (Recovery)
Mục tiêu: trở lại hoạt động bình thường một cách an toàn.
- Khôi phục từ bản sao lưu sạch (xác nhận bản sao lưu không bị nhiễm và có trước thời điểm xâm nhập, Bài 54), thử khôi phục.
- Đưa hệ thống trở lại theo thứ tự ưu tiên (dịch vụ quan trọng trước, theo RTO và RPO, Bài 55).
- Kiểm tra hệ thống hoạt động đúng và đã được củng cố trước khi đưa lại vào sản xuất.
- Giám sát tăng cường một thời gian để phát hiện kẻ tấn công quay lại.
- Thông báo cho người dùng, khách hàng, đối tác khi hệ thống trở lại.
7️⃣ Rút kinh nghiệm (Lessons learned)
- Họp đánh giá sau sự cố (post-incident review) thường trong vòng vài ngày đến hai tuần khi mọi người còn nhớ rõ.
- Câu hỏi: chuyện gì đã xảy ra, vì sao (nguyên nhân gốc, Bài 81), phát hiện nhanh chậm ra sao, phản ứng có hiệu quả không, cái gì hiệu quả, cái gì cần cải thiện.
- Văn hóa không đổ lỗi (blameless): mục tiêu là cải thiện hệ thống và quy trình, không phải trừng phạt cá nhân.
- Kết quả cụ thể: cập nhật kế hoạch, playbook, quy tắc phát hiện, biện pháp phòng ngừa; giao việc có người chịu trách nhiệm và hạn; báo cáo cho lãnh đạo.
- Bài học này đưa trở lại bước chuẩn bị để vòng lặp tốt hơn lần sau.
⚖️ Ba bước dễ nhầm
| Bước | Câu hỏi | Ví dụ ransomware |
|---|---|---|
| Ngăn chặn | Làm sao để không lan thêm? | Cô lập máy bị mã hóa khỏi mạng, khóa tài khoản bị chiếm |
| Tiêu diệt | Làm sao loại bỏ gốc? | Xóa mã độc, vá lỗ hổng, đặt lại mật khẩu, dựng lại máy từ ảnh sạch |
| Phục hồi | Làm sao hoạt động lại? | Khôi phục dữ liệu từ bản sao lưu sạch, giám sát tăng cường |
🎯 Mẹo làm bài: "Thứ tự" → Chuẩn bị, Phát hiện, Phân tích, Ngăn chặn, Tiêu diệt, Phục hồi, Rút kinh nghiệm. "Kế hoạch, đội, playbook, diễn tập, liên lạc dự phòng" → Preparation. "Xác định phạm vi và mức độ, tìm IOC" → Analysis. "Cô lập máy khỏi mạng để không lan" → Containment. "Xóa mã độc, vá lỗ hổng, đặt lại mật khẩu" → Eradication. "Khôi phục từ bản sao lưu sạch, giám sát tăng cường" → Recovery. "Họp đánh giá, cập nhật kế hoạch" → Lessons learned. "Hạn chế lây lan nhưng giữ bằng chứng" → cô lập thay vì tắt nguồn ngay. "Ghi lại ai giữ bằng chứng khi nào" → chain of custody. "Dữ liệu dễ mất nhất" → bộ nhớ (volatile) thu thập trước. "Khôi phục xong lại bị tấn công" → do bỏ qua bước tiêu diệt.
🧠 Áp vào câu chuyện của Nam
| Việc cần làm | Giai đoạn |
|---|---|
| Có sẵn kế hoạch, danh bạ, bản sao lưu ngoại tuyến | Chuẩn bị |
| Nhận cảnh báo từ EDR, người dùng báo máy hiện dòng chữ đòi tiền | Phát hiện |
| Xác nhận ransomware, tìm máy bị ảnh hưởng, tìm IOC | Phân tích |
| Cô lập máy, khóa tài khoản bị chiếm, giữ log và ảnh ổ đĩa | Ngăn chặn |
| Tìm đường xâm nhập, vá, đặt lại mật khẩu, dựng lại máy từ ảnh sạch | Tiêu diệt |
| Khôi phục từ sao lưu sạch, thử, giám sát tăng cường | Phục hồi |
| Họp rút kinh nghiệm, bổ sung quy tắc, cập nhật playbook | Rút kinh nghiệm |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Event / incident | Sự kiện quan sát được / sự cố gây hoặc đe dọa gây hại. |
| Preparation | Chuẩn bị trước sự cố. |
| Triage | Phân loại nhanh để biết mức độ ưu tiên. |
| IOC | Chỉ báo xâm phạm: IP, mã băm, tên miền... |
| Containment | Ngăn chặn lây lan. |
| Eradication | Loại bỏ gốc mối đe dọa. |
| Recovery | Phục hồi hoạt động bình thường. |
| Lessons learned | Rút kinh nghiệm sau sự cố. |
| CSIRT | Đội ứng phó sự cố an ninh máy tính. |
| Chain of custody | Chuỗi bảo quản bằng chứng. |
| Playbook | Kịch bản xử lý từng loại sự cố. |
📌 Tóm tắt nhanh
- Bảy giai đoạn: Chuẩn bị, Phát hiện, Phân tích, Ngăn chặn, Tiêu diệt, Phục hồi, Rút kinh nghiệm; vòng lặp.
- Chuẩn bị quyết định chất lượng ứng phó: kế hoạch, đội, playbook, liên lạc dự phòng, công cụ, diễn tập.
- Phân tích xác định phạm vi, mức độ, IOC; bảo quản bằng chứng với chain of custody.
- Ngăn chặn (hạn chế lây), Tiêu diệt (loại gốc), Phục hồi (hoạt động lại): đừng nhầm và đừng bỏ bước.
- Rút kinh nghiệm không đổ lỗi, tạo hành động cải thiện cụ thể.
💬 Hỏi & Đáp nhanh
❓ Có nên tắt máy ngay khi nghi nhiễm mã độc không? Thường không nên tắt nguồn ngay vì mất dữ liệu trong bộ nhớ (tiến trình, kết nối, khóa mã hóa) là bằng chứng quan trọng. Ưu tiên cô lập khỏi mạng rồi quyết định theo kế hoạch; tình huống đặc biệt có thể khác, nên playbook cần nêu rõ.
❓ Khi nào được coi là kết thúc sự cố? Khi mối đe dọa đã bị loại bỏ, hệ thống phục hồi và giám sát một thời gian không thấy tái phát, rồi đã họp rút kinh nghiệm và ghi nhận hành động cải thiện. Đóng quá sớm là lỗi phổ biến.
❓ Có phải mọi sự cố đều phải báo cơ quan chức năng không? Không phải mọi sự cố, nhưng nhiều quy định yêu cầu thông báo trong thời hạn với một số loại sự cố (ví dụ lộ dữ liệu cá nhân). Cần tham vấn pháp chế và xem kỹ nghĩa vụ áp dụng cho tổ chức; chi tiết sẽ nói ở Bài 82.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Thứ tự đúng của các giai đoạn ứng phó sự cố là gì?
- A. Phục hồi, Phát hiện, Chuẩn bị, Ngăn chặn, Tiêu diệt, Phân tích, Rút kinh nghiệm
- B. Chuẩn bị, Phát hiện, Phân tích, Ngăn chặn, Tiêu diệt, Phục hồi, Rút kinh nghiệm
- C. Ngăn chặn, Chuẩn bị, Phát hiện, Phục hồi, Phân tích, Tiêu diệt, Rút kinh nghiệm
- D. Phát hiện, Rút kinh nghiệm, Chuẩn bị, Tiêu diệt, Ngăn chặn, Phân tích, Phục hồi
Câu 2. Máy chủ nghi nhiễm mã độc được cô lập khỏi mạng để không lây sang máy khác. Đây thuộc giai đoạn nào?
- A. Containment (ngăn chặn)
- B. Eradication
- C. Recovery
- D. Lessons learned
Câu 3. Xóa mã độc, vá lỗ hổng bị lợi dụng và đặt lại mật khẩu bị lộ thuộc giai đoạn nào?
- A. Preparation
- B. Detection
- C. Eradication (tiêu diệt)
- D. Containment
Câu 4. Vì sao thường ưu tiên cô lập máy khỏi mạng thay vì tắt nguồn ngay?
- A. Vì tắt nguồn là trái pháp luật
- B. Vì cô lập làm máy nhanh hơn
- C. Vì tắt nguồn không bao giờ dừng được mã độc
- D. Vì tắt nguồn làm mất dữ liệu trong bộ nhớ, vốn là bằng chứng quan trọng
Câu 5. Họp sau sự cố để tìm điều đã làm tốt, điều cần cải thiện và cập nhật kế hoạch, playbook thuộc giai đoạn nào?
- A. Lessons learned (rút kinh nghiệm)
- B. Containment
- C. Detection
- D. Recovery
👉 Đáp án
Câu 1: B — Chuẩn bị, Phát hiện, Phân tích, Ngăn chặn, Tiêu diệt, Phục hồi, Rút kinh nghiệm.
Câu 2: A — Cô lập để không lây lan là ngăn chặn (containment).
Câu 3: C — Loại bỏ gốc, vá lỗ hổng và đặt lại thông tin xác thực là tiêu diệt (eradication).
Câu 4: D — Tắt nguồn làm mất bằng chứng trong bộ nhớ; cô lập hạn chế lây lan mà vẫn giữ bằng chứng.
Câu 5: A — Họp đánh giá sau sự cố và cập nhật kế hoạch là rút kinh nghiệm (lessons learned).
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 79: AI trong vận hành bảo mật | Mục lục khóa học CompTIA Security+ | Bài 81: Diễn tập và truy vết: tabletop, simulation, root cause analysis, threat hunting |


