


 Khóa học CompTIA Security+ OnlineBài 78. Automation và orchestration: SOAR, scripting, API: lợi ích và rủi ro
Bài 78. Automation và orchestration: SOAR, scripting, API: lợi ích và rủi ro
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 78 · 🎯 Objective 4.6 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt tự động hóa (automation) và điều phối (orchestration).
- Biết các tình huống dùng trong vận hành bảo mật: cấp tài khoản, tạo phiếu, cách ly máy, kiểm thử liên tục...
- Hiểu các công cụ: scripting, API, SOAR, hạ tầng dưới dạng mã (IaC), CI/CD.
- Cân nhắc lợi ích và rủi ro: tốc độ, nhất quán, nhưng cũng nhân rộng lỗi, phức tạp, nợ kỹ thuật, điểm lỗi duy nhất.
📎 Vị trí trong đề thi: Objective 4.6 nói về tự động hóa và điều phối trong vận hành bảo mật; Bài 79 tiếp tục với AI. Bài dùng lại SIEM và cảnh báo (Bài 71, Bài 72), vòng đời danh tính (Bài 74), PAM (Bài 77) và DevSecOps (Bài 63).
💡 Liên hệ thực tế: 40 báo cáo phishing mỗi tuần
Mỗi tuần, nhân viên của chị Lan báo khoảng 40 email nghi ngờ phishing. Nam xử lý thủ công: mở từng email, tra địa chỉ gửi, kiểm tra đường link, xóa khỏi hộp thư những người khác đã nhận, chặn tên miền. Mỗi vụ mất 15 phút, một ngày mất hơn nửa buổi. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam viết một kịch bản tự động: khi có báo cáo phishing, hệ thống tra danh tiếng URL và tệp đính kèm, tìm mọi hộp thư nhận cùng thư, tạm cách ly, chặn tên miền, rồi tạo phiếu kèm bằng chứng. Việc khóa tài khoản người đã bấm vào đường link thì chờ Nam duyệt. Thời gian xử lý rút từ 15 phút xuống dưới 1 phút, nhưng Nam cũng thấy rủi ro: một lần quy tắc sai suýt cách ly cả thư của khách hàng. Vì thế, thử nghiệm và giữ con người ở bước nhạy cảm là điều bắt buộc.
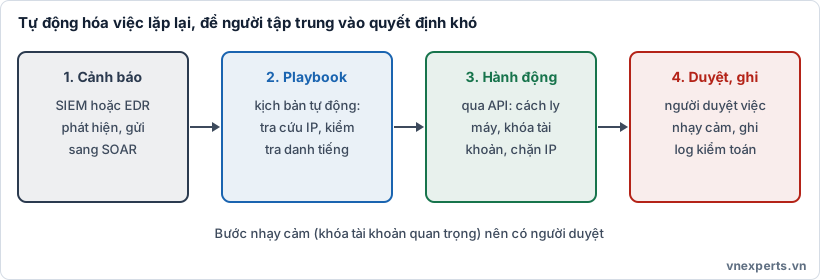
🤖 Hình 78a. Tự động hóa việc lặp lại, để người tập trung vào quyết định khó.
📘 Kiến thức cốt lõi
🔧 Tự động hóa và điều phối
| Khái niệm | Ý nghĩa | Ví dụ |
|---|---|---|
| Tự động hóa (automation) | Làm một tác vụ không cần người thao tác | Script tự khóa tài khoản, tự vá một máy |
| Điều phối (orchestration) | Phối hợp nhiều tác vụ, nhiều hệ thống thành một quy trình hoàn chỉnh | Phishing: tra cứu, cách ly thư, chặn domain, tạo phiếu, thông báo, qua nhiều công cụ |
Hiểu đơn giản: tự động hóa giống một nhạc công, điều phối giống nhạc trưởng điều hợp cả dàn nhạc.
🧰 Các công cụ chính
| Công cụ | Vai trò |
|---|---|
| Scripting (Python, PowerShell, Bash) | Viết tác vụ tự động nhanh: thu thập log, kiểm tra cấu hình, tạo tài khoản hàng loạt |
| API | Giao diện cho phép chương trình gọi chương trình; là "ổ cắm" để các công cụ bảo mật nói chuyện với nhau (SIEM gọi firewall để chặn IP, EDR để cách ly máy) |
| SOAR (Security Orchestration, Automation and Response) | Nền tảng tập trung: nhận cảnh báo, chạy playbook, gọi API của các công cụ, quản lý phiếu, ghi lại |
| Playbook / runbook | Kịch bản các bước xử lý một loại sự việc, dạng tự động hoặc bán tự động |
| Hạ tầng dưới dạng mã (IaC) | Mô tả máy chủ, mạng, quy tắc firewall bằng tệp mã để dựng nhất quán, lặp lại, có kiểm soát phiên bản |
| CI/CD | Chuỗi tự động xây dựng, kiểm thử, triển khai phần mềm; có thể tích hợp kiểm tra bảo mật tự động (SAST, DAST, quét bí mật, Bài 63) |
| Công cụ chính sách dưới dạng mã (policy as code) | Viết quy tắc kiểm tra cấu hình bằng mã để tự động chặn cấu hình sai |
🎯 Các tình huống dùng trong vận hành bảo mật
- Quản lý tài khoản: tự động cấp, thay đổi, thu hồi theo trạng thái nhân sự (Bài 74); tự khóa tài khoản không hoạt động.
- Phản ứng sự cố: cách ly máy khi EDR báo mã độc, chặn IP, thu thập bằng chứng, tạo phiếu và leo thang theo mức độ.
- Dựng tài nguyên an toàn: cấp máy ảo, mạng, nhóm bảo mật theo mẫu chuẩn (IaC), tự áp baseline (Bài 59).
- Guardrails (hàng rào bảo vệ): tự động ngăn hoặc cảnh báo khi ai đó tạo tài nguyên sai chuẩn (ví dụ bucket mở công khai).
- Bật hoặc tắt dịch vụ và quyền truy cập theo chính sách hoặc theo sự kiện.
- Kiểm thử liên tục: quét lỗ hổng và kiểm tra cấu hình tự động theo lịch (Bài 68, Bài 73).
- Tích hợp (integration): liên kết SIEM, EDR, firewall, hệ thống phiếu, thông báo qua API.
✅ Lợi ích
| Lợi ích | Giải thích |
|---|---|
| Hiệu quả, tiết kiệm thời gian | Việc lặp lại chạy nhanh, người có thời gian cho việc khó |
| Thời gian phản ứng nhanh | Phản ứng trong giây thay vì giờ, giảm thiệt hại |
| Thực thi baseline nhất quán | Mỗi lần dựng đều đúng chuẩn, giảm sai sót thủ công, giảm drift |
| Mở rộng quy mô an toàn | Quản lý hàng nghìn tài sản mà không tăng nhân lực tương ứng |
| Nhân đôi năng lực (workforce multiplier) | Một người làm được khối lượng của nhiều người |
| Giữ chân nhân sự | Giảm việc nhàm chán, giảm kiệt sức; người làm việc tốt hơn |
| Dễ kiểm toán | Mỗi bước ghi lại, tái hiện được |
⚠️ Rủi ro và điều cần cân nhắc
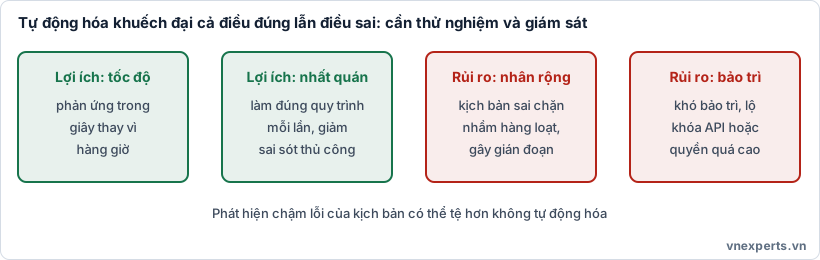
⚖️ Hình 78b. Tự động hóa khuếch đại cả điều đúng lẫn điều sai: cần thử nghiệm và giám sát.
| Rủi ro | Giải thích |
|---|---|
| Phức tạp (complexity) | Nhiều tích hợp, nhiều kịch bản, khó hiểu hết; lỗi khó truy vết |
| Chi phí | Mua công cụ, thiết kế, huấn luyện, bảo trì lâu dài |
| Điểm lỗi duy nhất (single point of failure) | Nếu nền tảng tự động hóa hỏng hoặc bị chiếm, nhiều việc dừng lại, hoặc kẻ tấn công kiểm soát được nhiều hệ thống |
| Nợ kỹ thuật (technical debt) | Kịch bản viết vội, không tài liệu, không ai dám sửa; càng lâu càng khó bảo trì |
| Khả năng hỗ trợ lâu dài (supportability) | Người viết rời đi, công cụ hoặc API đổi phiên bản, kịch bản hỏng |
| Lỗi nhân rộng nhanh | Một quy tắc sai có thể chặn nhầm hoặc xóa nhầm hàng loạt trong vài giây |
| Quyền quá cao và lộ bí mật | Tài khoản dịch vụ, khóa API của tự động hóa thường có quyền rộng; nếu lộ thì hậu quả lớn (Bài 77) |
| Tự tin thái quá | Quên kiểm tra vì "máy đã lo", dẫn tới bỏ sót khi quy tắc cũ lỗi thời |
🛡️ Làm thế nào để tự động hóa an toàn
- Bắt đầu từ việc lặp lại, rủi ro thấp, ý nghĩa rõ; mở rộng dần.
- Thử nghiệm kịch bản trên môi trường thử trước, có chế độ chạy thử (dry run) hoặc "chỉ đề xuất".
- Giữ con người ở bước nhạy cảm (khóa tài khoản quản trị, xóa dữ liệu, cách ly máy chủ sản xuất).
- Đặc quyền tối thiểu cho tài khoản và khóa API của tự động hóa; cất bí mật vào vault (Bài 77).
- Kiểm soát phiên bản, tài liệu, rà soát mã cho kịch bản như với mã ứng dụng.
- Giám sát chính hệ thống tự động hóa: log, cảnh báo khi kịch bản lỗi hoặc chạy bất thường.
- Có phương án thủ công dự phòng khi tự động hóa hỏng.
- Đo lường hiệu quả (thời gian xử lý, tỷ lệ sai) và rà soát định kỳ.
🎯 Mẹo làm bài: "Phối hợp nhiều công cụ thành một quy trình" → orchestration. "Tự thực hiện một tác vụ" → automation. "Nền tảng nhận cảnh báo, chạy playbook, gọi API các công cụ" → SOAR. "Kịch bản các bước xử lý một loại sự cố" → playbook. "Chương trình gọi chương trình, tích hợp công cụ" → API. "Mô tả hạ tầng bằng mã để dựng nhất quán" → IaC. "Tự động kiểm tra bảo mật trong pipeline" → CI/CD kèm kiểm thử bảo mật. "Hàng rào tự động ngăn cấu hình sai" → guardrails. "Một lỗi nhân lên rất nhanh" → rủi ro nhân rộng lỗi. "Kịch bản viết vội, không ai dám sửa" → technical debt. "Nếu nền tảng hỏng thì nhiều việc dừng lại" → single point of failure. "Tài khoản của tự động hóa có quyền rộng" → rủi ro quyền quá cao, dùng đặc quyền tối thiểu.
🧠 Áp vào câu chuyện của Nam
| Vấn đề | Biện pháp |
|---|---|
| 40 báo cáo phishing mỗi tuần, xử lý thủ công | Playbook SOAR: tra cứu, cách ly thư, chặn domain, tạo phiếu |
| Khóa tài khoản người bấm link, rủi ro chặn nhầm | Giữ bước này cần người duyệt |
| Quy tắc sai suýt cách ly thư khách hàng | Thử trên môi trường thử, chạy chế độ đề xuất trước |
| Tài khoản dịch vụ của SOAR có quyền rộng | Quyền tối thiểu, khóa API trong vault, xoay định kỳ |
| Chỉ Nam hiểu kịch bản | Tài liệu, lưu mã trong kho có phiên bản, đào tạo người dự phòng |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Automation / orchestration | Tự động hóa một tác vụ / phối hợp nhiều tác vụ và hệ thống. |
| SOAR | Nền tảng điều phối, tự động hóa và phản ứng bảo mật. |
| Playbook / runbook | Kịch bản các bước xử lý một loại sự việc. |
| API | Giao diện để chương trình tương tác với chương trình. |
| IaC | Hạ tầng dưới dạng mã. |
| CI/CD | Tích hợp và triển khai liên tục. |
| Guardrails | Hàng rào tự động ngăn hành vi hoặc cấu hình sai. |
| Technical debt | Nợ kỹ thuật: giải pháp vội làm tăng chi phí bảo trì về sau. |
| Single point of failure | Điểm lỗi duy nhất làm hỏng cả hệ thống. |
| Workforce multiplier | Công cụ khuếch đại năng suất con người. |
📌 Tóm tắt nhanh
- Automation làm một tác vụ; orchestration phối hợp nhiều tác vụ và hệ thống; SOAR là nền tảng điển hình, chạy playbook qua API.
- Dùng cho cấp và thu hồi tài khoản, phản ứng sự cố, dựng tài nguyên chuẩn (IaC), guardrails, kiểm thử liên tục, tích hợp.
- Lợi ích: hiệu quả, phản ứng nhanh, baseline nhất quán, mở rộng, giữ chân nhân sự.
- Rủi ro: phức tạp, chi phí, điểm lỗi duy nhất, nợ kỹ thuật, khó bảo trì, lỗi nhân rộng, quyền quá cao.
- Tự động hóa an toàn: bắt đầu nhỏ, thử nghiệm, giữ người ở bước nhạy cảm, quyền tối thiểu, giám sát chính nó, có phương án dự phòng.
💬 Hỏi & Đáp nhanh
❓ Có nên tự động hóa mọi thứ không? Không. Nên tự động hóa việc lặp lại, rõ ràng, rủi ro thấp; việc mơ hồ, nhạy cảm hoặc cần phán đoán nên giữ con người ở vòng lặp. Tự động hóa kém còn tệ hơn không tự động hóa vì lỗi lan nhanh.
❓ SOAR khác SIEM thế nào? SIEM thu thập và phân tích log, tạo cảnh báo (Bài 71). SOAR nhận cảnh báo đó và thực hiện phản ứng: chạy playbook, gọi API, quản lý phiếu. Hai thứ thường đi cùng nhau.
❓ Cửa hàng nhỏ có cần SOAR không? Thường chưa cần nền tảng đầy đủ. Có thể bắt đầu bằng vài script hoặc tính năng tự động sẵn có (quy tắc cách ly của EDR, luồng tự động của dịch vụ email) rồi nâng dần.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Phối hợp nhiều công cụ và nhiều tác vụ thành một quy trình hoàn chỉnh (ví dụ cảnh báo, tra cứu, cách ly, tạo phiếu) được gọi là gì?
- A. Hashing
- B. Tokenization
- C. Orchestration (điều phối)
- D. Salting
Câu 2. Nền tảng nhận cảnh báo từ SIEM, chạy playbook và gọi API của các công cụ khác để phản ứng được gọi là gì?
- A. NAC
- B. SOAR
- C. HSM
- D. IPAM
Câu 3. Rủi ro nào sau đây liên quan đến việc một kịch bản tự động có lỗi?
- A. Chỉ ảnh hưởng một máy và không bao giờ lan rộng
- B. Không có rủi ro vì máy luôn đúng
- C. Làm giảm chi phí ngay lập tức
- D. Lỗi có thể được nhân rộng rất nhanh, như chặn nhầm hoặc xóa nhầm hàng loạt
Câu 4. Mô tả hạ tầng (máy chủ, mạng, quy tắc firewall) bằng tệp mã để dựng nhất quán và có kiểm soát phiên bản gọi là gì?
- A. Infrastructure as Code (IaC)
- B. Air gap
- C. Honeypot
- D. Degauss
Câu 5. Biện pháp nào giúp tự động hóa an toàn hơn?
- A. Cấp cho tài khoản tự động hóa quyền quản trị toàn hệ thống cho tiện
- B. Thử nghiệm kịch bản, giữ người duyệt ở bước nhạy cảm, dùng đặc quyền tối thiểu và giám sát
- C. Lưu khóa API trong tệp văn bản chung
- D. Không ghi log để tiết kiệm dung lượng
👉 Đáp án
Câu 1: C — Orchestration phối hợp nhiều tác vụ và hệ thống thành quy trình hoàn chỉnh.
Câu 2: B — SOAR nhận cảnh báo, chạy playbook và gọi API để phản ứng.
Câu 3: D — Một kịch bản sai có thể nhân rộng lỗi nhanh và gây gián đoạn hàng loạt.
Câu 4: A — IaC mô tả hạ tầng bằng mã để dựng nhất quán, có kiểm soát phiên bản.
Câu 5: B — Thử nghiệm, người duyệt ở bước nhạy cảm, đặc quyền tối thiểu và giám sát giúp tự động hóa an toàn.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 77: Quản lý danh tính (4): PAM, các loại tài khoản, access review | Mục lục khóa học CompTIA Security+ | Bài 79: AI trong vận hành bảo mật |


