


 Khóa học CompTIA Security+ OnlineBài 77. Quản lý danh tính (4): PAM, các loại tài khoản, emergency access, gMSA, access review, giám sát credential bị lộ
Bài 77. Quản lý danh tính (4): PAM, các loại tài khoản, emergency access, gMSA, access review, giám sát credential bị lộ
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 77 · 🎯 Objective 4.5 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu PAM (Privileged Access Management) và các kỹ thuật: vault, just-in-time, ghi phiên, tách tài khoản quản trị.
- Phân biệt các loại tài khoản: thường, đặc quyền, dịch vụ, dùng chung, khách, khẩn cấp (break-glass).
- Biết cách quản lý tài khoản dịch vụ và vai trò của gMSA.
- Nắm access review và giám sát credential bị lộ, khép lại Objective 4.5.
📎 Vị trí trong đề thi: bài này khép lại ba bài trước của Objective 4.5: vòng đời danh tính (Bài 74), xác thực (Bài 75) và mô hình phân quyền (Bài 76). Nó dùng lại đặc quyền tối thiểu, log và SIEM (Bài 71), và tấn công mật khẩu (Bài 32). Bài 78 sẽ chuyển sang tự động hóa.
💡 Liên hệ thực tế: chìa khóa vạn năng
Cửa hàng chị Lan có một tài khoản quản trị chung cho hệ thống máy chủ, mật khẩu ghi trong một tệp ai cũng mở được, và hai người dùng nó hằng ngày, kể cả để đọc email. Một lần, nhân viên IT thuê ngoài bấm nhầm đường link lừa đảo ngay trên chính phiên quản trị đó. Nếu kẻ tấn công lấy được phiên này, hắn có quyền cao nhất trên toàn hệ thống. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam rút ra ba việc: tách tài khoản quản trị khỏi tài khoản dùng hằng ngày, cất mật khẩu vào kho và chỉ cấp tạm thời, có duyệt, có ghi lại, và đặt một tài khoản khẩn cấp được cất kín cho trường hợp hệ thống đăng nhập hỏng. Đó chính là PAM.
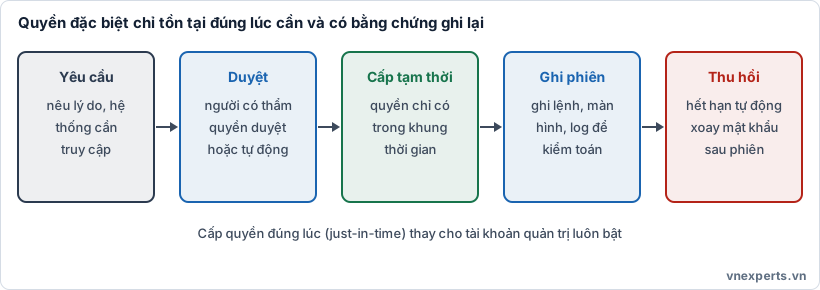
🛡️ Hình 77a. Quyền đặc biệt chỉ tồn tại đúng lúc cần và có bằng chứng ghi lại.
📘 Kiến thức cốt lõi
🧩 Các loại tài khoản
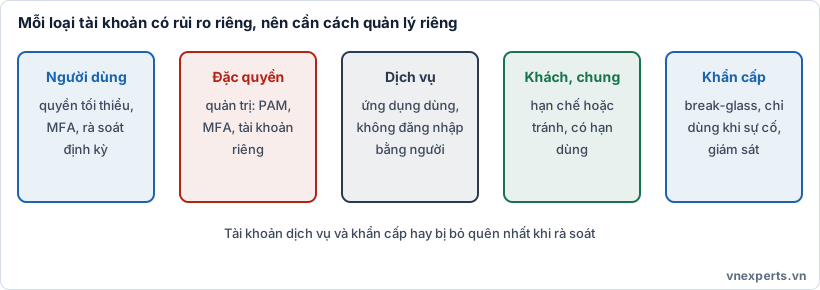
🧾 Hình 77b. Mỗi loại tài khoản có rủi ro riêng, nên cần cách quản lý riêng.
| Loại | Đặc điểm | Rủi ro và cách quản lý |
|---|---|---|
| Người dùng thường | Dùng hằng ngày, quyền tối thiểu | MFA, rà soát định kỳ |
| Đặc quyền (quản trị, root) | Quyền cao, thay đổi hệ thống, thấy dữ liệu nhạy cảm | Mục tiêu hàng đầu của kẻ tấn công; cần PAM, MFA mạnh, tài khoản riêng tách khỏi tài khoản thường, giám sát chặt |
| Dịch vụ (service account) | Cho ứng dụng hoặc tiến trình chạy, không phải người | Mật khẩu ít đổi, quyền thừa, ít người sở hữu; cần chủ sở hữu, quyền tối thiểu, cấm đăng nhập tương tác, xoay mật khẩu tự động |
| Dùng chung (shared / generic) | Nhiều người cùng một tài khoản | Mất truy vết (ai làm?), không thu hồi riêng được; nên tránh, nếu bắt buộc thì kiểm soát bằng PAM để vẫn ghi được ai dùng |
| Khách và đối tác (guest, third-party) | Tạm thời, bên ngoài | Hạn chế quyền, ngày hết hạn tự động, có người bảo lãnh |
| Khẩn cấp (emergency, break-glass) | Dự phòng khi hệ thống danh tính hỏng | Cất rất kín, dùng đúng lúc, cảnh báo ngay khi dùng, đổi mật khẩu sau mỗi lần dùng |
| Mặc định (default) | Tài khoản có sẵn của hệ thống hoặc thiết bị | Đổi mật khẩu hoặc vô hiệu hóa (Bài 21) |
🔒 PAM: quản lý quyền đặc biệt
PAM (Privileged Access Management) là tập hợp kỹ thuật và công cụ để bảo vệ, kiểm soát và giám sát tài khoản đặc quyền. Thành phần thường gặp:
| Kỹ thuật | Mô tả |
|---|---|
| Kho mật khẩu (vault) | Cất mật khẩu và khóa đặc quyền trong kho mã hóa; người dùng không biết mật khẩu thật, kho đưa vào phiên khi được phép |
| Cấp đúng lúc (just-in-time, JIT) | Quyền chỉ có trong khung thời gian cần, hết giờ tự thu hồi, không có đặc quyền thường trực (zero standing privilege) |
| Quy trình duyệt | Yêu cầu nêu lý do; người có thẩm quyền duyệt (hoặc tự động theo điều kiện) |
| Ghi phiên và giám sát | Ghi lệnh, màn hình của phiên đặc quyền cho kiểm toán và điều tra; có thể cắt phiên khi nghi vấn |
| Xoay mật khẩu tự động | Đổi mật khẩu sau mỗi lần dùng hoặc định kỳ, nên mật khẩu bị lộ cũng nhanh hết hạn |
| Tách tài khoản quản trị | Người quản trị có tài khoản thường để email, duyệt web và tài khoản đặc quyền riêng chỉ dùng để quản trị; không đăng nhập web bằng tài khoản quản trị |
| Mô hình phân tầng (tiered administration) | Tách nhóm quản trị theo mức quan trọng của hệ thống, tránh một thông tin xác thực mở được tất cả |
| MFA bắt buộc | Mọi phiên đặc quyền đều qua MFA mạnh |
Lợi ích của PAM: giảm bề mặt tấn công vào tài khoản mạnh, hạn chế di chuyển ngang sau khi một máy bị chiếm, truy vết được ai làm gì và đáp ứng yêu cầu kiểm toán, tuân thủ.
⚙️ Tài khoản dịch vụ và gMSA
Tài khoản dịch vụ thường là điểm yếu vì mật khẩu lâu không đổi, cấu hình cứng trong mã hoặc tệp, quyền rộng hơn cần thiết và không ai nhớ ai sở hữu. Biện pháp:
- Gán chủ sở hữu và mục đích; quyền tối thiểu.
- Cấm đăng nhập tương tác nếu dịch vụ không cần.
- Xoay mật khẩu thường xuyên; cất bí mật ở kho bí mật (secrets management), không để trong mã nguồn (Bài 63).
- Ưu tiên thông tin xác thực ngắn hạn, tự động cấp hoặc danh tính do nền tảng quản lý thay mật khẩu tĩnh.
gMSA (Group Managed Service Account) là loại tài khoản dịch vụ của Active Directory mà hệ thống tự quản lý và tự xoay mật khẩu (mật khẩu dài, ngẫu nhiên, đổi định kỳ), có thể dùng trên nhiều máy, và không ai biết mật khẩu nên khó bị đánh cắp hoặc dùng lại. Nó là ví dụ điển hình của quản lý tài khoản dịch vụ an toàn trong môi trường Windows.
🚨 Tài khoản khẩn cấp (break-glass)
Break-glass account là tài khoản đặc quyền dự phòng để vào hệ thống khi cơ chế đăng nhập bình thường hỏng (IdP ngừng, MFA không dùng được, tài khoản quản trị bị khóa). Nguyên tắc:
- Rất ít (thường hai), mật khẩu dài, cất kín (két, vault có đồng kiểm soát).
- Không dùng hằng ngày; chỉ dùng khi thật sự khẩn cấp theo quy trình.
- Giám sát và cảnh báo ngay khi có bất kỳ lần đăng nhập nào.
- Đổi mật khẩu sau mỗi lần dùng; thử định kỳ để chắc chắn dùng được khi cần.
🔄 Access review (rà soát truy cập)
Nối tiếp attestation ở Bài 74, access review là quy trình chủ động xem xét ai đang có quyền gì và xác nhận lại sự cần thiết:
- Quyền đặc biệt và tài khoản dịch vụ rà soát thường xuyên hơn quyền thường.
- Phát hiện: tài khoản mồ côi, không hoạt động lâu, quyền thừa, tài khoản dùng chung, vi phạm phân tách nhiệm vụ.
- Hành động: gỡ quyền, vô hiệu hóa, xóa tài khoản hết hạn; ghi kết quả làm bằng chứng.
- Kết hợp tự động hóa (so với danh sách nhân sự, báo cáo quyền) để giảm sai sót.
- Bổ sung kiểm toán định kỳ về việc tuân thủ chính sách quyền hạn.
🕵️ Giám sát credential bị lộ
Kể cả khi bạn làm đúng, thông tin xác thực vẫn có thể bị lộ từ dịch vụ bên thứ ba hoặc máy bị nhiễm mã độc. Giám sát giúp biết trước khi bị lợi dụng:
- Theo dõi dữ liệu bị lộ: dịch vụ cảnh báo khi email hoặc tên miền công ty xuất hiện trong vụ rò rỉ hoặc dark web (Bài 68).
- Kiểm tra mật khẩu với danh sách bị lộ khi tạo hoặc đổi (Bài 75); buộc đổi nếu trùng.
- Cảnh báo hành vi bất thường: đăng nhập từ nơi lạ, di chuyển bất khả thi (impossible travel), nhiều lần thất bại, credential stuffing (thử cặp tài khoản và mật khẩu đã lộ trên dịch vụ khác, Bài 32), đổi yếu tố MFA bất thường.
- Canary account và honeytoken (Bài 64) cảnh báo khi bị dùng.
- Phản ứng: buộc đổi mật khẩu, thu hồi phiên và token, kiểm tra hoạt động gần đây, điều tra máy liên quan.
🎯 Mẹo làm bài: "Bảo vệ, kiểm soát, giám sát tài khoản đặc quyền" → PAM. "Quyền chỉ có trong khung giờ cần, hết thì thu hồi" → just-in-time, zero standing privilege. "Mật khẩu cất trong kho, người dùng không biết" → vault. "Ghi lại màn hình và lệnh của phiên quản trị" → session recording. "Tài khoản quản trị riêng, không dùng để duyệt web" → tách tài khoản đặc quyền. "Tài khoản cho ứng dụng, không phải người" → service account. "Tài khoản dịch vụ AD tự xoay mật khẩu" → gMSA. "Tài khoản dự phòng khi hệ thống danh tính hỏng, cảnh báo khi dùng" → break-glass (emergency). "Nhiều người dùng chung một tài khoản, mất truy vết" → shared account, nên tránh. "Xem xét định kỳ ai có quyền gì" → access review. "Thử cặp tài khoản và mật khẩu đã lộ từ nơi khác" → credential stuffing. "Cảnh báo email công ty xuất hiện trong vụ rò rỉ" → giám sát credential bị lộ.
🧠 Áp vào câu chuyện của Nam
| Vấn đề | Biện pháp |
|---|---|
| Tài khoản quản trị dùng chung, mật khẩu trong tệp | Cất vào vault, cấp qua PAM, mỗi người một tài khoản đặc quyền riêng |
| Quản trị dùng tài khoản quản trị để duyệt web, đọc email | Tách tài khoản thường và đặc quyền |
| Quyền quản trị luôn bật | Just-in-time, có duyệt, tự thu hồi |
| Muốn biết ai đã làm gì trên máy chủ | Ghi phiên đặc quyền, đẩy log về SIEM |
| Hệ thống đăng nhập bị lỗi nhưng cần vào gấp | Tài khoản break-glass cất kín, cảnh báo khi dùng |
| Phần mềm bán hàng dùng mật khẩu cố định lâu năm | Tài khoản dịch vụ có chủ, quyền tối thiểu, xoay mật khẩu hoặc dùng gMSA |
| Lo mật khẩu nhân viên bị lộ ở dịch vụ khác | Giám sát rò rỉ, kiểm tra danh sách bị lộ, buộc đổi khi trùng |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| PAM | Quản lý truy cập đặc quyền. |
| Vault | Kho mã hóa cất mật khẩu và khóa đặc quyền. |
| JIT / zero standing privilege | Cấp quyền đúng lúc / không có đặc quyền thường trực. |
| Session recording | Ghi lại phiên đặc quyền để kiểm toán. |
| Service account | Tài khoản cho ứng dụng hoặc tiến trình. |
| gMSA | Tài khoản dịch vụ AD tự quản lý và tự xoay mật khẩu. |
| Break-glass account | Tài khoản khẩn cấp dự phòng. |
| Shared account | Tài khoản nhiều người dùng chung. |
| Access review | Rà soát định kỳ quyền truy cập. |
| Credential stuffing | Thử mật khẩu đã lộ từ dịch vụ khác. |
| Impossible travel | Đăng nhập từ hai nơi xa nhau trong thời gian không thể đi kịp. |
📌 Tóm tắt nhanh
- PAM bảo vệ tài khoản mạnh nhất: vault, just-in-time, duyệt, ghi phiên, xoay mật khẩu, tách tài khoản quản trị, MFA.
- Các loại tài khoản: thường, đặc quyền, dịch vụ, dùng chung, khách, khẩn cấp, mặc định; mỗi loại cần cách quản lý riêng; tài khoản dùng chung nên tránh.
- Tài khoản dịch vụ cần chủ sở hữu, quyền tối thiểu, xoay mật khẩu; gMSA tự quản lý mật khẩu trong Active Directory.
- Break-glass cất kín, cảnh báo ngay khi dùng, đổi mật khẩu sau khi dùng, thử định kỳ.
- Access review định kỳ (quyền đặc biệt thường xuyên hơn); giám sát credential bị lộ để phản ứng trước khi bị lợi dụng.
💬 Hỏi & Đáp nhanh
❓ PAM có quá phức tạp cho doanh nghiệp nhỏ không? Có thể bắt đầu đơn giản: mỗi quản trị một tài khoản riêng có MFA, mật khẩu quản trị cất trong trình quản lý mật khẩu doanh nghiệp, tách tài khoản thường và đặc quyền, bật log. Sau đó mới nâng lên công cụ PAM đầy đủ khi quy mô tăng.
❓ Tại sao tài khoản dùng chung bị coi là xấu? Vì không truy vết được người thực hiện, không thu hồi cho từng người khi họ rời đi, và mật khẩu hay bị chia sẻ rộng. Nếu bắt buộc phải dùng (ví dụ thiết bị cũ), hãy bọc nó trong PAM để vẫn ghi lại ai dùng và khi nào.
❓ Break-glass có làm yếu bảo mật không? Nếu quản lý tốt thì không: ít tài khoản, cất kín, cảnh báo mỗi lần dùng, đổi mật khẩu sau khi dùng. Ngược lại, thiếu tài khoản khẩn cấp có thể khiến tổ chức bị khóa ngoài chính mình khi hệ thống danh tính hỏng, một rủi ro về tính sẵn sàng.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Giải pháp nào bảo vệ, kiểm soát và giám sát các tài khoản đặc quyền, gồm kho mật khẩu, cấp quyền đúng lúc và ghi phiên?
- A. PAM
- B. SIEM
- C. DLP
- D. NAC
Câu 2. Quyền quản trị chỉ có trong khung thời gian cần thiết rồi tự thu hồi, không có đặc quyền thường trực. Đây là kỹ thuật nào?
- A. Federation
- B. Password hashing
- C. Port security
- D. Just-in-time (JIT)
Câu 3. Loại tài khoản nào của Active Directory được hệ thống tự quản lý và tự xoay mật khẩu cho dịch vụ?
- A. Tài khoản khách
- B. gMSA
- C. Tài khoản dùng chung
- D. Tài khoản mặc định
Câu 4. Điều nào sau đây là yêu cầu đúng với tài khoản khẩn cấp (break-glass)?
- A. Dùng hằng ngày để quản trị
- B. Chia sẻ mật khẩu rộng rãi cho cả nhóm
- C. Cất kín, cảnh báo ngay khi có đăng nhập và đổi mật khẩu sau mỗi lần dùng
- D. Không cần giám sát
Câu 5. Kẻ tấn công thử hàng loạt cặp tài khoản và mật khẩu đã bị lộ từ một dịch vụ khác vào dịch vụ của công ty. Đây là kỹ thuật nào?
- A. Credential stuffing
- B. SIM swap
- C. Phishing
- D. Tailgating
👉 Đáp án
Câu 1: A — PAM bảo vệ và giám sát tài khoản đặc quyền bằng vault, JIT, ghi phiên và xoay mật khẩu.
Câu 2: D — Just-in-time cấp quyền đúng lúc cần và tự thu hồi, hướng tới zero standing privilege.
Câu 3: B — gMSA là tài khoản dịch vụ của AD tự xoay mật khẩu, không ai biết mật khẩu.
Câu 4: C — Break-glass cần cất kín, cảnh báo ngay khi dùng, đổi mật khẩu sau khi dùng và thử định kỳ.
Câu 5: A — Credential stuffing là dùng thông tin xác thực đã lộ từ nơi khác để thử đăng nhập.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 76: Quản lý danh tính (3): mô hình điều khiển truy cập | Mục lục khóa học CompTIA Security+ | Bài 78: Automation và orchestration: SOAR, scripting, API |


