


 Khóa học CompTIA Security+ OnlineBài 73. Công cụ giám sát và đánh giá: SCAP, benchmark, antivirus, DLP, vulnerability scanner
Bài 73. Công cụ giám sát và đánh giá: SCAP, benchmark, antivirus, DLP, vulnerability scanner
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 73 · 🎯 Objective 4.4 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu SCAP và benchmark (CIS, STIG) dùng để làm gì, và vì sao chúng gắn với đường cơ sở cấu hình.
- Nắm vai trò của antivirus trong giám sát endpoint và cách nó bổ sung cho EDR.
- Hiểu DLP: các điểm triển khai, cách phát hiện dữ liệu nhạy cảm và các hành động.
- Biết vulnerability scanner nằm ở đâu trong bức tranh giám sát, và cách các công cụ bổ sung nhau.
📎 Vị trí trong đề thi: bài này khép lại Objective 4.4 sau Bài 71 (log, SIEM) và Bài 72 (cảnh báo, nguồn dữ liệu). Nó dùng lại secure baseline (Bài 59), EDR và antivirus (Bài 61), quét lỗ hổng (Bài 68) và phân loại dữ liệu (Bài 50).
💡 Liên hệ thực tế: nhiều công cụ, mỗi cái một việc
Chị Lan hỏi Nam: "Anh dựng SIEM rồi, mua thêm antivirus, thêm gì nữa, có thừa không?" Nam giải thích bằng một ví dụ: một ngôi nhà có khóa cửa, camera, chuông báo trộm, két sắt, và mỗi thứ trả lời một câu hỏi khác nhau. Tương tự, bốn câu hỏi của chị Lan cần bốn loại công cụ: "máy này cấu hình đúng chuẩn chưa?" (SCAP, benchmark), "có mã độc không?" (antivirus), "dữ liệu có đang bị mang ra ngoài không?" (DLP), "còn lỗ hổng nào không?" (quét lỗ hổng). Đây là tình huống minh họa, không phải vụ việc có thật.
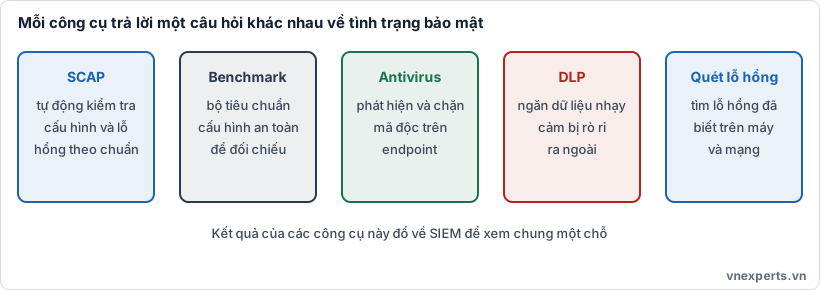
🧰 Hình 73a. Mỗi công cụ trả lời một câu hỏi khác nhau; kết quả đổ về SIEM để xem chung một chỗ.
📘 Kiến thức cốt lõi
📐 SCAP và benchmark
- Benchmark (bộ tiêu chuẩn cấu hình) là danh sách cấu hình an toàn cho một hệ điều hành, ứng dụng hay thiết bị. Hai nguồn nổi tiếng: CIS Benchmarks (của Center for Internet Security, có nhiều mức) và DISA STIG (hướng dẫn của Bộ Quốc phòng Mỹ, thường chặt hơn). Benchmark là cơ sở để dựng secure baseline (Bài 59).
- SCAP (Security Content Automation Protocol) là bộ chuẩn để tự động hóa việc kiểm tra cấu hình và lỗ hổng. Thay vì ai đó đọc benchmark và kiểm tra từng máy, công cụ tương thích SCAP đọc nội dung chuẩn rồi tự đối chiếu hệ thống với benchmark và xuất báo cáo đạt hoặc không đạt theo từng mục. SCAP gồm nhiều thành phần chuẩn, trong đó có cách đặt tên lỗ hổng (CVE), chấm điểm (CVSS), mô tả nền tảng (CPE) và ngôn ngữ mô tả kiểm tra.
- Lợi ích: kiểm tra nhất quán, lặp lại, có bằng chứng cho kiểm toán; phát hiện drift (cấu hình trôi khỏi chuẩn, Bài 59) sớm.
- Lưu ý: benchmark là điểm khởi đầu; có mục cần điều chỉnh theo nghiệp vụ, và mọi ngoại lệ phải được ghi lại có lý do (Bài 70).
🦠 Antivirus và chống mã độc
Antivirus (AV) / chống mã độc phát hiện và chặn phần mềm độc hại trên endpoint. Cách phát hiện:
| Cách | Mô tả |
|---|---|
| Dựa trên chữ ký (signature) | So khớp với mẫu mã độc đã biết; nhanh và chính xác với mã độc cũ, không bắt được mã mới hoặc biến thể |
| Heuristic / hành vi | Dựa trên đặc điểm hoặc hành vi nghi ngờ; bắt được biến thể mới nhưng dễ dương tính giả hơn |
| Reputation / đám mây | Tra cứu độ tin cậy của tệp từ cơ sở dữ liệu dùng chung |
| Sandbox | Chạy thử tệp trong môi trường cô lập để xem hành vi (Bài 63) |
Tính năng thường gặp: quét theo yêu cầu và theo lịch, quét thời gian thực, cách ly (quarantine), cập nhật chữ ký tự động, chặn tệp độc hại qua email và tải xuống. AV hiện đại thường là một phần của gói endpoint có EDR (Bài 61). Cần nhớ: AV là một lớp, không đủ một mình, và cần được cập nhật cùng bản vá hệ điều hành.
🔒 DLP: ngăn rò rỉ dữ liệu
DLP (Data Loss Prevention) là giải pháp phát hiện và ngăn dữ liệu nhạy cảm bị mang ra ngoài ngoài ý muốn hoặc cố ý. Dựa trên chính sách nói dữ liệu nào là nhạy cảm và được làm gì với nó.
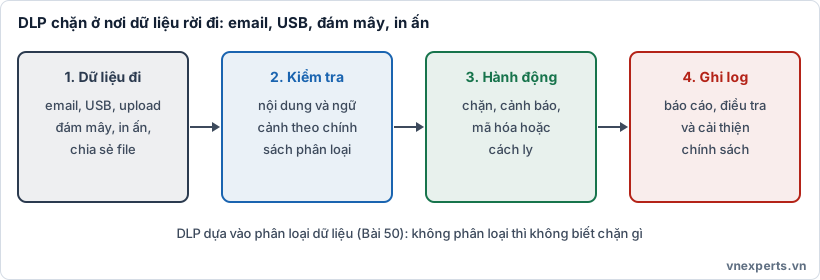
🔒 Hình 73b. DLP chặn ở nơi dữ liệu rời đi, dựa vào phân loại dữ liệu.
Các điểm triển khai:
| Loại | Giám sát cái gì |
|---|---|
| DLP endpoint | Hành động trên máy: chép ra USB, in, chụp màn hình, upload, dán vào ứng dụng |
| DLP mạng | Lưu lượng đi qua mạng: web, FTP, email đi ra |
| DLP email | Nội dung và tệp đính kèm thư gửi ra ngoài |
| DLP đám mây (CASB, SaaS) | Dữ liệu trên dịch vụ đám mây: chia sẻ công khai, đồng bộ sang tài khoản cá nhân |
| DLP dữ liệu tĩnh (at rest) | Quét kho lưu trữ để tìm dữ liệu nhạy cảm nằm sai chỗ |
Cách nhận diện dữ liệu nhạy cảm: mẫu (regex) như số thẻ tín dụng, số CCCD; từ khóa; nhãn phân loại gắn trên tài liệu (Bài 66); dấu vân tay (fingerprinting) và khớp dữ liệu chính xác (exact data match) để nhận ra đúng tài liệu hoặc bản ghi cụ thể trong cơ sở dữ liệu của tổ chức.
Hành động của DLP: chặn, cảnh báo (cho người dùng và đội bảo mật), yêu cầu giải trình, mã hóa tự động, cách ly hoặc chỉ ghi log (chế độ theo dõi khi mới triển khai). Triển khai DLP thành công thường bắt đầu bằng chế độ theo dõi, tinh chỉnh để giảm dương tính giả (Bài 72), rồi mới chuyển dần sang chặn.
Lưu ý: DLP cần phân loại dữ liệu trước (không phân loại thì không biết chặn gì); lưu lượng đã mã hóa (HTTPS, VPN) có thể che nội dung nếu không có điểm kiểm tra thích hợp; kẻ cố ý có thể tìm cách vòng; và việc giám sát nội dung liên quan quyền riêng tư và quy định, cần thông báo rõ cho người dùng.
🔎 Công cụ quét lỗ hổng trong bức tranh giám sát
Vulnerability scanner (Bài 68) giúp biết hệ thống còn điểm yếu nào đã biết: bản vá thiếu, cấu hình yếu, dịch vụ không cần thiết. Nó khác SCAP ở trọng tâm: SCAP và benchmark so với một chuẩn cấu hình, còn scanner so với cơ sở dữ liệu lỗ hổng. Hai thứ thường dùng chung và nhiều sản phẩm hỗ trợ cả hai.
🧩 Các công cụ bổ sung nhau
| Câu hỏi | Công cụ chính | Giai đoạn |
|---|---|---|
| Cấu hình có đúng chuẩn không? | SCAP, benchmark | Đánh giá, kiểm tra tuân thủ |
| Có mã độc trên máy không? | Antivirus, EDR | Phòng ngừa và phát hiện |
| Dữ liệu có đang bị mang ra ngoài không? | DLP | Phòng ngừa và phát hiện |
| Còn lỗ hổng đã biết nào không? | Vulnerability scanner | Đánh giá |
| Tất cả đang diễn ra thế nào, nối lại ra sao? | SIEM (Bài 71) | Tập hợp, tương quan, cảnh báo |
| Luồng mạng bất thường? | NetFlow, IDS/IPS (Bài 72, Bài 60) | Phát hiện |
🎯 Mẹo làm bài: "Bộ chuẩn tự động hóa kiểm tra cấu hình và lỗ hổng" → SCAP. "Danh sách cấu hình an toàn của CIS hoặc DISA" → benchmark (CIS Benchmarks, STIG). "Cấu hình trôi khỏi chuẩn" → drift. "So khớp mẫu mã độc đã biết, bỏ sót biến thể mới" → antivirus theo chữ ký. "Ngăn dữ liệu nhạy cảm bị mang ra ngoài qua USB, email, đám mây" → DLP. "Nhận ra số thẻ, số CCCD bằng mẫu" → DLP với regex. "Chặn chép dữ liệu ra USB" → DLP endpoint. "Chạy thử tệp trong môi trường cô lập" → sandbox. "Không phân loại dữ liệu thì DLP không biết chặn gì" → cần phân loại trước. "So với cơ sở dữ liệu lỗ hổng" → vulnerability scanner; "so với chuẩn cấu hình" → SCAP, benchmark.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Công cụ |
|---|---|
| Các máy đã cấu hình đúng chuẩn chưa, có bằng chứng cho kiểm toán không? | Benchmark CIS, kiểm tra tự động bằng công cụ SCAP |
| Có máy nào nhiễm mã độc không? | Antivirus kèm EDR, quét thời gian thực |
| Nhân viên có chép dữ liệu khách hàng ra USB không? | DLP endpoint, bắt đầu bằng chế độ theo dõi |
| Phần mềm nào còn lỗ hổng? | Vulnerability scanner định kỳ |
| Nhìn tất cả ở một nơi | Đẩy kết quả về SIEM |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Benchmark | Bộ tiêu chuẩn cấu hình an toàn (CIS Benchmarks, DISA STIG). |
| SCAP | Bộ chuẩn tự động hóa kiểm tra cấu hình và lỗ hổng. |
| Drift | Cấu hình trôi khỏi trạng thái chuẩn. |
| Antivirus | Phần mềm phát hiện và chặn mã độc. |
| Signature / heuristic | Dựa trên mẫu đã biết / dựa trên hành vi nghi ngờ. |
| DLP | Ngăn rò rỉ dữ liệu nhạy cảm. |
| Exact data match / fingerprinting | Nhận diện đúng dữ liệu hoặc tài liệu cụ thể của tổ chức. |
| CASB | Điểm kiểm soát bảo mật cho dịch vụ đám mây. |
| Vulnerability scanner | Công cụ quét lỗ hổng đã biết. |
📌 Tóm tắt nhanh
- Benchmark (CIS, STIG) là chuẩn cấu hình an toàn; SCAP tự động đối chiếu và báo đạt hoặc không đạt, phát hiện drift.
- Antivirus dựa trên chữ ký, hành vi, đám mây, sandbox; là một lớp, kết hợp với EDR và vá lỗi.
- DLP dựa trên chính sách và phân loại dữ liệu; triển khai ở endpoint, mạng, email, đám mây; nên bắt đầu ở chế độ theo dõi.
- Vulnerability scanner so với cơ sở dữ liệu lỗ hổng; SCAP so với chuẩn cấu hình; dùng chung.
- Mỗi công cụ một câu hỏi; SIEM tổng hợp kết quả để có bức tranh chung.
💬 Hỏi & Đáp nhanh
❓ Có cần áp dụng 100% benchmark không? Không bắt buộc. Benchmark là chuẩn tham chiếu; có mục cần điều chỉnh theo nghiệp vụ. Điều quan trọng là chọn mức phù hợp, ghi lại ngoại lệ có lý do và kiểm tra lại định kỳ.
❓ Có AV rồi thì còn cần EDR không? Nên có. AV giỏi với mã độc đã biết, còn EDR theo dõi hành vi, hỗ trợ điều tra và phản ứng (cách ly máy). Hiện nay hai khả năng thường nằm chung một sản phẩm.
❓ Triển khai DLP có làm phiền người dùng không? Có thể, nếu bật chặn ngay với quy tắc thô. Cách làm tốt là chế độ theo dõi trước, tinh chỉnh, thông báo cho nhân viên, rồi áp chặn cho các trường hợp rủi ro cao.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Bộ chuẩn nào được dùng để tự động hóa việc kiểm tra cấu hình và lỗ hổng, đối chiếu hệ thống với benchmark?
- A. NTP
- B. RADIUS
- C. SCAP
- D. SNMP
Câu 2. CIS Benchmarks và DISA STIG là gì?
- A. Bộ tiêu chuẩn cấu hình an toàn cho hệ điều hành, ứng dụng và thiết bị
- B. Loại mã độc mới
- C. Giao thức mã hóa
- D. Chuẩn cáp mạng
Câu 3. Antivirus chỉ dựa trên chữ ký có hạn chế chính nào?
- A. Không thể cách ly tệp
- B. Không chạy được trên máy chủ
- C. Quá nhanh nên bỏ sót mẫu cũ
- D. Khó phát hiện mã độc mới hoặc biến thể chưa có chữ ký
Câu 4. Công ty muốn ngăn nhân viên chép dữ liệu khách hàng ra USB hoặc gửi ra ngoài qua email. Giải pháp nào phù hợp nhất?
- A. Vulnerability scanner
- B. DLP
- C. NetFlow
- D. Honeypot
Câu 5. Vì sao triển khai DLP nên bắt đầu ở chế độ theo dõi (chỉ ghi log) trước khi chặn?
- A. Vì DLP không thể chặn
- B. Vì chế độ theo dõi tắt toàn bộ chính sách
- C. Để tinh chỉnh quy tắc, giảm dương tính giả và tránh làm gián đoạn công việc hợp lệ
- D. Vì luật cấm chặn ngay
👉 Đáp án
Câu 1: C — SCAP là bộ chuẩn tự động hóa kiểm tra cấu hình và lỗ hổng.
Câu 2: A — Đây là các bộ tiêu chuẩn cấu hình an toàn, làm cơ sở cho secure baseline.
Câu 3: D — Chữ ký chỉ nhận ra mẫu đã biết; mã độc mới và biến thể dễ lọt, nên cần heuristic, hành vi và EDR.
Câu 4: B — DLP ngăn dữ liệu nhạy cảm rời đi qua USB, email, đám mây.
Câu 5: C — Theo dõi trước giúp tinh chỉnh, giảm dương tính giả và tránh chặn nhầm công việc hợp lệ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 72: Giám sát bảo mật (2): alerting, tuning, SNMP trap, NetFlow | Mục lục khóa học CompTIA Security+ | Bài 74: Quản lý danh tính (1): provisioning, SSO, federation |


