


 Khóa học CompTIA Security+ OnlineBài 72. Giám sát bảo mật (2): alerting, tuning, SNMP trap, NetFlow, agent/agentless, quarantine
Bài 72. Giám sát bảo mật (2): alerting, tuning, SNMP trap, NetFlow, agent/agentless, quarantine
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 72 · 🎯 Objective 4.4 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu quy trình từ sự kiện đến cảnh báo đến phản ứng, và vì sao cần phân loại (triage).
- Nhận ra quá tải cảnh báo (alert fatigue) và cách tinh chỉnh (tuning): ngưỡng, đường cơ sở, danh sách ngoại lệ.
- Phân biệt các cách thu dữ liệu: agent, agentless, SNMP (poll và trap), NetFlow.
- Biết các hành động phản ứng như cách ly (quarantine) và việc kiểm chứng sau phản ứng.
📎 Vị trí trong đề thi: tiếp nối Bài 71 (log và SIEM), bài này lo cảnh báo và nguồn dữ liệu giám sát của Objective 4.4; Bài 73 sẽ lo các công cụ đánh giá (SCAP, DLP...). Bài dùng lại khái niệm dương tính giả ở Bài 69, IDS/IPS ở Bài 60 và EDR ở Bài 61.
💡 Liên hệ thực tế: 3.000 cảnh báo mỗi ngày
Sau khi dựng SIEM, hộp thư của Nam ngập trong cảnh báo: hơn 3.000 mỗi ngày. Phần lớn là "đăng nhập thất bại" do nhân viên gõ sai mật khẩu, hoặc "quét cổng" từ chính công cụ quét lỗ hổng của anh. Sau hai tuần, Nam bắt đầu lướt qua mà không đọc. Đúng lúc đó, một cảnh báo thật xuất hiện: tài khoản quản trị đăng nhập lúc 3 giờ sáng. Nó chìm giữa hàng nghìn dòng. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam rút ra bài học: nhiều cảnh báo không có nghĩa là an toàn hơn. Cần tinh chỉnh để cảnh báo ít nhưng đáng tin, và có quy trình phân loại, phản ứng rõ ràng.
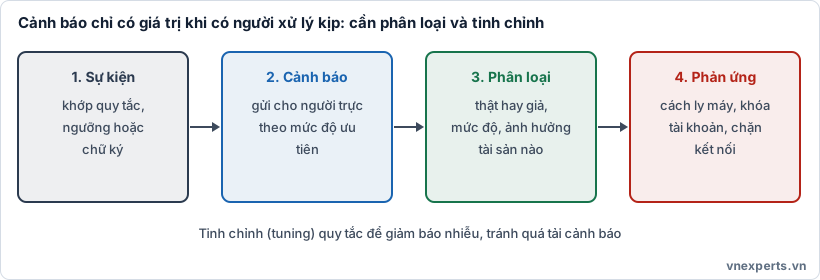
🚨 Hình 72a. Cảnh báo chỉ có giá trị khi có người xử lý kịp: cần phân loại và tinh chỉnh.
📘 Kiến thức cốt lõi
🚨 Cảnh báo (alerting) và phản ứng
Cảnh báo (alert) là thông báo gửi tới người hoặc hệ thống khi có sự kiện khớp một quy tắc, ngưỡng hoặc chữ ký. Một quy trình cảnh báo trưởng thành có các phần:
| Phần | Mô tả |
|---|---|
| Mức độ ưu tiên (severity) | Chia Thấp, Trung bình, Cao, Nghiêm trọng để quyết định ai nhận và thời hạn phản hồi |
| Kênh gửi | Email, tin nhắn, ứng dụng, hệ thống phiếu; cảnh báo nghiêm trọng cần kênh gọi người trực ngay |
| Phân loại (triage) | Người trực xem nhanh: thật hay giả, ảnh hưởng tài sản nào, có cần leo thang không |
| Phản ứng (response) | Hành động hạn chế thiệt hại: cách ly máy, khóa tài khoản, chặn IP, thu thập bằng chứng |
| Kiểm chứng (validation) | Xác nhận hành động có hiệu quả, mối đe dọa đã dừng |
| Ghi nhận và rút kinh nghiệm | Lưu lại, cập nhật quy tắc và quy trình |
Cách ly (quarantine): đưa thiết bị hoặc tệp nghi ngờ vào vùng tách biệt để không lây lan nhưng vẫn giữ lại để điều tra. Ví dụ: EDR cô lập máy khỏi mạng nhưng vẫn cho đội bảo mật kết nối từ xa (Bài 61); antivirus chuyển tệp nghi ngờ vào kho cách ly thay vì xóa ngay; NAC đưa thiết bị không đạt chuẩn sang VLAN cách ly (Bài 48). Cách ly an toàn hơn xóa vì giữ được bằng chứng, và dễ hoàn tác nếu hóa ra là dương tính giả.
Một số phản ứng có thể tự động (SOAR, Bài 71) cho tình huống rõ ràng và rủi ro thấp, còn tình huống phức tạp hoặc có thể ảnh hưởng nghiệp vụ cần con người quyết định.
🔕 Quá tải cảnh báo và tinh chỉnh (tuning)
Quá tải cảnh báo (alert fatigue) xảy ra khi có quá nhiều cảnh báo, phần lớn là báo nhiễu, nên người trực bắt đầu phớt lờ, kể cả cảnh báo thật. Đây là một trong những nguyên nhân phổ biến khiến sự cố bị bỏ sót.
Tinh chỉnh (tuning) là điều chỉnh quy tắc để giảm dương tính giả mà không tăng âm tính giả:
- Điều chỉnh ngưỡng: ví dụ cảnh báo khi hơn 10 lần đăng nhập thất bại trong 5 phút, thay vì mỗi lần thất bại.
- Dựa trên đường cơ sở (baseline): hiểu thế nào là bình thường để chỉ báo cái lệch khỏi bình thường (lưu lượng đêm, giờ làm của từng người).
- Danh sách ngoại lệ (allow list, whitelist): loại trừ hoạt động đã biết là lành, như máy quét lỗ hổng của chính bạn, nhưng ghi chép lý do và xem xét lại định kỳ.
- Gộp và khử trùng cảnh báo: nhiều cảnh báo cùng nguyên nhân gộp thành một.
- Phân mức ưu tiên: để cảnh báo nghiêm trọng không chìm giữa hàng nghìn cảnh báo nhỏ.
- Rà soát định kỳ: xem cảnh báo nào hay là dương tính giả, cảnh báo nào chưa từng kích hoạt (có thể sai hoặc thừa).
⚠️ Tinh chỉnh quá tay sinh ra âm tính giả: quy tắc quá lỏng thì bỏ sót tấn công thật (Bài 69). Mỗi lần nới lỏng quy tắc cần được thử và kiểm tra lại bằng tình huống thật.
🛰️ Các cách thu dữ liệu giám sát
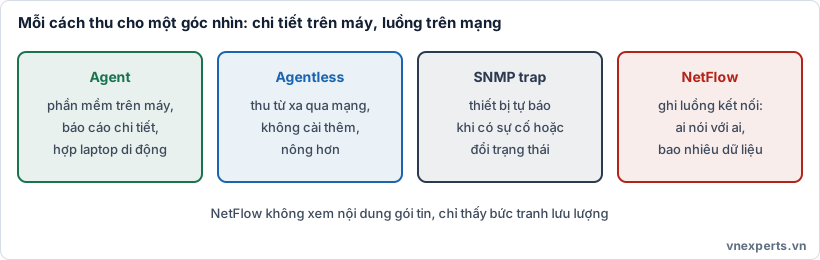
📡 Hình 72b. Mỗi cách thu cho một góc nhìn: chi tiết trên máy, luồng trên mạng.
| Cách | Mô tả | Ưu | Nhược |
|---|---|---|---|
| Agent | Phần mềm cài trên thiết bị báo cáo về trung tâm | Chi tiết, theo dõi được cả khi máy ngoài mạng (laptop di động) | Tốn tài nguyên máy, phải triển khai và cập nhật agent |
| Agentless | Thu thập từ xa qua mạng hoặc API, không cài gì lên đích | Dễ triển khai, nhẹ với thiết bị | Nông hơn, cần thiết bị với tới được |
📟 SNMP: thăm dò và trap
SNMP (Simple Network Management Protocol) là giao thức quản lý và giám sát thiết bị mạng (switch, router, firewall, máy in, UPS...). Có hai cách lấy thông tin:
- Thăm dò (polling): hệ thống giám sát chủ động hỏi thiết bị định kỳ (CPU, băng thông, trạng thái cổng).
- Trap: thiết bị tự gửi thông báo ngay khi có sự kiện (cổng ngắt, nhiệt độ cao, đăng nhập thất bại) mà không cần chờ bị hỏi.
Bảo mật SNMP: các phiên bản cũ (v1, v2c) dùng community string như mật khẩu, gửi rõ (không mã hóa) và hay để mặc định (như "public"), rất dễ bị khai thác (Bài 21). SNMPv3 bổ sung xác thực và mã hóa; nên dùng v3, đổi hoặc tắt community mặc định, và chỉ cho phép từ máy giám sát.
🌊 NetFlow và dữ liệu luồng
NetFlow (và các định dạng tương tự như IPFIX, sFlow) là dữ liệu tóm tắt các luồng kết nối: IP nguồn và đích, cổng, giao thức, lượng dữ liệu, thời gian. Nó không chứa nội dung gói tin, nhưng cho thấy bức tranh lưu lượng rất hữu ích:
- Phát hiện luồng dữ liệu lớn bất thường ra Internet (nghi rò rỉ dữ liệu).
- Phát hiện quét mạng, kênh điều khiển (C2) lặp lại đều đặn, lan truyền ngang giữa máy trong mạng.
- Tìm nguồn gây nghẽn băng thông và lập kế hoạch dung lượng.
- Điều tra sau sự cố: máy nào đã nói chuyện với IP độc hại nào, trong bao lâu.
Vì không lưu nội dung, NetFlow nhẹ và đỡ nhạy cảm về quyền riêng tư hơn bắt gói tin đầy đủ (packet capture), nhưng cũng ít chi tiết hơn.
📈 Giám sát hiệu năng và sẵn sàng
Giám sát không chỉ phát hiện tấn công mà còn theo dõi sẵn sàng và hiệu năng (CPU, bộ nhớ, ổ đĩa, băng thông, thời gian phản hồi dịch vụ). Dấu hiệu hiệu năng cũng có thể là tín hiệu bảo mật: CPU tăng vọt bất thường có thể là đào tiền ảo, đĩa đầy do ransomware mã hóa, lưu lượng ra tăng đột ngột do rò rỉ. Đường cơ sở giúp phân biệt bình thường với bất thường.
🎯 Mẹo làm bài: "Quá nhiều cảnh báo, người trực phớt lờ" → alert fatigue. "Điều chỉnh quy tắc để giảm báo nhiễu" → tuning. "Thế nào là bình thường để phát hiện lệch" → baseline. "Đưa thiết bị hoặc tệp nghi ngờ vào vùng tách biệt, giữ lại để điều tra" → quarantine. "Phần mềm cài trên máy báo cáo chi tiết" → agent. "Thu từ xa, không cài gì" → agentless. "Thiết bị tự gửi thông báo khi có sự kiện" → SNMP trap. "Hệ thống hỏi thiết bị định kỳ" → SNMP polling. "Phiên bản SNMP có xác thực và mã hóa" → SNMPv3. "Dữ liệu luồng kết nối, không có nội dung" → NetFlow / IPFIX. "Nghi rò rỉ: lượng dữ liệu ra ngoài tăng đột biến" → phân tích NetFlow.
🧠 Áp vào câu chuyện của Nam
| Vấn đề | Cách làm |
|---|---|
| 3.000 cảnh báo mỗi ngày, bỏ sót cảnh báo thật | Tuning: ngưỡng, đường cơ sở, allow list, gộp cảnh báo, phân mức ưu tiên |
| Công cụ quét của mình gây cảnh báo | Đưa vào danh sách ngoại lệ, ghi lý do, xem xét lại định kỳ |
| Laptop nhân viên ở ngoài mạng | Dùng agent để vẫn giám sát được |
| Muốn thấy ai gửi nhiều dữ liệu ra ngoài | Phân tích NetFlow |
| Phát hiện máy nghi nhiễm mã độc | Cách ly (quarantine) thay vì xóa ngay, giữ bằng chứng |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Alert / severity | Cảnh báo / mức độ ưu tiên. |
| Triage | Phân loại nhanh cảnh báo: thật hay giả, mức độ. |
| Alert fatigue | Quá tải cảnh báo khiến người trực phớt lờ. |
| Tuning | Tinh chỉnh quy tắc để giảm báo nhiễu. |
| Baseline | Đường cơ sở: trạng thái bình thường để so sánh. |
| Quarantine | Cách ly thiết bị hoặc tệp nghi ngờ. |
| Agent / agentless | Thu dữ liệu bằng phần mềm trên máy / từ xa không cài gì. |
| SNMP / trap | Giao thức quản lý thiết bị / thông báo thiết bị tự gửi. |
| NetFlow / IPFIX / sFlow | Dữ liệu tóm tắt luồng kết nối trong mạng. |
📌 Tóm tắt nhanh
- Quy trình: sự kiện, cảnh báo, phân loại, phản ứng, kiểm chứng, ghi nhận.
- Alert fatigue làm bỏ sót sự cố thật; tuning (ngưỡng, baseline, allow list, gộp, phân mức) giảm báo nhiễu, nhưng quá tay sẽ sinh âm tính giả.
- Quarantine an toàn hơn xóa vì giữ bằng chứng và hoàn tác được.
- Agent chi tiết và hợp máy di động; agentless dễ triển khai nhưng nông hơn.
- SNMP: polling hỏi định kỳ, trap thiết bị tự báo; dùng v3. NetFlow cho thấy luồng kết nối, không có nội dung.
💬 Hỏi & Đáp nhanh
❓ Loại bỏ cảnh báo gây nhiễu bằng cách tắt hẳn quy tắc có được không? Nên tránh. Tắt hẳn thường tạo điểm mù. Hãy thử điều chỉnh ngưỡng, thêm ngoại lệ hẹp, hạ mức ưu tiên hoặc gộp cảnh báo, và ghi lại lý do để sau này xem xét lại.
❓ Có nên dùng cả agent và agentless? Thường là có. Agentless đủ cho thiết bị mạng và máy chủ ổn định; agent hợp laptop di động và máy cần giám sát sâu. Kết hợp sẽ phủ rộng hơn.
❓ NetFlow có thay thế được bắt gói tin không? Không. NetFlow nhẹ, lưu được lâu và cho bức tranh tổng thể, còn bắt gói tin cho chi tiết nội dung nhưng tốn dung lượng và nhạy cảm hơn. Hai thứ bổ sung nhau.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Người trực nhận quá nhiều cảnh báo nhiễu nên bắt đầu phớt lờ, kể cả cảnh báo thật. Hiện tượng này gọi là gì?
- A. Quarantine
- B. Alert fatigue (quá tải cảnh báo)
- C. Dương tính thật
- D. Failover
Câu 2. Biện pháp nào giúp giảm cảnh báo nhiễu một cách hợp lý?
- A. Tắt toàn bộ giám sát
- B. Xóa tất cả log
- C. Cho phép mọi hoạt động mà không ghi lại
- D. Tinh chỉnh quy tắc: điều chỉnh ngưỡng, dùng baseline, thêm ngoại lệ có ghi chú
Câu 3. Thiết bị mạng tự gửi thông báo tới hệ thống giám sát ngay khi một cổng bị ngắt, không cần chờ bị hỏi. Đây là gì?
- A. SNMP trap
- B. SNMP polling
- C. NetFlow
- D. Captive portal
Câu 4. Quản trị viên muốn biết máy nào đang gửi lượng dữ liệu lớn bất thường ra Internet mà không cần xem nội dung gói tin. Dữ liệu nào phù hợp nhất?
- A. Nhật ký in ấn
- B. Danh sách giấy phép phần mềm
- C. NetFlow (dữ liệu luồng kết nối)
- D. Bảng chấm công
Câu 5. Vì sao cách ly (quarantine) thường được ưu tiên hơn xóa ngay một tệp hoặc thiết bị nghi ngờ?
- A. Vì xóa luôn bị cấm
- B. Vì giữ được bằng chứng để điều tra và có thể hoàn tác nếu là dương tính giả
- C. Vì cách ly làm tăng tốc độ mạng
- D. Vì không cần ghi log
👉 Đáp án
Câu 1: B — Alert fatigue là quá tải cảnh báo, người trực phớt lờ cả cảnh báo thật.
Câu 2: D — Tuning bằng ngưỡng, baseline và ngoại lệ có ghi chú giảm nhiễu mà vẫn giữ giám sát.
Câu 3: A — SNMP trap là thông báo thiết bị tự gửi khi có sự kiện; polling là hệ thống chủ động hỏi.
Câu 4: C — NetFlow cho thấy luồng kết nối và lượng dữ liệu mà không cần nội dung gói tin.
Câu 5: B — Cách ly giữ lại bằng chứng và hoàn tác được nếu hóa ra là dương tính giả.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 71: Giám sát bảo mật (1): log, SIEM, correlation, dashboard | Mục lục khóa học CompTIA Security+ | Bài 73: Công cụ giám sát và đánh giá: SCAP, benchmark, antivirus, DLP |


