


 Khóa học CompTIA Security+ OnlineBài 71. Giám sát bảo mật (1): log, SIEM, correlation, dashboard
Bài 71. Giám sát bảo mật (1): log, SIEM, correlation, dashboard
hóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 71 · 🎯 Objective 4.4 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu giám sát bảo mật là gì và vì sao log là nguyên liệu chính để phát hiện và điều tra.
- Biết các nguồn log quan trọng và những điều cần ghi trong mỗi log.
- Nắm vai trò của SIEM: thu thập, chuẩn hóa, tương quan sự kiện, dashboard, báo cáo.
- Hiểu việc lưu trữ và bảo vệ log: thời gian giữ, toàn vẹn, đồng bộ thời gian.
📎 Vị trí trong đề thi: Objective 4.4 nói về giám sát và cảnh báo các tài nguyên tính toán. Bài này lo log và SIEM; Bài 72 sẽ lo cảnh báo, tinh chỉnh, SNMP trap, NetFlow. Log đến từ các thiết bị bạn đã học: firewall và IDS (Bài 60), EDR (Bài 61), mồi nhử (Bài 64) và hệ thống 802.1X (Bài 48).
💡 Liên hệ thực tế: chuyện gì đã xảy ra lúc 2 giờ sáng?
Sáng thứ Hai, chị Lan phát hiện dữ liệu bán hàng tuần trước bị xuất ra một file lạ. "Ai làm? Lúc nào? Từ máy nào?" Nam mở nhật ký: firewall ghi một kết nối từ nước ngoài lúc 2 giờ sáng, máy chủ ghi một lần đăng nhập bằng tài khoản của nhân viên đã nghỉ phép, ứng dụng ghi lệnh xuất dữ liệu. Ba nguồn log, ba mảnh ghép, nằm ở ba nơi khác nhau, mỗi nơi giờ lệch nhau vài phút. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam đề xuất gom log về một nơi, đồng bộ giờ, và dùng SIEM để tự động nối các mảnh ghép và báo động ngay khi chúng xuất hiện cùng nhau, thay vì đợi đến sáng thứ Hai.
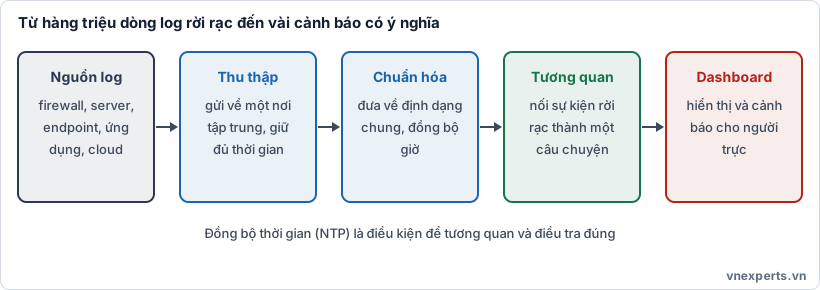
📜 Hình 71a. Từ hàng triệu dòng log rời rạc đến vài cảnh báo có ý nghĩa.
📘 Kiến thức cốt lõi
👀 Giám sát bảo mật và vai trò của log
Giám sát bảo mật (security monitoring) là liên tục theo dõi hệ thống, mạng, ứng dụng và người dùng để phát hiện sớm hoạt động bất thường và có dữ liệu để điều tra sau sự cố. Nếu phòng ngừa là "khóa cửa", thì giám sát là "camera và chuông báo động": kẻ tấn công giỏi vẫn có thể vượt qua một lớp phòng thủ, nhưng giám sát giúp rút ngắn thời gian bị phát hiện.
Log (nhật ký) là bản ghi các sự kiện: ai làm gì, ở đâu, lúc nào, kết quả ra sao. Một bản ghi tốt thường có: thời gian, nguồn (máy, dịch vụ), chủ thể (tài khoản, địa chỉ IP), hành động, đối tượng bị tác động, kết quả (thành công hay thất bại).
🗃️ Các nguồn log quan trọng
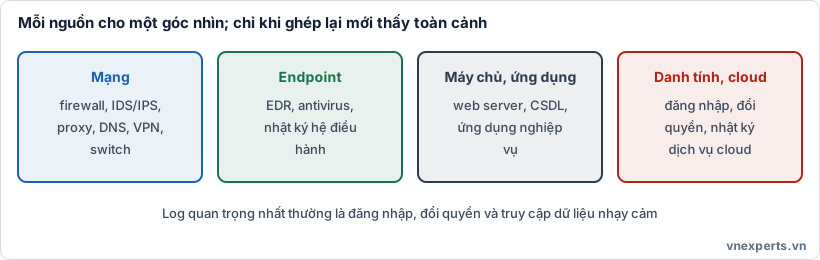
🗃️ Hình 71b. Mỗi nguồn cho một góc nhìn; chỉ khi ghép lại mới thấy toàn cảnh.
| Nhóm nguồn | Ví dụ log | Cho biết |
|---|---|---|
| Mạng | Firewall, IDS/IPS, proxy, DNS, VPN, switch, bộ cân bằng tải | Luồng kết nối, lưu lượng bị chặn, truy vấn tên miền lạ |
| Endpoint | EDR, antivirus, nhật ký hệ điều hành | Tiến trình, cài đặt phần mềm, hành vi bất thường |
| Máy chủ và ứng dụng | Web server, cơ sở dữ liệu, ứng dụng nghiệp vụ | Truy vấn, lỗi, giao dịch bất thường |
| Danh tính và đám mây | Đăng nhập, đổi quyền, MFA, nhật ký dịch vụ cloud | Ai vào, từ đâu, đổi quyền gì |
| Bảo mật và thiết bị khác | DLP, hệ thống 802.1X/NAC, mồi nhử, hệ thống kiểm soát cổng | Rò rỉ dữ liệu, thiết bị lạ, chạm vào mồi |
Log nên ưu tiên: đăng nhập thành công và thất bại, đổi quyền hoặc tạo tài khoản, truy cập dữ liệu nhạy cảm, thay đổi cấu hình, bị chặn bởi firewall, cảnh báo của EDR hoặc IDS, hoạt động của tài khoản quản trị.
🧱 Thu thập tập trung
Giữ log rải rác trên từng thiết bị có hai điểm yếu lớn: khó điều tra (phải đi từng máy) và dễ bị xóa (kẻ tấn công vào máy thường xóa log trên máy đó để che dấu vết). Giải pháp là log tập trung (log aggregation): gửi log về một nơi riêng, được bảo vệ chặt.
- Agent hoặc giao thức chuyển log (như syslog): thiết bị gửi log về máy chủ log tập trung.
- Chuẩn hóa (normalization): log mỗi hãng một định dạng; cần đưa về định dạng chung (cùng tên trường như thời gian, IP nguồn, tài khoản) để tìm kiếm và so sánh.
- Đồng bộ thời gian (NTP): mọi thiết bị phải dùng chung nguồn thời gian chuẩn. Nếu giờ lệch, không thể sắp xếp đúng thứ tự sự kiện khi điều tra, như trường hợp ba nguồn log lệch giờ trong câu chuyện trên.
🧠 SIEM: bộ não của giám sát
SIEM (Security Information and Event Management) là hệ thống thu thập, chuẩn hóa, lưu trữ, phân tích log từ nhiều nguồn và tạo cảnh báo. Khả năng chính:
| Khả năng | Mô tả |
|---|---|
| Thu thập và chuẩn hóa | Nhận log từ nhiều nguồn, đưa về dạng chung |
| Tương quan (correlation) | Nối các sự kiện rời rạc thành một câu chuyện; ví dụ nhiều lần đăng nhập thất bại, theo sau là một lần thành công, rồi xuất lượng lớn dữ liệu, tạo nên cảnh báo mạnh hơn từng sự kiện riêng lẻ |
| Cảnh báo (alerting) | Phát tín hiệu cho người trực khi khớp quy tắc (chi tiết ở Bài 72) |
| Dashboard | Bảng điều khiển trực quan hóa tình hình theo thời gian thực |
| Báo cáo (reporting) | Báo cáo định kỳ cho quản lý, kiểm toán và tuân thủ |
| Lưu trữ, truy vấn | Giữ log lâu dài; tìm kiếm nhanh khi điều tra |
| Tích hợp threat intelligence | Đối chiếu log với danh sách IP, domain độc hại đã biết (Bài 68) |
Một số hệ thống mở rộng thêm tự động hóa phản ứng (SOAR): khi có cảnh báo, tự thực hiện các bước như cách ly máy hoặc khóa tài khoản theo kịch bản (sẽ gặp lại ở phần ứng phó sự cố).
Ví dụ quy tắc tương quan đơn giản:
- Đăng nhập thất bại hơn 10 lần trong 5 phút từ một IP, rồi một lần thành công → nghi tấn công dò mật khẩu (Bài 32).
- Tài khoản đăng nhập từ hai quốc gia cách xa nhau trong vài phút → nghi thông tin xác thực bị đánh cắp (impossible travel).
- Tài khoản mới tạo được thêm vào nhóm quản trị ngoài giờ làm việc → nghi leo thang đặc quyền.
- Truy cập file mồi (Bài 64) → cảnh báo ưu tiên cao.
📊 Dashboard và báo cáo
Dashboard giúp người trực và quản lý nắm tình hình nhanh: số cảnh báo theo mức độ, nguồn tấn công hàng đầu, tài khoản bị khóa nhiều, trạng thái các nguồn log. Dashboard tốt tập trung vào quyết định, tránh dồn quá nhiều biểu đồ gây nhiễu. Báo cáo định kỳ phục vụ lãnh đạo và kiểm toán: xu hướng sự cố, thời gian phát hiện và xử lý, mức tuân thủ.
🗄️ Lưu trữ, bảo vệ và lưu giữ log
- Lưu trữ (archiving) và thời gian giữ (retention): log cũ vẫn có giá trị điều tra vì kẻ tấn công thường ở trong mạng nhiều tuần hoặc nhiều tháng. Thời gian giữ do quy định, hợp đồng, chính sách quyết định, dữ liệu mới ở nơi truy cập nhanh, dữ liệu cũ chuyển nơi lưu rẻ hơn (liên hệ Bài 67 về lưu giữ).
- Toàn vẹn log: log là bằng chứng, nên cần chống sửa xóa: lưu trên máy chủ riêng, ghi một chiều (write-once), phân quyền chặt, băm và ký để phát hiện chỉnh sửa (Bài 10), tách quyền quản trị log khỏi quản trị hệ thống được ghi log.
- Quyền riêng tư: log có thể chứa thông tin cá nhân hoặc bí mật (mật khẩu bị ghi nhầm); cần hạn chế dữ liệu nhạy cảm trong log và kiểm soát ai được xem.
- Dung lượng: ghi mọi thứ ở mức chi tiết cao tốn lưu trữ và gây nhiễu; cần cân bằng giữa đủ để điều tra và đủ để quản lý.
🎯 Mẹo làm bài: "Gom log từ nhiều nguồn về một nơi, tương quan, cảnh báo" → SIEM. "Nối các sự kiện rời rạc thành một câu chuyện" → correlation (tương quan). "Đưa log nhiều hãng về định dạng chung" → normalization (chuẩn hóa). "Gom log về một nơi" → log aggregation. "Giờ lệch nhau làm sai thứ tự sự kiện" → đồng bộ thời gian (NTP). "Kẻ tấn công xóa log trên máy bị chiếm" → gửi log về máy chủ tập trung, chống sửa xóa. "Bảng điều khiển trực quan" → dashboard. "Tự động cách ly, khóa tài khoản theo kịch bản" → SOAR. "Giữ log bao lâu" → retention theo quy định và chính sách.
🧠 Áp vào câu chuyện của Nam
| Vấn đề | Giải pháp |
|---|---|
| Log nằm rải rác ở ba nơi | Thu thập tập trung về một nơi bảo vệ chặt |
| Giờ các thiết bị lệch nhau | Đồng bộ thời gian bằng NTP |
| Mỗi thiết bị một định dạng log | Chuẩn hóa về định dạng chung trong SIEM |
| Muốn biết ngay khi có dấu hiệu xuất dữ liệu bất thường | Quy tắc tương quan và cảnh báo trong SIEM |
| Muốn chứng minh sự việc với kiểm toán hoặc cơ quan chức năng | Giữ log theo thời hạn, chống sửa xóa, có chuỗi bằng chứng |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Log | Nhật ký ghi lại sự kiện: ai, làm gì, lúc nào, kết quả. |
| Log aggregation | Gom log từ nhiều nguồn về một nơi. |
| Normalization | Chuẩn hóa log về định dạng chung. |
| SIEM | Hệ thống thu thập, phân tích log và cảnh báo tập trung. |
| Correlation | Tương quan: nối các sự kiện rời rạc thành một tình huống. |
| Dashboard | Bảng điều khiển trực quan hóa tình hình. |
| Syslog | Giao thức phổ biến để chuyển log về máy chủ trung tâm. |
| NTP | Giao thức đồng bộ thời gian. |
| Retention / archiving | Thời gian giữ / lưu trữ lâu dài log. |
| SOAR | Tự động hóa và điều phối phản ứng theo kịch bản. |
📌 Tóm tắt nhanh
- Giám sát bảo mật giúp phát hiện sớm và điều tra; log là nguyên liệu chính.
- Thu thập log từ mạng, endpoint, máy chủ và ứng dụng, danh tính và đám mây; ưu tiên đăng nhập, đổi quyền, truy cập dữ liệu nhạy cảm.
- Gom log tập trung, chuẩn hóa, đồng bộ thời gian; kẻ tấn công hay xóa log trên máy bị chiếm.
- SIEM thu thập, chuẩn hóa, tương quan, cảnh báo, dashboard, báo cáo; có thể kết hợp SOAR để tự động hóa.
- Log là bằng chứng: giữ đủ lâu, chống sửa xóa, kiểm soát quyền xem, cân bằng giữa dung lượng và chi tiết.
💬 Hỏi & Đáp nhanh
❓ Cửa hàng nhỏ không có SIEM thì sao? Vẫn có thể bắt đầu đơn giản: gom log của firewall, máy chủ và dịch vụ đám mây về một nơi, bật cảnh báo cho vài sự kiện quan trọng (đăng nhập quản trị, đổi quyền). Có thể dùng giải pháp mã nguồn mở hoặc dịch vụ SIEM trên đám mây thay vì tự dựng.
❓ Ghi thật nhiều log có tốt hơn không? Không hẳn. Quá nhiều log gây nhiễu, tốn lưu trữ và khó tìm thứ quan trọng. Cần chọn log có giá trị bảo mật, mức chi tiết hợp lý và có kế hoạch giữ theo thời hạn.
❓ SIEM có phát hiện được mọi cuộc tấn công không? Không. SIEM chỉ tốt khi nhận đủ log và có quy tắc phù hợp. Kẻ tấn công tinh vi có thể tránh để lại dấu vết; vì vậy cần kết hợp với EDR, mồi nhử và săn tìm mối đe dọa chủ động.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Hệ thống nào thu thập log từ nhiều nguồn, chuẩn hóa, tương quan sự kiện và tạo cảnh báo?
- A. NAC
- B. HSM
- C. DNS sinkhole
- D. SIEM
Câu 2. Nhiều lần đăng nhập thất bại từ một IP, theo sau là một lần thành công, rồi xuất lượng lớn dữ liệu. Việc nối các sự kiện này thành một cảnh báo được gọi là gì?
- A. Chuẩn hóa (normalization)
- B. Mã hóa
- C. Sao lưu
- D. Tương quan (correlation)
Câu 3. Vì sao cần đồng bộ thời gian (NTP) giữa các thiết bị khi thu thập log?
- A. Để giảm dung lượng log
- B. Để sắp xếp đúng thứ tự sự kiện khi điều tra, tránh sai lệch giờ giữa các nguồn
- C. Để mã hóa log
- D. Để tắt cảnh báo
Câu 4. Kẻ tấn công thường xóa log trên máy đã chiếm. Biện pháp nào giúp giữ được bằng chứng?
- A. Gửi log về máy chủ tập trung riêng, được bảo vệ và chống sửa xóa
- B. Tắt ghi log để không bị xóa
- C. Chỉ lưu log trên chính máy đó
- D. Đặt mật khẩu dễ nhớ cho máy chủ log
Câu 5. Quá trình đưa log nhiều hãng với nhiều định dạng khác nhau về một định dạng chung để tìm kiếm và so sánh gọi là gì?
- A. Tokenization
- B. Honeypot
- C. Chuẩn hóa (normalization)
- D. Degauss
👉 Đáp án
Câu 1: D — SIEM thu thập, chuẩn hóa, tương quan và cảnh báo từ log nhiều nguồn.
Câu 2: D — Tương quan nối các sự kiện rời rạc thành một tình huống có ý nghĩa.
Câu 3: B — Giờ lệch làm sai thứ tự sự kiện khi điều tra; NTP đồng bộ thời gian chung.
Câu 4: A — Log gửi về máy chủ tập trung riêng, chống sửa xóa, giữ được bằng chứng dù máy nguồn bị chiếm.
Câu 5: C — Chuẩn hóa đưa log về định dạng chung để tìm kiếm và so sánh.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 70: Quản lý lỗ hổng (3): khắc phục và kiểm chứng | Mục lục khóa học CompTIA Security+ | Bài 72: Giám sát bảo mật (2): alerting, tuning, SNMP trap, NetFlow |


