


 Khóa học CompTIA Security+ OnlineBài 68. Quản lý lỗ hổng (1): vulnerability scan, threat feed, OSINT, bug bounty, pentest, IPAM, CSPM, source code review
Bài 68. Quản lý lỗ hổng (1): vulnerability scan, threat feed, OSINT, bug bounty, pentest, IPAM, CSPM, source code review
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 68 · 🎯 Objective 4.3 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu quản lý lỗ hổng là một quy trình lặp lại (phát hiện, phân tích, ưu tiên, khắc phục, kiểm chứng), và bài này lo bước phát hiện.
- Phân biệt các kiểu quét lỗ hổng: có hoặc không có tài khoản, có agent hoặc không agent, quét mạng và quét ứng dụng.
- Biết các nguồn thông tin về mối đe dọa: threat feed, OSINT, nguồn trả phí, tổ chức chia sẻ thông tin, dark web.
- Hiểu bug bounty và công bố có trách nhiệm, kiểm thử xâm nhập (pentest), cùng IPAM, CSPM và rà soát mã nguồn.
📎 Vị trí trong đề thi: Objective 4.3 gồm ba bài: bài này (phát hiện), Bài 69 (phân tích và ưu tiên: dương tính giả, CVSS) và Bài 70 (khắc phục và kiểm chứng). Bài dùng lại CVE và CVSS ở Bài 15, phân tích mã nguồn ở Bài 63, kiểm kê tài sản ở Bài 66 và nhóm tấn công ở Bài 16.
💡 Liên hệ thực tế: lỗ hổng nằm ở đâu thì không ai biết
Một tuần sau khi Nam kiểm kê tài sản cho chị Lan, chị hỏi: "Vậy các máy này có lỗ hổng gì không?" Nam trả lời rằng chỉ nhìn danh sách thì chưa biết; cần chủ động đi tìm. Anh dựng một kế hoạch: quét lỗ hổng định kỳ cho máy và dịch vụ, theo dõi bản tin về lỗ hổng mới (threat feed), kiểm tra cấu hình đám mây xem có bucket lộ công khai không, và vài tháng một lần thuê bên ngoài thử tấn công thật (pentest). Đây là tình huống minh họa, không phải vụ việc có thật.
Nam nhấn mạnh: không nguồn nào đủ một mình. Quét tự động bắt được lỗ hổng đã biết nhưng bỏ sót lỗi logic; pentest tìm được lỗi tinh vi nhưng chỉ tại một thời điểm; threat feed báo trước nhưng cần đối chiếu với tài sản mình có.
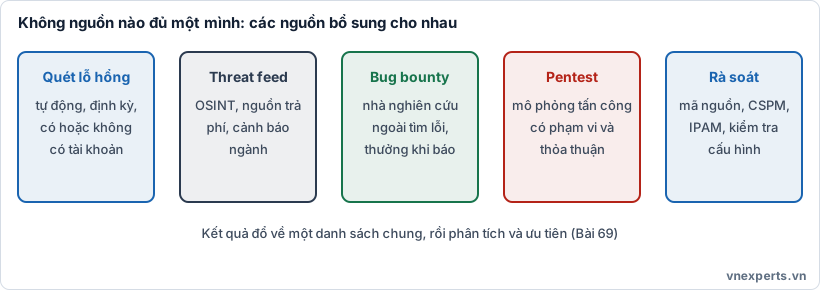
🔍 Hình 68a. Năm nguồn bổ sung cho nhau, kết quả đổ về một danh sách chung để phân tích và ưu tiên.
📘 Kiến thức cốt lõi
🔄 Quản lý lỗ hổng là một vòng lặp
Lỗ hổng (vulnerability) là điểm yếu có thể bị khai thác. Quản lý lỗ hổng là quy trình có hệ thống để xác định, đánh giá, xử lý và theo dõi chúng, gồm các bước: phát hiện, phân tích, ưu tiên, khắc phục, kiểm chứng, báo cáo, rồi lặp lại. Điểm quan trọng: nó không phải việc làm một lần. Hệ thống đổi liên tục và lỗ hổng mới xuất hiện hằng ngày.
🛰️ Quét lỗ hổng (vulnerability scanning)
Công cụ quét lỗ hổng tự động dò hệ thống để tìm lỗ hổng đã biết (phiên bản phần mềm cũ, cấu hình yếu, cổng và dịch vụ không cần thiết, thiếu bản vá) bằng cách so khớp với cơ sở dữ liệu lỗ hổng (như CVE, Bài 15).
| Cách quét | Mô tả | Đặc điểm |
|---|---|---|
| Có tài khoản (credentialed) | Quét bằng tài khoản đăng nhập vào hệ thống | Thấy sâu hơn (phần mềm cài đặt, bản vá, cấu hình), ít dương tính giả hơn |
| Không tài khoản (non-credentialed) | Quét từ bên ngoài như kẻ tấn công | Thấy cái kẻ ngoài thấy, nông hơn |
| Có agent (agent-based) | Phần mềm nhỏ trên thiết bị tự báo cáo | Hợp với laptop di động, ngoài mạng; thêm tài nguyên trên máy |
| Không agent (agentless) | Quét từ máy chủ quét qua mạng | Không cài thêm gì; chỉ quét được khi thiết bị truy cập được |
| Quét mạng và quét ứng dụng | Quét hạ tầng; quét ứng dụng web (DAST, Bài 63) | Bổ sung nhau |
| Quét bên trong và bên ngoài | Từ trong mạng nội bộ / từ Internet | Góc nhìn khác nhau |
Những điều cần cẩn trọng:
- Quét có thể gây tải hoặc làm thiết bị nhạy cảm (OT, thiết bị cũ) gặp sự cố; cần lên lịch, thử trước, có phép.
- Quét chỉ thấy lỗ hổng đã biết; zero-day thì không thấy.
- Kết quả có dương tính giả, âm tính giả (Bài 69), cần con người xác minh.
- Quét thường kết hợp với kiểm kê tài sản (Bài 66): tài sản chưa ghi nhận thì không được quét.
📡 Nguồn thông tin về mối đe dọa (threat intelligence)
| Nguồn | Mô tả |
|---|---|
| OSINT (Open-Source Intelligence) | Thông tin công khai: cơ sở dữ liệu CVE, trang tin bảo mật, blog nhà nghiên cứu, mạng xã hội, diễn đàn |
| Nguồn độc quyền hoặc trả phí (proprietary / third-party) | Dịch vụ thu thập và phân tích sẵn, thường có độ tin cậy và ngữ cảnh tốt hơn |
| Tổ chức chia sẻ thông tin (ISAC/ISAO) | Cộng đồng theo ngành (tài chính, y tế...) chia sẻ thông tin đe dọa và sự cố cho nhau |
| Dark web | Giám sát nơi mua bán dữ liệu bị đánh cắp, thông tin xác thực bị lộ, thảo luận tấn công |
| Cảnh báo từ nhà cung cấp, cơ quan nhà nước | Thông báo bảo mật và bản vá của nhà sản xuất, cảnh báo từ cơ quan an ninh mạng |
Threat feed là luồng dữ liệu cập nhật liên tục về các chỉ báo (IP, domain, mã băm độc hại, kỹ thuật tấn công) và lỗ hổng mới. Tổ chức đưa vào firewall, IDS, SIEM để tự động nhận diện. Giá trị phụ thuộc vào độ tin cậy, độ mới và mức liên quan tới tổ chức; nguồn tin xấu hoặc quá nhiều sẽ gây nhiễu.
🎁 Bug bounty và công bố có trách nhiệm
- Chương trình công bố có trách nhiệm (responsible disclosure / vulnerability disclosure program): quy trình để nhà nghiên cứu bên ngoài báo lỗ hổng cho tổ chức một cách an toàn; tổ chức công bố kênh liên hệ, cam kết không truy cứu nếu làm đúng quy định, và có thời hạn sửa trước khi công khai.
- Bug bounty: mở rộng thành chương trình thưởng tiền cho người tìm ra lỗi hợp lệ, thường theo mức nghiêm trọng, qua nền tảng riêng hoặc trung gian. Lợi ích: nhiều con mắt (cộng đồng) tìm lỗi mà đội nội bộ bỏ sót, chỉ trả khi có kết quả. Cần xác định rõ phạm vi (hệ thống nào được thử), quy tắc, và nhân lực xử lý báo cáo.
🥷 Kiểm thử xâm nhập (penetration testing)
Pentest là mô phỏng tấn công có sự cho phép để tìm và khai thác thật lỗ hổng, chứng minh tác động thực tế (khác với quét chỉ liệt kê lỗ hổng). Điều kiện: có hợp đồng, phạm vi và quy tắc thực hiện (rules of engagement) được ký duyệt trước; làm ngoài phạm vi là trái phép.
Mức thông tin của người kiểm thử:
- Known environment (white box): biết đầy đủ sơ đồ, mã, tài khoản; kiểm tra sâu và nhanh.
- Partially known (gray box): biết một phần, như kẻ tấn công có chút thông tin nội bộ.
- Unknown environment (black box): không biết gì, giống kẻ tấn công bên ngoài.
Kiểu thực hiện và đội thường gặp: trinh sát thụ động (thu thập từ nguồn công khai, không chạm hệ thống) và chủ động (tương tác trực tiếp như quét cổng); sau khi vào được, có thể thử leo thang đặc quyền, di chuyển ngang (lateral movement), duy trì truy cập, rồi dọn dẹp và báo cáo. Red team là đội tấn công, blue team là đội phòng thủ, purple team phối hợp cả hai để học hỏi lẫn nhau.
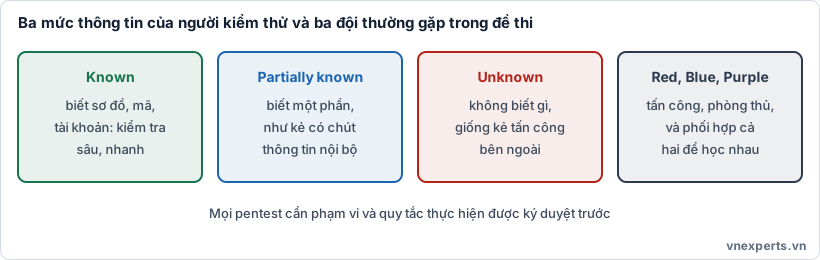
🥷 Hình 68b. Pentest chỉ hợp pháp khi có phạm vi và quy tắc thực hiện được ký duyệt trước.
🧰 IPAM, CSPM và rà soát mã nguồn
- IPAM (IP Address Management): công cụ quản lý cấp phát địa chỉ IP, DHCP, DNS tập trung. Góc nhìn bảo mật: biết dải IP nào đang dùng, thiết bị nào giữ địa chỉ nào, phát hiện thiết bị lạ hoặc địa chỉ trùng, hỗ trợ enumeration (Bài 66).
- CSPM (Cloud Security Posture Management): tự động đánh giá cấu hình đám mây (bucket lộ công khai, nhóm bảo mật mở quá rộng, thiếu mã hóa, thiếu MFA) so với chuẩn, cảnh báo cấu hình sai, nguyên nhân hàng đầu của sự cố trên cloud.
- Rà soát mã nguồn (source code review): người hoặc công cụ đọc mã để tìm lỗi bảo mật. Phân tích tĩnh (SAST)quét mã không chạy chương trình; phân tích động (DAST) thử ứng dụng đang chạy (Bài 63). Theo dõi gói và thư viện bên thứ ba (package monitoring, SCA) cảnh báo khi thành phần phụ thuộc có lỗ hổng.
- Kiểm toán hệ thống và quy trình (audit): kiểm tra việc tuân thủ chính sách, chuẩn và quy định; có thể nội bộhoặc do bên độc lập thực hiện.
🎯 Mẹo làm bài: "Quét bằng tài khoản đăng nhập, thấy sâu, ít báo sai" → credentialed scan. "Phần mềm nhỏ trên thiết bị báo cáo lỗ hổng, hợp với laptop di động" → agent-based. "Thông tin công khai về mối đe dọa" → OSINT. "Cộng đồng ngành chia sẻ thông tin đe dọa" → ISAC/ISAO. "Trả tiền cho người ngoài tìm ra lỗi" → bug bounty. "Quy trình để nhà nghiên cứu báo lỗi an toàn" → responsible disclosure. "Mô phỏng tấn công có phép, khai thác thật" → penetration test. "Không biết gì về mục tiêu" → unknown environment (black box). "Biết đầy đủ sơ đồ và mã" → known environment (white box). "Đánh giá cấu hình đám mây, tìm cấu hình sai" → CSPM. "Quản lý IP, DHCP, DNS tập trung" → IPAM. "Quét mã chưa chạy" → phân tích tĩnh (SAST). "Quét ứng dụng đang chạy" → phân tích động (DAST).
🧠 Áp vào câu chuyện của Nam
| Nhu cầu của chị Lan | Biện pháp phát hiện |
|---|---|
| Biết máy nào chưa vá | Quét lỗ hổng định kỳ, ưu tiên credentialed; agent cho laptop nhân viên |
| Biết lỗ hổng mới ảnh hưởng phần mềm mình dùng | Theo dõi threat feed, OSINT, cảnh báo nhà cung cấp |
| Cấu hình đám mây lỡ để lộ | CSPM, kiểm tra định kỳ |
| Phát hiện thiết bị lạ trong dải IP | IPAM kết hợp enumeration |
| Muốn biết kẻ tấn công thật vào được không | Pentest có phạm vi và quy tắc rõ, vài tháng hoặc mỗi năm một lần |
| Nhận báo lỗi từ người ngoài | Có kênh công bố có trách nhiệm, xem xét bug bounty nếu đủ nguồn lực |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Vulnerability scan | Quét tự động tìm lỗ hổng đã biết. |
| Credentialed / non-credentialed | Quét có / không có tài khoản đăng nhập. |
| Agent-based / agentless | Quét qua phần mềm trên thiết bị / quét từ xa qua mạng. |
| Threat feed | Luồng dữ liệu liên tục về chỉ báo và lỗ hổng. |
| OSINT | Thông tin tình báo từ nguồn công khai. |
| ISAC / ISAO | Tổ chức chia sẻ thông tin theo ngành. |
| Bug bounty | Chương trình thưởng cho người tìm ra lỗi hợp lệ. |
| Responsible disclosure | Quy trình báo lỗ hổng có trách nhiệm. |
| Penetration test | Kiểm thử xâm nhập, mô phỏng tấn công có phép. |
| Rules of engagement | Phạm vi và quy tắc được duyệt trước khi pentest. |
| IPAM | Quản lý địa chỉ IP tập trung. |
| CSPM | Đánh giá tình trạng bảo mật cấu hình đám mây. |
| SAST / DAST / SCA | Phân tích mã tĩnh / ứng dụng đang chạy / thư viện bên thứ ba. |
📌 Tóm tắt nhanh
- Quản lý lỗ hổng là vòng lặp gồm phát hiện, phân tích, ưu tiên, khắc phục, kiểm chứng; bài này lo bước phát hiện.
- Quét lỗ hổng: credentialed thấy sâu hơn và ít báo sai; agent hợp laptop di động; chỉ thấy lỗ hổng đã biết và cần xác minh.
- Threat intelligence đến từ OSINT, nguồn trả phí, ISAC/ISAO, dark web; giá trị phụ thuộc độ tin cậy, độ mới, mức liên quan.
- Bug bounty và công bố có trách nhiệm dùng sức cộng đồng; pentest khai thác thật, phải có phạm vi và quy tắc được duyệt; ba mức thông tin: known, partially known, unknown.
- IPAM phát hiện thiết bị lạ, CSPM bắt cấu hình đám mây sai, rà soát mã nguồn (SAST, DAST, SCA) tìm lỗi trong ứng dụng.
💬 Hỏi & Đáp nhanh
❓ Quét lỗ hổng và pentest khác nhau chỗ nào? Quét là tự động, rộng, nhanh, chi phí thấp, liệt kê lỗ hổng đã biết. Pentest là thủ công và có tư duy kẻ tấn công, thử khai thác thật, nối nhiều lỗi nhỏ thành đường xâm nhập, chứng minh tác động; tốn kém hơn và thường làm định kỳ.
❓ Bao lâu nên quét một lần? Không có con số cố định đúng cho mọi nơi. Thường quét định kỳ (ví dụ hằng tuần hoặc tháng), quét sau thay đổi lớn, và ưu tiên tài sản quan trọng hơn. Nhiều quy định ngành cũng nêu tần suất tối thiểu.
❓ Có nên cho nhà nghiên cứu ngoài thử hệ thống của mình không? Có thể, nhưng cần phạm vi, quy tắc, kênh báo cáo rõ ràng và đội xử lý sẵn sàng. Bắt đầu từ chương trình công bố có trách nhiệm đơn giản, rồi cân nhắc bug bounty khi đủ nguồn lực.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. So với quét không tài khoản, quét lỗ hổng có tài khoản (credentialed) có ưu điểm chính nào?
- A. Nhanh hơn rất nhiều và không cần phép
- B. Chỉ thấy những gì kẻ tấn công bên ngoài thấy
- C. Nhìn sâu hơn vào phần mềm, bản vá và cấu hình, thường ít dương tính giả hơn
- D. Không bao giờ gây tải lên hệ thống
Câu 2. Một tổ chức muốn thuê chuyên gia thử tấn công thật vào hệ thống để chứng minh tác động. Điều kiện bắt buộcnào dưới đây?
- A. Không cần báo trước cho ai
- B. Chỉ cần tin tưởng người kiểm thử
- C. Chỉ thực hiện vào ban đêm
- D. Có phạm vi và quy tắc thực hiện (rules of engagement) được ký duyệt trước
Câu 3. Người kiểm thử không được cung cấp thông tin gì về mục tiêu, mô phỏng kẻ tấn công bên ngoài. Đây là mô hình nào?
- A. Known environment (white box)
- B. Unknown environment (black box)
- C. Partially known environment nhưng có tài khoản
- D. Purple team
Câu 4. Công cụ nào tự động đánh giá cấu hình tài khoản đám mây và cảnh báo bucket lưu trữ bị để công khai?
- A. CSPM
- B. IPAM
- C. NAC
- D. HSM
Câu 5. Tổ chức công bố kênh để nhà nghiên cứu báo lỗ hổng và trả tiền thưởng cho lỗi hợp lệ. Đây là chương trình gì?
- A. Honeypot
- B. Phân tích tĩnh
- C. Bug bounty
- D. Sandboxing
👉 Đáp án
Câu 1: C — Quét có tài khoản thấy sâu hơn (phần mềm, bản vá, cấu hình) và thường ít dương tính giả hơn.
Câu 2: D — Pentest hợp pháp phải có phạm vi và quy tắc thực hiện được duyệt trước; làm ngoài phạm vi là trái phép.
Câu 3: B — Unknown environment (black box) là không biết gì về mục tiêu.
Câu 4: A — CSPM đánh giá cấu hình đám mây và cảnh báo cấu hình sai như bucket công khai.
Câu 5: C — Bug bounty là chương trình thưởng cho người tìm ra lỗi hợp lệ.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 67: Quản lý tài sản (2): vòng đời, thanh lý, sanitization | Mục lục khóa học CompTIA Security+ | Bài 69: Quản lý lỗ hổng (2): phân tích và ưu tiên |


