


 Khóa học CompTIA Security+ OnlineBài 67. Quản lý tài sản (2): vòng đời, thanh lý, sanitization, destruction, chứng nhận hủy
Bài 67. Quản lý tài sản (2): vòng đời, thanh lý, sanitization, destruction, chứng nhận hủy
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 67 · 🎯 Objective 4.2 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nắm các giai đoạn vòng đời tài sản và việc bảo mật cần có mặt ở mỗi giai đoạn.
- Phân biệt sanitization (làm sạch dữ liệu) và destruction (hủy vật lý), cùng các mức clear, purge, destroy.
- Biết các phương pháp cụ thể: ghi đè, secure erase, crypto erase, degauss, nghiền, cắt vụn, đốt và khi nào dùng cái nào.
- Hiểu vai trò của chứng nhận xóa hoặc hủy, lưu giữ dữ liệu và rủi ro khi thanh lý thiết bị, kể cả trên đám mây.
📎 Vị trí trong đề thi: tiếp nối Bài 66 (kiểm kê, gán chủ, phân loại), bài này khép lại Objective 4.2 với giai đoạn cuối vòng đời. Nó nối với vòng đời dữ liệu ở Bài 51, mã hóa và khóa ở Bài 12 và các phương pháp bảo vệ dữ liệu ở Bài 52.
💡 Liên hệ thực tế: lô máy cũ đem bán
Cửa hàng chị Lan nâng cấp 10 máy tính và định bán lại lô máy cũ cho một người quen. Nhân viên chỉ "xóa hết file và format nhanh" rồi đóng gói. Nam hỏi lại: trong máy có dữ liệu khách hàng, có bản sao hóa đơn, và có cả tài khoản đã đăng nhập sẵn. Format nhanh không xóa dữ liệu thật, chỉ làm hệ điều hành không còn thấy nó; một công cụ khôi phục miễn phí có thể đọc lại. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam đề xuất: máy dùng lại nội bộ thì ghi đè; máy đem ra ngoài thì xóa ở mức purge (ví dụ crypto erase nếu ổ đã mã hóa) và lưu biên bản; ổ hỏng hoặc chứa dữ liệu rất nhạy cảm thì hủy vật lý. Tất cả phải được ghi lại và cập nhật vào kho kiểm kê.
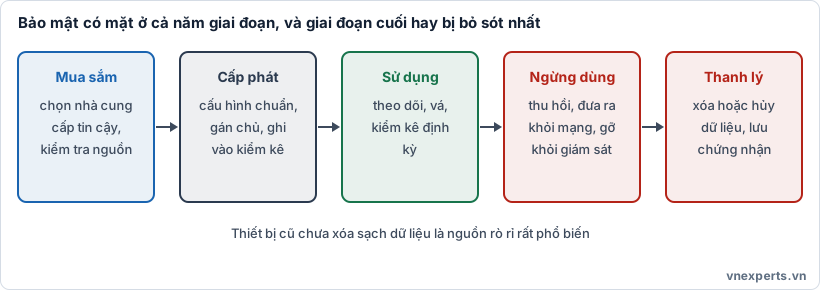
♻️ Hình 67a. Bảo mật có mặt ở cả năm giai đoạn, và giai đoạn cuối hay bị bỏ sót nhất.
📘 Kiến thức cốt lõi
♻️ Vòng đời tài sản
| Giai đoạn | Việc bảo mật cần làm |
|---|---|
| Mua sắm (acquisition / procurement) | Chọn nhà cung cấp tin cậy, kiểm tra nguồn gốc (rủi ro chuỗi cung ứng, Bài 20), yêu cầu bảo mật trong hợp đồng |
| Cấp phát (assignment / accounting) | Cấu hình theo chuẩn (Bài 59), gán chủ, phân loại, ghi vào kho kiểm kê |
| Sử dụng và theo dõi (monitoring / tracking) | Vá, giám sát, kiểm kê định kỳ, quản lý thay đổi |
| Ngừng dùng (decommissioning) | Thu hồi, đưa ra khỏi mạng, gỡ khỏi giám sát và sao lưu, thu hồi tài khoản và chứng chỉ gắn với nó |
| Thanh lý (disposal) | Xóa hoặc hủy dữ liệu, xử lý phần cứng, lưu chứng nhận, cập nhật kho kiểm kê |
Lỗi thường gặp nhất là thiết bị ngừng dùng nhưng vẫn nằm trong mạng, trong kho nhưng không ai lo, hoặc bị bán, tặng, đem đi tái chế mà dữ liệu vẫn còn nguyên. Thông tin thường lộ ra không phải vì tấn công mạng mà vì một chiếc ổ cứng cũ.
🧹 Sanitization: làm sạch dữ liệu
Sanitization là quá trình làm cho dữ liệu trên thiết bị lưu trữ không thể (hoặc rất khó) khôi phục, nhưng thường giữ lại thiết bị để dùng tiếp (khác với hủy vật lý). Cách tiếp cận được nhiều người dùng làm khung tham chiếu là hướng dẫn NIST SP 800-88, chia ba mức:
| Mức | Ý nghĩa | Ví dụ phương pháp | Khi dùng |
|---|---|---|---|
| Clear | Chống khôi phục bằng công cụ thông thường | Ghi đè dữ liệu, reset về mặc định bằng chức năng chuẩn | Dùng lại trong nội bộ, dữ liệu rủi ro thấp |
| Purge | Chống cả kỹ thuật khôi phục trong phòng thí nghiệm | Secure erase của ổ, crypto erase, degauss (ổ từ) | Thiết bị rời khỏi tổ chức hoặc dữ liệu nhạy cảm vừa |
| Destroy | Phá hủy vật lý, không dùng lại được | Nghiền, cắt vụn, đốt, nung chảy | Dữ liệu rất nhạy cảm, hoặc thiết bị hỏng không xóa được |
⚠️ Xóa file thông thường và định dạng nhanh (quick format) không phải sanitization. Chúng chỉ xóa tham chiếu tới dữ liệu, còn nội dung vẫn nằm trên ổ cho tới khi bị ghi đè.
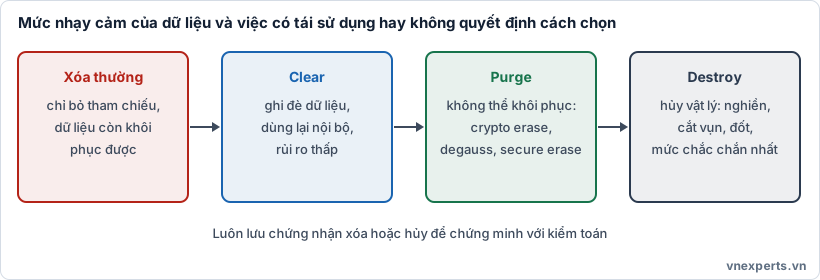
🧯 Hình 67b. Mức nhạy cảm của dữ liệu và việc có tái sử dụng hay không quyết định cách chọn.
🔧 Các phương pháp cụ thể
| Phương pháp | Mô tả | Lưu ý |
|---|---|---|
| Ghi đè (overwrite / wipe) | Ghi dữ liệu vô nghĩa lên toàn bộ ổ, một hoặc nhiều lượt | Hiệu quả với ổ HDD; trên SSD, ghi đè có thể bỏ sót các vùng ẩn do cơ chế phân bổ ô nhớ |
| Secure erase | Lệnh tích hợp trong firmware ổ để xóa sạch ổ | Thường hiệu quả hơn ghi đè với SSD; cần kiểm chứng nhà sản xuất hỗ trợ |
| Crypto erase (cryptographic erase) | Dữ liệu đã được mã hóa; hủy khóa mã hóa thì dữ liệu thành vô nghĩa | Nhanh, hợp với SSD và đám mây; chỉ an toàn nếu mã hóa từ đầu và khóa được hủy thật sự (Bài 12) |
| Degauss | Dùng từ trường mạnh xóa dữ liệu trên ổ từ | Không có tác dụng với SSD hay USB flash; thường làm ổ hỏng luôn |
| Nghiền, cắt vụn (shred / pulverize) | Nghiền ổ thành mảnh nhỏ | Mảnh phải đủ nhỏ theo tiêu chuẩn; có thể thuê dịch vụ |
| Đốt, nung chảy (incinerate) | Phá hủy bằng nhiệt | Phải làm ở cơ sở được cấp phép, chú ý môi trường |
| Hủy giấy | Cắt vụn hoặc đốt tài liệu giấy | Cross-cut (cắt chéo) an toàn hơn cắt dải; kết hợp pulping(nghiền bột giấy) |
Lưu ý quan trọng: với ổ SSD và thiết bị flash, phương pháp từng hiệu quả với ổ từ (degauss, ghi đè nhiều lần theo kiểu cũ) có thể không đủ, vì dữ liệu nằm ở các vùng mà hệ điều hành không truy cập trực tiếp được. Với SSD, ưu tiên secure erase, crypto erase hoặc hủy vật lý.
📜 Chứng nhận và bằng chứng
Sau khi xóa hoặc hủy, cần chứng minh được việc đã làm, nhất là khi có quy định bắt buộc (bảo vệ dữ liệu cá nhân, ngành tài chính, y tế) hoặc dữ liệu thuộc về khách hàng:
- Chứng nhận xóa hoặc hủy (certificate of destruction / sanitization) ghi rõ: thiết bị nào (mã tài sản, serial), phương pháp, ngày, người thực hiện, đơn vị làm (nếu thuê ngoài).
- Lưu biên bản theo chính sách lưu giữ, có thể kiểm toán.
- Cập nhật kho kiểm kê: đổi trạng thái thành "đã thanh lý", để tài sản không còn nằm "ma" trong danh sách.
- Giám sát việc thanh lý của bên thứ ba: chọn đơn vị uy tín, ký hợp đồng bảo mật, có chuỗi bàn giao (chain of custody) từ lúc rời tổ chức đến lúc bị hủy, và cân nhắc chứng kiến việc hủy.
🗄️ Lưu giữ dữ liệu (retention)
Không phải cái gì cũng nên xóa ngay. Chính sách lưu giữ (data retention) nói dữ liệu nào phải giữ bao lâu (theo luật, hợp đồng, nhu cầu kinh doanh), hết hạn thì xóa an toàn. Hai rủi ro ngược nhau:
- Xóa quá sớm: vi phạm quy định lưu hồ sơ, hoặc mất bằng chứng khi có tranh chấp, điều tra. Khi có yêu cầu giữ pháp lý (legal hold) thì không được xóa dữ liệu liên quan.
- Giữ quá lâu: tăng bề mặt rủi ro, tốn chi phí, và khi bị lộ thì lộ nhiều hơn.
☁️ Thanh lý trong môi trường đám mây
Trên đám mây, bạn không có ổ cứng để đập. Cách làm:
- Dùng crypto erase: mã hóa dữ liệu bằng khóa của mình (hoặc khóa khách hàng quản lý), khi cần thì hủy khóa.
- Xóa tài nguyên (máy ảo, ổ đĩa ảo, snapshot, sao lưu) và kiểm tra không còn bản sao lẻ (snapshot, bản sao ở vùng khác, sao lưu).
- Đọc cam kết của nhà cung cấp về cách xử lý ổ đĩa vật lý khi ngừng sử dụng, và yêu cầu chứng nhận hoặc báo cáo kiểm toán nếu cần.
🎯 Mẹo làm bài: "Xóa file hoặc format nhanh" → không phải sanitization. "Ghi đè dữ liệu, dùng lại nội bộ" → clear. "Chống khôi phục cả trong phòng thí nghiệm, thiết bị rời khỏi tổ chức" → purge. "Hủy khóa để dữ liệu mã hóa thành vô nghĩa" → crypto erase. "Từ trường xóa ổ từ, không dùng được cho SSD" → degauss. "Nghiền, cắt vụn, đốt" → destruction (hủy vật lý). "Bằng chứng đã xóa hoặc hủy" → certificate of destruction / sanitization. "Dữ liệu trên đám mây, không có ổ cứng vật lý" → crypto erase. "Hết thời hạn giữ thì xóa an toàn" → chính sách lưu giữ (retention).
🧠 Áp vào câu chuyện của Nam
| Tình huống | Biện pháp |
|---|---|
| Bán lại máy cũ ra ngoài | Ít nhất ở mức purge (secure erase hoặc crypto erase), lưu biên bản |
| Máy dùng lại cho nhân viên khác trong công ty | Clear (ghi đè hoặc reset chuẩn), cài lại theo cấu hình chuẩn |
| Ổ cứng hỏng, chứa dữ liệu khách hàng | Hủy vật lý (nghiền, cắt vụn), có chứng nhận |
| Máy ngừng dùng nhưng còn tên trong kho | Cập nhật trạng thái "đã thanh lý", thu hồi tài khoản và chứng chỉ |
| Dữ liệu hết hạn lưu | Xóa an toàn theo chính sách retention, kiểm tra không có legal hold |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Decommissioning | Ngừng dùng và đưa tài sản ra khỏi hoạt động. |
| Disposal | Thanh lý, xử lý cuối vòng đời. |
| Sanitization | Làm sạch dữ liệu, thiết bị có thể dùng lại. |
| Clear / purge / destroy | Ba mức xử lý dữ liệu: ghi đè / chống khôi phục sâu / hủy vật lý. |
| Crypto erase | Hủy khóa mã hóa để dữ liệu thành vô nghĩa. |
| Degauss | Xóa ổ từ bằng từ trường mạnh. |
| Certificate of destruction | Văn bản chứng nhận đã xóa hoặc hủy. |
| Chain of custody | Chuỗi bàn giao, ghi lại ai giữ tài sản ở từng thời điểm. |
| Retention / legal hold | Chính sách lưu giữ / yêu cầu giữ dữ liệu vì lý do pháp lý. |
📌 Tóm tắt nhanh
- Vòng đời tài sản: mua sắm, cấp phát, sử dụng, ngừng dùng, thanh lý; bảo mật có mặt ở cả năm giai đoạn.
- Xóa file hoặc format nhanh không an toàn. Sanitization chia clear, purge, destroy theo mức nhạy cảm và việc có tái sử dụng hay không.
- Crypto erase hợp với SSD và đám mây; degauss chỉ cho ổ từ; nghiền, cắt vụn, đốt là hủy vật lý.
- Luôn lưu chứng nhận xóa hoặc hủy, giữ chain of custody khi thuê ngoài, và cập nhật kho kiểm kê.
- Retention quyết định giữ bao lâu; xóa quá sớm hay giữ quá lâu đều có rủi ro; chú ý legal hold.
💬 Hỏi & Đáp nhanh
❓ Format ổ cứng đầy đủ (không phải quick format) có đủ không? Phụ thuộc loại ổ và phương pháp. Với ổ HDD, ghi đè toàn bộ thường đủ cho mức clear. Với SSD, cần phương pháp phù hợp (secure erase, crypto erase). Nếu dữ liệu nhạy cảm và thiết bị rời khỏi tổ chức, hủy vật lý là lựa chọn chắc chắn nhất.
❓ Có cần xóa dữ liệu trên điện thoại trước khi bán lại không? Có. Dùng chức năng reset chuẩn kèm mã hóa thiết bị (điện thoại hiện đại thường mã hóa sẵn nên reset hủy khóa tương đương crypto erase), đăng xuất tài khoản gắn với thiết bị, và với điện thoại công ty thì dùng MDM để xóa từ xa (Bài 65).
❓ Thuê dịch vụ hủy ổ cứng thì còn trách nhiệm không? Có. Dữ liệu vẫn thuộc trách nhiệm của tổ chức. Cần hợp đồng bảo mật, chuỗi bàn giao rõ, chứng nhận hủy và tốt nhất là có thể kiểm tra hoặc chứng kiến.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Nhân viên xóa toàn bộ file và định dạng nhanh (quick format) một ổ cứng trước khi bán. Nhận định nào đúng?
- A. Dữ liệu đã bị xóa vĩnh viễn
- B. Dữ liệu vẫn có thể khôi phục được, vì đây không phải sanitization đúng nghĩa
- C. Ổ cứng đã được hủy vật lý
- D. Khóa mã hóa đã bị hủy
Câu 2. Phương pháp nào không có tác dụng làm sạch dữ liệu trên ổ SSD?
- A. Secure erase của firmware
- B. Crypto erase (nếu ổ đã mã hóa)
- C. Hủy vật lý
- D. Degauss (xóa bằng từ trường)
Câu 3. Dữ liệu trên máy ảo đám mây đã mã hóa bằng khóa do tổ chức quản lý. Cách làm sạch dữ liệu nhanh và phù hợp khi ngừng dùng là gì?
- A. Crypto erase: hủy khóa mã hóa (kèm xóa tài nguyên và bản sao)
- B. Đập ổ cứng của nhà cung cấp
- C. Degauss ổ đĩa ảo
- D. Chỉ đổi tên máy ảo
Câu 4. Sau khi thuê công ty hủy 20 ổ cứng, tài liệu nào chứng minh việc hủy với kiểm toán viên?
- A. Biên bản họp mua sắm
- B. Hợp đồng bảo trì
- C. Chứng nhận hủy (certificate of destruction) ghi rõ mã tài sản, phương pháp và ngày thực hiện
- D. Sơ đồ mạng
Câu 5. Ổ cứng bị hỏng, không thể chạy lệnh xóa, và chứa dữ liệu khách hàng rất nhạy cảm. Cách xử lý phù hợp nhất là gì?
- A. Format nhanh rồi bán
- B. Hủy vật lý (nghiền, cắt vụn) và lưu chứng nhận
- C. Chỉ đổi mật khẩu
- D. Vứt vào thùng rác
👉 Đáp án
Câu 1: B — Xóa file và quick format chỉ bỏ tham chiếu; dữ liệu vẫn có thể khôi phục.
Câu 2: D — Degauss chỉ có tác dụng với ổ từ, không dùng được cho SSD hay flash.
Câu 3: A — Crypto erase (hủy khóa) phù hợp với đám mây, kèm xóa tài nguyên, snapshot và bản sao.
Câu 4: C — Chứng nhận hủy ghi rõ thiết bị, phương pháp, ngày và người thực hiện, là bằng chứng cho kiểm toán.
Câu 5: B — Ổ hỏng không xóa được và dữ liệu nhạy cảm thì hủy vật lý, kèm chứng nhận.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 66: Quản lý tài sản (1): kiểm kê, quyền sở hữu, phân loại | Mục lục khóa học CompTIA Security+ | Bài 68: Quản lý lỗ hổng (1): phát hiện lỗ hổng |


