


 Khóa học CompTIA Security+ OnlineBài 65. Bảo mật mạng không dây và thiết bị di động: WPA3, 802.1X, BYOD, MDM
Bài 65. Bảo mật mạng không dây và thiết bị di động: WPA3, 802.1X, BYOD, MDM
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 65 · 🎯 Objective 4.1 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nắm các chuẩn bảo mật Wi-Fi (WEP, WPA2, WPA3), vì sao WPA3 tốt hơn và SAE, OWE là gì.
- Phân biệt PSK (mật khẩu dùng chung) và Enterprise (802.1X), và biết cách tách mạng nội bộ, khách, IoT.
- Biết các biện pháp vận hành: site survey, heat map, phát hiện rogue AP, những "mẹo" Wi-Fi không thực sự an toàn.
- Hiểu MDM và các mô hình BYOD, CYOD, COPE, corporate-owned cùng những biện pháp bảo vệ thiết bị di động.
📎 Vị trí trong đề thi: bài này khép lại các biện pháp giảm thiểu cho các loại tài sản khác nhau trong Objective 4.1: sau mạng, endpoint, email, ứng dụng, mồi nhử, là không dây và di động. Nó dùng lại 802.1X và NAC (Bài 48), VLAN (Bài 42), captive portal (Bài 60), tấn công evil twin (Bài 30), lỗ hổng thiết bị di động (Bài 26) và posture check (Bài 61).
💡 Liên hệ thực tế: mật khẩu Wi-Fi ai cũng biết, điện thoại cá nhân đọc email công ty
Cửa hàng của chị Lan có một mạng Wi-Fi duy nhất, dùng một mật khẩu chung cho nhân viên, khách và cả máy quẹt thẻ. Mật khẩu này đã dán trên tường và nhiều người nghỉ việc vẫn biết. Nhân viên thì đọc email công ty và mở dữ liệu bán hàng ngay trên điện thoại cá nhân. Tuần trước, một chiếc điện thoại như vậy bị mất. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam chỉ ra hai vấn đề: một là mạng không tách riêng, mật khẩu dùng chung nên không thu hồi được từng người; hai là thiết bị di động không được quản lý, mất máy là mất cả dữ liệu công ty trên đó. Giải pháp: tách ba mạng (nội bộ, khách, thiết bị thanh toán và IoT), nâng cấp mạng nội bộ lên xác thực từng người, và đưa điện thoại vào hệ thống quản lý thiết bị di động (MDM).
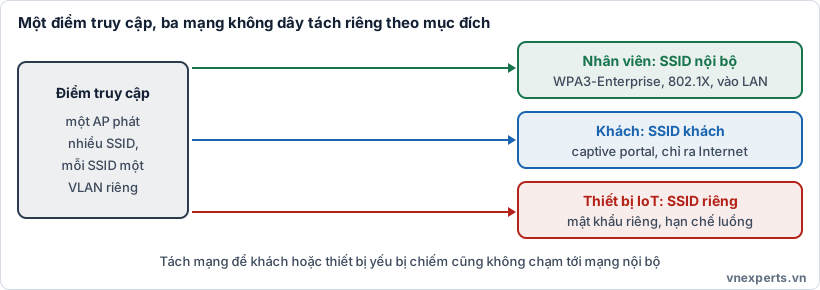
📶 Hình 65a. Mỗi SSID gắn một VLAN riêng; khách hoặc thiết bị yếu bị chiếm cũng không chạm tới mạng nội bộ.
📘 Kiến thức cốt lõi
📡 Các chuẩn bảo mật Wi-Fi
| Chuẩn | Đặc điểm | Đánh giá |
|---|---|---|
| WEP | Mật mã yếu, bị phá rất nhanh | Hỏng, không nên dùng |
| WPA (TKIP) | Bản vá tạm cho WEP | Lỗi thời, không nên dùng |
| WPA2 | Mã hóa AES-CCMP; Personal dùng PSK, Enterprise dùng 802.1X | Vẫn phổ biến, an toàn nếu cấu hình đúng; PSK yếu có thể bị dò ngoại tuyến từ handshake bắt được |
| WPA3 | Thay trao đổi khóa PSK bằng SAE; bắt buộc PMF; Enterprise có chế độ bảo mật 192-bit | Nên dùng khi thiết bị hỗ trợ |
WPA3 cải thiện những gì:
- SAE (Simultaneous Authentication of Equals) thay cho cơ chế PSK của WPA2-Personal. Kẻ tấn công bắt được quá trình bắt tay không thể dò mật khẩu ngoại tuyến (offline dictionary attack) như với WPA2-PSK; mỗi lần đoán phải tương tác trực tiếp với mạng. SAE cũng cung cấp forward secrecy: lộ mật khẩu sau này không giúp giải mã lưu lượng đã ghi trước đó.
- PMF (Protected Management Frames) bắt buộc, giúp chống giả mạo gói deauthentication (kẻ tấn công ép thiết bị ngắt kết nối để dẫn vào evil twin).
- OWE (Opportunistic Wireless Encryption), còn gọi Wi-Fi Enhanced Open, cho mạng công cộng không mật khẩu nhưng lưu lượng của mỗi thiết bị vẫn được mã hóa riêng, chống nghe lén thụ động. OWE không xác thực người dùng hay điểm truy cập, nên không thay thế được Enterprise.
- WPA3-Enterprise vẫn dựa trên 802.1X, có tùy chọn chế độ 192-bit cho môi trường yêu cầu mức bảo mật cao.
🔐 PSK và Enterprise (802.1X)
| Personal (PSK / SAE) | Enterprise (802.1X) | |
|---|---|---|
| Xác thực | Một mật khẩu dùng chung cho mọi người | Từng người hoặc từng thiết bị có thông tin riêng, qua máy chủ RADIUS |
| Khi có người nghỉ việc | Phải đổi mật khẩu cho tất cả | Thu hồi riêng tài khoản hoặc chứng chỉ của người đó |
| Truy vết | Khó biết ai làm gì | Biết ai kết nối (log theo danh tính) |
| Độ phức tạp | Đơn giản | Cần hạ tầng RADIUS và quản lý danh tính |
| Phù hợp | Nhà, cửa hàng nhỏ, thiết bị IoT | Doanh nghiệp |
Trong Enterprise, phương thức EAP quyết định cách xác thực: EAP-TLS dùng chứng chỉ số ở cả hai phía (mạnh nhất, dựa trên PKI, Bài 11), PEAP dùng tên người dùng và mật khẩu trong đường hầm TLS. Chi tiết 802.1X và NAC đã học ở Bài 48.
🧱 Tách mạng và các biện pháp cấu hình
- Tách SSID và VLAN theo mục đích: nội bộ, khách, IoT hoặc thiết bị thanh toán. Mạng khách chỉ ra Internet (kết hợp captive portal, Bài 60); thiết bị IoT bị hạn chế luồng (Bài 43). Firewall giữa các VLAN kiểm soát lưu lượng (Bài 56).
- Đổi thông tin quản trị mặc định của điểm truy cập (AP), quản trị qua HTTPS hoặc SSH, cập nhật firmware.
- Tắt WPS (cơ chế kết nối nhanh bằng PIN, có điểm yếu bị khai thác).
- Giảm công suất và đặt AP hợp lý để sóng không lan ra ngoài tòa nhà quá mức.
Những "mẹo" Wi-Fi không thực sự an toàn:
- Ẩn SSID (không phát tên mạng): không phải biện pháp bảo mật; tên mạng vẫn lộ trong gói tin của thiết bị đang kết nối, và đôi khi còn làm thiết bị liên tục dò tìm mạng.
- Lọc địa chỉ MAC (MAC filtering): chỉ là rào cản yếu vì địa chỉ MAC dễ nghe lén và giả mạo.
- Một mật khẩu Wi-Fi đơn giản hoặc dán công khai làm mất tác dụng của mã hóa.
🗺️ Site survey, heat map và phát hiện AP lạ
- Site survey (khảo sát hiện trường): đo đạc sóng tại mặt bằng thật để chọn vị trí AP, kênh, công suất, tránh vùng chết và nhiễu.
- Heat map (bản đồ nhiệt sóng): trực quan hóa cường độ sóng phủ ở từng khu vực; giúp phát hiện chỗ sóng yếu, và chỗ sóng lan ra ngoài phạm vi không cần thiết.
- Rogue AP (AP lạ) là AP trái phép cắm vào mạng (do kẻ tấn công hoặc nhân viên tự lắp); evil twin là AP giả mạo tên mạng thật (Bài 30). Phát hiện bằng khảo sát định kỳ và WIPS/WIDS (hệ thống chống hoặc phát hiện xâm nhập không dây) trên hệ thống quản lý Wi-Fi; kết hợp 802.1X và kiểm soát cổng (Bài 48) để ngăn thiết bị lạ cắm vào mạng.
📱 MDM: quản lý thiết bị di động
MDM (Mobile Device Management) là hệ thống tập trung để đăng ký, cấu hình và kiểm soát điện thoại, máy tính bảng của tổ chức. Các khả năng chính:
| Khả năng | Mục đích |
|---|---|
| Áp chính sách | Bắt buộc PIN hoặc sinh trắc học, mã hóa thiết bị, tự khóa màn hình, chặn thiết bị đã root hoặc jailbreak |
| Phân phối ứng dụng | Cài ứng dụng công việc, giới hạn nguồn ứng dụng (allow list, cấm cài ngoài kho chính thức hay sideloading) |
| Kiểm tra tuân thủ | Thiết bị không đạt (chưa cập nhật, bị root) có thể bị chặn truy cập tài nguyên công ty, như posture check ở Bài 61 |
| Khóa và xóa từ xa | Mất máy: khóa từ xa, định vị, xóa dữ liệu từ xa (remote wipe) |
| Tách dữ liệu | Container hoặc work profile tách dữ liệu công việc khỏi cá nhân; có thể xóa chọn lọc (selective wipe) chỉ phần công việc |
| Geofencing và định vị | Chỉ cho truy cập dữ liệu nhạy cảm khi ở trong khu vực cho phép, hoặc cảnh báo khi rời khu vực (Bài 52) |
Ngoài ra thường kèm VPN luôn bật (always-on VPN) cho truy cập tài nguyên nội bộ, tắt Bluetooth, NFC và USB debugging khi không cần, và quản lý bản vá hệ điều hành. Các giải pháp hiện đại thường gọi chung là UEM (Unified Endpoint Management), quản lý nhiều loại thiết bị (di động và máy tính) trong một nền tảng. Một thành phần liên quan là MAM (Mobile Application Management), tập trung quản lý ứng dụng và dữ liệu trong ứng dụng thay vì cả thiết bị, hữu ích với thiết bị cá nhân.
🧑💼 Mô hình triển khai thiết bị di động
| Mô hình | Ai sở hữu | Dùng cho việc | Kiểm soát của công ty | Ghi chú |
|---|---|---|---|---|
| BYOD (Bring Your Own Device) | Cá nhân | Cả công việc và cá nhân | Ít nhất | Tiết kiệm chi phí nhưng rủi ro cao hơn; cần MDM/MAM, container, chính sách sử dụng, thỏa thuận về quyền riêng tư |
| CYOD (Choose Your Own Device) | Công ty (nhân viên chọn từ danh sách đã duyệt) | Thường cả hai, theo chính sách | Vừa phải | Hạn chế số mẫu máy để dễ quản lý và hỗ trợ |
| COPE (Corporate-Owned, Personally Enabled) | Công ty | Công việc, cho phép dùng cá nhân | Khá cao | Công ty cấp máy, vẫn kiểm soát nhưng cho dùng cá nhân có giới hạn |
| Corporate-owned (chỉ dùng công việc) | Công ty | Chỉ công việc | Cao nhất | Chặt nhất, nhưng nhân viên có thể phải mang hai máy |
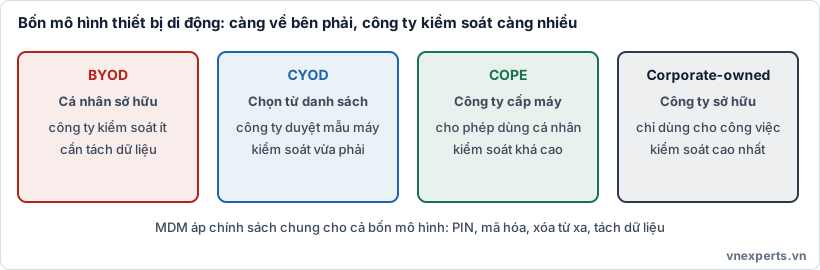
📱 Hình 65b. Chọn mô hình triển khai là cân bằng giữa chi phí, tiện lợi, quyền riêng tư và mức kiểm soát.
Lưu ý với BYOD: công ty không sở hữu thiết bị nên cần chính sách sử dụng chấp nhận được (AUP) rõ ràng, người dùng đồng ý với việc quản lý, ranh giới về quyền riêng tư (công ty không nên xem dữ liệu cá nhân), và khả năng xóa chọn lọc để khi nhân viên nghỉ việc hoặc mất máy chỉ xóa phần dữ liệu công ty. Nên phối hợp pháp chế và nhân sự khi xây dựng chính sách này.
🎯 Mẹo làm bài: "Cơ chế thay PSK trong WPA3-Personal, chống dò mật khẩu ngoại tuyến" → SAE. "Mạng Wi-Fi công cộng không mật khẩu nhưng vẫn mã hóa lưu lượng" → OWE. "Mỗi người một thông tin xác thực, thu hồi từng người, dùng RADIUS" → WPA-Enterprise / 802.1X. "Chứng chỉ số ở cả hai phía" → EAP-TLS. "Ẩn SSID hoặc lọc MAC để bảo mật" → không đáng tin. "Đo sóng thực tế để đặt AP, vẽ vùng phủ" → site survey, heat map. "AP trái phép trong mạng" → rogue AP. "Quản lý tập trung thiết bị di động, xóa từ xa, ép PIN và mã hóa" → MDM. "Cá nhân sở hữu, dùng cho công việc" → BYOD. "Công ty cấp, cho dùng cá nhân" → COPE. "Nhân viên chọn từ danh sách công ty duyệt" → CYOD. "Tách dữ liệu công việc khỏi cá nhân trên cùng thiết bị" → container / work profile.
🧠 Áp vào câu chuyện của Nam
| Vấn đề của chị Lan | Biện pháp |
|---|---|
| Mật khẩu Wi-Fi chung ai cũng biết, người nghỉ việc vẫn dùng được | Nâng cấp mạng nội bộ lên WPA3 (hoặc WPA2) Enterprise với 802.1X, thu hồi từng tài khoản |
| Khách, nhân viên và máy quẹt thẻ cùng một mạng | Tách SSID và VLAN, firewall giữa các vùng, captive portal cho khách |
| Điện thoại cá nhân đọc email công ty | BYOD có MDM/MAM, container hoặc work profile, chính sách sử dụng rõ ràng |
| Điện thoại bị mất | Khóa từ xa, định vị, xóa chọn lọc dữ liệu công ty |
| Lo có AP giả mạo tên cửa hàng | Khảo sát định kỳ, WIPS, PMF và xác thực mạnh |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| WPA2 / WPA3 | Chuẩn bảo mật Wi-Fi; WPA3 dùng SAE và bắt buộc PMF. |
| SAE | Cơ chế trao đổi khóa của WPA3-Personal, chống dò mật khẩu ngoại tuyến. |
| OWE | Mã hóa cho mạng mở không mật khẩu (Wi-Fi Enhanced Open). |
| PMF | Bảo vệ khung quản lý, chống giả mạo gói deauthentication. |
| PSK | Mật khẩu dùng chung của mạng Wi-Fi Personal. |
| RADIUS / EAP | Máy chủ xác thực / khung phương thức xác thực dùng trong 802.1X. |
| Rogue AP / evil twin | AP trái phép / AP giả mạo tên mạng thật. |
| Site survey / heat map | Khảo sát sóng tại hiện trường / bản đồ nhiệt cường độ sóng. |
| MDM / MAM / UEM | Quản lý thiết bị / ứng dụng / mọi loại thiết bị đầu cuối. |
| BYOD / CYOD / COPE | Mô hình thiết bị: cá nhân sở hữu / chọn từ danh sách / công ty cấp cho dùng cá nhân. |
| Remote wipe | Xóa dữ liệu từ xa trên thiết bị bị mất. |
| Container / work profile | Vùng tách riêng dữ liệu công việc trên thiết bị. |
📌 Tóm tắt nhanh
- WEP và WPA/TKIP đã hỏng; WPA2 an toàn khi cấu hình đúng; WPA3 thêm SAE (chống dò ngoại tuyến), PMF bắt buộc, OWE cho mạng mở.
- PSK là một mật khẩu chung, khó thu hồi; Enterprise (802.1X, RADIUS) xác thực từng người, thu hồi riêng và truy vết được.
- Tách SSID/VLAN theo mục đích; đổi mật khẩu quản trị AP, tắt WPS; ẩn SSID và lọc MAC không phải biện pháp bảo mật đáng tin.
- Site survey và heat map để đặt AP hợp lý; phát hiện rogue AP/evil twin bằng khảo sát định kỳ và WIPS.
- MDM ép chính sách, quản lý ứng dụng, khóa và xóa từ xa; mô hình BYOD, CYOD, COPE, corporate-owned khác nhau về sở hữu và mức kiểm soát; BYOD cần container, AUP và cân bằng quyền riêng tư.
💬 Hỏi & Đáp nhanh
❓ WPA3 đã đủ an toàn chưa nếu vẫn dùng mật khẩu chung? WPA3-Personal chống được dò mật khẩu ngoại tuyến, nhưng vẫn là một mật khẩu dùng chung nên không giải quyết được chuyện người nghỉ việc hay lộ mật khẩu. Với doanh nghiệp, WPA-Enterprise (802.1X) vẫn phù hợp hơn vì xác thực từng người.
❓ MDM có xem được ảnh và tin nhắn cá nhân trên điện thoại BYOD không? Với thiết lập đúng (container hoặc work profile), MDM quản lý phần công việc chứ không cần can thiệp dữ liệu cá nhân. Chính sách và thông báo phải nói rõ phạm vi quản lý để người dùng yên tâm và tuân thủ quy định về quyền riêng tư.
❓ Chọn BYOD hay COPE? Tùy ưu tiên. BYOD tiết kiệm chi phí và nhân viên quen dùng máy riêng, nhưng công ty kiểm soát ít và rủi ro cao hơn. COPE tốn chi phí mua máy nhưng kiểm soát tốt hơn mà vẫn cho phép dùng cá nhân. Không có đáp án "luôn đúng".
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. WPA3-Personal dùng cơ chế nào thay cho PSK của WPA2 để chống tấn công dò mật khẩu ngoại tuyến từ quá trình bắt tay bắt được?
- A. WEP
- B. SAE (Simultaneous Authentication of Equals)
- C. TKIP
- D. WPS
Câu 2. Lợi ích chính của WPA-Enterprise (802.1X) so với mạng PSK dùng chung một mật khẩu là gì?
- A. Mỗi người có thông tin xác thực riêng, nên có thể thu hồi từng người mà không phải đổi mật khẩu chung
- B. Không cần máy chủ xác thực
- C. Không cần mã hóa lưu lượng
- D. Chỉ dùng được cho mạng khách
Câu 3. Biện pháp nào sau đây không nên được coi là biện pháp bảo mật đáng tin cậy cho mạng Wi-Fi?
- A. Dùng WPA3
- B. Dùng 802.1X cho nhân viên
- C. Ẩn SSID và coi đó là biện pháp bảo mật chính
- D. Tắt WPS
Câu 4. Nhân viên dùng điện thoại cá nhân của mình để truy cập email công ty. Đây là mô hình triển khai nào?
- A. COPE
- B. Corporate-owned
- C. CYOD
- D. BYOD
Câu 5. Điện thoại công ty bị mất. Khả năng nào của MDM giúp xóa dữ liệu công ty trên thiết bị từ xa?
- A. Captive portal
- B. Remote wipe
- C. Port forwarding
- D. DNS sinkhole
👉 Đáp án
Câu 1: B — SAE thay cho PSK của WPA2-Personal, giúp chống dò mật khẩu ngoại tuyến.
Câu 2: A — Enterprise (802.1X, RADIUS) xác thực từng người nên thu hồi riêng được và truy vết được.
Câu 3: C — Ẩn SSID không phải biện pháp bảo mật đáng tin cậy vì tên mạng vẫn lộ trong gói tin của thiết bị đang kết nối.
Câu 4: D — BYOD là cá nhân sở hữu thiết bị và dùng cho công việc.
Câu 5: B — Remote wipe (xóa từ xa) là khả năng của MDM để xóa dữ liệu trên thiết bị bị mất, có thể xóa chọn lọc chỉ phần dữ liệu công ty.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 64: Kỹ thuật đánh lừa kẻ tấn công: honeypot, honeytoken, canary | Mục lục khóa học CompTIA Security+ | Bài 66: Quản lý tài sản (1): kiểm kê, quyền sở hữu, phân loại |


