


 Khóa học CompTIA Security+ OnlineBài 64. Kỹ thuật đánh lừa kẻ tấn công: honeypot, honeynet, honeyfile, honeytoken, canary account
Bài 64. Kỹ thuật đánh lừa kẻ tấn công: honeypot, honeynet, honeyfile, honeytoken, canary account
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 64 · 🎯 Objective 4.1 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu ý tưởng của deception (đánh lừa): không ngăn chặn, mà phát hiện sớm và thu thập thông tin về kẻ tấn công.
- Phân biệt honeypot, honeynet, honeyfile, honeytoken và canary account.
- Hiểu vì sao tín hiệu từ mồi rất đáng tin (ít cảnh báo sai) và cách tích hợp vào giám sát.
- Biết rủi ro và giới hạn: cô lập mồi, tính chân thực, và khía cạnh pháp lý.
📎 Vị trí trong đề thi: bài này hoàn tất phần giảm thiểu "chủ động" của Objective 4.1, bổ sung cho các biện pháp ngăn chặn (firewall, endpoint, email ở Bài 59 đến 63). Mồi nhử cung cấp tín hiệu phát hiện cho SIEM (Bài 71), và liên quan tới di chuyển ngang sau khi kẻ tấn công vào được mạng, dò mật khẩu (Bài 32), IoC (Bài 33) và săn mối đe dọa (Bài 81).
💡 Liên hệ thực tế: kẻ tấn công đã vào nhưng không ai biết
Chị Lan hỏi một câu khó: "Giả sử kẻ xấu đã vào được mạng của mình rồi, làm sao mình biết sớm?" Nam trả lời: các biện pháp phòng ngừa nhằm ngăn họ vào, nhưng không có biện pháp nào hoàn hảo. Kẻ tấn công đã ở trong mạng sẽ dò tìm: xem thư mục nào có dữ liệu, máy nào còn mở, tài khoản nào có quyền cao. Nam quyết định đặt vài thứ giả ở đúng những chỗ đó: một file tên "Luong-giam-doc.xlsx" trên file server, một tài khoản "svc-backup-admin" mà thực tế không ai dùng, và một máy chủ giả ở mạng nội bộ. Hai tuần sau, hệ thống báo có máy nhân viên mở file giả. Đó là máy đã bị nhiễm mã độc. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam nói: "Người dùng thật không có lý do gì chạm vào mấy thứ đó. Nên bất cứ ai chạm vào, gần như chắc chắn là người lạ hoặc mã độc."
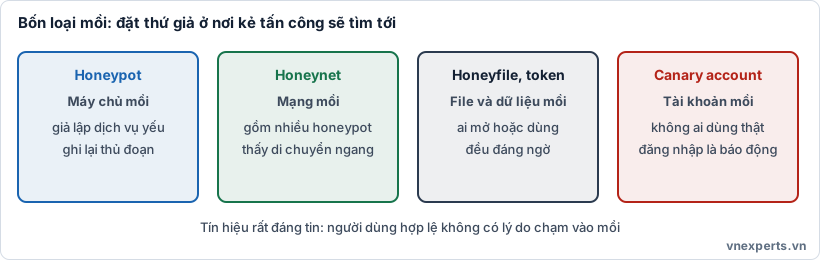
🪤 Hình 64a. Mỗi loại mồi đặt thứ giả ở nơi kẻ tấn công sẽ tìm tới.
📘 Kiến thức cốt lõi
🎭 Deception là gì, và vì sao hiệu quả?
Deception (đánh lừa) là đặt tài nguyên giả hấp dẫn (máy chủ, mạng, file, dữ liệu, tài khoản) mà không có mục đích kinh doanh thật. Vì không ai hợp lệ cần dùng chúng, mọi tương tác với mồi đều đáng ngờ. Lợi ích chính:
- Phát hiện sớm kẻ tấn công đã vượt qua lớp phòng ngừa.
- Ít cảnh báo sai (false positive): khác với IDS hay nhật ký chung, cảnh báo từ mồi có độ tin cậy cao nên có thể đặt mức ưu tiên cao.
- Thu thập thông tin về công cụ, kỹ thuật, mục tiêu của kẻ tấn công (hữu ích cho threat intelligence và IoC).
- Làm tốn thời gian và công sức của kẻ tấn công, đánh lạc hướng khỏi tài sản thật.
Hạn chế: mồi không ngăn chặn tấn công, chỉ phát hiện; kẻ tấn công giỏi có thể nhận ra mồi; và mồi cần được bảo trì như một hệ thống thật.
🍯 Honeypot
Honeypot là một hệ thống giả lập (máy chủ, dịch vụ, thiết bị) được cố ý làm cho có vẻ dễ bị tấn công để thu hút và ghi lại hoạt động của kẻ tấn công.
| Loại | Đặc điểm |
|---|---|
| Low-interaction | Giả lập một vài dịch vụ ở mức đơn giản; nhẹ, ít rủi ro, nhưng ít thông tin và dễ bị nhận ra |
| High-interaction | Hệ thống thật hoặc gần thật; thu được nhiều thông tin chi tiết hơn nhưng rủi ro cao hơn và tốn công duy trì |
Có thể đặt ở mạng nội bộ (để phát hiện kẻ đã ở trong) hoặc hướng ra Internet (để quan sát tấn công đại trà, thường là mục đích nghiên cứu).
Rủi ro quan trọng: nếu cô lập kém, kẻ tấn công có thể dùng honeypot làm bàn đạp tấn công vào hệ thống thật. Vì vậy phải cô lập chặt (phân đoạn mạng, firewall rule chặn đường đi từ mồi vào hệ thống thật, ví dụ như học ở Bài 56), không chứa dữ liệu thật và giám sát liên tục.
🕸️ Honeynet
Honeynet là mạng mồi gồm nhiều honeypot kết nối với nhau, mô phỏng một môi trường mạng thật (nhiều máy chủ, nhiều dịch vụ, có lưu lượng giả). Nhờ vậy có thể quan sát hành vi di chuyển ngang (lateral movement) của kẻ tấn công từ máy này sang máy khác, và hiểu rõ chuỗi tấn công hơn so với một honeypot đơn lẻ. Chi phí và công sức duy trì cao hơn, thường dùng ở tổ chức lớn hoặc cho nghiên cứu.
📄 Honeyfile
Honeyfile là file mồi đặt ở nơi kẻ tấn công thường dò tìm, với tên hấp dẫn: ví dụ passwords.xlsx, Luong-giam-doc.xlsx, vpn-credentials.txt. File được giám sát: bất kỳ lần mở, đọc, sao chép hoặc di chuyển nào đều tạo cảnh báo. Để mồi thuyết phục, nội dung và thuộc tính (ngày sửa, kích thước) nên trông tự nhiên, nhưng không chứa dữ liệu thật.
🏷️ Honeytoken
Honeytoken là mẩu dữ liệu mồi, không nhất thiết là file. Ví dụ:
- Một bản ghi giả trong cơ sở dữ liệu khách hàng (một khách hàng không tồn tại); nếu bản ghi đó xuất hiện trong một vụ lộ dữ liệu hoặc được dùng ở đâu đó thì biết dữ liệu đã bị lấy và bị lấy từ đâu.
- Một khóa API hoặc thông tin đăng nhập giả để trong mã nguồn hoặc kho cấu hình; nếu có ai dùng thử là báo động.
- Một địa chỉ email mồi chỉ xuất hiện trong dữ liệu nội bộ; thư gửi tới địa chỉ đó là dấu hiệu dữ liệu bị lộ.
Tên gọi giữa các tài liệu có thể chồng lấn (nhiều nơi coi honeyfile, canary account là các dạng của honeytoken). Với đề thi, hãy nhớ honeyfile = file mồi và honeytoken = dữ liệu hoặc mẩu thông tin mồi để theo dõi việc truy cập hoặc sử dụng.
🐤 Canary account
Canary account (tài khoản mồi) là tài khoản không có chủ thật và không có công việc hợp lệ nào cần dùng, nhưng có tên hấp dẫn (ví dụ svc-backup-admin, admin-old) để kẻ tấn công đang dò tìm tài khoản đặc quyền sẽ tìm tới. Cách dùng:
- Mọi lần xác thực với tài khoản này (thành công hay thất bại) đều tạo cảnh báo ưu tiên cao trong SIEM (Bài 71 và Bài 72).
- Giúp phát hiện dò quét danh sách tài khoản (enumeration), dò mật khẩu, và di chuyển ngang bằng thông tin đăng nhập bị đánh cắp.
- Thiết kế: đặt mật khẩu dài, ngẫu nhiên (để không bị đoán trúng, và không bị khóa nhầm vì lỗi vô tình), không cấp quyền thật, đặt tên và mô tả giống tài khoản dịch vụ thật trong môi trường, và ghi lại tài khoản này trong tài liệu nội bộ để đội vận hành không nhầm là sự cố.
Về mặt quản lý, canary account cũng phải nằm trong kiểm kê tài khoản và rà soát định kỳ (Bài 77), vì tài khoản "không dùng" vốn là loại bị bỏ quên.
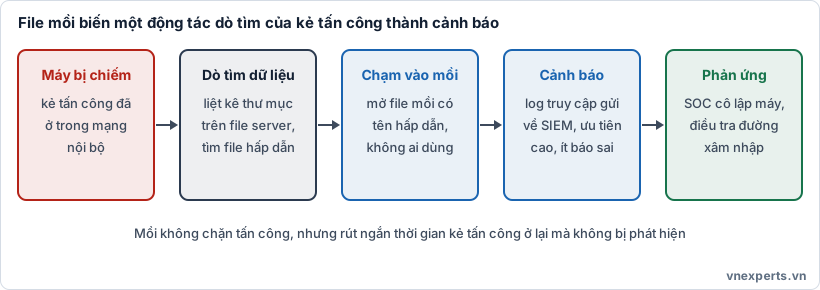
🔔 Hình 64b. Mồi không chặn tấn công, nhưng rút ngắn thời gian kẻ tấn công ở lại mà không bị phát hiện.
✅ Nguyên tắc triển khai
- Tích hợp vào giám sát: cảnh báo từ mồi phải đi thẳng vào SIEM hoặc kênh cảnh báo của đội vận hành, có quy trình phản ứng rõ ràng (cô lập máy, điều tra).
- Đặt đúng chỗ: ở nơi kẻ tấn công thường dò tìm sau khi vào mạng (file server, thư mục cấu hình, vùng quản trị, tài khoản đặc quyền) và gần tài sản thật, nhưng không dùng chung tài nguyên với chúng.
- Chân thực nhưng vô hại: trông giống thật, không chứa thông tin thật, và cô lập khỏi hệ thống thật.
- Bảo trì: cập nhật để mồi không "cũ" lộ liễu (ví dụ ngày sửa file, bản vá), và rà soát thường xuyên để mồi không bị quên hoặc bị lợi dụng.
- Pháp lý và nhân sự: mồi chủ yếu nhắm vào kẻ tấn công bên ngoài, nhưng cũng có thể bắt gặp nhân viên nội bộ tò mò. Nên phối hợp bộ phận pháp chế và nhân sự về chính sách giám sát và cách xử lý cảnh báo từ nội bộ. Honeypot hướng ra Internet cũng cần cân nhắc quy định về dữ liệu thu thập.
🎯 Mẹo làm bài: "Hệ thống giả để thu hút kẻ tấn công và ghi lại hành vi" → honeypot. "Mạng gồm nhiều honeypot mô phỏng mạng thật" → honeynet. "File giả đặt ở nơi hấp dẫn, ai mở là cảnh báo" → honeyfile. "Dữ liệu giả như bản ghi, khóa API, email mồi để theo dõi việc bị truy cập hoặc dùng" → honeytoken. "Tài khoản giả không ai dùng, đăng nhập vào là cảnh báo" → canary account. "Rủi ro khi triển khai honeypot" → cô lập kém, bị dùng làm bàn đạp. Điểm mạnh chung: cảnh báo ít sai, phát hiện sớm; điểm yếu: không ngăn chặn, kẻ tấn công giỏi có thể nhận ra.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Kẻ xấu vào rồi thì biết sớm bằng cách nào?" | Mồi nhử: ai chạm vào mồi là đáng ngờ |
"File Luong-giam-doc.xlsx giả để làm gì?" |
Honeyfile: mở file là báo động |
"Tài khoản svc-backup-admin không ai dùng để làm gì?" |
Canary account: đăng nhập vào là báo động, dò tài khoản đặc quyền bị lộ ngay |
| "Một khách hàng giả trong cơ sở dữ liệu để làm gì?" | Honeytoken: nếu dữ liệu bị lộ, biết nó bị lấy từ đâu |
| "Máy chủ giả ở mạng nội bộ có nguy hiểm không?" | Honeypot: cần cô lập chặt, không chứa dữ liệu thật |
| "Mồi có thay được firewall không?" | Không: mồi chỉ phát hiện, cần kết hợp với biện pháp ngăn chặn |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Deception | Đặt tài nguyên giả để phát hiện và đánh lạc hướng kẻ tấn công. |
| Honeypot | Hệ thống mồi giả lập, ghi lại hành vi tấn công. |
| Low / high interaction | Mức độ giả lập của honeypot: đơn giản / gần thật. |
| Honeynet | Mạng mồi gồm nhiều honeypot. |
| Honeyfile | File mồi được giám sát truy cập. |
| Honeytoken | Mẩu dữ liệu mồi (bản ghi, khóa, email) để theo dõi truy cập hoặc sử dụng. |
| Canary account | Tài khoản mồi, mọi lần xác thực đều là cảnh báo. |
| Lateral movement | Di chuyển ngang giữa các máy sau khi xâm nhập. |
📌 Tóm tắt nhanh
- Deception đặt tài nguyên giả mà không ai hợp lệ cần dùng, nên mọi tương tác đều đáng ngờ: phát hiện sớm, ít báo sai, thu thập thông tin.
- Honeypot (máy chủ mồi), honeynet (mạng mồi), honeyfile (file mồi), honeytoken (dữ liệu mồi), canary account (tài khoản mồi).
- Honeypot phải cô lập chặt và không chứa dữ liệu thật để không thành bàn đạp.
- Cảnh báo từ mồi cần đi vào SIEM với quy trình phản ứng rõ ràng.
- Mồi chỉ phát hiện, không ngăn chặn; kẻ tấn công giỏi có thể nhận ra, và cần phối hợp pháp chế, nhân sự về giám sát.
💬 Hỏi & Đáp nhanh
❓ Honeypot có thu hút thêm kẻ tấn công tới tổ chức mình không? Honeypot đặt trong mạng nội bộ chỉ có người đã vào mạng mới thấy, nên không thu hút thêm ai từ ngoài. Honeypot hướng ra Internet thì thu hút tấn công đại trà vốn đã tồn tại; rủi ro nằm ở cô lập kém, không phải ở việc "mời" thêm kẻ tấn công.
❓ Canary account khác tài khoản đặc quyền bỏ quên ở chỗ nào? Canary account được cố ý tạo, ghi tài liệu và giám sát: mọi lần dùng đều báo động và đội vận hành biết rõ nó là mồi. Tài khoản bỏ quên là rủi ro: không ai theo dõi và có thể bị lợi dụng mà không ai biết.
❓ Mồi có phải là bằng chứng chắc chắn của tấn công? Gần như chắc chắn, vì không ai hợp lệ cần chạm vào mồi, nhưng vẫn cần điều tra: có thể là một quản trị viên hoặc công cụ quét hợp lệ chạm nhầm. Vì vậy cần tài liệu rõ về vị trí mồi và quy trình xác minh.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một hệ thống giả lập các dịch vụ dễ bị khai thác để thu hút kẻ tấn công và ghi lại hành vi của chúng được gọi là gì?
- A. Firewall
- B. Honeypot
- C. Proxy
- D. Load balancer
Câu 2. Một mạng gồm nhiều honeypot kết nối với nhau, mô phỏng một môi trường mạng thật để quan sát di chuyển ngang của kẻ tấn công, được gọi là gì?
- A. Subnet
- B. VLAN
- C. DMZ
- D. Honeynet
Câu 3. Tổ chức đặt một file có tên passwords.xlsx không chứa dữ liệu thật trên file server và cảnh báo khi có ai mở nó. Đây là kỹ thuật nào?
- A. Honeyfile
- B. Tokenization
- C. Data masking
- D. Sao lưu bất biến
Câu 4. Tổ chức tạo tài khoản svc-backup-admin không có người dùng thật. Mọi lần có ai thử đăng nhập vào tài khoản này đều tạo cảnh báo ưu tiên cao. Đây là gì?
- A. Tài khoản khách (guest)
- B. Tài khoản quản trị thật
- C. Canary account
- D. Tài khoản dịch vụ dùng cho sao lưu thật
Câu 5. Rủi ro chính khi triển khai honeypot là gì?
- A. Làm tăng dung lượng ổ đĩa của máy chủ thật
- B. Nếu cô lập kém, kẻ tấn công có thể dùng honeypot làm bàn đạp tấn công vào hệ thống thật
- C. Làm mọi cảnh báo của SIEM biến mất
- D. Khiến người dùng thật không đăng nhập được
👉 Đáp án
Câu 1: B — Honeypot là hệ thống mồi giả lập để thu hút kẻ tấn công và ghi lại hành vi.
Câu 2: D — Honeynet là mạng mồi gồm nhiều honeypot mô phỏng một môi trường thật.
Câu 3: A — Honeyfile là file mồi được giám sát: mọi lần truy cập đều tạo cảnh báo.
Câu 4: C — Canary account là tài khoản mồi không ai dùng thật; mọi lần xác thực đều là cảnh báo.
Câu 5: B — Nếu cô lập kém, honeypot có thể bị dùng làm bàn đạp tấn công hệ thống thật, nên phải cô lập chặt và không chứa dữ liệu thật.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 63: Bảo mật ứng dụng: input validation, SAST/DAST, sandboxing | Mục lục khóa học CompTIA Security+ | Bài 65: Bảo mật không dây và thiết bị di động: WPA3, 802.1X, BYOD, MDM |


