


 Khóa học CompTIA Security+ OnlineBài 61. Bảo vệ endpoint: EDR/XDR, antivirus, host firewall, kiểm tra tình trạng thiết bị (posture check)
Bài 61. Bảo vệ endpoint: EDR/XDR, antivirus, host firewall, kiểm tra tình trạng thiết bị (posture check)
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 61 · 🎯 Objective 4.1 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu vì sao endpoint (máy trạm, laptop, máy chủ, điện thoại) là chiến trường chính của tấn công hiện đại.
- Phân biệt antivirus truyền thống, EDR và XDR: mỗi loại nhìn thấy gì, làm được gì.
- Nắm các lớp bảo vệ trên máy: host-based firewall, HIPS, application allow list, mã hóa ổ đĩa, vá lỗi, kiểm soát thiết bị ngoại vi.
- Hiểu posture check (kiểm tra tình trạng thiết bị) và cách nó nối với NAC và Zero Trust.
📎 Vị trí trong đề thi: đây là bài thứ ba trong nhóm 4.1, sau hardening (Bài 59) và bảo vệ mạng (Bài 60). Các loại mã độc bạn cần nhận ra đã học ở Bài 28 và Bài 29 (đặc biệt fileless, loại mà antivirus chữ ký dễ bỏ sót). Kiểm tra tình trạng thiết bị nối với device health ở Bài 45 và NAC ở Bài 48.
💡 Liên hệ thực tế: antivirus xanh nhưng máy vẫn bị xâm nhập
Một nhân viên kế toán mở file Word đính kèm trong email. Antivirus trên máy đã được cập nhật và không báo gì. Nhưng ít phút sau, bộ phận IT nhận được cảnh báo từ hệ thống EDR: phần mềm Word vừa khởi chạy PowerShell, rồi PowerShell kết nối ra một địa chỉ IP lạ. Hệ thống tự động cô lập máy khỏi mạng, và IT điều tra từ dữ liệu EDR đã ghi lại. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích cho chị Lan: "Antivirus kiểu cũ giống bảo vệ chỉ có danh sách ảnh những kẻ gian đã biết. Gặp kẻ lạ mặt thì để qua. EDR thì giống bảo vệ quan sát hành vi: một người vào văn phòng mà mở khóa tủ hồ sơ lúc nửa đêm thì dù chưa từng thấy mặt vẫn bị chú ý."
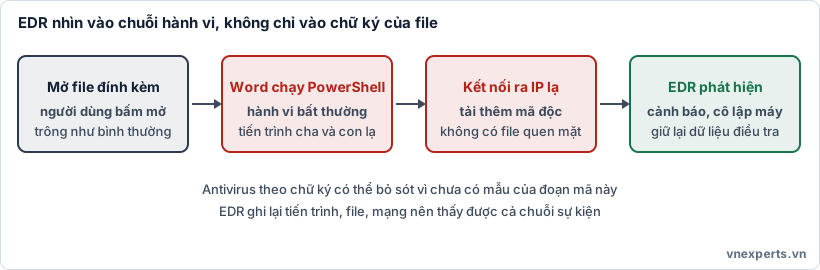
🕵️ Hình 61a. EDR ghi lại tiến trình, file, kết nối mạng nên thấy được cả chuỗi sự kiện, không chỉ từng file.
📘 Kiến thức cốt lõi
💻 Vì sao endpoint quan trọng?
Phần lớn tấn công cuối cùng đều chạm tới một endpoint: một người bấm vào email lừa đảo, một laptop mang ra ngoài mạng công ty, một máy chủ chưa vá. Khi nhân viên làm việc từ xa và dùng nhiều thiết bị, ranh giới mạng không còn là hàng rào duy nhất; endpoint phải tự bảo vệ được mình và báo về cho trung tâm vận hành.
🦠 Antivirus và anti-malware
Phần mềm antivirus / anti-malware phát hiện và ngăn mã độc bằng nhiều cách:
- Dựa trên chữ ký (signature): so khớp file với mẫu mã độc đã biết. Nhanh và chính xác với mã độc đã biết, nhưng không bắt được mã độc mới hoặc được biến đổi.
- Heuristic / hành vi: xem file có đặc điểm hoặc hành vi giống mã độc không (ví dụ tự sửa nhiều file hàng loạt), bắt được một phần biến thể chưa biết.
- Quét theo thời gian thực và quét định kỳ, cập nhật chữ ký thường xuyên.
Hạn chế: mã độc fileless (chạy trong bộ nhớ, lợi dụng công cụ có sẵn như PowerShell, Bài 29), tấn công zero-day và mã được che giấu có thể lọt qua. Vì vậy antivirus là nền tảng cần có chứ không đủ.
🔎 EDR: phát hiện và phản ứng trên endpoint
EDR (Endpoint Detection and Response) là phần mềm cài trên endpoint, ghi lại liên tục hoạt động (tiến trình được khởi chạy, file bị đổi, thay đổi registry, kết nối mạng, đăng nhập) và gửi về nền tảng trung tâm để phân tích hành vi.
| Khả năng | Ý nghĩa |
|---|---|
| Giám sát liên tục | Thu thập dữ liệu (telemetry) về hoạt động trên máy |
| Phát hiện theo hành vi | Bắt chuỗi hoạt động đáng ngờ dù chưa có chữ ký, ví dụ Word chạy PowerShell rồi gọi ra Internet |
| Điều tra (investigation) | Xem lại dòng thời gian sự cố: bắt đầu từ đâu, lan tới đâu |
| Phản ứng (response) | Cô lập máy khỏi mạng, dừng tiến trình, cách ly file, khôi phục thay đổi |
EDR là lực lượng chính cho phát hiện và ứng phó sự cố trên endpoint, và cung cấp dữ liệu điều tra cho các bước ở Bài 80 đến 84. Cái giá: cần nguồn lực phân tích cảnh báo (hoặc dịch vụ quản lý bên ngoài), có thể sinh nhiều cảnh báo cần tinh chỉnh, và cần cân nhắc quyền riêng tư vì hệ thống ghi lại hoạt động trên máy.
🌐 XDR: mở rộng ra nhiều nguồn
XDR (Extended Detection and Response) mở rộng ý tưởng của EDR: tổng hợp và tương quan dữ liệu từ nhiều nguồn, không chỉ endpoint mà cả mạng, email, đám mây, danh tính (identity). Nhờ đó nhìn được một tấn công đi xuyên nhiều lớp: email lừa đảo, rồi đăng nhập lạ, rồi máy bị cài mã độc, rồi truy cập dữ liệu trên đám mây, thay vì thấy từng mảnh rời rạc.
| Antivirus | EDR | XDR | |
|---|---|---|---|
| Nhìn vào | File, chữ ký | Hành vi trên endpoint | Endpoint cộng mạng, email, cloud, danh tính |
| Mục đích | Ngăn mã độc đã biết | Phát hiện, điều tra, phản ứng trên endpoint | Tương quan toàn cảnh và phản ứng liên lớp |
| Khả năng điều tra | Hạn chế | Có dữ liệu chi tiết trên máy | Có bối cảnh rộng hơn |
Thực tế các sản phẩm hiện đại thường gộp antivirus (thế hệ mới) với EDR trong cùng một agent. Ranh giới tên gọi giữa các nhà cung cấp không hoàn toàn thống nhất, nhưng cho đề thi, hãy nhớ: EDR = endpoint, hành vi, phản ứng; XDR = nhiều nguồn, tương quan.
🧱 Các lớp bảo vệ khác trên máy
- Host-based firewall: lọc kết nối vào và ra ngay trên máy (như đã nhắc ở Bài 59). Hữu ích khi laptop ra khỏi mạng công ty.
- HIPS / HIDS (host-based IPS/IDS): theo dõi hoạt động trên máy (file, tiến trình, log) để phát hiện hoặc chặn hành vi xấu (Bài 60).
- Application allow list (danh sách ứng dụng được phép): chỉ cho chạy những ứng dụng đã được phê duyệt; mọi thứ khác bị chặn theo mặc định. Block list (danh sách chặn) làm ngược lại: chặn những thứ đã biết là xấu, nhưng dễ bỏ sót cái mới. Allow list mạnh hơn nhưng cần công sức duy trì (xem lại allow/deny list ở Bài 8).
- Mã hóa ổ đĩa: bảo vệ dữ liệu khi mất hoặc bị đánh cắp thiết bị (Bài 52).
- Vá lỗi và baseline: hệ điều hành và ứng dụng được cập nhật, cấu hình theo chuẩn (Bài 59).
- Quyền tối thiểu: người dùng thường không có quyền quản trị trên máy.
- Kiểm soát thiết bị ngoại vi: hạn chế hoặc theo dõi USB, ổ đĩa di động, để giảm nguy cơ mã độc và rò rỉ dữ liệu (Bài 19).
✅ Kiểm tra tình trạng thiết bị (posture check)
Posture check (device posture assessment) là kiểm tra tình trạng bảo mật của thiết bị trước (và trong lúc) cho phép nó kết nối tài nguyên. Các điều kiện thường kiểm tra:
- Hệ điều hành và ứng dụng đã cập nhật bản vá.
- Antivirus/EDR đang chạy và có dữ liệu mới.
- Ổ đĩa đã được mã hóa.
- Firewall trên máy đang bật; thiết bị không bị root/jailbreak (với điện thoại).
- Thiết bị được quản lý (có trong kiểm kê, Bài 45) và có chứng chỉ hợp lệ.
Kết quả quyết định quyền truy cập: đạt thì vào mạng hoặc ứng dụng theo quyền đã cấp; không đạt thì bị đưa vào vùng cách ly (quarantine) hoặc chỉ được truy cập tới máy chủ cập nhật để khắc phục (remediation), rồi kiểm tra lại. Cơ chế này thường chạy cùng NAC / 802.1X (Bài 48) và là một đầu vào cho policy engine của Zero Trust (Bài 44, 45): quyền truy cập phụ thuộc vào cả người dùng lẫn tình trạng thiết bị.
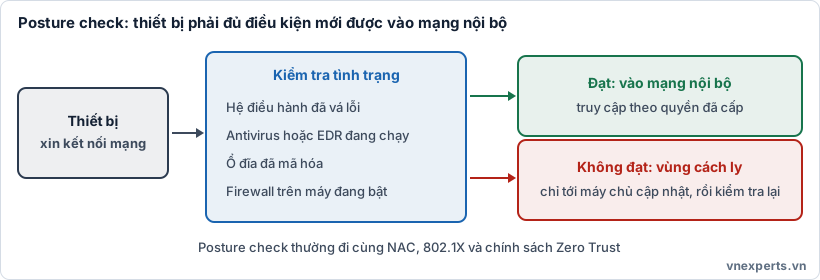
🚦 Hình 61b. Thiết bị không đạt bị chuyển vào vùng cách ly để khắc phục, rồi kiểm tra lại.
⚖️ Đánh đổi cần cân nhắc
- Tác động hiệu năng và tương thích: agent chạy trên máy có thể làm chậm máy hoặc xung đột phần mềm khác; cần thử nghiệm trước khi triển khai diện rộng.
- Cảnh báo sai và quá tải cảnh báo: cần tinh chỉnh và quy trình xử lý, nếu không đội vận hành sẽ bị "ngập" cảnh báo.
- Phủ sóng: thiết bị không quản lý được (khách, IoT, BYOD chưa đăng ký) có thể không cài được agent; cần biện pháp khác như phân đoạn mạng (Bài 42, 43) và NAC.
- Quyền riêng tư: thu thập hoạt động trên máy cá nhân cần chính sách rõ ràng và thông báo cho người dùng.
🎯 Mẹo làm bài: "Phát hiện qua mẫu mã độc đã biết" → antivirus theo chữ ký. "Giám sát hành vi liên tục trên endpoint, điều tra, cô lập máy" → EDR. "Tương quan dữ liệu từ endpoint, mạng, email, cloud" → XDR. "Chỉ cho chạy ứng dụng đã phê duyệt" → application allow list. "Kiểm tra bản vá, antivirus, mã hóa trước khi cho vào mạng" → posture check (kết hợp NAC). "Máy không đạt chuẩn bị đưa vào mạng riêng để sửa" → quarantine / remediation. "Mã độc chạy trong bộ nhớ, dùng công cụ có sẵn" → fileless (antivirus chữ ký dễ bỏ sót, EDR có cơ hội bắt).
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Antivirus không báo gì sao máy vẫn bị?" | Mã độc mới hoặc fileless có thể lọt qua chữ ký; cần EDR theo dõi hành vi |
| "Phát hiện xong làm gì?" | EDR cô lập máy, giữ dữ liệu để điều tra |
| "Nếu tấn công đi từ email sang máy sang đám mây?" | XDR tương quan nhiều nguồn dữ liệu |
| "Chỉ cho chạy phần mềm công ty phê duyệt được không?" | Application allow list |
| "Laptop chưa vá có được vào mạng nội bộ?" | Không: posture check đưa vào vùng cách ly để khắc phục |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Endpoint | Thiết bị đầu cuối: máy trạm, laptop, máy chủ, điện thoại. |
| Antivirus | Phần mềm phát hiện mã độc, truyền thống dựa trên chữ ký và heuristic. |
| EDR | Phát hiện và phản ứng trên endpoint dựa trên giám sát hành vi. |
| XDR | Phát hiện và phản ứng mở rộng, tương quan nhiều nguồn dữ liệu. |
| Telemetry | Dữ liệu hoạt động thu thập từ thiết bị để phân tích. |
| Application allow list | Chỉ cho chạy ứng dụng đã được phê duyệt. |
| Posture check | Kiểm tra tình trạng bảo mật của thiết bị trước khi cho kết nối. |
| Quarantine / remediation | Cách ly thiết bị không đạt chuẩn / khắc phục để đạt chuẩn. |
📌 Tóm tắt nhanh
- Endpoint là điểm cuối của hầu hết tấn công; phải tự bảo vệ và báo về trung tâm.
- Antivirus theo chữ ký bắt mã độc đã biết nhưng bỏ sót mã mới và fileless; EDR giám sát hành vi liên tục, điều tra và cô lập máy; XDR tương quan nhiều nguồn.
- Các lớp bổ sung: host firewall, HIPS, application allow list, mã hóa ổ đĩa, vá lỗi, quyền tối thiểu, kiểm soát USB.
- Posture check quyết định thiết bị nào được vào mạng dựa trên tình trạng bảo mật; không đạt thì cách ly để khắc phục, và là đầu vào cho Zero Trust.
- Luôn cân nhắc hiệu năng, cảnh báo sai, vùng không phủ sóng, quyền riêng tư.
💬 Hỏi & Đáp nhanh
❓ Có EDR rồi thì có cần antivirus nữa không? Nhiều sản phẩm hiện đại đã gộp khả năng chống mã độc dựa trên chữ ký và hành vi vào cùng một agent, nên thường không cần hai sản phẩm riêng. Điều quan trọng là có lớp phát hiện theo hành vi và khả năng điều tra, cô lập, chứ không chỉ chữ ký.
❓ Application allow list có thực tế với mọi máy không? Rất mạnh với máy chủ và thiết bị chuyên dụng có tập ứng dụng ổn định. Với máy người dùng thay đổi phần mềm thường xuyên, duy trì allow list tốn công; nhiều tổ chức áp dụng cho máy nhạy cảm và dùng cách nhẹ hơn cho phần còn lại.
❓ Posture check có chặn được kẻ tấn công không? Nó chặn thiết bị yếu (chưa vá, tắt antivirus) kết nối vào tài nguyên, giảm rủi ro mã độc lan vào mạng. Nhưng không thay thế EDR hay xác thực người dùng: thiết bị đạt chuẩn vẫn có thể bị xâm nhập sau đó, nên cần kiểm tra liên tục.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Điểm khác biệt chính giữa EDR và antivirus theo chữ ký truyền thống là gì?
- A. EDR chỉ hoạt động khi máy tắt
- B. EDR giám sát liên tục hành vi trên endpoint, cho phép điều tra và phản ứng (như cô lập máy)
- C. EDR chỉ quét file một lần khi cài đặt
- D. EDR thay thế hoàn toàn nhu cầu vá lỗi
Câu 2. Giải pháp nào tương quan dữ liệu từ endpoint, mạng, email, đám mây và danh tính để phát hiện tấn công đi xuyên nhiều lớp?
- A. XDR
- B. Antivirus
- C. Host-based firewall
- D. Captive portal
Câu 3. Laptop của nhân viên chưa cập nhật bản vá và tắt antivirus khi xin kết nối vào mạng nội bộ. Hệ thống kiểm tra tình trạng thiết bị sẽ xử lý thế nào?
- A. Cho vào mạng nội bộ đầy đủ quyền
- B. Xóa toàn bộ dữ liệu trên laptop
- C. Chuyển laptop thành máy chủ
- D. Đưa vào vùng cách ly (quarantine) để khắc phục rồi kiểm tra lại
Câu 4. Tổ chức muốn chỉ cho phép chạy các ứng dụng đã được phê duyệt trên máy chủ quan trọng, chặn mọi thứ khác theo mặc định. Biện pháp nào phù hợp?
- A. Application block list
- B. Tăng dung lượng ổ đĩa
- C. Application allow list
- D. Captive portal
Câu 5. Mã độc fileless chạy trong bộ nhớ, lợi dụng PowerShell có sẵn của Windows và không để lại file độc hại quen thuộc. Biện pháp nào có cơ hội phát hiện tốt hơn antivirus chỉ dựa trên chữ ký?
- A. EDR giám sát hành vi và chuỗi tiến trình
- B. Chỉ cập nhật chữ ký thường xuyên hơn
- C. Tắt PowerShell trên mọi máy chủ mà không kiểm tra tác động
- D. Gỡ cài đặt mọi phần mềm bảo mật
👉 Đáp án
Câu 1: B — EDR giám sát liên tục hành vi trên endpoint, ghi dữ liệu để điều tra và có thể phản ứng như cô lập máy.
Câu 2: A — XDR tương quan dữ liệu từ nhiều nguồn (endpoint, mạng, email, cloud, danh tính).
Câu 3: D — Thiết bị không đạt posture check bị đưa vào vùng cách ly để khắc phục, rồi kiểm tra lại trước khi được vào mạng nội bộ.
Câu 4: C — Application allow list chỉ cho chạy ứng dụng đã được phê duyệt; block list chỉ chặn những thứ đã biết là xấu.
Câu 5: A — EDR theo dõi hành vi và chuỗi tiến trình (ví dụ ứng dụng văn phòng chạy PowerShell rồi kết nối ra ngoài) nên có cơ hội phát hiện mã fileless mà chữ ký bỏ sót.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 60: Bảo vệ mạng: firewall rule, ACL, IDS/IPS, web filter | Mục lục khóa học CompTIA Security+ | Bài 62: Bảo mật email: SPF, DKIM, DMARC, BIMI |


