


 Khóa học CompTIA Security+ OnlineBài 60. Bảo vệ mạng: firewall rule, ACL, IDS/IPS, web filter, DNS filtering, rate limiting, captive portal
Bài 60. Bảo vệ mạng: firewall rule, ACL, IDS/IPS, web filter, DNS filtering, rate limiting, captive portal
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 60 · 🎯 Objective 4.1 · ⏱️ Đọc khoảng 18 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Viết và đọc được firewall rule và ACL, hiểu thứ tự đánh giá và implicit deny.
- Phân biệt IDS và IPS, dựa trên chữ ký và dựa trên bất thường, và hiểu false positive ảnh hưởng thế nào.
- Hiểu vai trò của web filter và DNS filtering trong việc chặn truy cập tới nơi nguy hiểm.
- Biết khi nào dùng rate limiting và captive portal, và giới hạn của từng cái.
📎 Vị trí trong đề thi: bài này đứng ở Objective 4.1, nhóm các biện pháp giảm thiểu. Ở Bài 46 bạn đã học chọn thiết bị và nơi đặt; ở Bài 56 bạn đã viết rule thật trên pfSense. Bài này đi vào cách cấu hình và vận hành từng biện pháp, và gắn chúng với các tấn công đã học: dò mật khẩu (Bài 32), DDoS và tấn công DNS (Bài 30), lừa đảo (Bài 22).
💡 Liên hệ thực tế: ba vấn đề cùng một tuần
Tuần này công ty chị Lan gặp ba chuyện. Một: trang đăng nhập quản trị của website bị thử hàng nghìn mật khẩu mỗi phút từ cùng một nguồn. Hai: một nhân viên bấm vào đường link trong email lừa đảo, trình duyệt kịp nạp trang giả mạo. Ba: chị muốn mở Wi-Fi cho khách đến cửa hàng nhưng không muốn họ dùng được ngay mà không biết là ai. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam nói: "Ba vấn đề, ba biện pháp khác nhau. Vấn đề một cần giới hạn tốc độ. Vấn đề hai cần chặn tên miền và URL xấu trước khi trình duyệt tới đó. Vấn đề ba cần trang đăng nhập khi khách kết nối Wi-Fi. Còn nền tảng của tất cả là firewall rule viết đúng và IPS/IDS theo dõi bên cạnh."
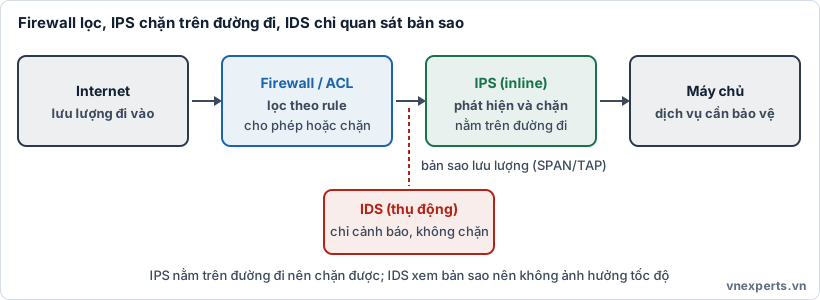
🛡️ Hình 60a. IPS nằm trên đường đi nên chặn được; IDS xem bản sao lưu lượng nên chỉ cảnh báo.
📘 Kiến thức cốt lõi
🧱 Firewall rule và ACL
Một firewall rule (hoặc một dòng ACL, Access Control List) mô tả lưu lượng nào được cho phép (allow/permit) hoặc chặn (deny), dựa trên các thuộc tính của gói tin: địa chỉ nguồn, địa chỉ đích, giao thức, cổng nguồn, cổng đích (thường gọi chung là các trường 5-tuple). Ví dụ một bộ rule cho máy chủ web:
| # | Action | Giao thức | Nguồn | Đích | Cổng đích |
|---|---|---|---|---|---|
| 1 | Allow | TCP | Any | Máy chủ web | 443 |
| 2 | Allow | TCP | Mạng quản trị | Máy chủ web | 22 |
| 3 | Deny | Any | Any | Any | Any |
Nguyên tắc cần nhớ:
- Rule được đánh giá từ trên xuống, khớp đầu tiên thì áp dụng (đã gặp ở Bài 56). Vì vậy rule cụ thể nên đứng trên rule rộng.
- Cuối danh sách là implicit deny: gói tin không khớp rule nào thì bị chặn. Nhiều hệ thống đã có sẵn dòng này; có nơi nên viết tường minh để rõ ý đồ và để ghi log.
- Least privilege: chỉ mở đúng nguồn, đúng đích, đúng cổng cần thiết. Rule dạng "Allow any any" là dấu hiệu cấu hình quá lỏng.
- Stateless và stateful: bộ lọc stateless (ACL đơn giản trên router) xét từng gói độc lập, nên phải viết rule cho cả chiều đi lẫn chiều về. Firewall stateful theo dõi trạng thái kết nối, nên lưu lượng phản hồi của kết nối đã được phép tự động được cho qua.
- Firewall thế hệ mới (NGFW) bổ sung nhận diện ứng dụng, danh tính người dùng, và thường tích hợp cả IPS.
Lưu ý về tên gọi: ACL còn xuất hiện ở ngữ cảnh khác là quyền truy cập file và thư mục. Trong bài này, ACL nói về danh sách quy tắc lọc lưu lượng mạng trên router, switch hoặc firewall. Học viên đã học CCNA sẽ thấy nguyên lý giống nhau: thứ tự dòng, và dòng chặn ngầm ở cuối.
🔍 IDS và IPS
| IDS (Intrusion Detection System) | IPS (Intrusion Prevention System) | |
|---|---|---|
| Vai trò | Phát hiện và cảnh báo | Phát hiện và chặn |
| Vị trí | Ngoài đường đi: nhận bản sao lưu lượng qua cổng SPAN hoặc TAP | Trên đường đi (inline): mọi gói phải đi qua |
| Khi có tấn công | Gửi cảnh báo để con người xử lý | Tự động chặn gói, ngắt kết nối hoặc chặn nguồn |
| Rủi ro | Phản ứng chậm vì chờ người | Sai là chặn nhầm lưu lượng hợp lệ; thiết bị hỏng có thể ảnh hưởng đường truyền |
| Ảnh hưởng tốc độ | Không | Có thể thêm độ trễ |
Hai kiểu phạm vi: Network-based (NIDS/NIPS) theo dõi lưu lượng mạng; Host-based (HIDS/HIPS) chạy trên từng máy, theo dõi file, tiến trình, log của máy đó (liên hệ với endpoint ở Bài 61).
Cách phát hiện:
- Dựa trên chữ ký (signature-based): so khớp với mẫu tấn công đã biết. Ít cảnh báo sai với mối đe dọa đã biết, nhưng bỏ sót tấn công mới (zero-day) và cần cập nhật chữ ký thường xuyên.
- Dựa trên bất thường (anomaly-based) hoặc hành vi: học mức bình thường rồi báo khi lệch. Có thể bắt được tấn công chưa biết nhưng dễ sinh cảnh báo sai (false positive) nếu "mức bình thường" thay đổi hoặc học chưa đủ.
False positive và false negative: false positive là cảnh báo sai (hoạt động hợp lệ bị coi là tấn công); false negative là bỏ sót tấn công thật. Với IPS, false positive còn gây gián đoạn dịch vụ. Vì vậy cần tinh chỉnh (tuning): bắt đầu ở chế độ chỉ cảnh báo, theo dõi, rồi mới bật chế độ chặn cho các chữ ký đáng tin cậy.
Khi IPS inline hỏng: thiết bị có thể được cấu hình fail-open (vẫn cho lưu lượng đi qua, ưu tiên tính sẵn sàng nhưng mất bảo vệ) hoặc fail-closed (chặn hết, ưu tiên an toàn nhưng gián đoạn dịch vụ). Chọn kiểu nào là quyết định đánh đổi theo mức quan trọng của dịch vụ.
🌐 Web filter
Web filter (lọc web) kiểm soát người dùng được truy cập trang nào. Các khái niệm hay gặp:
- URL scanning và content categorization: phân loại trang theo danh mục (tin tức, cờ bạc, mã độc, lừa đảo, mạng xã hội...), rồi cho phép hoặc chặn theo danh mục.
- Reputation: điểm uy tín của tên miền hoặc URL, dựa trên dữ liệu về hành vi xấu đã quan sát.
- Block rules: chặn cụ thể một tên miền, URL hoặc loại file; kết hợp allow list và deny list.
- Hai cách triển khai: agent-based (phần mềm cài trên máy người dùng, kể cả khi họ ở ngoài mạng công ty) và centralized proxy (mọi lưu lượng web đi qua một proxy tập trung ở mạng công ty hoặc dịch vụ đám mây).
Web filter giảm rủi ro lừa đảo và mã độc từ web, đồng thời hỗ trợ chính sách sử dụng hợp lý. Giới hạn: lưu lượng mã hóa HTTPS chỉ xem được đầy đủ nếu có giải mã và kiểm tra (TLS inspection), cần cân nhắc về quyền riêng tư và pháp lý; nếu không, filter chỉ thấy tên miền, không thấy đường dẫn cụ thể.
🧭 DNS filtering
DNS filtering chặn ở bước phân giải tên miền: khi máy người dùng hỏi địa chỉ của một tên miền xấu, dịch vụ DNS từ chối hoặc trả về một địa chỉ khác (kỹ thuật sinkhole, thường dẫn tới trang cảnh báo). Vì chặn trước khi kết nối, người dùng không chạm tới máy chủ xấu.
- Ưu điểm: nhanh, nhẹ, bao phủ mọi ứng dụng dùng DNS (không chỉ trình duyệt), và là cách rẻ để chặn tên miền lừa đảo, mã độc, máy chủ điều khiển botnet.
- Giới hạn: kẻ tấn công có thể dùng địa chỉ IP trực tiếp (không cần DNS), hoặc ứng dụng dùng DNS mã hóa riêng (DNS over HTTPS) để đi vòng dịch vụ DNS của công ty. Vì vậy DNS filtering nên đi cùng firewall và web filter.
⏱️ Rate limiting
Rate limiting (giới hạn tốc độ) giới hạn số yêu cầu mà một nguồn được gửi trong một khoảng thời gian (ví dụ tối đa 10 lần đăng nhập mỗi phút từ một địa chỉ). Khi vượt ngưỡng, hệ thống làm chậm hoặc từ chối (web API thường trả mã 429 Too Many Requests).
- Dùng để chống dò mật khẩu (brute force), lạm dụng API, cào dữ liệu và làm giảm tác động của một số kiểu DDoS.
- Giới hạn: nhiều người dùng hợp lệ có thể dùng chung một địa chỉ IP (sau NAT) nên đặt ngưỡng thấp sẽ chặn nhầm; kẻ tấn công phân tán (nhiều IP) hoặc dùng password spraying (thử ít mật khẩu trên nhiều tài khoản, Bài 32) có thể né ngưỡng theo từng nguồn. Cần phối hợp thêm khóa tài khoản có điều kiện, MFA và giám sát.
📶 Captive portal
Captive portal chuyển hướng người dùng vừa kết nối mạng tới một trang web đăng nhập hoặc chấp nhận điều khoản trước khi cho truy cập Internet. Thường gặp ở Wi-Fi khách sạn, quán cà phê, sân bay, văn phòng cho khách.
- Dùng để: yêu cầu đăng nhập hoặc đồng ý điều khoản, nhận diện khách, giới hạn thời gian hoặc băng thông, tách khách khỏi nhân viên.
- Giới hạn: captive portal không tự mã hóa lưu lượng Wi-Fi và không phải cơ chế xác thực mạnh. Với mạng nội bộ của nhân viên, hãy dùng 802.1X (Bài 48, Bài 65). Mạng khách nên tách riêng bằng VLAN và firewall (Bài 42, 56) để không chạm tới mạng nội bộ.
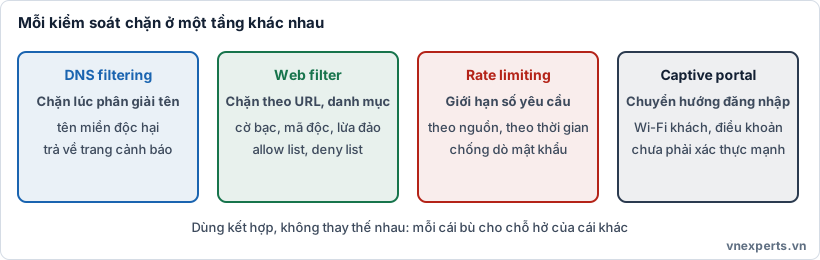
🧩 Hình 60b. Mỗi kiểm soát chặn ở một tầng khác nhau; dùng kết hợp để bù chỗ hở cho nhau.
🎯 Mẹo làm bài: "Quy tắc đánh giá từ trên xuống, khớp đầu tiên, không khớp thì chặn" → firewall rule/ACL với implicit deny. "Đặt trên đường đi, tự động chặn" → IPS. "Nhận bản sao lưu lượng, chỉ cảnh báo" → IDS. "Dựa trên mẫu tấn công đã biết" → signature-based. "Học mức bình thường, bắt tấn công mới nhưng dễ báo sai" → anomaly-based. "Chặn tên miền ở bước phân giải" → DNS filtering. "Chặn theo URL và danh mục nội dung" → web filter. "Thử mật khẩu hàng loạt từ một nguồn" → rate limiting (kèm khóa tài khoản, MFA). "Trang đăng nhập khi kết nối Wi-Fi khách" → captive portal.
🧠 Áp vào câu chuyện của Nam
| Vấn đề của chị Lan | Biện pháp |
|---|---|
| Trang quản trị bị dò mật khẩu hàng nghìn lần mỗi phút | Rate limiting, khóa tài khoản có điều kiện, MFA, thu hẹp rule chỉ cho mạng quản trị |
| Nhân viên bấm link lừa đảo | DNS filtering và web filter chặn tên miền, URL xấu |
| Muốn phát hiện tấn công vào máy chủ web | IPS (chặn) hoặc IDS (cảnh báo), tinh chỉnh dần |
| Muốn mở Wi-Fi cho khách | Captive portal, mạng khách tách riêng khỏi mạng nội bộ |
| Muốn chỉ cho khách vào đúng cổng web | Firewall rule cụ thể, mặc định chặn phần còn lại |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| ACL | Danh sách quy tắc lọc lưu lượng mạng, đánh giá từ trên xuống. |
| Implicit deny | Mặc định chặn lưu lượng không khớp rule nào. |
| Stateful firewall | Firewall theo dõi trạng thái kết nối, tự cho phép lưu lượng phản hồi. |
| IDS / IPS | Hệ thống phát hiện / ngăn chặn xâm nhập. |
| Inline | Nằm trên đường đi của lưu lượng, có thể chặn. |
| SPAN / TAP | Cách tạo bản sao lưu lượng cho IDS. |
| Signature-based / anomaly-based | Phát hiện theo mẫu đã biết / theo lệch khỏi mức bình thường. |
| False positive / false negative | Cảnh báo sai / bỏ sót tấn công thật. |
| Web filter | Lọc truy cập web theo URL, danh mục, uy tín. |
| DNS sinkhole | Trả địa chỉ khác cho tên miền xấu, thường dẫn tới trang cảnh báo. |
| Rate limiting | Giới hạn số yêu cầu theo nguồn trong một khoảng thời gian. |
| Captive portal | Trang chuyển hướng đăng nhập trước khi cho truy cập mạng. |
📌 Tóm tắt nhanh
- Firewall rule và ACL: đánh giá từ trên xuống, khớp đầu tiên, cuối cùng là implicit deny; mở đúng thứ cần thiết (least privilege).
- IDS chỉ phát hiện và cảnh báo (xem bản sao); IPS nằm inline và chặn; cả hai cần tinh chỉnh để giảm cảnh báo sai.
- Signature-based bắt mối đe dọa đã biết; anomaly-based có thể bắt cái mới nhưng dễ báo sai.
- Web filter và DNS filtering chặn truy cập tới nơi nguy hiểm ở hai tầng khác nhau; DNS chặn ngay lúc phân giải tên.
- Rate limiting làm chậm dò mật khẩu và lạm dụng; captive portal nhận diện khách trên Wi-Fi nhưng không phải xác thực mạnh.
💬 Hỏi & Đáp nhanh
❓ Nên dùng IDS hay IPS? Tùy mức chấp nhận rủi ro. IPS chặn được ngay nhưng chặn nhầm sẽ gián đoạn dịch vụ. Cách làm thận trọng là bắt đầu ở chế độ chỉ cảnh báo (như IDS), theo dõi và tinh chỉnh, rồi mới chuyển sang chặn với những chữ ký đáng tin cậy.
❓ DNS filtering có thay thế được web filter không? Không. DNS filtering chặn theo tên miền, nhanh và nhẹ, nhưng không thấy được đường dẫn cụ thể trong một trang hoặc kết nối bằng địa chỉ IP. Web filter nhìn được URL và nội dung (nếu có kiểm tra TLS). Hai cái bổ sung nhau.
❓ Rate limiting đã đủ để chống dò mật khẩu chưa? Chưa đủ. Kẻ tấn công có thể dùng nhiều địa chỉ IP hoặc thử ít mật khẩu trên nhiều tài khoản. Cần phối hợp thêm MFA, khóa tài khoản có điều kiện, chính sách mật khẩu và giám sát đăng nhập bất thường.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một gói tin đi qua firewall nhưng không khớp rule nào trong danh sách. Hệ thống áp dụng implicit deny sẽ làm gì?
- A. Cho gói tin đi qua
- B. Chuyển gói tin sang rule đầu tiên
- C. Chặn gói tin
- D. Mã hóa gói tin rồi cho đi qua
Câu 2. Thiết bị nào được đặt inline trên đường đi của lưu lượng và có thể tự động chặn tấn công?
- A. IPS
- B. IDS nhận bản sao qua cổng SPAN
- C. Máy chủ DHCP
- D. Bộ lưu điện UPS
Câu 3. Hệ thống phát hiện xâm nhập học "mức hoạt động bình thường" của mạng rồi cảnh báo khi có sự lệch. Cách phát hiện này là gì, và nhược điểm thường gặp?
- A. Signature-based, nhược điểm là không bắt được tấn công đã biết
- B. Signature-based, nhược điểm là không cần cập nhật
- C. Dựa trên chữ ký, nhược điểm là chặn mọi lưu lượng
- D. Anomaly-based, nhược điểm thường gặp là dễ sinh cảnh báo sai (false positive)
Câu 4. Trang đăng nhập bị một nguồn thử hàng nghìn mật khẩu mỗi phút. Biện pháp nào trực tiếp làm chậm kiểu tấn công này?
- A. Captive portal
- B. Rate limiting
- C. DNS sinkhole
- D. Thêm màn hình lớn cho quản trị viên
Câu 5. Khách kết nối Wi-Fi của quán phải xem điều khoản sử dụng và đăng nhập trên một trang web trước khi ra Internet. Cơ chế này là gì?
- A. Port security
- B. 802.1X cho nhân viên
- C. Captive portal
- D. Web application firewall
👉 Đáp án
Câu 1: C — Implicit deny: gói tin không khớp rule nào thì bị chặn.
Câu 2: A — IPS đặt inline nên chặn được tấn công; IDS chỉ nhận bản sao lưu lượng và cảnh báo.
Câu 3: D — Phát hiện dựa trên bất thường (anomaly-based) học mức bình thường và báo khi lệch; có thể bắt tấn công mới nhưng dễ cảnh báo sai.
Câu 4: B — Rate limiting giới hạn số yêu cầu theo nguồn trong một khoảng thời gian nên làm chậm kiểu dò mật khẩu; nên kết hợp MFA và khóa tài khoản có điều kiện.
Câu 5: C — Captive portal chuyển hướng người dùng tới trang đăng nhập hoặc chấp nhận điều khoản trước khi cho truy cập.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 59: Hardening và secure baseline | Mục lục khóa học CompTIA Security+ | Bài 61: Bảo vệ endpoint: EDR/XDR, antivirus, posture check |


