
Danh mục sản phẩm

Bài 6. Zero Trust — nguyên tắc "không tin ai theo mặc định"
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 6 · 🎯 Objective 1.1 · ⏱️ Đọc khoảng 13 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích Zero Trust và vì sao mô hình "vào được mạng là được tin" không còn phù hợp.
- Nêu các thành phần của control plane (PE, PA) và data plane (subject/system, PEP, implicit trust zone).
- Mô tả luồng một yêu cầu truy cập đi qua các thành phần theo thứ tự.
- Hiểu các khái niệm đi kèm: adaptive identity, threat scope reduction, policy-driven access control.
📎 Vị trí trong đề thi: bài này nằm trong Objective 1.1 và khép lại nhóm khái niệm nền tảng gồm CIA, AAA, kiểm soát, defense in depth và least privilege. Zero Trust gắn chặt với least privilege ở Bài 5 và còn quay lại ở Phần 3 (kiến trúc bảo mật).
💡 Liên hệ thực tế: chị Lan làm việc ở quán cà phê
Thứ Sáu, 15:20. Chị Lan làm việc từ một quán cà phê, kết nối vào mạng công ty qua VPN để quyết toán thuế cuối tháng. Đây là tình huống minh họa, không phải vụ việc có thật.
Mô hình VPN cũ của công ty rất đơn giản: đăng nhập thành công là được vào mạng nội bộ. Từ đó chị Lan, và bất kỳ ai có tài khoản của chị, đều nhìn thấy file server, phần mềm kế toán và cả hồ sơ nhân sự.
Nam chỉ ra vấn đề: "Mật khẩu của chị lộ ở quán cà phê thì người kia cũng đi vào được mọi nơi, giống như chị." Sau đó anh triển khai cách làm mới. Mỗi lần chị Lan truy cập một hệ thống, công ty kiểm tra lại:
- Ai? Tài khoản đúng và có xác thực nhiều yếu tố.
- Thiết bị nào? Laptop của công ty, ổ đĩa đã mã hóa, bản vá còn mới.
- Từ đâu, lúc nào? Địa điểm và giờ có hợp lẽ không.
- Cần gì? Chị Lan chỉ được vào phần mềm kế toán, không vào hồ sơ nhân sự.
Thứ Hai, 02:07. Hệ thống ghi nhận một lần đăng nhập vào tài khoản của chị từ nước ngoài vào giữa đêm. Thiết bị lạ và địa điểm lạ khiến yêu cầu bị chặn trước khi tới bất kỳ hệ thống nào.
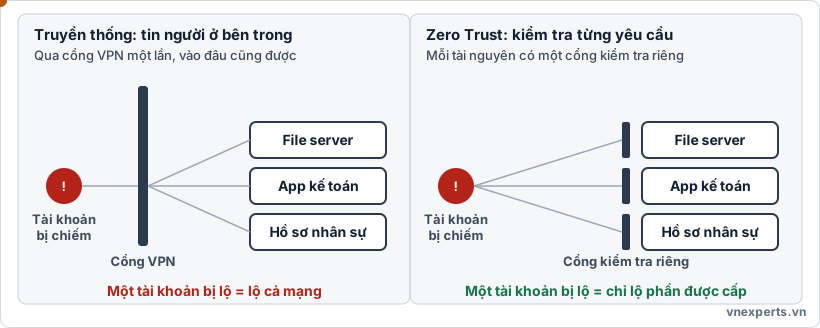
🏰 Hình 6a. Cùng một tài khoản bị chiếm. Bên trái vào được cả ba hệ thống, bên phải chỉ vào được nơi được cấp quyền.
📘 Kiến thức cốt lõi
🏰 Từ "lâu đài và hào nước" sang Zero Trust
Mô hình bảo mật truyền thống giống một lâu đài có hào nước: kiểm tra kỹ ở cổng, nhưng đã vào bên trong thì được tin. Mô hình này giả định mối đe dọa ở bên ngoài và mọi thứ bên trong là an toàn. Giả định đó không còn đúng vì:
- Nhân viên làm việc từ xa, dùng đám mây, mang thiết bị cá nhân. Không còn một "vành đai" rõ ràng.
- Tài khoản bị đánh cắp cho phép kẻ tấn công đi vào như người trong cuộc.
- Kẻ tấn công đã vào trong có thể di chuyển ngang (lateral movement) giữa các hệ thống.
Zero Trust (không tin ai theo mặc định) là mô hình giả định không có thực thể nào được tin sẵn, dù ở trong hay ngoài mạng. Nguyên tắc ngắn gọn: "không bao giờ tin, luôn luôn xác minh" (never trust, always verify). Mỗi yêu cầu truy cập được đánh giá dựa trên danh tính, thiết bị, ngữ cảnh và chính sách, rồi chỉ cấp đúng quyền cần thiết (nên Zero Trust dựa nhiều vào least privilege).
⚙️ Kiến trúc: control plane và data plane
CompTIA mô tả Zero Trust bằng hai mặt phẳng. Control plane (mặt phẳng điều khiển) đưa ra quyết định. Data plane(mặt phẳng dữ liệu) thực thi quyết định và chuyển lưu lượng thật.
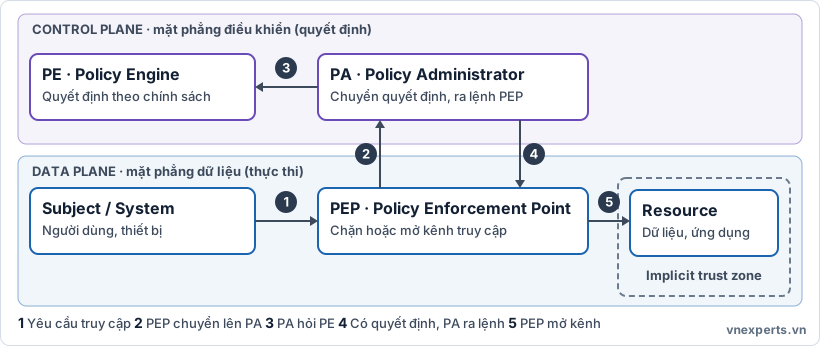
⚙️ Hình 6b. Năm bước được nhấn mạnh lần lượt: yêu cầu, chuyển lên PA, hỏi PE, ra lệnh, mở kênh.
| Thành phần | Mặt phẳng | Vai trò |
|---|---|---|
| Policy Engine (PE) | Control plane | "Bộ não" ra quyết định cho hoặc không cho truy cập, dựa trên chính sách và ngữ cảnh (danh tính, thiết bị, vị trí, mức độ rủi ro). |
| Policy Administrator (PA) | Control plane | Nhận quyết định từ PE rồi ra lệnh cho PEP mở hoặc đóng kênh truy cập. |
| Subject / System | Data plane | Bên yêu cầu truy cập: người dùng, thiết bị hoặc dịch vụ. |
| Policy Enforcement Point (PEP) | Data plane | "Người gác cổng" thực thi quyết định: cho phép, giám sát hoặc ngắt kết nối. |
| Implicit trust zone | Data plane | Khu vực phía sau PEP, nơi các tài nguyên tin lẫn nhau vì mọi lưu lượng đã đi qua PEP. |
Luồng một yêu cầu (theo hình 6b):
- Subject gửi yêu cầu truy cập tới PEP.
- PEP chuyển yêu cầu lên PA.
- PA hỏi PE. PE đối chiếu chính sách và ngữ cảnh rồi đưa ra quyết định.
- PA nhận quyết định và ra lệnh cho PEP.
- PEP mở kênh tới tài nguyên (nếu được phép) hoặc từ chối.
🎯 Mẹo làm bài: hai thành phần rất dễ nhầm. PE quyết định, PA truyền lệnh, còn PEP thực thi. Đề cho "thành phần chặn hoặc cho phép lưu lượng thực tế" thì đó là PEP. Đề cho "thành phần quyết định cho hay không" thì đó là PE. Hai chữ "Policy" và "Point" khác nhau là chỗ dễ trượt.
🧩 Các khái niệm đi kèm trong control plane
| Khái niệm | Ý nghĩa | Ví dụ trong câu chuyện |
|---|---|---|
| Adaptive identity (danh tính thích ứng) | Mức xác thực thay đổi theo ngữ cảnh: thiết bị, vị trí, hành vi, mức rủi ro | Đăng nhập lúc 02:07 từ nước ngoài bị chặn, còn đăng nhập quen thuộc thì suôn sẻ |
| Threat scope reduction (thu hẹp phạm vi đe dọa) | Giới hạn những gì một tài khoản có thể chạm tới, để thiệt hại nhỏ nếu bị chiếm | Chị Lan chỉ vào được phần mềm kế toán |
| Policy-driven access control(kiểm soát truy cập theo chính sách) | Quyết định dựa trên chính sách được định nghĩa tập trung, không dựa vào vị trí mạng | "Chỉ laptop công ty đã mã hóa mới vào hệ thống kế toán" |
🧠 Áp vào câu chuyện của Nam
| Mô hình cũ | Mô hình Zero Trust |
|---|---|
| Đăng nhập VPN một lần là vào được cả mạng | Mỗi yêu cầu đều được kiểm tra, không có "vào một lần là xong" |
| Tin thiết bị và người dùng ở bên trong mạng | Không tin mặc định, kiểm tra thiết bị và ngữ cảnh mỗi lần |
| Tài khoản bị lộ thì lộ cả mạng | Tài khoản bị lộ chỉ lộ phần được cấp quyền |
| Chuyển ngang giữa các hệ thống dễ dàng | Mỗi hệ thống có cổng kiểm tra riêng, di chuyển ngang bị chặn |
Zero Trust không phải một sản phẩm bạn mua về cắm vào, mà là một cách thiết kế, kết hợp nhiều công nghệ như xác thực nhiều yếu tố, phân đoạn mạng, kiểm tra tình trạng thiết bị và phân quyền theo chính sách. Nó cũng không thay thế phòng thủ nhiều lớp. Hai cách tiếp cận bổ trợ nhau.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Zero Trust | Mô hình không tin thực thể nào theo mặc định, luôn xác minh. |
| Never trust, always verify | Khẩu hiệu của Zero Trust. |
| Control plane | Mặt phẳng điều khiển, nơi đưa ra quyết định truy cập. |
| Data plane | Mặt phẳng dữ liệu, nơi thực thi quyết định và chuyển lưu lượng. |
| Policy Engine (PE) | Thành phần quyết định cho hoặc không cho truy cập. |
| Policy Administrator (PA) | Thành phần truyền quyết định và ra lệnh cho PEP. |
| Policy Enforcement Point (PEP) | Điểm thực thi, cho phép hoặc chặn truy cập. |
| Subject / System | Bên yêu cầu truy cập. |
| Implicit trust zone | Vùng phía sau PEP, nơi các tài nguyên tin nhau. |
| Adaptive identity | Xác thực thay đổi theo ngữ cảnh và mức rủi ro. |
| Threat scope reduction | Thu hẹp phạm vi tài nguyên mà một tài khoản chạm tới. |
| Lateral movement | Di chuyển ngang giữa các hệ thống sau khi vào mạng. |
📌 Tóm tắt nhanh
- Zero Trust: không tin ai theo mặc định, luôn xác minh mỗi yêu cầu, cấp quyền tối thiểu.
- Control plane quyết định (PE quyết định, PA truyền lệnh). Data plane thực thi (PEP gác cổng).
- Implicit trust zone là vùng phía sau PEP.
- Adaptive identity, threat scope reduction và policy-driven access control là các khái niệm hỗ trợ.
- Zero Trust là cách thiết kế, không phải một sản phẩm.
💬 Hỏi & Đáp nhanh
❓ Zero Trust có nghĩa là không tin ai, kể cả nhân viên? Không hẳn. Nó nghĩa là không tin mặc định chỉ vì ai đó ở trong mạng hay có tài khoản. Nhân viên vẫn được truy cập, nhưng mỗi lần đều qua kiểm tra, và chỉ được phần việc họ cần.
❓ PE và PA khác nhau thế nào? PE là bộ phận đưa ra quyết định dựa trên chính sách. PA là bộ phận thi hành thủ tục: nhận quyết định từ PE rồi ra lệnh cho PEP mở hoặc đóng kênh. Một cách nhớ: PE nghĩ, PA truyền, PEP làm.
❓ Có cần bỏ VPN khi dùng Zero Trust không? Không bắt buộc. Nhiều tổ chức vẫn dùng VPN nhưng thêm kiểm tra danh tính, thiết bị và phân quyền theo từng ứng dụng, thay vì cho vào cả mạng. Điểm khác biệt nằm ở cách quyết định truy cập, không phải ở việc dùng hay không dùng VPN.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Khẩu hiệu "không bao giờ tin, luôn luôn xác minh" thuộc mô hình nào?
- A. Defense in depth
- B. Zero Trust
- C. Least privilege
- D. Perimeter security
Câu 2. Trong kiến trúc Zero Trust, thành phần nào đưa ra quyết định cho hoặc không cho phép truy cập?
- A. Policy Enforcement Point
- B. Policy Administrator
- C. Policy Engine
- D. Subject
Câu 3. Thành phần nào nằm trong data plane và trực tiếp cho phép hoặc ngắt kết nối giữa subject với tài nguyên?
- A. Policy Engine
- B. Policy Enforcement Point
- C. Policy Administrator
- D. Implicit trust zone
Câu 4. Hệ thống yêu cầu xác thực mạnh hơn khi người dùng đăng nhập từ thiết bị lạ ở nước ngoài, còn đăng nhập bình thường từ laptop quen thuộc thì không. Khái niệm nào mô tả điều này?
- A. Adaptive identity
- B. Threat scope reduction
- C. Implicit trust zone
- D. Lateral movement
Câu 5. Mỗi tài khoản chỉ được truy cập những hệ thống cần thiết để nếu bị chiếm quyền thì thiệt hại bị giới hạn. Khái niệm nào mô tả điều này?
- A. Adaptive identity
- B. Policy-driven access control
- C. Threat scope reduction
- D. Redundancy
👉 Đáp án
Câu 1: B — "Never trust, always verify" là nguyên tắc cốt lõi của Zero Trust.
Câu 2: C — Policy Engine (PE) đưa ra quyết định dựa trên chính sách và ngữ cảnh. PA truyền lệnh còn PEP thực thi.
Câu 3: B — PEP nằm trong data plane, trực tiếp mở hoặc ngắt kênh truy cập theo lệnh từ control plane.
Câu 4: A — Mức xác thực thay đổi theo ngữ cảnh (thiết bị, vị trí) là adaptive identity.
Câu 5: C — Giới hạn phạm vi tài nguyên mà một tài khoản chạm tới để thu hẹp thiệt hại là threat scope reduction.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 5: Defense in Depth và Least Privilege — phòng thủ nhiều lớp | Mục lục khóa học CompTIA Security+ | Bài 7: Change management (1) — phê duyệt, phân tích tác động, kế hoạch rollback |