


 Khóa học CompTIA Security+ OnlineBài 59. Hardening và secure baseline: tắt dịch vụ thừa, vá lỗi, cấu hình chuẩn
Bài 59. Hardening và secure baseline: tắt dịch vụ thừa, vá lỗi, cấu hình chuẩn
Khóa học CompTIA Security+ SY0-801 · Phần 4: Vận hành bảo mật · Bài 59 · 🎯 Objective 4.1 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu hardening là thu hẹp bề mặt tấn công (attack surface) của một hệ thống, không phải cài thêm công cụ.
- Nắm các việc hardening cốt lõi: tắt dịch vụ và cổng thừa, đổi thông tin đăng nhập mặc định, gỡ phần mềm không dùng, vá lỗi, bật tường lửa trên máy, mã hóa, ghi log.
- Hiểu secure baseline là cấu hình chuẩn đã thống nhất, và vòng đời xác lập, triển khai, duy trì của nó.
- Biết lệch cấu hình (configuration drift) là gì và vì sao phải quét định kỳ.
📎 Vị trí trong đề thi: bài này mở đầu Phần 4 (Domain 4, Security Operations), nơi Objective 4.1 gom các biện pháp giảm thiểu thành một nhóm lớn. Hardening nối với bề mặt tấn công mạng ở Bài 21, lỗ hổng do cấu hình ở Bài 27, quản lý thay đổi ở Bài 7 và Bài 8, và phần cứng bảo mật ở Bài 12. Các bài sau trong nhóm 4.1 sẽ đi vào firewall, endpoint, email, ứng dụng.
💡 Liên hệ thực tế: máy chủ mới cài xong là vào chạy luôn
Công ty chị Lan mua một máy chủ mới cho website. Kỹ thuật viên cài hệ điều hành bằng cấu hình mặc định, cài thêm web server rồi đưa vào chạy ngay. Nam kiểm tra và thấy máy đang mở Telnet, FTP, chia sẻ file và Remote Desktop, tài khoản quản trị vẫn là mật khẩu mặc định, còn nguyên trang web mẫu của nhà sản xuất, và chưa cập nhật bản vá nào. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Cấu hình mặc định được thiết kế để dễ dùng, không phải để an toàn. Mỗi dịch vụ đang mở là một cánh cửa, mỗi tài khoản mặc định là một chiếc chìa khóa mà ai cũng biết. Việc đầu tiên không phải mua thêm thiết bị bảo mật, mà là đóng bớt cửa và đổi khóa."
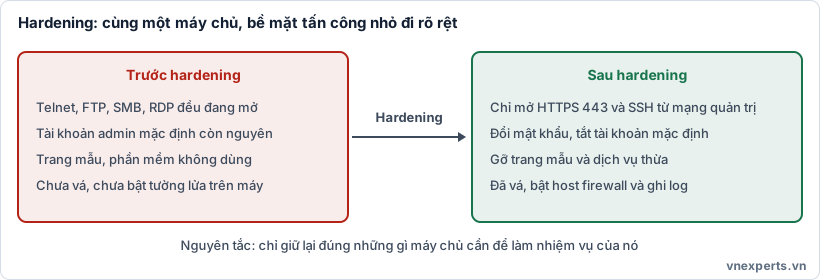
🔧 Hình 59a. Trước hardening có nhiều cổng và cấu hình yếu; sau hardening chỉ còn đúng thứ máy chủ cần.
📘 Kiến thức cốt lõi
🔩 Hardening là gì?
Hardening (gia cố hệ thống) là quá trình giảm bề mặt tấn công của một hệ thống bằng cách loại bỏ hoặc khóa những gì không cần thiết và cấu hình phần còn lại theo hướng an toàn. Nguyên lý nền tảng là least functionality: hệ thống chỉ nên có những chức năng, dịch vụ và quyền thật sự cần để làm nhiệm vụ của nó. Hardening áp dụng cho nhiều loại đối tượng: máy chủ, máy trạm, thiết bị mạng, cơ sở dữ liệu, ứng dụng, thiết bị di động và cả dịch vụ đám mây.
✅ Các việc hardening cốt lõi
| Việc cần làm | Vì sao | Ví dụ |
|---|---|---|
| Tắt dịch vụ, giao thức, cổng không cần | Mỗi dịch vụ đang chạy là một điểm có thể bị khai thác | Tắt Telnet, FTP, SMBv1 khi không dùng; dùng SSH và SFTP thay thế |
| Đổi hoặc tắt tài khoản và mật khẩu mặc định | Thông tin mặc định được công bố công khai, kẻ tấn công thử đầu tiên | Đổi mật khẩu admin, tắt tài khoản khách, đặt tên tài khoản quản trị khác |
| Gỡ phần mềm, tính năng, trang mẫu không dùng | Phần mềm thừa có thể có lỗ hổng mà không ai theo dõi | Gỡ trang web mẫu, trình biên dịch không cần, ứng dụng dùng thử |
| Vá lỗi (patching) hệ điều hành và ứng dụng | Lỗ hổng đã biết là cách tấn công rẻ nhất | Bật cập nhật tự động hoặc quy trình vá theo lịch |
| Bật firewall trên máy (host-based firewall) | Thêm một lớp lọc ngay tại máy, kể cả khi firewall mạng bị vượt qua | Chỉ cho phép các cổng cần thiết, từ các nguồn cần thiết |
| Giới hạn quyền (least privilege) | Tài khoản bị chiếm cũng chỉ làm được ít việc | Người dùng thường không có quyền quản trị |
| Mã hóa ổ đĩa và kênh truyền | Bảo vệ dữ liệu khi mất thiết bị hoặc bị nghe lén | Mã hóa toàn bộ ổ đĩa; chỉ dùng HTTPS và SSH |
| Bật ghi log và đồng bộ giờ | Có bằng chứng để phát hiện và điều tra sự cố | Gửi log về máy chủ tập trung, đồng bộ NTP |
| Bảo vệ khởi động và phần cứng | Chống sửa đổi trước khi hệ điều hành chạy | Đặt mật khẩu BIOS/UEFI, bật Secure Boot, dùng TPM (Bài 12) |
Ví dụ minh họa trên Linux (chỉ để bạn hình dung, không phải lab):
bash
ss -tulpn                              # liệt kê cổng đang lắng nghe và tiến trình tương ứng
sudo systemctl disable --now telnet.socket   # tắt và vô hiệu hóa một dịch vụ không cần
sudo ufw default deny incoming         # firewall máy: mặc định chặn kết nối vào
sudo ufw allow 443/tcp                 # chỉ mở đúng cổng cần dùng
Tên dịch vụ và lệnh có thể khác giữa các bản phân phối và phiên bản.
🎯 Hardening theo loại đối tượng
- Máy chủ và máy trạm: các việc trong bảng trên, cộng thêm chống mã độc (EDR/antivirus) sẽ học ở Bài 61.
- Thiết bị mạng (switch, router, firewall): đổi mật khẩu mặc định, tắt cổng và giao thức không dùng, quản trị bằng SSH thay cho Telnet, quản trị qua kênh riêng (out-of-band, Bài 48), cập nhật firmware.
- Cơ sở dữ liệu và ứng dụng: gỡ tài khoản và cơ sở dữ liệu mẫu, tách tài khoản ứng dụng với quyền tối thiểu, tắt thông báo lỗi chi tiết với người dùng cuối.
- Thiết bị di động: bắt buộc khóa màn hình, mã hóa, cập nhật hệ điều hành (quản lý tập trung ở Bài 65).
- Đám mây: siết cấu hình lưu trữ công khai, quyền IAM, bật log; lỗi phổ biến là cấu hình sai chứ không phải lỗ hổng phần mềm.
📐 Secure baseline: cấu hình chuẩn để so sánh
Secure baseline là bộ cấu hình bảo mật đã được thống nhất và tài liệu hóa cho một loại hệ thống (ví dụ "máy chủ web Linux" hay "máy trạm Windows"). Nó trả lời câu hỏi: "một hệ thống an toàn của loại này nên được cấu hình như thế nào?". Có baseline thì mọi máy được dựng nhất quán và có chuẩn để đối chiếu.
Baseline thường xuất phát từ các nguồn đã được cộng đồng hoặc cơ quan chuyên môn công bố, như CIS Benchmarks (của Center for Internet Security), hướng dẫn cấu hình của nhà sản xuất, hoặc hướng dẫn của các cơ quan chính phủ như DISA STIG (Hoa Kỳ). Tổ chức thường lấy chuẩn này làm gốc rồi điều chỉnh theo nhu cầu thực tế của mình, và ghi lại lý do cho mỗi thay đổi so với chuẩn.
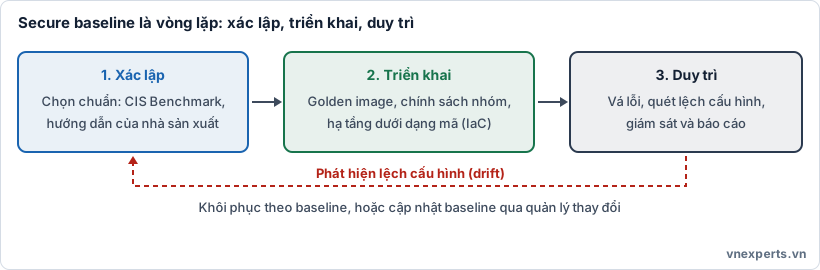
🔁 Hình 59b. Baseline không phải làm một lần: nó được xác lập, triển khai và duy trì liên tục.
🔄 Vòng đời baseline: xác lập, triển khai, duy trì
- Xác lập (establish): chọn chuẩn nền (CIS, nhà sản xuất), điều chỉnh theo môi trường, tài liệu hóa và được phê duyệt.
- Triển khai (deploy): áp dụng baseline lên hệ thống bằng cách có thể lặp lại: golden image (ảnh hệ thống mẫu đã cấu hình sẵn), chính sách nhóm (như Group Policy), công cụ quản lý cấu hình, hoặc hạ tầng dưới dạng mã (IaC, Bài 41).
- Duy trì (maintain): vá lỗi, giám sát và quét định kỳ để phát hiện hệ thống nào đã lệch khỏi baseline; cập nhật baseline khi có phiên bản chuẩn mới hoặc nhu cầu thay đổi.
📉 Configuration drift: khi cấu hình trôi khỏi baseline
Configuration drift (lệch cấu hình) xảy ra khi cấu hình thực tế của một hệ thống dần khác với baseline theo thời gian: ai đó mở thêm cổng "tạm thời" rồi quên, cài thêm phần mềm, sửa cấu hình để sửa lỗi gấp. Drift là một nguyên nhân phổ biến của lỗ hổng do cấu hình (Bài 27).
Cách xử lý:
- Quét định kỳ so sánh cấu hình thực tế với baseline bằng công cụ quản lý cấu hình hoặc công cụ đánh giá tuân thủ (các công cụ như SCAP sẽ học ở Bài 73).
- Khi phát hiện lệch: khôi phục theo baseline, hoặc nếu thay đổi là chính đáng thì cập nhật baseline qua quản lý thay đổi (Bài 7), thay vì để từng máy mỗi nơi một kiểu.
- Hạn chế sửa tay trực tiếp trên máy chủ sản xuất; thay đổi qua quy trình có phê duyệt và có kế hoạch quay lui.
⚖️ Đánh đổi cần cân nhắc
Hardening quá tay có thể làm hỏng ứng dụng hoặc cản trở công việc. Vì vậy cần thử nghiệm trên môi trường kiểm thử trước khi áp dụng diện rộng, ghi nhận ngoại lệ có lý do, và tuân thủ quy trình thay đổi. Mục tiêu là cân bằng giữa an toàn và khả năng sử dụng, không phải khóa mọi thứ.
🎯 Mẹo làm bài: "Tắt dịch vụ, cổng, tài khoản không cần thiết" → hardening / giảm bề mặt tấn công. "Cấu hình chuẩn đã thống nhất để dựng và đối chiếu hệ thống" → secure baseline. "Chuẩn cấu hình do cộng đồng/tổ chức công bố" → CIS Benchmark (hoặc hướng dẫn nhà sản xuất, STIG). "Ảnh hệ thống mẫu đã cấu hình sẵn để nhân bản" → golden image. "Cấu hình thực tế dần khác baseline" → configuration drift. "Chỉ giữ chức năng cần thiết" → least functionality. Hardening là biện pháp phòng ngừa, không phải biện pháp phát hiện.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Vì sao máy mới cài xong chưa an toàn?" | Cấu hình mặc định ưu tiên dễ dùng; cần hardening để thu hẹp bề mặt tấn công |
| "Nên đóng những gì trước tiên?" | Dịch vụ, cổng và tài khoản mặc định không cần thiết |
| "Làm sao để 10 máy chủ web cấu hình giống nhau?" | Secure baseline triển khai bằng golden image hoặc IaC |
| "Sau vài tháng có ai mở cổng bậy không?" | Quét lệch cấu hình (drift) định kỳ so với baseline |
| "Muốn đổi cấu hình chuẩn thì sao?" | Cập nhật baseline qua quản lý thay đổi, có thử nghiệm và phê duyệt |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Hardening | Gia cố hệ thống bằng cách giảm bề mặt tấn công và cấu hình an toàn. |
| Attack surface | Tổng các điểm mà kẻ tấn công có thể tác động tới hệ thống. |
| Least functionality | Hệ thống chỉ có chức năng và dịch vụ cần thiết cho nhiệm vụ. |
| Secure baseline | Cấu hình bảo mật chuẩn đã thống nhất, dùng để dựng và đối chiếu hệ thống. |
| CIS Benchmark | Bộ hướng dẫn cấu hình an toàn do Center for Internet Security công bố. |
| Golden image | Ảnh hệ thống mẫu đã cấu hình sẵn để nhân bản. |
| Configuration drift | Cấu hình thực tế dần lệch khỏi baseline. |
| Host-based firewall | Tường lửa chạy ngay trên máy chủ hoặc máy trạm. |
📌 Tóm tắt nhanh
- Hardening thu hẹp bề mặt tấn công: tắt dịch vụ và cổng thừa, đổi thông tin mặc định, gỡ phần mềm không dùng, vá lỗi, bật firewall trên máy, giới hạn quyền, mã hóa, ghi log.
- Secure baseline là cấu hình chuẩn đã thống nhất; nguồn phổ biến là CIS Benchmark hoặc hướng dẫn nhà sản xuất, điều chỉnh theo môi trường.
- Vòng đời baseline: xác lập, triển khai (golden image, GPO, IaC), duy trì (vá, quét drift).
- Configuration drift được xử lý bằng quét định kỳ, khôi phục theo baseline hoặc cập nhật baseline qua quản lý thay đổi.
- Luôn thử nghiệm trước khi áp dụng diện rộng để cân bằng giữa an toàn và khả năng sử dụng.
💬 Hỏi & Đáp nhanh
❓ Hardening và vá lỗi khác nhau thế nào? Vá lỗi sửa lỗ hổng cụ thể trong phần mềm. Hardening rộng hơn: thu hẹp bề mặt tấn công bằng cách tắt dịch vụ, đổi cấu hình mặc định, giới hạn quyền. Vá lỗi là một phần của hardening và của việc duy trì baseline.
❓ Có phải cứ dùng CIS Benchmark là đủ? Không. Benchmark là điểm xuất phát tốt, nhưng cần điều chỉnh cho phù hợp ứng dụng và rủi ro của tổ chức, thử nghiệm trước khi áp dụng, và duy trì liên tục. Áp dụng nguyên xi mà không thử có thể làm hỏng ứng dụng.
❓ Làm sao biết hệ thống đã bị lệch baseline? Dùng công cụ quản lý cấu hình hoặc quét tuân thủ định kỳ để so sánh cấu hình thực tế với baseline, và đặt cảnh báo cho những thay đổi quan trọng. Những công cụ này sẽ được giới thiệu thêm ở các bài về giám sát.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mục tiêu chính của hardening là gì?
- A. Tăng tốc độ xử lý của máy chủ
- B. Thu hẹp bề mặt tấn công bằng cách loại bỏ hoặc khóa những gì không cần thiết
- C. Tạo thêm bản sao lưu cho máy chủ
- D. Thay thế hoàn toàn việc vá lỗi
Câu 2. Kỹ thuật viên cài máy chủ mới và để nguyên tài khoản quản trị với mật khẩu mặc định của nhà sản xuất. Đây là vấn đề gì?
- A. Không có vấn đề vì máy mới
- B. Chỉ ảnh hưởng đến hiệu năng
- C. Thông tin mặc định được công bố công khai nên dễ bị kẻ tấn công thử đầu tiên
- D. Chỉ ảnh hưởng đến khả năng sao lưu
Câu 3. Cấu hình bảo mật chuẩn đã thống nhất, dùng để dựng nhất quán và để đối chiếu các hệ thống cùng loại, được gọi là gì?
- A. Secure baseline
- B. Threat feed
- C. Honeypot
- D. Failover
Câu 4. Sau vài tháng, một số máy chủ web có cấu hình khác với baseline ban đầu vì có người mở thêm cổng "tạm thời" và quên đóng. Hiện tượng này gọi là gì?
- A. Failover
- B. Tokenization
- C. Configuration drift
- D. Geofencing
Câu 5. Khi phát hiện một thay đổi cấu hình là chính đáng và cần áp dụng cho mọi máy cùng loại, cách làm đúng là gì?
- A. Mỗi quản trị viên tự sửa máy của mình
- B. Tắt tính năng quét cấu hình
- C. Xóa baseline
- D. Cập nhật baseline thông qua quy trình quản lý thay đổi, rồi triển khai lại nhất quán
👉 Đáp án
Câu 1: B — Hardening thu hẹp bề mặt tấn công bằng cách loại bỏ hoặc khóa những gì không cần thiết và cấu hình phần còn lại an toàn.
Câu 2: C — Thông tin đăng nhập mặc định được công bố công khai nên là thứ kẻ tấn công thử đầu tiên; phải đổi hoặc tắt tài khoản mặc định.
Câu 3: A — Secure baseline là cấu hình bảo mật chuẩn đã thống nhất để dựng và đối chiếu hệ thống.
Câu 4: C — Cấu hình thực tế dần khác baseline theo thời gian gọi là configuration drift.
Câu 5: D — Thay đổi chính đáng nên được đưa vào baseline qua quản lý thay đổi, rồi triển khai lại nhất quán thay vì sửa tay từng máy.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 58: Ôn tập Phần 3 + Quiz tổng hợp 15 câu | Mục lục khóa học CompTIA Security+ | Bài 60: Bảo vệ mạng: firewall rule, ACL, IDS/IPS, web filter |


