



Bài 58. Ôn tập Phần 3 + Quiz tổng hợp 15 câu
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 58 · 🎯 Objective 3.1 đến 3.4 · ⏱️ Đọc và làm bài khoảng 30 phút · 🧪 Không cần lab · 📝 Quiz 15 câu cuối bài
🎯 Mục tiêu bài học
- Hệ thống hóa toàn bộ Phần 3 (Bài 39 đến 57) theo 4 objective thay vì nhớ từng bài rời rạc.
- Nắm các cặp khái niệm dễ nhầm mà đề thi thường dùng làm đáp án gây nhiễu.
- Luyện đọc từ khóa trong tình huống để chọn đúng khái niệm.
- Tự đánh giá bằng quiz 15 câu, rồi quay lại đúng bài nếu còn yếu.
📎 Vị trí trong đề thi: Domain 3 (Security Architecture) chiếm khoảng 19% đề SY0-801 theo bảng tỷ trọng ở trang giới thiệu khóa học. Domain 3 có xu hướng hỏi theo tình huống: bạn được mô tả một hệ thống hoặc sự cố và phải chọn kiến trúc hay biện pháp phù hợp, thay vì chỉ nhớ định nghĩa. Vì vậy phần ôn tập này nhấn vào cách nhận ra khái niệm qua từ khóa.
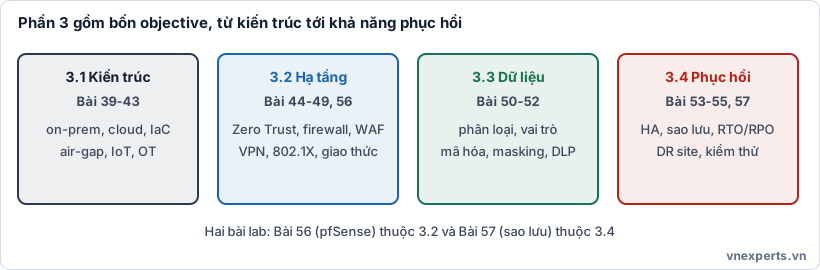
🗺️ Hình 58a. Phần 3 chia thành bốn objective: kiến trúc, hạ tầng bảo vệ, dữ liệu và khả năng phục hồi.
💡 Liên hệ thực tế: nhìn lại toàn bộ hệ thống của chị Lan
Qua các bài của Phần 3, công ty chị Lan đã đi từ một máy chủ duy nhất, nằm chung mạng với máy kế toán, sao lưu vào NAS cùng mạng, cho tới một hệ thống có nhiều lớp. Nam ngồi lại với chị và vẽ ra bức tranh tổng thể: người dùng bên ngoài đi qua ranh giới (firewall, VPN), máy chủ web nằm trong DMZ, dữ liệu nhạy cảm được phân loại và mã hóa, và mọi thứ có dự phòng, sao lưu, kế hoạch khôi phục với RTO và RPO rõ ràng. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam nói: "Không có lớp nào hoàn hảo. Firewall có thể bị cấu hình sai, mã hóa có thể bị lộ khóa, sao lưu có thể hỏng ngầm. Mục tiêu là khi một lớp thất bại thì lớp khác vẫn đỡ được."
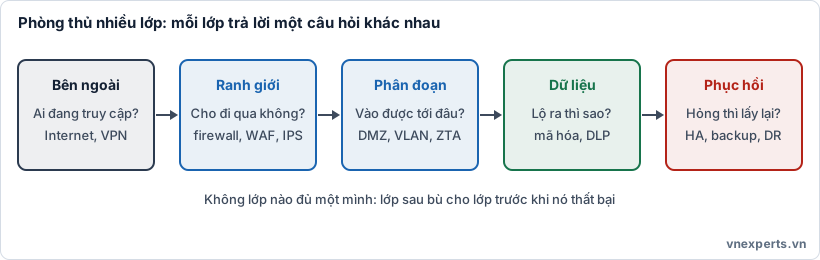
🧱 Hình 58b. Năm lớp từ ngoài vào trong; lớp sau bù cho lớp trước khi nó thất bại.
📘 Hệ thống hóa Phần 3
🏗️ Objective 3.1: Mô hình kiến trúc (Bài 39 đến 43)
| Chủ đề | Ý cốt lõi | Bài |
|---|---|---|
| On-premises, cloud, hybrid | Khác nhau về ai sở hữu hạ tầng, ai kiểm soát, ai chịu trách nhiệm bảo mật | 39 |
| Trách nhiệm chia sẻ, multicloud | Nhà cung cấp lo phần dưới, khách hàng luôn lo dữ liệu và truy cập; càng gần SaaS, khách hàng lo càng ít tầng | 40 |
| IaC, serverless, autoscaling | Hạ tầng mô tả bằng mã: nhất quán, lặp lại, rà soát và kiểm soát phiên bản được | 41 |
| Air-gap, phân đoạn, VLAN, SDN | Cô lập hoặc chia nhỏ mạng để giới hạn phạm vi ảnh hưởng | 42 |
| IoT và OT | Thiết bị khó vá, vòng đời dài: tách vào mạng riêng, hạn chế kết nối | 43 |
🛡️ Objective 3.2: Bảo vệ hạ tầng (Bài 44 đến 49, 56)
| Chủ đề | Ý cốt lõi | Bài |
|---|---|---|
| Zero Trust architecture | Policy engine (control plane) quyết định, data plane thực thi; xác thực liên tục, kiểm tra tình trạng thiết bị | 44, 45 |
| Firewall, IDS/IPS, proxy, WAF, load balancer | Mỗi thiết bị có chức năng và vị trí đặt riêng | 46 |
| VPN và SSE | Truy cập từ xa an toàn; SSE đưa các dịch vụ bảo mật ra rìa đám mây | 47 |
| 802.1X, NAC, port security, OOB | Kiểm soát ai và thiết bị nào được vào mạng; quản trị thiết bị qua kênh riêng | 48 |
| Giao thức an toàn | HTTPS, SSH, SFTP, IPsec, nhắn tin mã hóa đầu cuối | 49 |
| Lab pfSense | DMZ, firewall rule (khớp đầu tiên từ trên xuống), port forward, OpenVPN | 56 |
🗄️ Objective 3.3: Bảo vệ dữ liệu (Bài 50 đến 52)
| Chủ đề | Ý cốt lõi | Bài |
|---|---|---|
| Phân loại và trạng thái dữ liệu | At rest, in transit, in use: mỗi trạng thái có biện pháp phù hợp | 50 |
| Vai trò và vòng đời dữ liệu | Owner, controller, processor, custodian, steward, subprocessor | 51 |
| Phương pháp bảo vệ | Mã hóa, masking, tokenization, deidentification, geofencing, DLP | 52 |
♻️ Objective 3.4: Khả năng phục hồi (Bài 53 đến 55, 57)
| Chủ đề | Ý cốt lõi | Bài |
|---|---|---|
| HA, clustering, load balancing, nguồn điện | Loại bỏ điểm lỗi đơn; clustering lo tiếp quản, load balancing lo chia tải; UPS ngắn hạn, máy phát dài hạn | 53 |
| Sao lưu và phục hồi | Full, incremental, differential; 3-2-1; bất biến; kiểm thử khôi phục | 54 |
| RTO, RPO, MTBF, MTTR, DR | RTO là thời gian, RPO là dữ liệu; hot, warm, cold site; tabletop tới failover | 55 |
| Lab sao lưu | Khôi phục theo chuỗi, đối chiếu hash, đo thời gian khôi phục | 57 |
⚖️ Những cặp khái niệm dễ nhầm
| Cặp | Phân biệt nhanh |
|---|---|
| Clustering và load balancing | Clustering: máy nào tiếp quản khi hỏng. Load balancing: chia tải bình thường |
| Backup và replication | Backup giữ bản theo thời điểm để quay về; replication sao chép cả lỗi lẫn mã hóa độc hại |
| Incremental và differential | Incremental tính từ lần sao lưu gần nhất; differential tính từ lần full gần nhất |
| RTO và RPO | RTO: được ngừng bao lâu. RPO: được mất bao nhiêu dữ liệu |
| MTBF và MTTR | MTBF: trung bình bao lâu hỏng một lần. MTTR: trung bình bao lâu sửa xong |
| DR plan và BCP | DR plan tập trung khôi phục IT; BCP bao trùm toàn bộ hoạt động kinh doanh |
| Data owner và custodian | Owner chịu trách nhiệm và quyết định về dữ liệu; custodian thực thi biện pháp kỹ thuật |
| Firewall và WAF | Firewall lọc theo địa chỉ, cổng, giao thức; WAF hiểu nội dung ứng dụng web (SQL injection, XSS) |
| Air-gap và phân đoạn | Air-gap ngắt hẳn kết nối; phân đoạn chia nhỏ nhưng vẫn có luồng được phép |
| UPS và máy phát điện | UPS: điện tức thời ngắn hạn; máy phát: điện dài hạn khi mất điện kéo dài |
🎯 Mẹo làm bài Domain 3: trước khi nhìn các đáp án, hãy tự hỏi tình huống đang hỏi về lớp nào: ranh giới, phân đoạn, dữ liệu hay phục hồi? Rồi tìm từ khóa phân biệt (ví dụ "thời gian" hay "dữ liệu", "tức thời" hay "dài hạn", "chia tải" hay "tiếp quản"). Loại các đáp án thuộc lớp khác trước, thường còn lại hai phương án, và từ khóa sẽ chọn giúp bạn.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Lớp và khái niệm trả lời |
|---|---|
| "Khách vào website thì đi qua đâu?" | Ranh giới và DMZ: firewall, port forward |
| "Nhân viên ở nhà làm việc thế nào?" | VPN hoặc SSE, xác thực mạnh, quyền tối thiểu |
| "Dữ liệu khách hàng lộ ra thì sao?" | Phân loại, mã hóa at rest và in transit, DLP |
| "Máy chủ hỏng thì sao?" | HA, clustering, load balancing |
| "Bị mã hóa dữ liệu thì sao?" | Sao lưu 3-2-1, bản bất biến, kế hoạch DR |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Defense in depth | Phòng thủ nhiều lớp: lớp sau bù khi lớp trước thất bại. |
| Blast radius | Phạm vi ảnh hưởng khi một thành phần bị xâm phạm; phân đoạn giúp thu hẹp. |
| Single point of failure | Thành phần hỏng thì cả hệ thống sập. |
| Policy engine | Thành phần ra quyết định truy cập trong Zero Trust. |
| Immutable backup | Bản sao lưu không sửa hoặc xóa được trong thời gian lưu giữ. |
| RTO / RPO | Thời gian khôi phục tối đa / lượng dữ liệu mất tối đa. |
📌 Tóm tắt nhanh
- Phần 3 gồm kiến trúc (3.1), hạ tầng bảo vệ (3.2), dữ liệu (3.3), khả năng phục hồi (3.4).
- Domain 3 hỏi theo tình huống: xác định lớp đang hỏi, bắt từ khóa phân biệt, loại đáp án lệch lớp.
- Các lớp bổ sung cho nhau theo nguyên tắc phòng thủ nhiều lớp; không lớp nào đủ một mình.
- Nếu yếu ở chủ đề nào, quay lại đúng bài trong bảng hệ thống hóa ở trên.
💬 Hỏi & Đáp nhanh
❓ Nên ôn Phần 3 theo thứ tự nào? Ôn theo bốn objective như trong bài này, vì đề thi cũng nhóm theo objective. Nếu thời gian ít, ưu tiên các cặp dễ nhầm và các chủ đề có lab (firewall rule, DMZ, sao lưu, RTO/RPO), vì chúng thường xuất hiện dưới dạng tình huống.
❓ Câu sai nhiều thì làm gì? Ghi lại khái niệm bạn nhầm, không chỉ ghi đáp án đúng. Rồi mở đúng bài trong bảng hệ thống hóa, đọc phần "Mẹo làm bài", và tự đặt một ví dụ của riêng mình.
❓ Có cần thuộc các con số cụ thể không? Với Domain 3, hiểu khái niệm quan trọng hơn con số. Một số ví dụ số trong bài (như tính MTBF, MTTR) chỉ để bạn nắm cách tính.
📝 Quiz tổng hợp 15 câu
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài. Mỗi câu ghi rõ bài để ôn lại nếu làm sai.
Câu 1. Với dịch vụ SaaS, khách hàng vẫn chịu trách nhiệm chính về phần nào? (Bài 40)
- A. Hạ tầng vật lý của trung tâm dữ liệu
- B. Hệ điều hành của máy chủ chạy dịch vụ
- C. Dữ liệu của mình và việc quản lý tài khoản truy cập
- D. Hypervisor ảo hóa
Câu 2. Lợi ích bảo mật chính của hạ tầng dưới dạng mã (IaC) là gì? (Bài 41)
- A. Loại bỏ hoàn toàn nhu cầu vá lỗi
- B. Cấu hình nhất quán, lặp lại được, có thể rà soát và kiểm soát phiên bản trước khi triển khai
- C. Tự động mã hóa mọi dữ liệu
- D. Khiến mọi máy chủ không cần xác thực
Câu 3. Hệ thống điều khiển công nghiệp cực kỳ nhạy cảm, không cần kết nối ra ngoài. Cách cô lập mạnh nhất là gì? (Bài 42, 43)
- A. Air-gap: ngắt hẳn kết nối với các mạng khác
- B. Cho phép truy cập từ xa bằng VPN
- C. Đặt vào cùng VLAN với máy văn phòng
- D. Mở cổng ra Internet nhưng bật firewall
Câu 4. Camera IP và thiết bị IoT khó cập nhật phần mềm. Biện pháp hợp lý nhất để giảm rủi ro là gì? (Bài 43)
- A. Cho chúng dùng chung mạng với máy chủ kế toán
- B. Bỏ qua vì thiết bị nhỏ
- C. Bật chia sẻ file công khai
- D. Đặt vào mạng riêng được phân đoạn, hạn chế luồng kết nối
Câu 5. Trong kiến trúc Zero Trust, thành phần nào đưa ra quyết định cho phép hay từ chối truy cập? (Bài 44)
- A. Data plane
- B. Policy engine (thuộc control plane)
- C. Card mạng của người dùng
- D. Bản sao lưu
Câu 6. Máy chủ web cần truy cập từ Internet nên được đặt ở đâu? (Bài 42, 46, 56)
- A. Trong LAN cùng máy kế toán
- B. Trên máy tính của quản trị viên
- C. Trong DMZ (screened subnet), tách khỏi LAN
- D. Trên mạng quản trị out-of-band
Câu 7. Thiết bị nào hiểu nội dung ứng dụng web để chặn SQL injection và XSS? (Bài 46)
- A. WAF (Web Application Firewall)
- B. Switch lớp 2
- C. Bộ lưu điện UPS
- D. Máy chủ DHCP
Câu 8. Giao thức/cơ chế nào kiểm soát xác thực người dùng hoặc thiết bị trước khi cho phép truy cập cổng mạng? (Bài 48)
- A. DNS
- B. NTP
- C. SMTP
- D. 802.1X
Câu 9. Để truyền file an toàn qua SSH, nên dùng giao thức nào? (Bài 49)
- A. FTP
- B. SFTP
- C. Telnet
- D. TFTP
Câu 10. Dữ liệu đang được xử lý trong bộ nhớ của ứng dụng thuộc trạng thái nào? (Bài 50)
- A. At rest
- B. In transit
- C. In use
- D. Archived
Câu 11. Vai trò nào thực thi biện pháp kỹ thuật như lưu trữ, sao lưu, kiểm soát truy cập theo chính sách do chủ sở hữu dữ liệu đặt ra? (Bài 51)
- A. Data custodian
- B. Data owner
- C. Data subject
- D. Người dùng cuối
Câu 12. Kỹ thuật nào thay giá trị nhạy cảm (như số thẻ) bằng một mã đại diện, còn giá trị gốc được lưu ở kho riêng được bảo vệ? (Bài 52)
- A. Hashing một chiều không có kho
- B. Sao lưu full
- C. Failover
- D. Tokenization
Câu 13. Hệ thống cần máy dự phòng tự động tiếp quản khi máy chính hỏng. Giải pháp phù hợp là gì? (Bài 53)
- A. Giảm số lượng máy chủ
- B. Clustering với failover
- C. Chỉ dùng một máy mạnh hơn
- D. Tắt hệ thống ngoài giờ
Câu 14. Full vào Chủ nhật, differential hằng đêm. Máy chủ hỏng sáng thứ Năm. Cần những bản nào để khôi phục? (Bài 54, 57)
- A. Chỉ bản differential thứ Tư
- B. Bản full cùng cả bốn bản differential
- C. Bản full Chủ nhật và bản differential thứ Tư
- D. Chỉ bản full Chủ nhật
Câu 15. Doanh nghiệp chấp nhận mất tối đa 1 giờ dữ liệu nhưng chỉ sao lưu mỗi đêm. Nhận định nào đúng? (Bài 55)
- A. Chưa đạt RPO: có thể mất tới khoảng 24 giờ dữ liệu
- B. Đã đạt RPO vì có sao lưu hằng đêm
- C. RTO được đáp ứng nên RPO không còn quan trọng
- D. Cần cold site để đạt RPO
👉 Đáp án và giải thích
Câu 1: C — Dù là SaaS, khách hàng luôn chịu trách nhiệm về dữ liệu và quản lý truy cập của mình. Nhà cung cấp lo các tầng phía dưới.
Câu 2: B — IaC giúp cấu hình nhất quán, lặp lại, có thể rà soát và kiểm soát phiên bản. Nó không thay thế việc vá lỗi hay xác thực.
Câu 3: A — Air-gap ngắt hẳn kết nối, phù hợp hệ thống cực kỳ nhạy cảm không cần kết nối ngoài. VPN hoặc mở cổng ra Internet làm tăng bề mặt tấn công.
Câu 4: D — Thiết bị IoT khó vá nên đặt vào mạng riêng, phân đoạn và hạn chế luồng kết nối để giảm phạm vi ảnh hưởng nếu bị chiếm.
Câu 5: B — Policy engine thuộc control plane ra quyết định; data plane thực thi quyết định đó.
Câu 6: C — Máy chủ công khai đặt trong DMZ, tách khỏi LAN, để nếu bị khai thác thì kẻ tấn công khó đi tiếp vào mạng nội bộ.
Câu 7: A — WAF hiểu nội dung ứng dụng web nên chặn được SQL injection, XSS. Firewall truyền thống lọc theo địa chỉ, cổng, giao thức.
Câu 8: D — 802.1X xác thực người dùng hoặc thiết bị trước khi cho truy cập cổng mạng (thường đi cùng NAC).
Câu 9: B — SFTP chạy trên SSH nên được mã hóa. FTP, Telnet, TFTP truyền không mã hóa.
Câu 10: C — Dữ liệu đang được xử lý (ví dụ trong bộ nhớ) là in use; lưu trên đĩa là at rest; đang truyền là in transit.
Câu 11: A — Data custodian thực thi biện pháp kỹ thuật; data owner chịu trách nhiệm và quyết định về dữ liệu.
Câu 12: D — Tokenization thay giá trị nhạy cảm bằng token và lưu giá trị gốc trong kho riêng (token vault).
Câu 13: B — Clustering với failover cho phép máy dự phòng tự động tiếp quản khi máy chính hỏng.
Câu 14: C — Differential chứa mọi thay đổi kể từ lần full nên chỉ cần full Chủ nhật và differential mới nhất (thứ Tư).
Câu 15: A — Sao lưu mỗi đêm có thể làm mất tới khoảng 24 giờ dữ liệu, vượt mục tiêu RPO 1 giờ. RTO và RPO là hai chỉ số độc lập.
Cách tính điểm: 13 đến 15 câu đúng là vững; 10 đến 12 câu nên ôn lại các cặp dễ nhầm; dưới 10 câu nên đọc lại bài theo từng objective trong bảng hệ thống hóa.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 57: (Lab) Sao lưu, khôi phục và kiểm thử restore | Mục lục khóa học CompTIA Security+ | Bài 59: Hardening và secure baseline |


