


 Khóa học CompTIA Security+ OnlineBài 54. Sao lưu và phục hồi: quy tắc 3-2-1, immutable backup, restoration testing
Bài 54. Sao lưu và phục hồi: quy tắc 3-2-1, immutable backup, restoration testing
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 54 · 🎯 Objective 3.4 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab (lab ở Bài 57) · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu vì sao sao lưu (backup) vẫn cần thiết ngay cả khi hệ thống đã có tính sẵn sàng cao (HA).
- Phân biệt ba kiểu sao lưu: full, incremental, differential, và biết mỗi kiểu cần những bản nào khi khôi phục.
- Nắm quy tắc 3-2-1 và vai trò của bản sao lưu bất biến (immutable) hoặc ngoại tuyến (offline/air-gapped) trước ransomware.
- Hiểu vì sao phải kiểm thử khôi phục (restoration testing), và phân biệt backup với snapshot, replication, journaling.
📎 Vị trí trong đề thi: Bài 53 giúp hệ thống tiếp tục chạy khi một thành phần hỏng. Bài này trả lời câu hỏi còn lại: khi dữ liệu bị xóa, hỏng hoặc bị mã hóa, lấy gì để lấy lại? Bài này nối với Bài 28 (ransomware), Bài 42 (air-gap) và Bài 52 (mã hóa dữ liệu). Bài kế tiếp (Bài 55) sẽ biến câu hỏi "lấy lại nhanh đến đâu, mất tối đa bao nhiêu" thành các con số RTO và RPO.
💡 Liên hệ thực tế: bản sao lưu nằm ngay cạnh máy chủ
Công ty chị Lan có một thiết bị NAS sao lưu dữ liệu máy chủ mỗi đêm. NAS này gắn cùng mạng nội bộ, và thư mục sao lưu luôn được kết nối vào máy chủ. Một buổi sáng, ransomware mã hóa toàn bộ dữ liệu trên máy chủ, rồi mã hóa luôn cả thư mục sao lưu trên NAS. Hơn nữa, chưa ai từng thử khôi phục thử từ NAS này lần nào. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Máy chủ mất dữ liệu thì còn hy vọng nhờ bản sao lưu. Nhưng bản sao lưu nằm cùng mạng, luôn kết nối thì kẻ tấn công với tới được nó y như với máy chủ. Còn một bản sao lưu chưa bao giờ được thử khôi phục thì chỉ là cảm giác an toàn, chưa phải sự an toàn."
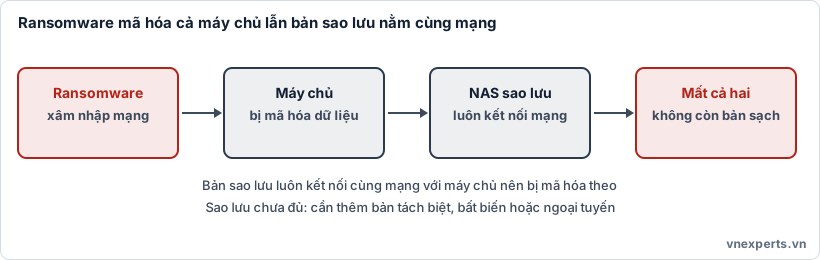
⚠️ Hình 54a. Bản sao lưu luôn kết nối cùng mạng với máy chủ có thể bị mã hóa cùng lúc, khiến công ty mất cả hai.
📘 Kiến thức cốt lõi
🧯 Có HA rồi, vì sao vẫn cần sao lưu?
HA, clustering và replication (sao chép dữ liệu liên tục sang nơi khác) giúp hệ thống chạy tiếp khi phần cứng hỏng. Nhưng chúng sao chép mọi thay đổi, kể cả thay đổi xấu: một thư mục bị xóa nhầm, một cơ sở dữ liệu bị hỏng logic, hay dữ liệu bị ransomware mã hóa đều có thể được sao chép sang bản dự phòng gần như ngay lập tức. Sao lưu khác ở chỗ nó giữ các bản sao tại các thời điểm trong quá khứ, để bạn quay về một thời điểm còn nguyên vẹn.
🗂️ Ba kiểu sao lưu: full, incremental, differential
| Kiểu | Sao chép gì | Tốc độ và dung lượng khi sao lưu | Khi khôi phục cần |
|---|---|---|---|
| Full | Toàn bộ dữ liệu | Chậm nhất, tốn dung lượng nhất | Chỉ bản full gần nhất |
| Incremental | Phần thay đổi kể từ lần sao lưu gần nhất (dù là full hay incremental) | Nhanh nhất, ít dung lượng nhất | Bản full + tất cả các bản incremental theo đúng thứ tự |
| Differential | Phần thay đổi kể từ lần full gần nhất | Trung bình, tăng dần qua các ngày | Bản full + bản differential mới nhất |
Ví dụ: full vào Chủ nhật, sao lưu hằng đêm từ thứ Hai. Sáng thứ Tư máy chủ hỏng.
- Nếu dùng incremental: cần bản full + bản thứ Hai + bản thứ Ba (3 bộ, phải áp dụng đúng thứ tự).
- Nếu dùng differential: cần bản full + bản differential thứ Ba (2 bộ), vì bản thứ Ba đã chứa mọi thay đổi từ Chủ nhật.
Đánh đổi chung: incremental sao lưu nhanh và nhẹ nhưng khôi phục chậm và nhiều khâu hơn; differential sao lưu nặng hơn dần theo ngày nhưng khôi phục đơn giản hơn.
🧮 Quy tắc 3-2-1
Quy tắc sao lưu kinh điển:
- 3 bản sao dữ liệu (1 bản gốc + 2 bản sao lưu).
- 2 loại phương tiện lưu trữ khác nhau (ví dụ đĩa trên máy chủ và băng từ/NAS/lưu trữ đám mây), để một loại lỗi không hỏng cả hai.
- 1 bản đặt ngoài site (offsite), ở vị trí địa lý khác, để cháy, ngập, trộm cắp hay sự cố tại văn phòng không làm mất mọi bản.
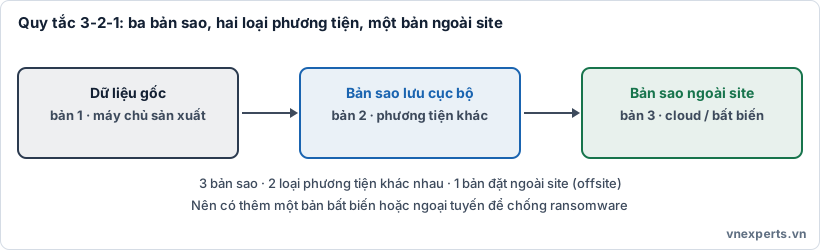
🧮 Hình 54b. Bản gốc, bản sao lưu cục bộ trên phương tiện khác và bản sao ngoài site, tốt nhất là bản bất biến.
Trong thực tế, nhiều tổ chức mở rộng quy tắc này (thường gọi là 3-2-1-1-0): thêm 1 bản bất biến hoặc ngoại tuyến, và 0 lỗi sau khi kiểm tra tính toàn vẹn khi khôi phục thử. Đây là cách mở rộng phổ biến chứ không phải một chuẩn cố định, nhưng ý tưởng đúng với đề thi: bản sao lưu cũng phải được bảo vệ khỏi kẻ tấn công.
🔒 Immutable backup và bản sao ngoại tuyến
- Immutable backup (sao lưu bất biến): bản sao lưu được khóa theo kiểu WORM (write once, read many). Trong thời gian lưu giữ đã đặt, không ai sửa hoặc xóa được, kể cả quản trị viên. Nhiều nền tảng lưu trữ có tính năng khóa đối tượng (object lock) hoặc chế độ WORM cho mục đích này. Ý nghĩa: nếu kẻ tấn công chiếm được tài khoản quản trị, vẫn không xóa hoặc mã hóa được bản sao bất biến.
- Offline / air-gapped backup: bản sao ngắt kết nối vật lý hoặc logic khỏi mạng (ví dụ băng từ cất trong kho, ổ đĩa rút ra sau khi sao lưu). Không kết nối thì ransomware không với tới được.
Hai cách này cùng một mục đích: đảm bảo luôn còn ít nhất một bản sạch sau khi mạng chính bị xâm nhập.
🔐 Bảo vệ chính bản sao lưu
Bản sao lưu chứa toàn bộ dữ liệu nên cũng hấp dẫn không kém bản gốc:
- Mã hóa bản sao lưu, cả khi lưu (at rest) lẫn khi gửi đi (in transit), như đã học ở Bài 52.
- Dùng tài khoản và quyền riêng cho hệ thống sao lưu, tách khỏi tài khoản quản trị chung của máy chủ.
- Đặt bản sao ở vị trí địa lý khác (geographic dispersion), và quản lý thời gian lưu giữ (retention) theo yêu cầu của doanh nghiệp và quy định.
- Tần suất sao lưu quyết định bạn có thể mất bao nhiêu dữ liệu: sao lưu mỗi đêm nghĩa là có thể mất tới một ngày dữ liệu. Mức mất mát chấp nhận được sẽ được chuẩn hóa thành chỉ số RPO ở Bài 55.
📸 Snapshot, replication, journaling: không phải lúc nào cũng là backup
| Khái niệm | Là gì | Lưu ý |
|---|---|---|
| Snapshot | Ảnh chụp trạng thái của ổ đĩa hoặc máy ảo tại một thời điểm, tạo và quay lại rất nhanh | Thường nằm cùng hệ thống lưu trữ với dữ liệu gốc, nên không thay thế sao lưu ra nơi khác |
| Replication | Sao chép dữ liệu liên tục (hoặc gần liên tục) sang vị trí khác | Tốt cho tính sẵn sàng, nhưng lan cả lỗi và mã hóa độc hại sang bản sao |
| Journaling | Ghi lại từng thay đổi theo thời gian để phát lại hoặc quay về một thời điểm | Cho phép khôi phục chính xác tới một thời điểm, bổ sung cho sao lưu định kỳ |
✅ Kiểm thử khôi phục (restoration testing)
Công việc sao lưu báo "thành công" không đồng nghĩa với việc khôi phục được. Bản sao lưu có thể hỏng ngầm, thiếu dữ liệu quan trọng, hoặc quy trình khôi phục chưa ai biết cách làm. Vì vậy cần thử khôi phục định kỳ:
- Khôi phục một hệ thống thật (hoặc dữ liệu mẫu có đại diện) sang môi trường tách biệt, rồi kiểm tra dữ liệu có đầy đủ và dùng được không (có thể đối chiếu giá trị băm đã học ở Bài 10).
- Đo thời gian khôi phục thực tế. Con số này cho biết mục tiêu RTO (Bài 55) có khả thi hay không.
- Ghi lại quy trình khôi phục và sửa những chỗ vướng, để khi sự cố thật xảy ra, mọi người đã quen việc.
🎯 Mẹo làm bài: "Chỉ sao chép phần thay đổi kể từ lần sao lưu gần nhất" → incremental. "Phần thay đổi kể từ lần full gần nhất, khôi phục cần full + bản mới nhất" → differential. "3 bản, 2 phương tiện, 1 bản ngoài site" → quy tắc 3-2-1. "Không ai sửa/xóa được, kể cả admin, trong thời gian lưu giữ" → immutable (WORM). "Ngắt kết nối khỏi mạng để ransomware không với tới" → offline / air-gapped. "Xác nhận sao lưu thật sự khôi phục được" → restoration testing. Replication và snapshot không thay thế sao lưu ngoài site.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Vì sao NAS cùng mạng cũng bị mã hóa?" | Bản sao lưu luôn kết nối cùng mạng với máy chủ nên kẻ tấn công với tới được |
| "Cần giữ mấy bản sao, ở đâu?" | Quy tắc 3-2-1: ba bản, hai loại phương tiện, một bản ngoài site |
| "Làm sao để kẻ tấn công không xóa được bản sao lưu?" | Bản sao lưu bất biến (WORM) hoặc ngoại tuyến (air-gapped) |
| "Sao lưu mỗi đêm báo thành công, vậy là yên tâm?" | Chưa: cần kiểm thử khôi phục định kỳ và đo thời gian khôi phục |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Backup | Bản sao dữ liệu tại một thời điểm, dùng để khôi phục khi mất hoặc hỏng dữ liệu. |
| Full backup | Sao lưu toàn bộ dữ liệu. |
| Incremental backup | Sao lưu phần thay đổi kể từ lần sao lưu gần nhất. |
| Differential backup | Sao lưu phần thay đổi kể từ lần full gần nhất. |
| Quy tắc 3-2-1 | 3 bản sao, 2 loại phương tiện, 1 bản ngoài site. |
| Immutable backup | Bản sao lưu bị khóa (WORM), không sửa hoặc xóa được trong thời gian lưu giữ. |
| Air-gapped / offline backup | Bản sao lưu ngắt kết nối khỏi mạng. |
| Snapshot | Ảnh chụp trạng thái hệ thống tại một thời điểm. |
| Replication | Sao chép dữ liệu liên tục sang vị trí khác. |
| Restoration testing | Thử khôi phục định kỳ để xác nhận bản sao lưu dùng được. |
📌 Tóm tắt nhanh
- HA và replication giữ hệ thống chạy nhưng sao chép cả lỗi lẫn mã hóa độc hại; sao lưu giữ các bản sao theo thời điểm để quay về trạng thái sạch.
- Full chép tất cả; incremental chép phần đổi từ lần sao lưu gần nhất; differential chép phần đổi từ lần full gần nhất.
- 3-2-1: ba bản sao, hai loại phương tiện, một bản ngoài site; nên có thêm bản bất biến hoặc ngoại tuyến chống ransomware.
- Bản sao lưu cần được mã hóa, phân quyền riêng, và kiểm thử khôi phục định kỳ kèm đo thời gian.
💬 Hỏi & Đáp nhanh
❓ Đã có HA hoặc replication thì có cần sao lưu nữa không? Vẫn cần. HA và replication bảo vệ trước hỏng phần cứng, nhưng thay đổi xấu (xóa nhầm, mã hóa độc hại) cũng bị sao chép sang bản dự phòng. Chỉ sao lưu mới cho bạn quay về một thời điểm trước khi sự cố xảy ra.
❓ Nên chọn incremental hay differential? Tùy ưu tiên. Incremental tiết kiệm thời gian và dung lượng khi sao lưu, nhưng khôi phục cần nhiều bản và đúng thứ tự. Differential khôi phục đơn giản hơn (full + bản mới nhất) nhưng bản sao lưu ngày sau nặng hơn ngày trước.
❓ Sao lưu lên đám mây có tự động là "ngoài site" và an toàn không? Đám mây thường là vị trí ngoài site, nhưng vẫn phải bảo vệ: mã hóa, tài khoản và quyền riêng, và nên bật chế độ bất biến nếu dịch vụ có. Nếu thư mục đám mây được gắn thường trực và tài khoản quản trị bị chiếm, bản sao đó vẫn có thể bị xóa hoặc mã hóa như bản cục bộ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Kiểu sao lưu nào chỉ chép phần dữ liệu thay đổi kể từ lần sao lưu gần nhất (dù lần đó là full hay incremental)?
- A. Full backup
- B. Incremental backup
- C. Differential backup
- D. Replication
Câu 2. Công ty dùng full vào Chủ nhật và differential hằng đêm. Máy chủ hỏng sáng thứ Tư. Cần những bản nào để khôi phục?
- A. Chỉ bản full Chủ nhật
- B. Bản full cùng cả ba bản differential
- C. Chỉ bản differential thứ Ba
- D. Bản full Chủ nhật và bản differential thứ Ba
Câu 3. Quy tắc sao lưu 3-2-1 yêu cầu điều gì?
- A. Ba bản sao dữ liệu, hai loại phương tiện lưu trữ khác nhau, một bản đặt ngoài site
- B. Ba máy chủ, hai đường mạng, một bộ lưu điện
- C. Ba mật khẩu, hai yếu tố xác thực, một khóa dự phòng
- D. Ba ngày lưu giữ, hai lần kiểm tra, một bản mã hóa
Câu 4. Kẻ tấn công chiếm được tài khoản quản trị và cố xóa mọi bản sao lưu. Biện pháp nào ngăn được điều này tốt nhất?
- A. Tăng tần suất sao lưu từ mỗi đêm lên mỗi giờ
- B. Chuyển bản sao lưu sang cùng thư mục với dữ liệu gốc
- C. Dùng bản sao lưu bất biến (immutable/WORM) hoặc ngoại tuyến (air-gapped)
- D. Chỉ dùng replication thay cho sao lưu
Câu 5. Vì sao cần kiểm thử khôi phục (restoration testing) định kỳ?
- A. Để giảm dung lượng lưu trữ của các bản sao lưu
- B. Vì công việc sao lưu báo thành công chưa chứng minh dữ liệu khôi phục được; thử khôi phục xác nhận điều đó và đo thời gian thực tế
- C. Để thay thế hoàn toàn việc sao lưu
- D. Để tăng tốc độ của máy chủ sản xuất
👉 Đáp án
Câu 1: B — Incremental chỉ chép phần thay đổi kể từ lần sao lưu gần nhất; differential tính từ lần full gần nhất.
Câu 2: D — Differential chứa mọi thay đổi kể từ lần full, nên chỉ cần bản full Chủ nhật và bản differential mới nhất (thứ Ba).
Câu 3: A — 3 bản sao dữ liệu, 2 loại phương tiện khác nhau, 1 bản đặt ngoài site.
Câu 4: C — Bản bất biến (WORM) không sửa hoặc xóa được ngay cả với tài khoản quản trị; bản ngoại tuyến thì kẻ tấn công không với tới được.
Câu 5: B — Sao lưu "thành công" không bảo đảm khôi phục được; restoration testing xác nhận dữ liệu dùng được và đo thời gian khôi phục thực tế.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 53: Tính sẵn sàng và dự phòng | Mục lục khóa học CompTIA Security+ | Bài 55: RTO, RPO và khôi phục sau thảm họa |


