


 Khóa học CompTIA Security+ OnlineBài 52. Các phương pháp bảo vệ dữ liệu: encryption, masking, tokenization, deidentification, geofencing, DLP
Bài 52. Các phương pháp bảo vệ dữ liệu: encryption, masking, tokenization, deidentification, geofencing, DLP
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 52 · 🎯 Objective 3.3 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Ôn nhanh vai trò của mã hóa (encryption) như biện pháp bảo vệ dữ liệu nền tảng.
- Phân biệt masking, tokenization, deidentification — ba kỹ thuật dễ nhầm lẫn vì đều "che" dữ liệu nhưng theo cách khác nhau.
- Hiểu geofencing kiểm soát dữ liệu theo vị trí địa lý.
- Hiểu DLP (Data Loss Prevention) giám sát và ngăn chặn dữ liệu rời khỏi tổ chức trái phép.
📎 Vị trí trong đề thi: bài này là phần "làm gì" tiếp theo sau Bài 50 (trạng thái dữ liệu) và Bài 51 (ai chịu trách nhiệm) — cung cấp bộ công cụ kỹ thuật cụ thể để thực sự bảo vệ dữ liệu trong từng tình huống.
💡 Liên hệ thực tế: môi trường test dùng dữ liệu thật
Đội phát triển của công ty chị Lan cần một bộ dữ liệu để kiểm thử phần mềm mới, và đơn giản nhất là sao chép toàn bộ dữ liệu khách hàng thật sang môi trường test — bao gồm cả tên, số điện thoại, địa chỉ thật của khách hàng. Môi trường test lại có ít kiểm soát bảo mật hơn môi trường sản xuất. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam chỉ ra: "Đội phát triển không thực sự cần biết ai là ai — họ chỉ cần dữ liệu có đúng định dạng và khối lượng để kiểm thử. Dùng dữ liệu thật ở đây là rủi ro không cần thiết." Anh giới thiệu một số kỹ thuật để dùng được dữ liệu mà không để lộ thông tin thật.
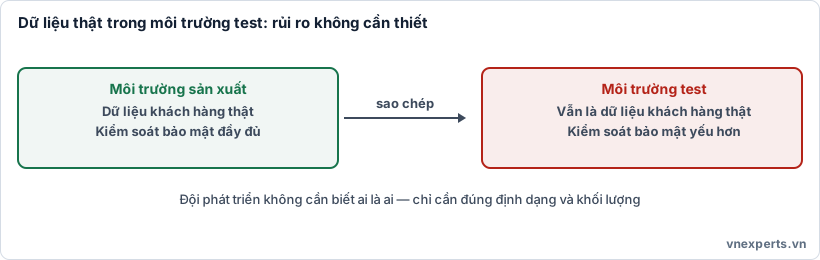
🧪 Hình 52a. Môi trường test thường có ít kiểm soát bảo mật hơn, nên không nên chứa dữ liệu thật của khách hàng.
📘 Kiến thức cốt lõi
🔐 Encryption — nền tảng bảo vệ dữ liệu
Encryption (mã hóa) đã được nhắc tới xuyên suốt khóa học (Bài 9-10, Bài 49-50): biến dữ liệu thành dạng không đọc được nếu không có khóa giải mã đúng. Đây là biện pháp nền tảng, áp dụng cho cả ba trạng thái dữ liệu (Bài 50). Các kỹ thuật dưới đây không thay thế mã hóa, mà bổ sung cho những tình huống mã hóa không phù hợp — ví dụ khi dữ liệu cần vẫn dùng được (như để kiểm thử phần mềm) mà không cần lộ giá trị thật.
🎭 Masking — che một phần dữ liệu
Data masking thay thế một phần dữ liệu nhạy cảm bằng ký tự che (thường là dấu * hoặc X), giữ nguyên định dạng nhưng ẩn giá trị thật. Ví dụ quen thuộc: số thẻ thanh toán hiển thị **** **** **** 1234 — chỉ 4 số cuối thật, phần còn lại bị che.
- Phù hợp khi: cần hiển thị dữ liệu cho người dùng xem (ví dụ xác nhận đúng thẻ của mình) mà không cần lộ toàn bộ.
- Hạn chế: dữ liệu che thường không khôi phục lại được giá trị gốc từ chính giá trị đã che — nhưng giá trị gốc vẫn tồn tại ở nơi khác (cơ sở dữ liệu gốc), nên masking chỉ bảo vệ ở nơi hiển thị, không bảo vệ dữ liệu gốc.
🎫 Tokenization — thay bằng một token không có ý nghĩa toán học
Tokenization thay thế dữ liệu nhạy cảm bằng một token — một chuỗi ngẫu nhiên không có mối liên hệ toán học nào với dữ liệu gốc — và lưu ánh xạ (mapping) giữa token và giá trị thật trong một hệ thống riêng, được bảo vệ chặt (gọi là token vault).
- Khác với mã hóa (dữ liệu mã hóa có thể giải mã ngược lại bằng khóa), token không thể suy ngược ra giá trị gốc nếu không có quyền truy cập vào token vault.
- Phù hợp khi: hệ thống cần xử lý dữ liệu lặp đi lặp lại (ví dụ số thẻ thanh toán dùng để xử lý giao dịch định kỳ) mà không cần lưu trữ giá trị thật trong hệ thống xử lý — giảm phạm vi hệ thống cần tuân thủ các chuẩn bảo mật nghiêm ngặt (như PCI DSS cho dữ liệu thẻ thanh toán).
🕵️ Deidentification — loại bỏ khả năng nhận diện cá nhân
Deidentification (ẩn danh hóa) loại bỏ hoặc biến đổi các thông tin có thể dùng để xác định một cá nhân cụ thể (tên, số định danh, địa chỉ) khỏi tập dữ liệu, trong khi vẫn giữ lại giá trị thống kê/phân tích của dữ liệu.
- Phù hợp khi: dữ liệu được dùng cho mục đích phân tích, nghiên cứu, hoặc — chính xác là tình huống của Nam — kiểm thử phần mềm, nơi không cần biết "ai là ai" nhưng cần dữ liệu có cấu trúc thực tế.
- Khác với masking (chỉ che một phần, giữ định dạng), deidentification có thể thay thế toàn bộ giá trị định danh bằng dữ liệu giả hợp lý (ví dụ tên giả, địa chỉ giả nhưng hợp lệ về định dạng).
- Lưu ý: deidentification không phải lúc nào cũng hoàn hảo — dữ liệu đã ẩn danh vẫn có nguy cơ bị tái định danh (re-identification) nếu kết hợp với các nguồn dữ liệu khác.
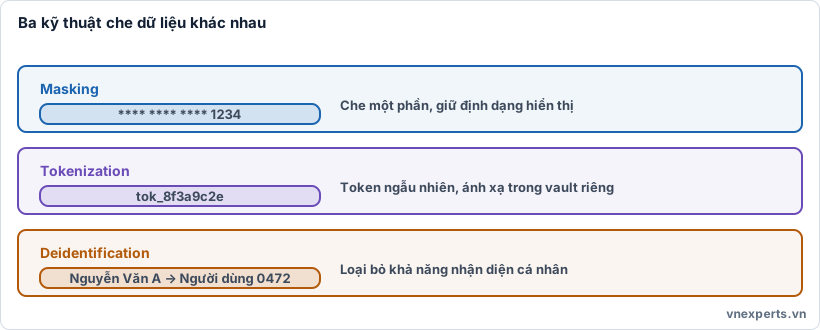
🎭 Hình 52b. Masking che một phần hiển thị; tokenization thay bằng token không suy ngược được; deidentification loại bỏ khả năng nhận diện cá nhân.
📍 Geofencing — kiểm soát theo vị trí địa lý
Geofencing thiết lập một ranh giới địa lý ảo, dùng để kiểm soát truy cập hoặc hành vi của dữ liệu/ứng dụng dựa trên vị trí hiện tại của thiết bị hoặc người dùng.
- Ví dụ: chỉ cho phép truy cập một ứng dụng nội bộ khi thiết bị đang ở trong khuôn viên công ty; tự động khóa một ứng dụng nhạy cảm nếu thiết bị di chuyển ra khỏi một khu vực được phép; tuân thủ yêu cầu pháp lý về lưu trú dữ liệu (data residency — dữ liệu của công dân một quốc gia phải được lưu trữ trong lãnh thổ quốc gia đó).
- Geofencing bổ sung thêm một tín hiệu ngữ cảnh cho các quyết định Zero Trust (Bài 45) — vị trí là một trong các yếu tố Policy Engine có thể đánh giá.
🚨 DLP (Data Loss Prevention) — giám sát dữ liệu rời khỏi tổ chức
DLP là nhóm công cụ và chính sách giám sát, phát hiện và ngăn chặn dữ liệu nhạy cảm rời khỏi tổ chức trái phép — qua email, upload lên dịch vụ cloud cá nhân, copy ra USB, in ấn.
- DLP thường hoạt động dựa trên mẫu nhận diện (pattern matching): phát hiện số thẻ thanh toán, số định danh cá nhân, hoặc từ khóa gắn với dữ liệu đã phân loại Confidential/Restricted (Bài 50) trong nội dung đang được gửi đi.
- Có thể triển khai ở nhiều điểm: trên thiết bị đầu cuối (endpoint DLP), tại cổng email/web (network DLP), hoặc tích hợp vào CASB (Bài 47) để giám sát dữ liệu đưa lên dịch vụ cloud.
- Khi phát hiện vi phạm, DLP có thể chặn hành động, cảnh báo quản trị viên, hoặc chỉ ghi log tùy mức độ cấu hình.
🎯 Mẹo làm bài: Khi đề hỏi "che một phần dữ liệu khi hiển thị, giữ định dạng" → masking. "Thay dữ liệu bằng chuỗi ngẫu nhiên, lưu ánh xạ trong vault riêng" → tokenization. "Loại bỏ khả năng nhận diện cá nhân, dùng cho phân tích/kiểm thử" → deidentification. "Kiểm soát theo vị trí địa lý" → geofencing. "Ngăn dữ liệu nhạy cảm rời khỏi tổ chức qua email/USB/cloud" → DLP.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Dùng dữ liệu khách hàng thật để test có an toàn không?" | Không — nên dùng deidentification thay thế |
| "Hiển thị số thẻ cho khách xác nhận mà không lộ hết?" | Masking: che một phần, giữ định dạng |
| "Xử lý giao dịch lặp lại mà không lưu số thẻ thật?" | Tokenization: thay bằng token, lưu ánh xạ riêng |
| "Ngăn nhân viên gửi danh sách khách hàng qua email cá nhân?" | DLP: giám sát và chặn dữ liệu rời khỏi tổ chức |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Masking | Che một phần dữ liệu khi hiển thị, giữ nguyên định dạng. |
| Tokenization | Thay dữ liệu bằng token ngẫu nhiên, lưu ánh xạ trong token vault. |
| Deidentification | Loại bỏ khả năng nhận diện cá nhân, giữ giá trị thống kê. |
| Re-identification | Nguy cơ khôi phục danh tính từ dữ liệu đã ẩn danh khi kết hợp nguồn khác. |
| Geofencing | Kiểm soát truy cập/hành vi dựa trên ranh giới địa lý ảo. |
| Data residency | Yêu cầu pháp lý dữ liệu phải lưu trữ trong lãnh thổ cụ thể. |
| DLP | Công cụ giám sát, ngăn chặn dữ liệu nhạy cảm rời khỏi tổ chức trái phép. |
📌 Tóm tắt nhanh
- Encryption là nền tảng; masking, tokenization, deidentification là các kỹ thuật bổ sung cho tình huống cần dữ liệu "dùng được" mà không lộ giá trị thật.
- Masking che một phần hiển thị; tokenization thay bằng token không suy ngược được; deidentification loại bỏ khả năng nhận diện cá nhân cho mục đích phân tích/kiểm thử.
- Geofencing kiểm soát theo vị trí địa lý, hỗ trợ cả bảo mật lẫn tuân thủ data residency.
- DLP giám sát và ngăn chặn dữ liệu nhạy cảm rời khỏi tổ chức qua nhiều kênh (email, USB, cloud).
💬 Hỏi & Đáp nhanh
❓ Tokenization có phải một dạng mã hóa không? Không chính xác. Mã hóa có thể giải mã ngược bằng khóa toán học. Tokenization thay bằng một giá trị ngẫu nhiên không có liên hệ toán học với giá trị gốc — chỉ khôi phục được qua token vault, không qua phép toán nào.
❓ Deidentification có đảm bảo an toàn tuyệt đối không? Không. Dữ liệu đã ẩn danh vẫn có nguy cơ tái định danh nếu bị kết hợp với các nguồn dữ liệu khác (ví dụ kết hợp vài trường "vô hại" riêng lẻ có thể xác định được một cá nhân cụ thể). Cần đánh giá kỹ trước khi coi là an toàn hoàn toàn.
❓ DLP có thể thay thế hoàn toàn kiểm soát truy cập (RBAC) không? Không. RBAC (Bài 5) kiểm soát ai được truy cập dữ liệu từ đầu. DLP hoạt động ở bước sau, giám sát dữ liệu sau khi đã được truy cập hợp lệ có bị đưa ra ngoài tổ chức trái phép hay không. Hai lớp kiểm soát bổ trợ nhau.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Kỹ thuật nào che một phần dữ liệu khi hiển thị (ví dụ **** 1234), giữ nguyên định dạng?
- A. Tokenization
- B. Masking
- C. Geofencing
- D. DLP
Câu 2. Tokenization khác mã hóa ở điểm nào?
- A. Token không thể suy ngược ra giá trị gốc bằng phép toán, chỉ khôi phục qua token vault
- B. Tokenization nhanh hơn mã hóa
- C. Tokenization chỉ dùng cho hình ảnh
- D. Không có khác biệt nào
Câu 3. Kỹ thuật nào phù hợp nhất để tạo dữ liệu dùng cho môi trường kiểm thử phần mềm mà không lộ danh tính khách hàng thật?
- A. Geofencing
- B. Deidentification
- C. DLP
- D. Load balancing
Câu 4. Geofencing dùng để làm gì?
- A. Mã hóa dữ liệu khi lưu trữ
- B. Kiểm soát truy cập hoặc hành vi dựa trên vị trí địa lý của thiết bị/người dùng
- C. Che một phần số thẻ thanh toán
- D. Sao lưu dữ liệu định kỳ
Câu 5. DLP chủ yếu dùng để làm gì?
- A. Tăng tốc độ xử lý dữ liệu
- B. Giám sát và ngăn chặn dữ liệu nhạy cảm rời khỏi tổ chức trái phép
- C. Mã hóa toàn bộ ổ đĩa
- D. Quản lý vai trò người dùng
👉 Đáp án
Câu 1: B — Masking che một phần dữ liệu khi hiển thị, giữ nguyên định dạng.
Câu 2: A — Token không thể suy ngược bằng phép toán, chỉ khôi phục được qua token vault, khác với mã hóa có thể giải mã bằng khóa.
Câu 3: B — Deidentification loại bỏ khả năng nhận diện cá nhân, phù hợp cho dữ liệu kiểm thử.
Câu 4: B — Geofencing kiểm soát truy cập/hành vi dựa trên vị trí địa lý.
Câu 5: B — DLP giám sát và ngăn chặn dữ liệu nhạy cảm rời khỏi tổ chức trái phép.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 51: Vai trò dữ liệu và vòng đời dữ liệu | Mục lục khóa học CompTIA Security+ | Bài 53: Tính sẵn sàng và dự phòng |


