


 Khóa học CompTIA Security+ OnlineBài 51. Vai trò dữ liệu và vòng đời dữ liệu: owner, controller, processor, custodian, steward, subprocessor
Bài 51. Vai trò dữ liệu và vòng đời dữ liệu: owner, controller, processor, custodian, steward, subprocessor
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 51 · 🎯 Objective 3.3 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt sáu vai trò liên quan tới dữ liệu: owner, controller, processor, custodian, steward, subprocessor.
- Hiểu vì sao xác định rõ "ai chịu trách nhiệm gì" là nền tảng của việc bảo vệ dữ liệu và tuân thủ pháp lý.
- Nắm các giai đoạn trong vòng đời dữ liệu (data lifecycle), từ lúc tạo ra tới khi hủy bỏ.
- Áp dụng đúng vai trò vào tình huống cụ thể khi đọc đề thi.
📎 Vị trí trong đề thi: bài này hoàn thiện phần kiến trúc bảo vệ dữ liệu, tiếp nối phân loại và trạng thái dữ liệu đã học ở Bài 50. Nếu Bài 50 trả lời "dữ liệu đang ở đâu, cần bảo vệ thế nào", bài này trả lời "ai chịu trách nhiệm cho từng việc đó".
💡 Liên hệ thực tế: dữ liệu khách hàng bị rò rỉ, ai chịu trách nhiệm?
Công ty chị Lan thuê một đơn vị cung cấp dịch vụ email marketing để gửi thông báo cho khách hàng. Đơn vị đó lại thuê một đơn vị khác để lưu trữ danh sách email. Khi xảy ra sự cố rò rỉ danh sách email khách hàng, chị Lan bối rối: "Đây là lỗi của công ty mình, của đơn vị gửi email, hay của đơn vị lưu trữ?" Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Mỗi bên trong chuỗi này có một vai trò khác nhau đối với dữ liệu, với trách nhiệm pháp lý và kỹ thuật khác nhau. Xác định đúng vai trò là bước đầu tiên để biết ai phải làm gì — và ai chịu trách nhiệm khi có sự cố."
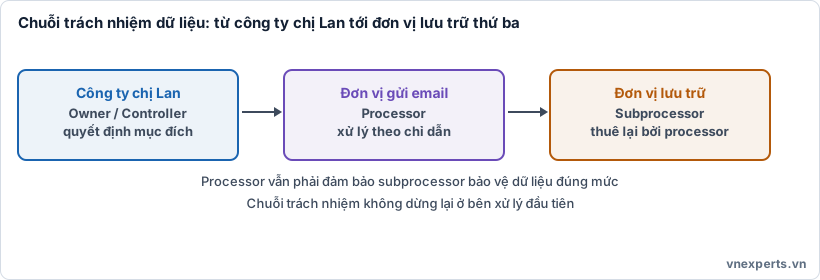
🔗 Hình 51a. Mỗi bên trong chuỗi xử lý dữ liệu mang một vai trò khác nhau, với trách nhiệm khác nhau.
📘 Kiến thức cốt lõi
👤 Data owner — chủ sở hữu dữ liệu
Data owner là người (thường ở cấp quản lý, lãnh đạo bộ phận) chịu trách nhiệm cao nhất về một tập dữ liệu cụ thể: quyết định dữ liệu đó được phân loại ở mức nào (Bài 50), ai được phép truy cập, và chịu trách nhiệm cuối cùng nếu dữ liệu bị xử lý sai. Trong ví dụ trên, công ty chị Lan là data owner của danh sách khách hàng — quyền sở hữu và trách nhiệm cuối cùng thuộc về họ, dù việc xử lý được giao cho bên khác.
🏛️ Data controller — bên quyết định mục đích xử lý
Data controller là tổ chức quyết định mục đích và cách thức xử lý dữ liệu. Đây là khái niệm pháp lý quan trọng (xuất hiện trong các quy định bảo vệ dữ liệu như GDPR): controller là bên chịu trách nhiệm pháp lý chính cho việc dữ liệu được dùng vào việc gì. Trong ví dụ, công ty chị Lan — bên quyết định gửi email marketing cho ai, nội dung gì — đóng vai trò data controller.
⚙️ Data processor — bên xử lý thay mặt controller
Data processor là tổ chức xử lý dữ liệu thay mặt cho controller, theo chỉ dẫn của controller, không tự quyết định mục đích sử dụng dữ liệu. Đơn vị cung cấp dịch vụ email marketing, khi gửi email theo đúng danh sách và nội dung công ty chị Lan cung cấp, đóng vai trò data processor — họ xử lý dữ liệu nhưng không tự ý quyết định dùng nó vào việc khác.
🔄 Subprocessor — bên xử lý tiếp theo trong chuỗi
Subprocessor là một bên thứ ba mà processor thuê lại để thực hiện một phần việc xử lý dữ liệu. Trong ví dụ, đơn vị lưu trữ danh sách email mà công ty gửi email thuê lại chính là subprocessor. Về nguyên tắc, processor vẫn phải chịu trách nhiệm đảm bảo subprocessor của mình cũng bảo vệ dữ liệu đúng mức — chuỗi trách nhiệm không dừng lại ở processor đầu tiên.
🗄️ Data custodian — bên quản lý kỹ thuật hằng ngày
Data custodian là người hoặc bộ phận chịu trách nhiệm quản lý kỹ thuật hằng ngày cho dữ liệu: sao lưu, cấp quyền truy cập theo đúng chỉ định của owner, bảo trì hệ thống lưu trữ. Custodian không quyết định dữ liệu dùng vào việc gì (đó là việc của owner/controller) — họ chỉ thực thi các biện pháp kỹ thuật đã được quyết định. Ví dụ: đội IT nội bộ của công ty chị Lan, người trực tiếp cấu hình quyền truy cập cơ sở dữ liệu khách hàng, đóng vai trò custodian.
🧭 Data steward — bên đảm bảo chất lượng và quy tắc sử dụng
Data steward tập trung vào chất lượng, định nghĩa và quy tắc sử dụng dữ liệu trong tổ chức: đảm bảo dữ liệu được gắn nhãn đúng, định dạng nhất quán, tuân thủ quy tắc đặt tên và phân loại. Steward thường làm việc chặt chẽ với owner để đảm bảo dữ liệu được quản trị (data governance) đúng chuẩn trong toàn tổ chức, khác với custodian vốn tập trung vào hạ tầng kỹ thuật.
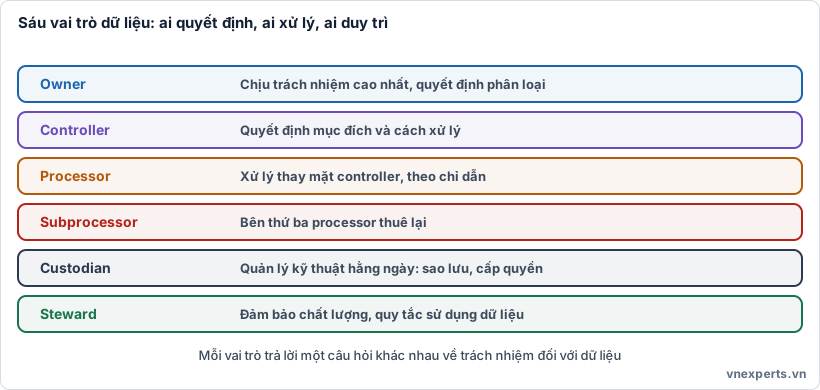
🧩 Hình 51b. Mỗi vai trò trả lời một câu hỏi khác nhau về trách nhiệm đối với dữ liệu.
🎯 Mẹo làm bài: Khi đề hỏi "ai chịu trách nhiệm cuối cùng, quyết định phân loại dữ liệu" → owner. "Ai quyết định mục đích xử lý dữ liệu" → controller. "Ai xử lý dữ liệu thay mặt controller, theo chỉ dẫn" → processor. "Bên thứ ba mà processor thuê lại" → subprocessor. "Ai quản lý kỹ thuật hằng ngày, sao lưu, cấp quyền" → custodian. "Ai đảm bảo chất lượng, định nghĩa và quy tắc sử dụng dữ liệu" → steward.
♻️ Vòng đời dữ liệu (data lifecycle)
Dữ liệu trải qua các giai đoạn, mỗi giai đoạn cần biện pháp bảo vệ riêng:
- Tạo ra (creation) — dữ liệu được tạo mới hoặc thu thập lần đầu; cần phân loại ngay từ đầu (Bài 50).
- Lưu trữ (storage) — dữ liệu được lưu giữ; áp dụng bảo vệ data at rest (Bài 50).
- Sử dụng (use) — dữ liệu được truy cập, xử lý; áp dụng bảo vệ data in use và kiểm soát truy cập (RBAC, Bài 5).
- Chia sẻ (share) — dữ liệu được truyền tới bên khác; áp dụng bảo vệ data in transit (Bài 49-50).
- Lưu trữ lâu dài/sao lưu (archive) — dữ liệu không còn dùng thường xuyên nhưng vẫn cần giữ lại theo yêu cầu pháp lý hoặc nghiệp vụ.
- Hủy bỏ (destruction) — dữ liệu không còn cần thiết, được xóa/hủy an toàn, đảm bảo không thể khôi phục lại — đây là bước thường bị bỏ qua nhưng quan trọng: dữ liệu bị xóa không đúng cách vẫn có thể bị khôi phục và rò rỉ.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Công ty mình chịu trách nhiệm gì với danh sách khách hàng?" | Data owner và data controller |
| "Đơn vị gửi email có tự quyết định dùng dữ liệu vào việc khác không?" | Không — họ là data processor, chỉ xử lý theo chỉ dẫn |
| "Đơn vị lưu trữ mà đơn vị email thuê lại là ai?" | Subprocessor |
| "Ai cấu hình quyền truy cập cơ sở dữ liệu hằng ngày?" | Data custodian |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Data owner | Chịu trách nhiệm cao nhất, quyết định phân loại và quyền truy cập dữ liệu. |
| Data controller | Quyết định mục đích và cách thức xử lý dữ liệu. |
| Data processor | Xử lý dữ liệu thay mặt controller, theo chỉ dẫn. |
| Subprocessor | Bên thứ ba mà processor thuê lại để xử lý một phần dữ liệu. |
| Data custodian | Quản lý kỹ thuật hằng ngày: sao lưu, cấp quyền theo chỉ định. |
| Data steward | Đảm bảo chất lượng, định nghĩa và quy tắc sử dụng dữ liệu. |
| Data lifecycle | Các giai đoạn dữ liệu trải qua: tạo, lưu trữ, sử dụng, chia sẻ, lưu trữ lâu dài, hủy bỏ. |
📌 Tóm tắt nhanh
- Owner chịu trách nhiệm cao nhất; controller quyết định mục đích xử lý; processor xử lý theo chỉ dẫn; subprocessor là bên thứ ba processor thuê lại.
- Custodian quản lý kỹ thuật hằng ngày; steward đảm bảo chất lượng và quy tắc sử dụng dữ liệu.
- Vòng đời dữ liệu gồm sáu giai đoạn: tạo, lưu trữ, sử dụng, chia sẻ, lưu trữ lâu dài, hủy bỏ — mỗi giai đoạn cần biện pháp bảo vệ riêng.
- Hủy bỏ an toàn là bước dễ bị bỏ qua nhưng quan trọng để tránh rò rỉ từ dữ liệu tưởng đã xóa.
💬 Hỏi & Đáp nhanh
❓ Owner và controller có phải luôn là cùng một bên không? Thường là vậy trong tổ chức nhỏ, nhưng không phải lúc nào cũng vậy. Owner là vai trò nội bộ (thường một cá nhân/bộ phận), còn controller là khái niệm pháp lý chỉ bên quyết định mục đích xử lý dữ liệu — trong phần lớn trường hợp đơn giản, chính tổ chức đó vừa là owner vừa là controller.
❓ Processor có phải chịu trách nhiệm pháp lý như controller không? Processor vẫn có trách nhiệm pháp lý (ví dụ phải bảo vệ dữ liệu đúng mức theo hợp đồng và quy định), nhưng trách nhiệm chính về mục đích sử dụng dữ liệu thuộc về controller. Nhiều quy định pháp lý về bảo vệ dữ liệu quy định rõ trách nhiệm riêng cho từng vai trò.
❓ Vì sao hủy bỏ dữ liệu an toàn lại quan trọng? Vì dữ liệu "xóa" không đúng cách (ví dụ chỉ xóa file thông thường mà không ghi đè ổ đĩa) vẫn có thể khôi phục được bằng công cụ chuyên dụng. Nếu thiết bị lưu trữ sau đó bị thanh lý hoặc tái sử dụng, dữ liệu tưởng đã mất vẫn có thể rò rỉ.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Vai trò nào quyết định mục đích và cách thức xử lý dữ liệu?
- A. Data custodian
- B. Data controller
- C. Data steward
- D. Subprocessor
Câu 2. Một bên thứ ba mà data processor thuê lại để xử lý một phần dữ liệu được gọi là gì?
- A. Data owner
- B. Data controller
- C. Subprocessor
- D. Data steward
Câu 3. Ai chịu trách nhiệm quản lý kỹ thuật hằng ngày như sao lưu và cấp quyền truy cập theo chỉ định?
- A. Data owner
- B. Data custodian
- C. Data controller
- D. Subprocessor
Câu 4. Giai đoạn nào trong vòng đời dữ liệu thường bị bỏ qua nhưng lại quan trọng để tránh rò rỉ?
- A. Tạo ra (creation)
- B. Sử dụng (use)
- C. Hủy bỏ (destruction)
- D. Chia sẻ (share)
Câu 5. Data steward khác data custodian chủ yếu ở điểm nào?
- A. Steward tập trung vào chất lượng và quy tắc sử dụng dữ liệu; custodian tập trung vào hạ tầng kỹ thuật
- B. Steward chỉ làm việc với dữ liệu công khai
- C. Custodian quyết định mục đích sử dụng dữ liệu, steward thì không
- D. Hai vai trò hoàn toàn giống nhau
👉 Đáp án
Câu 1: B — Data controller quyết định mục đích và cách thức xử lý dữ liệu.
Câu 2: C — Subprocessor là bên thứ ba mà processor thuê lại để xử lý một phần dữ liệu.
Câu 3: B — Data custodian quản lý kỹ thuật hằng ngày: sao lưu, cấp quyền theo chỉ định.
Câu 4: C — Hủy bỏ an toàn thường bị bỏ qua nhưng quan trọng để tránh dữ liệu tưởng đã xóa vẫn bị khôi phục và rò rỉ.
Câu 5: A — Steward tập trung vào chất lượng/quy tắc sử dụng dữ liệu; custodian tập trung vào quản lý kỹ thuật hạ tầng.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 50: Phân loại dữ liệu và các trạng thái dữ liệu | Mục lục khóa học CompTIA Security+ | Bài 52: Các phương pháp bảo vệ dữ liệu |


