


 Khóa học CompTIA Security+ OnlineBài 50. Phân loại dữ liệu và các trạng thái dữ liệu: at rest, in transit, in use
Bài 50. Phân loại dữ liệu và các trạng thái dữ liệu: at rest, in transit, in use
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 50 · 🎯 Objective 3.3 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu vì sao tổ chức cần phân loại dữ liệu theo mức độ nhạy cảm, thay vì bảo vệ mọi thứ như nhau.
- Nắm các mức phân loại phổ biến: public, internal, confidential, restricted.
- Phân biệt ba trạng thái dữ liệu: at rest, in transit, in use — và biện pháp bảo vệ tương ứng cho từng trạng thái.
- Hiểu vì sao một biện pháp bảo vệ (như mã hóa) có thể đủ cho trạng thái này nhưng không đủ cho trạng thái khác.
📎 Vị trí trong đề thi: bài này tổng hợp lại các giao thức mã hóa đã học ở Bài 49 (bảo vệ dữ liệu in transit) và giới thiệu thêm các biện pháp cho dữ liệu at rest và in use — hoàn thiện bức tranh bảo vệ dữ liệu xuyên suốt vòng đời.
💡 Liên hệ thực tế: mã hóa đường truyền thôi chưa đủ
Công ty chị Lan đã triển khai HTTPS cho mọi hệ thống web (Bài 49) và tự hào rằng dữ liệu đã được bảo vệ. Nhưng Nam chỉ ra một lỗ hổng: ổ cứng của máy chủ cơ sở dữ liệu không được mã hóa. Nếu ổ cứng đó bị đánh cắp vật lý (ví dụ khi thay thế phần cứng cũ mà không xóa an toàn), toàn bộ dữ liệu bên trong có thể bị đọc trực tiếp, bất kể HTTPS có được bật khi dữ liệu di chuyển trên mạng hay không. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Dữ liệu có ba trạng thái khác nhau, và HTTPS chỉ bảo vệ một trong số đó — lúc dữ liệu đang di chuyển. Khi dữ liệu nằm yên trên ổ cứng, hay đang được xử lý trong bộ nhớ, cần biện pháp bảo vệ khác."
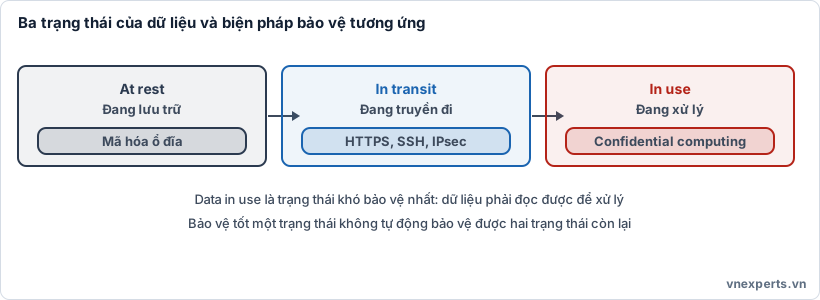
🔄 Hình 50a. Dữ liệu di chuyển qua ba trạng thái: lưu trữ, truyền đi, và đang xử lý — mỗi trạng thái cần một cách bảo vệ riêng.
📘 Kiến thức cốt lõi
🏷️ Phân loại dữ liệu theo mức độ nhạy cảm
Không phải mọi dữ liệu đều cần mức bảo vệ như nhau. Phân loại dữ liệu (data classification) gán nhãn cho dữ liệu theo độ nhạy cảm, để tổ chức biết áp dụng biện pháp bảo vệ phù hợp — tốn kém vừa đủ, không thừa không thiếu. Các mức phổ biến (từ thấp đến cao):
- Public — thông tin có thể công khai tự do, không gây hại nếu ai cũng biết (ví dụ thông tin trên trang web công ty).
- Internal — chỉ dùng nội bộ, không nhạy cảm nghiêm trọng nhưng không công khai (ví dụ lịch họp nội bộ).
- Confidential — nhạy cảm, tiết lộ có thể gây thiệt hại cho tổ chức (ví dụ hợp đồng, chiến lược kinh doanh).
- Restricted (hoặc "highly confidential") — mức nhạy cảm cao nhất, tiết lộ có thể gây hậu quả nghiêm trọng (ví dụ dữ liệu khách hàng, thông tin tài chính, bí mật thương mại).
Việc phân loại giúp tổ chức quyết định: ai được truy cập (liên hệ RBAC, Bài 5), có cần mã hóa không, cần kiểm soát DLP (data loss prevention) ở mức nào.
🔄 Ba trạng thái của dữ liệu
Bất kể mức phân loại nào, dữ liệu luôn ở một trong ba trạng thái, mỗi trạng thái có nguy cơ và biện pháp bảo vệ riêng:
📀 Data at rest (dữ liệu đang lưu trữ) — dữ liệu nằm yên trên ổ cứng, cơ sở dữ liệu, bộ nhớ sao lưu, không đang di chuyển hay xử lý.
- Nguy cơ: thiết bị lưu trữ bị đánh cắp vật lý, ổ cứng cũ bị vứt bỏ không xóa an toàn, truy cập trái phép vào hệ thống lưu trữ.
- Biện pháp: mã hóa toàn bộ ổ đĩa (full-disk encryption) hoặc mã hóa ở mức cơ sở dữ liệu, kiểm soát truy cập chặt vào hệ thống lưu trữ.
🚚 Data in transit (dữ liệu đang truyền đi) — dữ liệu đang di chuyển qua mạng, từ thiết bị này sang thiết bị khác.
- Nguy cơ: bị nghe lén trên đường truyền (tấn công on-path, Bài 30).
- Biện pháp: các giao thức mã hóa đã học ở Bài 49 — HTTPS, SSH, SFTP, IPsec.
⚙️ Data in use (dữ liệu đang xử lý) — dữ liệu đang được đọc hoặc xử lý trong bộ nhớ (RAM) của một ứng dụng đang chạy, ở dạng chưa mã hóa để chương trình có thể thao tác được.
- Nguy cơ: đây là trạng thái khó bảo vệ nhất, vì dữ liệu buộc phải ở dạng đọc được để xử lý — nếu kẻ tấn công truy cập được bộ nhớ của tiến trình đang chạy (ví dụ qua lỗ hổng memory leak hoặc buffer overflow, Bài 24), họ có thể đọc được dữ liệu ngay tại thời điểm đó.
- Biện pháp: công nghệ confidential computing (xử lý trong một vùng nhớ cách ly được mã hóa phần cứng, gọi là trusted execution environment) đang phát triển để giải quyết vấn đề này, bên cạnh các biện pháp kiểm soát quyền truy cập tiến trình và giới hạn bề mặt tấn công ở tầng ứng dụng.
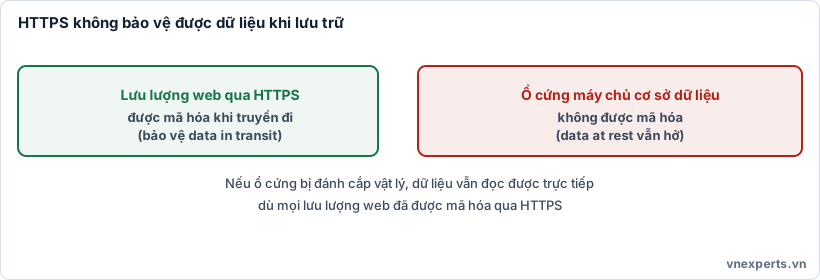
💾 Hình 50b. HTTPS chỉ bảo vệ dữ liệu khi đang truyền; ổ cứng không mã hóa vẫn là một lỗ hổng riêng biệt.
🎯 Mẹo làm bài: Khi đề hỏi "bảo vệ dữ liệu trên ổ cứng khỏi bị đánh cắp vật lý" → data at rest, dùng mã hóa ổ đĩa. "Bảo vệ dữ liệu khỏi bị nghe lén khi gửi qua mạng" → data in transit, dùng HTTPS/SSH/IPsec. "Bảo vệ dữ liệu khi đang được một chương trình xử lý trong bộ nhớ" → data in use, trạng thái khó bảo vệ nhất. Nếu đề mô tả một biện pháp chỉ bảo vệ một trạng thái mà bỏ sót trạng thái khác (như tình huống HTTPS nhưng ổ cứng không mã hóa của Nam), đó là dấu hiệu của câu hỏi về ba trạng thái dữ liệu.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Có HTTPS rồi, dữ liệu đã an toàn hoàn toàn chưa?" | Chưa — HTTPS chỉ bảo vệ data in transit |
| "Ổ cứng máy chủ cơ sở dữ liệu cần bảo vệ gì?" | Mã hóa toàn bộ ổ đĩa, bảo vệ data at rest |
| "Dữ liệu đang được xử lý trong bộ nhớ có an toàn không?" | Data in use — trạng thái khó bảo vệ nhất |
| "Tài liệu nào cần bảo vệ nghiêm ngặt nhất?" | Dữ liệu được phân loại Restricted/Confidential |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Data classification | Gán nhãn dữ liệu theo mức độ nhạy cảm (public, internal, confidential, restricted). |
| Data at rest | Dữ liệu đang lưu trữ, không di chuyển hay xử lý. |
| Data in transit | Dữ liệu đang truyền qua mạng. |
| Data in use | Dữ liệu đang được xử lý trong bộ nhớ, ở dạng chưa mã hóa. |
| Full-disk encryption | Mã hóa toàn bộ ổ đĩa, bảo vệ dữ liệu at rest. |
| Confidential computing | Xử lý dữ liệu trong vùng nhớ cách ly được mã hóa phần cứng, bảo vệ data in use. |
📌 Tóm tắt nhanh
- Phân loại dữ liệu (public/internal/confidential/restricted) giúp áp dụng mức bảo vệ phù hợp với độ nhạy cảm.
- Data at rest cần mã hóa ổ đĩa/cơ sở dữ liệu; data in transit cần giao thức mã hóa (HTTPS, SSH, IPsec — Bài 49).
- Data in use là trạng thái khó bảo vệ nhất vì dữ liệu phải ở dạng đọc được để xử lý; confidential computing là hướng giải quyết đang phát triển.
- Một biện pháp bảo vệ tốt cho trạng thái này không tự động bảo vệ được dữ liệu ở trạng thái khác — cần bảo vệ đầy đủ cả ba.
💬 Hỏi & Đáp nhanh
❓ Nếu đã mã hóa ổ cứng, có cần mã hóa đường truyền nữa không? Có, cần cả hai. Mã hóa ổ cứng bảo vệ dữ liệu at rest (khi thiết bị bị đánh cắp vật lý); mã hóa đường truyền bảo vệ dữ liệu in transit (khi bị nghe lén trên mạng). Hai mối đe dọa khác nhau, cần hai biện pháp khác nhau.
❓ Vì sao data in use lại khó bảo vệ hơn hai trạng thái còn lại? Vì dữ liệu at rest và in transit có thể được giữ ở dạng mã hóa toàn thời gian. Nhưng data in use buộc phải ở dạng có thể đọc được để chương trình xử lý — không thể để chương trình tính toán trên dữ liệu đã mã hóa theo cách thông thường, nên đây là khoảng trống bảo mật khó khắc phục nhất.
❓ Phân loại dữ liệu có liên quan gì đến RBAC (Bài 5)? Có liên quan chặt chẽ. Mức phân loại của dữ liệu thường quyết định ai (vai trò nào) được cấp quyền truy cập — dữ liệu Restricted chỉ cấp cho vai trò thực sự cần thiết, trong khi dữ liệu Public không cần hạn chế.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Mức phân loại dữ liệu nào có nguy cơ gây hậu quả nghiêm trọng nhất nếu bị tiết lộ?
- A. Public
- B. Internal
- C. Restricted
- D. Không có mức nào nguy hiểm hơn mức nào
Câu 2. Dữ liệu nằm trên ổ cứng của máy chủ, không đang di chuyển hay xử lý, được gọi là trạng thái gì?
- A. Data in transit
- B. Data in use
- C. Data at rest
- D. Data in motion
Câu 3. HTTPS bảo vệ dữ liệu ở trạng thái nào?
- A. Data at rest
- B. Data in transit
- C. Data in use
- D. Cả ba trạng thái cùng lúc
Câu 4. Vì sao data in use được coi là trạng thái khó bảo vệ nhất?
- A. Vì dữ liệu phải ở dạng đọc được để chương trình xử lý, không thể giữ ở dạng mã hóa toàn thời gian
- B. Vì data in use luôn có kích thước lớn nhất
- C. Vì data in use không bao giờ bị tấn công
- D. Vì data in use chỉ tồn tại trên thiết bị di động
Câu 5. Công ty đã mã hóa toàn bộ lưu lượng web bằng HTTPS, nhưng ổ cứng máy chủ cơ sở dữ liệu không được mã hóa. Điều gì đúng trong tình huống này?
- A. Dữ liệu đã được bảo vệ hoàn toàn ở mọi trạng thái
- B. Dữ liệu in transit được bảo vệ, nhưng dữ liệu at rest vẫn có nguy cơ nếu ổ cứng bị đánh cắp vật lý
- C. HTTPS cũng tự động mã hóa ổ cứng
- D. Không cần quan tâm vì dữ liệu luôn ở trạng thái in transit
👉 Đáp án
Câu 1: C — Restricted là mức phân loại nhạy cảm nhất, hậu quả nghiêm trọng nhất nếu bị tiết lộ.
Câu 2: C — Dữ liệu nằm yên trên ổ cứng, không di chuyển hay xử lý, là data at rest.
Câu 3: B — HTTPS mã hóa dữ liệu khi đang truyền qua mạng, tức data in transit.
Câu 4: A — Data in use phải ở dạng đọc được để xử lý, nên không thể giữ mã hóa toàn thời gian như hai trạng thái kia.
Câu 5: B — HTTPS chỉ bảo vệ dữ liệu in transit; ổ cứng không mã hóa vẫn để lộ nguy cơ cho dữ liệu at rest.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 49: Giao thức truyền thông an toàn | Mục lục khóa học CompTIA Security+ | Bài 51: Vai trò dữ liệu và vòng đời dữ liệu |


