
Danh mục sản phẩm
 Khóa học CompTIA Security+ OnlineBài 5. Defense in Depth và Least Privilege — phòng thủ nhiều lớp
Bài 5. Defense in Depth và Least Privilege — phòng thủ nhiều lớp
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 5 · 🎯 Objective 1.1 · ⏱️ Đọc khoảng 12 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Giải thích phòng thủ nhiều lớp (defense in depth) và vì sao một lớp duy nhất là không đủ.
- Giải thích nguyên tắc quyền tối thiểu (least privilege) và khái niệm need to know.
- Nhận biết hiện tượng "phình quyền" (privilege creep) và cách xử lý.
- Phân biệt phòng thủ nhiều lớp thật sự với việc xếp chồng nhiều thiết bị cùng loại.
📎 Vị trí trong đề thi: bài này nằm trong Objective 1.1. Hai nguyên tắc này là "tư duy thiết kế" đứng sau mọi kiểm soát bạn đã học ở Bài 3 và Bài 4, và còn quay lại nhiều lần ở Phần 3 (kiến trúc) và Phần 4 (quản lý danh tính).
💡 Liên hệ thực tế: một email lọt qua ba lớp
Thứ Ba, 09:12. Anh Hùng, thủ kho của công ty chị Lan, nhận một email tiêu đề "Hóa đơn tháng 10 cần thanh toán gấp". Đây là tình huống minh họa, không phải vụ việc có thật.
- 09:12. Bộ lọc email không nhận ra thư giả mạo và để nó vào hộp thư. Một lớp đã lọt.
- 09:15. Anh Hùng chưa được đào tạo kỹ về email lừa đảo nên mở tệp đính kèm. Lớp "con người" lọt tiếp.
- 09:15. Tệp chạy trên máy. Hệ thống giám sát mạng không thấy gì bất thường vì lưu lượng chưa ra ngoài. Lớp mạng cũng không cảnh báo.
- 09:16. Phần mềm EDR trên máy nhận ra hành vi mã hóa file hàng loạt, chặn tiến trình và cô lập máy khỏi mạng trong vài giây.
Cuối buổi, Nam rà lại sự việc và phát hiện một điều đáng lo hơn. Tài khoản của anh Hùng đang có quyền quản trị toàn bộ file server. Hai năm trước, anh được cấp tạm quyền này khi IT vắng mặt, và không ai thu hồi. Nếu EDR không chặn kịp, mã độc chạy dưới tài khoản này có thể mã hóa mọi thư mục của công ty, không riêng thư mục Kho.
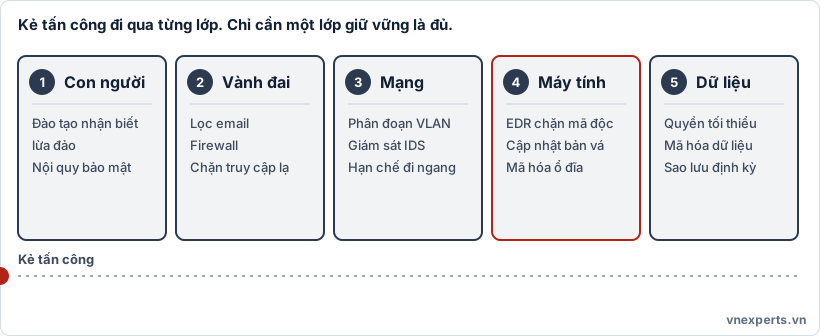
🧅 Hình 5a. Ba lớp đầu để lọt, lớp thứ tư giữ vững. Đó là giá trị của phòng thủ nhiều lớp.
Từ sự việc này, Nam rút ra hai bài học. Bài học thứ nhất: không thể trông cậy vào một lớp bảo vệ duy nhất. Bài học thứ hai: ngay cả khi tất cả các lớp bị vượt qua, quyền của tài khoản bị chiếm quyết định thiệt hại lớn đến đâu.
📘 Kiến thức cốt lõi
🧅 Defense in Depth: phòng thủ nhiều lớp
Phòng thủ nhiều lớp (defense in depth) là cách bố trí nhiều lớp kiểm soát độc lập chồng lên nhau, để khi một lớp thất bại, các lớp còn lại vẫn bảo vệ tài sản. Ý tưởng cốt lõi: không có kiểm soát nào hoàn hảo, nên đừng để mọi thứ phụ thuộc vào một kiểm soát.
| Lớp | Ví dụ kiểm soát |
|---|---|
| 👥 Con người và chính sách | Đào tạo nhận thức, nội quy, quy trình |
| 🧱 Vành đai | Lọc email, firewall, chặn truy cập lạ |
| 🌐 Mạng | Phân đoạn mạng (VLAN), giám sát IDS, hạn chế di chuyển ngang |
| 💻 Máy tính | EDR, cập nhật bản vá, mã hóa ổ đĩa |
| 🗄️ Dữ liệu | Quyền tối thiểu, mã hóa dữ liệu, sao lưu |
Có ba điểm quan trọng:
- Các lớp phải khác nhau về bản chất. Phòng thủ nhiều lớp dùng cả bốn nhóm kiểm soát (Technical, Managerial, Operational, Physical) và nhiều loại chức năng (ngăn chặn, phát hiện, khắc phục). Xếp ba firewall cùng hãng, cùng cấu hình nối tiếp nhau chỉ là một loại lớp lặp lại. Một lỗ hổng chung sẽ vượt qua cả ba.
- Mỗi lớp giả định lớp ngoài đã thất bại. Khi thiết kế lớp máy tính, bạn không được dựa vào việc "firewall chắc chặn rồi". Mỗi lớp tự đứng vững.
- Đừng chỉ chú ý đến chặn. Một hệ thống phòng thủ tốt có cả phát hiện (để biết lớp nào vừa bị vượt) và khắc phục (để giảm thiệt hại). Ở câu chuyện trên, EDR vừa phát hiện vừa cô lập, nên mới giữ được máy.
🎯 Mẹo làm bài: nếu đề nói "nhiều lớp kiểm soát khác nhau để một lớp hỏng không làm sụp cả hệ thống", đó là defense in depth. Nếu đề chỉ nói về nhiều thiết bị cùng loại, hãy cẩn thận: đó có thể là dự phòng (redundancy), không phải phòng thủ nhiều lớp.
🔑 Least Privilege: quyền tối thiểu
Quyền tối thiểu (least privilege) là cấp cho mỗi người, tài khoản hoặc tiến trình đúng những quyền cần để làm công việc của họ, không hơn. Khái niệm đi kèm là need to know (cần biết mới được biết): chỉ truy cập thông tin khi công việc thật sự cần.
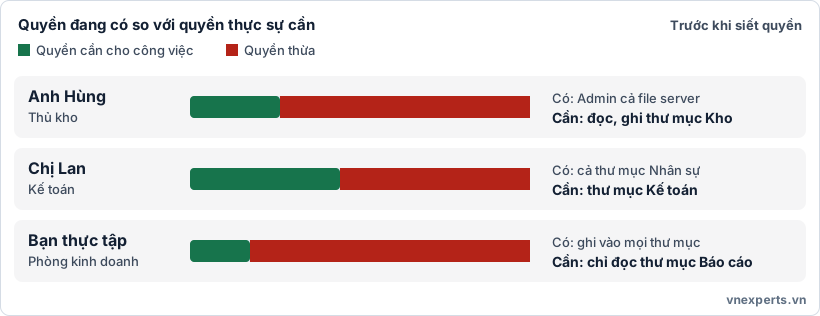
🔑 Hình 5b. Phần đỏ là quyền thừa. Khi áp dụng quyền tối thiểu, nó co về không, chỉ còn phần quyền cần thiết.
Vì sao nguyên tắc này quan trọng? Khi một tài khoản bị chiếm quyền hoặc người dùng mắc lỗi, phạm vi thiệt hại bị giới hạn bởi quyền của tài khoản đó. Tài khoản chỉ đọc được thư mục Kho thì mã độc chạy dưới nó cũng chỉ chạm tới thư mục Kho.
Các thực hành thường gặp:
- Phân quyền theo vai trò. Gom quyền theo chức danh để cấp và thu hồi nhất quán, thay vì cấp riêng lẻ từng người.
- Tách tài khoản quản trị. Người làm IT dùng tài khoản thường cho công việc hằng ngày và chỉ dùng tài khoản quản trị khi cần.
- Cấp quyền tạm thời. Quyền nâng cao có thời hạn và tự hết hạn, tránh tình trạng "cấp tạm rồi quên thu hồi".
- Rà soát định kỳ. Mỗi quý hoặc mỗi năm, người quản lý xác nhận lại ai đang có quyền gì (access review).
📈 Privilege creep: hiện tượng phình quyền
Privilege creep là hiện tượng một người tích lũy dần quyền qua thời gian mà không ai thu hồi quyền cũ, thường do chuyển phòng ban, kiêm nhiệm hoặc được cấp tạm. Anh Hùng trong câu chuyện là ví dụ điển hình: quyền "tạm" kéo dài hai năm.
Cách phòng:
- Khi nhân viên chuyển bộ phận, thu hồi quyền cũ trước khi cấp quyền mới.
- Đặt thời hạn cho quyền tạm thời.
- Rà soát quyền định kỳ và ghi nhận kết quả.
Đây cũng là chỗ hai nguyên tắc gặp nhau. Quy trình thu hồi tài khoản ở Bài 3 (kiểm soát Operational) và rà soát quyền định kỳ (kiểm soát Operational hoặc Managerial) là cách duy trì quyền tối thiểu theo thời gian, không chỉ cấp đúng lúc đầu.
🧠 Áp vào câu chuyện của Nam
| Vấn đề | Nguyên tắc | Cách xử lý |
|---|---|---|
| Email giả mạo lọt vào hộp thư | Defense in depth (lớp vành đai lọt) | Giữ lọc email nhưng không phụ thuộc vào nó |
| Anh Hùng mở tệp đính kèm | Defense in depth (lớp con người lọt) | Đào tạo định kỳ, mô phỏng email lừa đảo |
| Mã độc bị chặn ngay trên máy | Defense in depth (lớp máy tính giữ vững) | Duy trì EDR, cập nhật bản vá |
| Anh Hùng có quyền Admin cả file server | Least privilege, privilege creep | Thu hồi, cấp quyền đọc ghi thư mục Kho, đặt rà soát hằng quý |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Defense in depth | Phòng thủ nhiều lớp, nhiều kiểm soát độc lập chồng lên nhau. |
| Layered security | Cách gọi khác của bảo mật theo lớp. |
| Redundancy | Dự phòng, có thêm thiết bị hoặc đường thay thế khi hỏng. Khác defense in depth. |
| Least privilege | Quyền tối thiểu, chỉ cấp đủ quyền để làm việc. |
| Need to know | Chỉ được tiếp cận thông tin khi công việc thực sự cần. |
| Privilege creep | Quyền phình dần vì không thu hồi quyền cũ. |
| Access review | Rà soát định kỳ xem ai đang có quyền gì. |
| Role-based access | Phân quyền theo vai trò hoặc chức danh. |
| Lateral movement | Di chuyển ngang, kẻ tấn công lan từ máy này sang máy khác trong mạng. |
| EDR | Công cụ phát hiện và phản ứng trên máy tính (endpoint). |
📌 Tóm tắt nhanh
- Defense in depth: nhiều lớp kiểm soát khác nhau và độc lập, một lớp hỏng không làm sụp cả hệ thống.
- Least privilege: cấp đủ quyền để làm việc, không hơn. Need to know là cùng tinh thần với thông tin.
- Privilege creep là quyền tích lũy mà không ai thu hồi. Phòng bằng thu hồi khi chuyển việc và rà soát định kỳ.
- Hai nguyên tắc bổ trợ nhau: nhiều lớp để khó vượt qua, quyền tối thiểu để vượt qua rồi cũng ít thiệt hại.
💬 Hỏi & Đáp nhanh
❓ Defense in depth khác dự phòng (redundancy) thế nào? Defense in depth là nhiều lớp kiểm soát khác nhau để chặn cùng một mối đe dọa theo nhiều cách. Redundancy là có thêm bản cùng chức năng để thay thế khi một cái hỏng, ví dụ hai nguồn điện hoặc hai máy chủ. Hai khái niệm thường được hỏi chung trong đề.
❓ Least privilege có làm chậm công việc không? Có thể, nếu cấp quyền quá chặt hoặc quy trình xin quyền rườm rà. Cách cân bằng là phân quyền theo vai trò, có quy trình nâng quyền nhanh khi cần và cấp quyền tạm thời tự hết hạn. Mục tiêu là đủ quyền để làm việc, không phải khóa chặt mọi thứ.
❓ Quản trị viên có cần least privilege không? Cần, và đây là nơi nguyên tắc quan trọng nhất. Tài khoản quản trị bị chiếm quyền gây thiệt hại lớn nhất, nên người làm IT nên dùng tài khoản thường hằng ngày và chỉ dùng tài khoản quản trị cho tác vụ quản trị.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Công ty dùng lọc email, firewall, EDR trên máy tính, phân đoạn mạng và sao lưu, để nếu một lớp bị vượt qua thì các lớp khác vẫn bảo vệ. Cách tiếp cận này là gì?
- A. Redundancy
- B. Defense in depth
- C. Least privilege
- D. Separation of duties
Câu 2. Nhân viên kế toán chỉ được truy cập thư mục kế toán, không truy cập được thư mục nhân sự. Nguyên tắc nào được áp dụng?
- A. Defense in depth
- B. Least privilege
- C. Redundancy
- D. Non-repudiation
Câu 3. Một nhân viên chuyển từ phòng kinh doanh sang phòng nhân sự nhưng vẫn giữ nguyên quyền ở hệ thống kinh doanh. Hiện tượng này gọi là gì?
- A. Lateral movement
- B. Defense in depth
- C. Privilege creep
- D. Hardening
Câu 4. Công ty đặt ba firewall cùng hãng, cùng cấu hình, nối tiếp nhau tại cổng internet và cho rằng đây là phòng thủ nhiều lớp. Nhận xét nào đúng nhất?
- A. Đúng, càng nhiều firewall càng nhiều lớp
- B. Chưa thật sự, các lớp cùng loại cùng chung điểm yếu nên cần thêm các loại kiểm soát khác
- C. Sai, vì firewall không phải kiểm soát bảo mật
- D. Đúng, nhưng chỉ khi các firewall khác phiên bản
Câu 5. Quản trị viên IT dùng tài khoản thường cho công việc hằng ngày và chỉ đăng nhập tài khoản quản trị khi thực hiện tác vụ quản trị. Điều này thể hiện nguyên tắc nào?
- A. Least privilege
- B. Defense in depth
- C. Redundancy
- D. Non-repudiation
👉 Đáp án
Câu 1: B — Nhiều lớp kiểm soát khác nhau, độc lập, chồng lên nhau để một lớp hỏng không làm sụp cả hệ thống là defense in depth.
Câu 2: B — Chỉ cấp quyền cần cho công việc kế toán, không cấp thêm. Đó là least privilege.
Câu 3: C — Quyền cũ không được thu hồi khi đổi vai trò khiến quyền tích lũy dần, gọi là privilege creep.
Câu 4: B — Các lớp giống hệt nhau cùng chung lỗ hổng và cách bị vượt qua. Phòng thủ nhiều lớp cần các kiểm soát khác loại, khác nhóm.
Câu 5: A — Chỉ dùng quyền quản trị khi cần, thời gian còn lại dùng quyền thường, giảm phạm vi thiệt hại nếu tài khoản bị chiếm. Đó là least privilege.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts