


 Khóa học CompTIA Security+ OnlineBài 49. Giao thức truyền thông an toàn: HTTPS, SSH, SFTP, IPsec, end-to-end encrypted messaging
Bài 49. Giao thức truyền thông an toàn: HTTPS, SSH, SFTP, IPsec, end-to-end encrypted messaging
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 49 · 🎯 Objective 3.3 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nắm vì sao các giao thức "đời đầu" (HTTP, FTP, Telnet) không an toàn để dùng ngày nay.
- Phân biệt HTTPS, SSH, SFTP — mỗi giao thức bảo vệ loại lưu lượng nào.
- Hiểu IPsec hoạt động ở tầng mạng, khác với các giao thức ở tầng ứng dụng.
- Hiểu mã hóa đầu cuối (end-to-end encryption) trong nhắn tin khác gì với mã hóa "điểm tới điểm" thông thường.
📎 Vị trí trong đề thi: bài này cụ thể hóa cách VPN (Bài 47) thực sự mã hóa đường truyền — nhiều VPN dùng chính IPsec học ở đây. Cũng liên hệ tới HTTPS/TLS đã nhắc khi học về WAF và tấn công web ở Bài 25.
💡 Liên hệ thực tế: "http" không có chữ "s"
Nam kiểm tra hệ thống quản lý nội bộ của công ty chị Lan và phát hiện một trang đăng nhập cũ vẫn chạy trên HTTP (không có "s"), và một số kỹ thuật viên vẫn dùng Telnet để truy cập thiết bị mạng từ xa, nhập mật khẩu quản trị trực tiếp qua đó. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Cả HTTP và Telnet đều truyền dữ liệu dưới dạng văn bản thuần (plaintext) — bất kỳ ai nghe lén được lưu lượng mạng, như qua kiểu tấn công on-path đã học ở Bài 30, đều đọc được mật khẩu và dữ liệu y nguyên." Anh liệt kê các giao thức thay thế an toàn hơn cho từng mục đích sử dụng cụ thể.
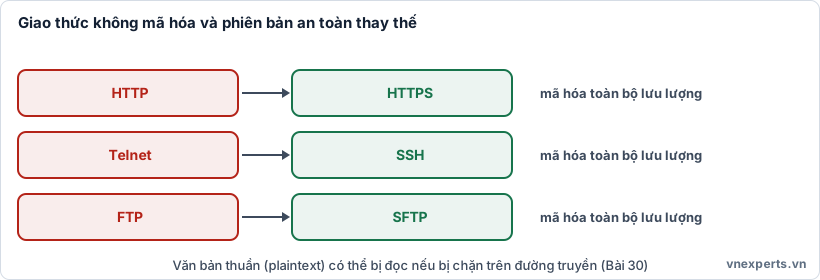
🔓 Hình 49a. HTTP và Telnet truyền dữ liệu dạng văn bản thuần; HTTPS và SSH mã hóa toàn bộ lưu lượng.
📘 Kiến thức cốt lõi
🌐 HTTPS — bảo vệ lưu lượng web
HTTPS là HTTP chạy trên nền TLS (Transport Layer Security), mã hóa toàn bộ dữ liệu trao đổi giữa trình duyệt và máy chủ web. Lợi ích chính:
- Bảo mật (confidentiality) — dữ liệu không thể bị đọc nếu bị chặn trên đường truyền.
- Toàn vẹn (integrity) — dữ liệu không thể bị sửa đổi mà không bị phát hiện.
- Xác thực máy chủ — chứng chỉ số (đã học ở Bài 12-13) giúp trình duyệt xác nhận đang nói chuyện với đúng máy chủ, không phải một máy chủ giả mạo.
Không có HTTPS, mọi thông tin gửi qua form web — bao gồm mật khẩu đăng nhập — có thể bị đọc trực tiếp bởi bất kỳ ai nghe lén được lưu lượng.
🔑 SSH — truy cập và quản trị từ xa an toàn
SSH (Secure Shell) thay thế các giao thức quản trị từ xa không mã hóa như Telnet, cung cấp kênh mã hóa toàn bộ cho việc đăng nhập và điều khiển thiết bị từ xa (máy chủ Linux, thiết bị mạng).
- Hỗ trợ xác thực bằng mật khẩu hoặc cặp khóa công khai/riêng tư (public/private key, Bài 11) — xác thực bằng khóa thường được khuyến nghị vì an toàn hơn mật khẩu.
- Vì toàn bộ phiên làm việc được mã hóa, lệnh gõ vào và kết quả trả về đều không thể bị đọc nếu bị chặn trên đường truyền.
📁 SFTP — truyền tệp an toàn
SFTP (SSH File Transfer Protocol) dùng chính kênh mã hóa của SSH để truyền tệp an toàn, thay thế FTP truyền thống vốn gửi cả thông tin đăng nhập lẫn nội dung tệp dưới dạng văn bản thuần.
🎯 Lưu ý phân biệt: SFTP khác với FTPS (FTP chạy trên TLS) — SFTP dùng hạ tầng SSH, trong khi FTPS dùng hạ tầng TLS giống HTTPS. Cả hai đều an toàn hơn FTP thường, nhưng đề thi SY0-801 chủ yếu nhắc tới SFTP như giải pháp thay thế FTP tiêu chuẩn.
🛡️ IPsec — mã hóa ở tầng mạng
Khác với HTTPS/SSH/SFTP (hoạt động ở tầng ứng dụng, bảo vệ một loại lưu lượng cụ thể), IPsec (Internet Protocol Security) hoạt động ở tầng mạng, có thể mã hóa toàn bộ lưu lượng IP đi qua một kết nối, bất kể ứng dụng nào đang tạo ra lưu lượng đó.
- Đây là nền tảng mã hóa phổ biến cho site-to-site VPN (Bài 47) — mã hóa toàn bộ đường truyền giữa hai mạng, không cần từng ứng dụng tự lo việc mã hóa riêng.
- Hai chế độ chính: Transport mode (chỉ mã hóa phần dữ liệu, giữ nguyên header IP gốc, thường dùng giữa hai thiết bị cuối) và Tunnel mode (mã hóa toàn bộ gói tin gốc, đóng gói lại trong một gói tin mới, thường dùng cho VPN giữa hai mạng).
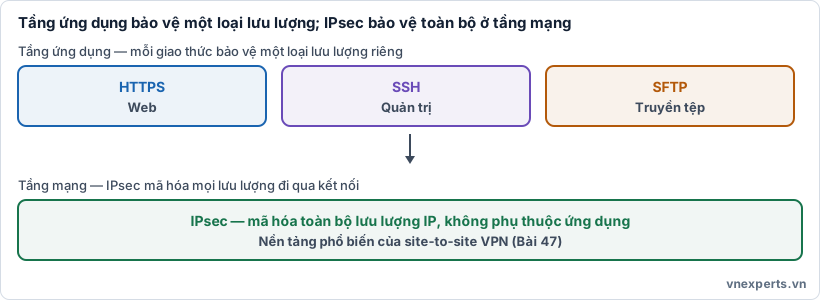
🧩 Hình 49b. IPsec mã hóa mọi lưu lượng đi qua một kết nối, không phụ thuộc vào từng ứng dụng cụ thể.
💬 Mã hóa đầu cuối trong nhắn tin (end-to-end encryption)
End-to-end encryption (E2EE) trong các ứng dụng nhắn tin đảm bảo chỉ người gửi và người nhận cuối cùng mới đọc được nội dung tin nhắn — ngay cả nhà cung cấp dịch vụ (máy chủ trung gian) cũng không thể đọc được nội dung, vì dữ liệu được mã hóa trên thiết bị người gửi và chỉ giải mã trên thiết bị người nhận.
- Khác với mã hóa "điểm tới điểm" thông thường (như HTTPS giữa thiết bị và máy chủ), nơi máy chủ trung gian vẫn có thể đọc được nội dung sau khi giải mã lưu lượng đến, rồi mã hóa lại khi gửi tiếp — E2EE loại bỏ hoàn toàn khả năng đó của máy chủ trung gian.
- Đây là lý do E2EE được coi là mức bảo vệ quyền riêng tư cao nhất cho nhắn tin: ngay cả khi máy chủ của nhà cung cấp bị xâm phạm, nội dung tin nhắn vẫn không bị lộ.
🎯 Mẹo làm bài: Khi đề hỏi "giao thức mã hóa lưu lượng web" → HTTPS. "Thay thế Telnet để quản trị từ xa an toàn" → SSH. "Truyền tệp an toàn qua kênh SSH" → SFTP. "Mã hóa toàn bộ lưu lượng IP, nền tảng của VPN" → IPsec. "Chỉ người gửi và người nhận đọc được, kể cả nhà cung cấp dịch vụ cũng không đọc được" → end-to-end encryption.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Trang đăng nhập cũ không có 's' trong http, nguy hiểm thế nào?" | HTTP không mã hóa; cần chuyển sang HTTPS |
| "Kỹ thuật viên dùng Telnet quản trị thiết bị, có an toàn không?" | Không — Telnet không mã hóa; nên thay bằng SSH |
| "Gửi tệp cấu hình nhạy cảm qua FTP có ổn không?" | Không — nên dùng SFTP, truyền qua kênh mã hóa SSH |
| "VPN giữa hai văn phòng mã hóa thế nào?" | IPsec, hoạt động ở tầng mạng, thường ở chế độ Tunnel mode |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| HTTPS | HTTP chạy trên TLS, mã hóa lưu lượng web. |
| SSH | Giao thức mã hóa cho đăng nhập và quản trị từ xa, thay thế Telnet. |
| SFTP | Truyền tệp an toàn qua kênh SSH, thay thế FTP. |
| IPsec | Mã hóa lưu lượng IP ở tầng mạng, nền tảng của nhiều VPN. |
| Transport mode | Chế độ IPsec chỉ mã hóa phần dữ liệu, giữ header IP gốc. |
| Tunnel mode | Chế độ IPsec mã hóa toàn bộ gói tin gốc, đóng gói lại. |
| End-to-end encryption (E2EE) | Chỉ người gửi/nhận đọc được nội dung, kể cả máy chủ trung gian cũng không. |
📌 Tóm tắt nhanh
- HTTP, Telnet, FTP truyền dữ liệu dạng văn bản thuần — không an toàn để dùng ngày nay.
- HTTPS, SSH, SFTP là các phiên bản mã hóa tương ứng, hoạt động ở tầng ứng dụng, bảo vệ một loại lưu lượng cụ thể.
- IPsec hoạt động ở tầng mạng, mã hóa toàn bộ lưu lượng IP, là nền tảng phổ biến của VPN.
- End-to-end encryption trong nhắn tin đảm bảo ngay cả nhà cung cấp dịch vụ cũng không đọc được nội dung, khác với mã hóa điểm-tới-điểm thông thường.
💬 Hỏi & Đáp nhanh
❓ HTTPS có bảo vệ được dữ liệu sau khi tới máy chủ không? Không. HTTPS chỉ bảo vệ dữ liệu trên đường truyền. Một khi dữ liệu tới máy chủ và được giải mã, việc bảo vệ tiếp theo (lưu trữ, xử lý) phụ thuộc vào các biện pháp khác ở phía máy chủ, không còn thuộc phạm vi HTTPS.
❓ IPsec có thay thế được HTTPS không? Không, hai thứ hoạt động ở tầng khác nhau và thường bổ trợ nhau. IPsec mã hóa toàn bộ lưu lượng IP ở tầng mạng (ví dụ trong một đường hầm VPN); HTTPS mã hóa riêng lưu lượng web ở tầng ứng dụng. Có thể dùng cả hai cùng lúc.
❓ Vì sao end-to-end encryption được coi là an toàn hơn mã hóa thông thường? Vì ngay cả nhà cung cấp dịch vụ (máy chủ trung gian) cũng không thể đọc được nội dung. Với mã hóa điểm-tới-điểm thông thường, máy chủ trung gian vẫn giải mã được dữ liệu tại một thời điểm nào đó trong quá trình xử lý, nên vẫn có khả năng truy cập nội dung.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Vì sao HTTP (không phải HTTPS) được coi là không an toàn?
- A. Vì HTTP chạy chậm hơn HTTPS
- B. Vì HTTP truyền dữ liệu dạng văn bản thuần, có thể bị đọc nếu bị chặn trên đường truyền
- C. Vì HTTP chỉ dùng được trên mạng nội bộ
- D. Vì HTTP không hỗ trợ hình ảnh
Câu 2. SSH thay thế giao thức nào để quản trị từ xa an toàn hơn?
- A. HTTPS
- B. Telnet
- C. IPsec
- D. SFTP
Câu 3. IPsec khác HTTPS/SSH/SFTP ở điểm nào?
- A. IPsec hoạt động ở tầng mạng, mã hóa toàn bộ lưu lượng IP, không giới hạn ở một ứng dụng cụ thể
- B. IPsec chỉ dùng được cho email
- C. IPsec không hỗ trợ VPN
- D. Không có khác biệt nào
Câu 4. Chế độ IPsec nào mã hóa toàn bộ gói tin gốc và đóng gói lại, thường dùng cho VPN giữa hai mạng?
- A. Transport mode
- B. Tunnel mode
- C. Bridge mode
- D. Passive mode
Câu 5. Điểm khác biệt chính của end-to-end encryption trong nhắn tin là gì?
- A. Tin nhắn được gửi nhanh hơn
- B. Ngay cả nhà cung cấp dịch vụ (máy chủ trung gian) cũng không thể đọc được nội dung
- C. Tin nhắn không cần kết nối Internet
- D. Chỉ hoạt động trên Wi-Fi
👉 Đáp án
Câu 1: B — HTTP truyền dữ liệu dạng văn bản thuần, dễ bị đọc nếu bị chặn trên đường truyền.
Câu 2: B — SSH thay thế Telnet, mã hóa toàn bộ phiên quản trị từ xa.
Câu 3: A — IPsec hoạt động ở tầng mạng, mã hóa toàn bộ lưu lượng IP không phụ thuộc ứng dụng cụ thể.
Câu 4: B — Tunnel mode mã hóa toàn bộ gói tin gốc và đóng gói lại, phổ biến cho VPN giữa hai mạng.
Câu 5: B — End-to-end encryption đảm bảo ngay cả máy chủ trung gian của nhà cung cấp cũng không đọc được nội dung.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 48: Bảo mật kết nối mạng: 802.1X, NAC, port security, out-of-band management | Mục lục khóa học CompTIA Security+ | Bài 50: Phân loại dữ liệu và các trạng thái dữ liệu |


