


 Khóa học CompTIA Security+ OnlineBài 48. Bảo mật kết nối mạng: 802.1X, NAC, port security, out-of-band management
Bài 48. Bảo mật kết nối mạng: 802.1X, NAC, port security, out-of-band management
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 48 · 🎯 Objective 3.2 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu 802.1X kiểm soát ai được phép kết nối vào mạng ngay tại cổng vật lý/Wi-Fi.
- Phân biệt 802.1X với NAC (Network Access Control) — rộng hơn, kiểm tra cả tình trạng thiết bị.
- Hiểu port security trên switch chặn thiết bị lạ cắm vào cổng mạng.
- Nắm khái niệm out-of-band (OOB) management — quản lý thiết bị mạng qua một kênh tách biệt.
📎 Vị trí trong đề thi: bài này bổ sung lớp kiểm soát ngay tại điểm kết nối vật lý/Wi-Fi vào mạng, bổ trợ cho các thiết bị đã học ở Bài 46 và tinh thần Zero Trust ở Bài 44-45 — áp dụng "không tin cậy mặc định" ngay từ cổng mạng vật lý.
💡 Liên hệ thực tế: ai cũng cắm được dây mạng
Văn phòng chị Lan có nhiều cổng mạng (Ethernet) để trống ở các phòng họp, hành lang. Một vị khách đến họp, thấy cổng mạng trống, cắm laptop cá nhân vào và tự động có kết nối vào mạng nội bộ — không ai hỏi, không cần xác thực gì cả. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam chỉ ra: "Bất kỳ ai cắm dây vào cổng trống đều vào thẳng mạng nội bộ, y hệt nhân viên chính thức. Chúng ta cần xác thực ngay tại cổng, trước khi cho phép bất kỳ lưu lượng nào đi qua." Anh đề xuất triển khai 802.1X kết hợp NAC để kiểm soát chặt từ điểm kết nối vật lý.
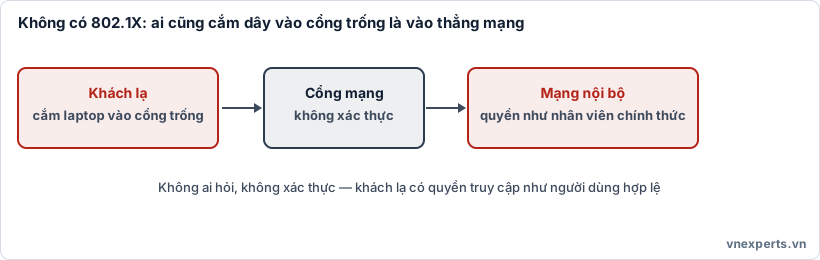
🔌 Hình 48a. Cổng mạng không xác thực cho phép bất kỳ thiết bị nào cắm vào cũng có quyền truy cập như nhân viên chính thức.
📘 Kiến thức cốt lõi
🔐 802.1X — xác thực ngay tại cổng
802.1X là một chuẩn xác thực áp dụng ngay tại cổng kết nối (cổng Ethernet trên switch, hoặc điểm kết nối Wi-Fi), trước khi thiết bị được cấp quyền truy cập vào mạng. Ba thành phần tham gia:
- Supplicant — phần mềm trên thiết bị người dùng, gửi yêu cầu xác thực.
- Authenticator — switch hoặc access point, đóng vai trò trung gian chuyển yêu cầu xác thực.
- Authentication server — thường là máy chủ RADIUS, thực sự kiểm tra thông tin đăng nhập và quyết định cho phép hay từ chối.
Cho tới khi xác thực thành công, cổng mạng ở trạng thái "đóng" với mọi lưu lượng khác — thiết bị chưa xác thực không có bất kỳ quyền truy cập mạng nào, kể cả lấy địa chỉ IP.
🩺 NAC (Network Access Control) — kiểm tra sâu hơn 802.1X
NAC mở rộng ý tưởng của 802.1X: ngoài xác thực danh tính, NAC còn kiểm tra tình trạng thiết bị trước khi cho vào mạng — chính là khái niệm device health đã học ở Bài 45, áp dụng ngay tại điểm kết nối mạng:
- Thiết bị đã cài bản vá mới nhất chưa.
- Phần mềm bảo vệ endpoint có đang chạy không.
- Thiết bị có thuộc danh sách đã được quản lý (MDM/UEM, Bài 26) không.
Nếu thiết bị không đạt chuẩn, NAC có thể từ chối hoàn toàn, hoặc đưa thiết bị vào một mạng cách ly (quarantine VLAN) — chỉ cho phép truy cập giới hạn, ví dụ chỉ tới máy chủ cập nhật bản vá, cho tới khi thiết bị đạt chuẩn.
🎯 Ghi nhớ nhanh: 802.1X hỏi "bạn là ai?", NAC hỏi thêm "thiết bị của bạn có an toàn không?" NAC thường dùng 802.1X làm cơ chế xác thực nền, rồi bổ sung thêm bước kiểm tra tình trạng thiết bị.
🔒 Port security — chặn thiết bị lạ ở tầng switch
Port security là tính năng trên switch, hoạt động ở mức đơn giản hơn 802.1X/NAC: giới hạn địa chỉ MAC nào được phép kết nối vào một cổng cụ thể.
- Có thể cấu hình cho phép chỉ một hoặc một số địa chỉ MAC cố định trên mỗi cổng.
- Nếu một thiết bị với địa chỉ MAC lạ cắm vào, switch có thể tắt cổng đó hoặc chặn lưu lượng ngay lập tức.
- Đơn giản và hiệu quả cho các vị trí cố định (máy in, máy chấm công), nhưng kém linh hoạt hơn 802.1X vì không xác thực danh tính thực sự, chỉ dựa vào địa chỉ MAC — mà địa chỉ MAC có thể bị giả mạo (MAC spoofing).
🖥️ Out-of-band (OOB) management
Out-of-band management là quản lý thiết bị mạng (switch, router, firewall) qua một kênh kết nối tách biệt hoàn toàn khỏi mạng dữ liệu thông thường (in-band) — thường là một mạng quản trị riêng, hoặc cổng console vật lý.
- Lợi ích chính: nếu mạng dữ liệu chính gặp sự cố (bị tấn công DDoS, bị cấu hình sai làm mất kết nối), quản trị viên vẫn truy cập được thiết bị qua kênh OOB để khắc phục, vì kênh này độc lập với mạng đang gặp sự cố.
- Lợi ích bảo mật: tách kênh quản trị khỏi mạng người dùng thông thường giảm nguy cơ kẻ tấn công chiếm được quyền quản trị thiết bị mạng thông qua cùng đường mà người dùng thường đi.
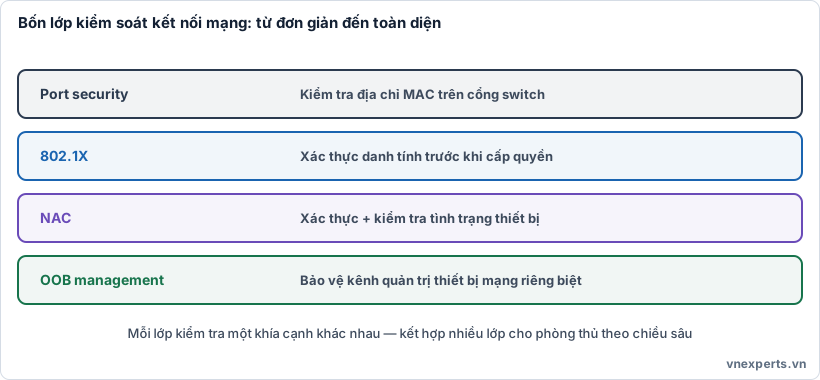
🧱 Hình 48b. Port security chỉ kiểm tra MAC; 802.1X xác thực danh tính; NAC kiểm tra cả tình trạng thiết bị; OOB bảo vệ kênh quản trị.
📊 Bảng tổng hợp
| Kỹ thuật | Kiểm tra gì | Mức độ |
|---|---|---|
| Port security | Địa chỉ MAC được phép trên cổng | Đơn giản, dễ giả mạo |
| 802.1X | Danh tính người dùng/thiết bị qua xác thực | Trung bình, cần hạ tầng RADIUS |
| NAC | Danh tính + tình trạng thiết bị (device health) | Toàn diện nhất |
| OOB management | Không kiểm tra kết nối người dùng, mà bảo vệ kênh quản trị thiết bị mạng | Riêng biệt, dành cho quản trị viên |
🎯 Mẹo làm bài: Khi đề hỏi "kiểm soát dựa trên địa chỉ MAC trên cổng switch" → port security. "Xác thực danh tính trước khi cấp quyền vào mạng tại cổng" → 802.1X. "Kiểm tra cả tình trạng bảo mật thiết bị trước khi cho vào mạng" → NAC. "Quản trị viên vẫn truy cập được thiết bị mạng dù mạng chính đang gặp sự cố" → out-of-band management.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Làm sao chặn khách cắm dây vào cổng trống?" | 802.1X: xác thực ngay tại cổng trước khi cấp quyền |
| "Thiết bị xác thực đúng nhưng chưa vá lỗi thì sao?" | NAC: kiểm tra thêm tình trạng thiết bị, có thể cách ly |
| "Cổng cắm máy in cố định cần bảo vệ đơn giản?" | Port security: giới hạn theo địa chỉ MAC |
| "Nếu mạng chính bị sự cố, quản trị viên vào thiết bị bằng cách nào?" | Out-of-band management: kênh quản trị tách biệt |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| 802.1X | Chuẩn xác thực ngay tại cổng kết nối, trước khi cấp quyền truy cập mạng. |
| Supplicant | Phần mềm trên thiết bị người dùng gửi yêu cầu xác thực 802.1X. |
| Authenticator | Switch/access point đóng vai trò trung gian xác thực. |
| NAC | Kiểm soát truy cập mạng, bao gồm cả kiểm tra tình trạng thiết bị. |
| Quarantine VLAN | Mạng cách ly cho thiết bị chưa đạt chuẩn, quyền truy cập giới hạn. |
| Port security | Giới hạn địa chỉ MAC được phép kết nối trên một cổng switch. |
| Out-of-band management | Quản lý thiết bị mạng qua kênh tách biệt khỏi mạng dữ liệu chính. |
📌 Tóm tắt nhanh
- 802.1X xác thực danh tính ngay tại cổng, trước khi cấp bất kỳ quyền truy cập mạng nào.
- NAC mở rộng 802.1X, kiểm tra thêm tình trạng thiết bị (device health), có thể cách ly thiết bị chưa đạt chuẩn.
- Port security đơn giản hơn, giới hạn theo địa chỉ MAC trên từng cổng switch, nhưng dễ bị giả mạo.
- Out-of-band management tách kênh quản trị thiết bị mạng khỏi mạng dữ liệu chính, giúp vẫn truy cập được khi mạng chính gặp sự cố.
💬 Hỏi & Đáp nhanh
❓ Port security có thay thế được 802.1X không? Không hoàn toàn. Port security chỉ kiểm tra địa chỉ MAC, dễ bị giả mạo (MAC spoofing). 802.1X xác thực danh tính thực sự qua máy chủ RADIUS, an toàn hơn nhưng cần hạ tầng phức tạp hơn.
❓ NAC có luôn từ chối hoàn toàn thiết bị chưa đạt chuẩn không? Không nhất thiết. NAC thường đưa thiết bị vào mạng cách ly (quarantine VLAN) với quyền truy cập giới hạn, cho phép thiết bị tự cập nhật để đạt chuẩn, thay vì chặn hoàn toàn ngay từ đầu.
❓ Vì sao out-of-band management lại quan trọng cho bảo mật, không chỉ cho vận hành? Vì nó tách kênh quản trị khỏi mạng người dùng thông thường — nếu kẻ tấn công chiếm được mạng dữ liệu chính, họ vẫn khó chạm được kênh quản trị thiết bị mạng, vốn đi qua một đường hoàn toàn riêng biệt.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. 802.1X thực hiện việc gì trước khi cấp quyền truy cập mạng?
- A. Mã hóa toàn bộ dữ liệu trên mạng
- B. Xác thực danh tính ngay tại cổng kết nối
- C. Chia tải cho nhiều máy chủ
- D. Lọc nội dung trang web
Câu 2. NAC khác 802.1X ở điểm nào?
- A. NAC không cần xác thực danh tính
- B. NAC chỉ dùng cho mạng không dây
- C. NAC còn kiểm tra thêm tình trạng bảo mật của thiết bị (device health)
- D. NAC và 802.1X hoàn toàn giống nhau
Câu 3. Port security trên switch kiểm soát dựa trên yếu tố nào?
- A. Mật khẩu người dùng
- B. Địa chỉ MAC được phép kết nối trên cổng
- C. Chứng chỉ số
- D. Vị trí địa lý
Câu 4. Lợi ích chính của out-of-band management là gì?
- A. Tăng tốc độ mạng dữ liệu chính
- B. Cho phép quản trị viên vẫn truy cập được thiết bị mạng qua kênh riêng khi mạng chính gặp sự cố
- C. Thay thế hoàn toàn firewall
- D. Mã hóa tất cả email
Câu 5. Một thiết bị xác thực đúng danh tính qua 802.1X nhưng chưa cài bản vá bảo mật. Với NAC, điều gì có thể xảy ra?
- A. Luôn được cấp quyền truy cập đầy đủ ngay lập tức
- B. Có thể bị đưa vào mạng cách ly với quyền truy cập giới hạn cho tới khi đạt chuẩn
- C. Tự động bị xóa khỏi hệ thống
- D. Không có gì xảy ra vì NAC không kiểm tra thiết bị
👉 Đáp án
Câu 1: B — 802.1X xác thực danh tính ngay tại cổng, trước khi cấp quyền truy cập mạng.
Câu 2: C — NAC mở rộng 802.1X bằng cách kiểm tra thêm tình trạng bảo mật của thiết bị.
Câu 3: B — Port security giới hạn truy cập dựa trên địa chỉ MAC được phép trên mỗi cổng.
Câu 4: B — OOB management cho phép quản trị viên vẫn truy cập thiết bị mạng qua kênh riêng dù mạng chính gặp sự cố.
Câu 5: B — NAC có thể đưa thiết bị chưa đạt chuẩn vào mạng cách ly với quyền truy cập giới hạn.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 47: VPN và Security Service Edge (SSE) | Mục lục khóa học CompTIA Security+ | Bài 49: Giao thức truyền thông an toàn |


