


 Khóa học CompTIA Security+ OnlineBài 47. VPN và Security Service Edge (SSE) — truy cập từ xa an toàn
Bài 47. VPN và Security Service Edge (SSE) — truy cập từ xa an toàn
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 47 · 🎯 Objective 3.2 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu VPN hoạt động thế nào và vì sao nó từng là giải pháp truy cập từ xa tiêu chuẩn.
- Nhận ra giới hạn của VPN truyền thống khi công ty chuyển sang làm việc từ xa và dùng nhiều dịch vụ cloud.
- Hiểu SSE (Security Service Edge) giải quyết giới hạn đó ra sao, và quan hệ với SASE.
- Áp dụng đúng khái niệm khi đề mô tả một tổ chức có nhân viên làm việc phân tán.
📎 Vị trí trong đề thi: bài này nối tiếp các thiết bị bảo vệ vừa học ở Bài 46, nhưng chuyển trọng tâm từ "bảo vệ mạng tại văn phòng" sang "bảo vệ người dùng ở bất kỳ đâu" — áp dụng trực tiếp tinh thần Zero Trust đã học ở Bài 44 và Bài 45.
💡 Liên hệ thực tế: VPN chậm, và không kiểm soát được mọi thứ
Công ty chị Lan mở rộng làm việc từ xa. Ban đầu, mọi nhân viên kết nối VPN vào mạng công ty trước khi làm bất cứ việc gì — kể cả khi họ chỉ cần dùng một ứng dụng chạy trên cloud, không hề liên quan tới mạng nội bộ. Nhân viên phàn nàn VPN chậm, vì mọi lưu lượng đều phải vòng qua văn phòng trước khi ra Internet. Tệ hơn, một nhân viên dùng VPN từ một quán cà phê, máy tính cá nhân không được kiểm soát — VPN chỉ tạo một đường hầm mã hóa, không hề kiểm tra thiết bị đó có an toàn hay không. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "VPN giải quyết đúng một vấn đề: mã hóa đường truyền. Nhưng công ty mình giờ cần nhiều hơn thế — kiểm tra thiết bị, kiểm soát theo từng ứng dụng, không muốn mọi lưu lượng đều phải vòng qua văn phòng." Anh giới thiệu khái niệm Security Service Edge (SSE) — một cách tiếp cận mới, đưa các dịch vụ bảo mật ra gần người dùng, thay vì bắt người dùng vòng về một điểm trung tâm.
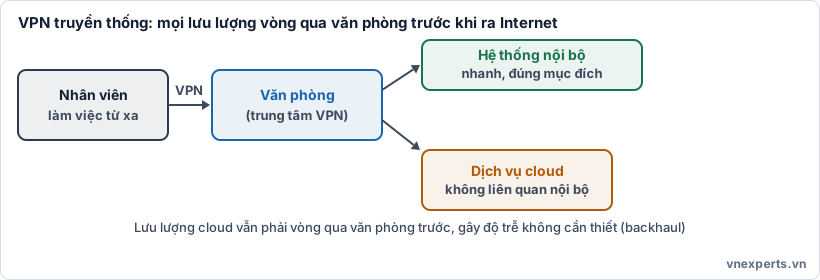
🚇 Hình 47a. VPN tạo đường hầm mã hóa, nhưng lưu lượng tới dịch vụ cloud vẫn phải vòng qua văn phòng trung tâm trước.
📘 Kiến thức cốt lõi
🚇 VPN hoạt động thế nào
VPN (Virtual Private Network) tạo một đường hầm mã hóa giữa thiết bị người dùng và mạng đích (thường là mạng công ty), khiến lưu lượng đi qua Internet công cộng không thể bị đọc hoặc can thiệp bởi bên thứ ba trên đường truyền.
- Site-to-site VPN — kết nối hai mạng cố định với nhau (ví dụ văn phòng chính và chi nhánh), hoạt động liên tục giữa hai thiết bị mạng, không cần người dùng thao tác.
- Remote-access VPN — người dùng cá nhân kết nối từ xa vào mạng công ty, cần phần mềm client VPN trên thiết bị.
VPN giải quyết tốt vấn đề mã hóa đường truyền qua mạng không tin cậy. Nhưng nó có những giới hạn khi nhu cầu truy cập thay đổi.
⚠️ Giới hạn của VPN truyền thống trong thế giới cloud
- Hiệu năng (backhaul) — nếu mọi lưu lượng, kể cả lưu lượng tới dịch vụ cloud không liên quan tới mạng nội bộ, đều phải vòng qua văn phòng trung tâm trước khi ra Internet, điều này gây độ trễ không cần thiết và tốn băng thông văn phòng.
- Không kiểm tra thiết bị — VPN chỉ mã hóa đường truyền, không tự động đánh giá device health (Bài 45) của thiết bị đang kết nối.
- Cấp quyền theo mạng, không theo ứng dụng — nhiều cấu hình VPN truyền thống cho người dùng vào toàn bộ mạng nội bộ, thay vì chỉ đúng ứng dụng họ cần — đi ngược tinh thần kiểm soát theo ứng dụng đã học ở Bài 45.
- Không thiết kế cho hạ tầng phân tán — khi công ty dùng nhiều dịch vụ cloud khác nhau, mô hình "mọi thứ vòng về một trung tâm" không còn phù hợp với cách người dùng và dữ liệu đã phân tán khắp nơi.
☁️ Security Service Edge (SSE) là gì
SSE (Security Service Edge) là cách tiếp cận đưa các dịch vụ bảo mật (kiểm soát truy cập, lọc nội dung, bảo vệ chống rò rỉ dữ liệu) ra gần người dùng và dịch vụ cloud hơn, thay vì bắt lưu lượng vòng về một trung tâm mạng duy nhất. SSE thường kết hợp một số thành phần:
- SWG (Secure Web Gateway) — lọc và kiểm soát lưu lượng web, giống vai trò mở rộng của forward proxy (Bài 46), nhưng áp dụng nhất quán cho người dùng ở bất kỳ đâu, không chỉ khi ở trong mạng công ty.
- CASB (Cloud Access Security Broker) — kiểm soát và giám sát việc người dùng truy cập các dịch vụ cloud (SaaS), phát hiện shadow IT dạng dùng dịch vụ cloud trái phép (liên hệ Bài 27).
- ZTNA (Zero Trust Network Access) — thành phần áp dụng trực tiếp nguyên lý Zero Trust (Bài 44, 45) cho truy cập từ xa: xác minh từng yêu cầu, cấp quyền theo đúng ứng dụng, đánh giá device health — thay thế cách VPN cấp quyền vào toàn bộ mạng.
Điểm khác biệt cốt lõi so với VPN: SSE không coi "vào được mạng" là mục tiêu, mà áp dụng kiểm tra và kiểm soát ngay tại điểm gần người dùng nhất, cho từng yêu cầu truy cập cụ thể.
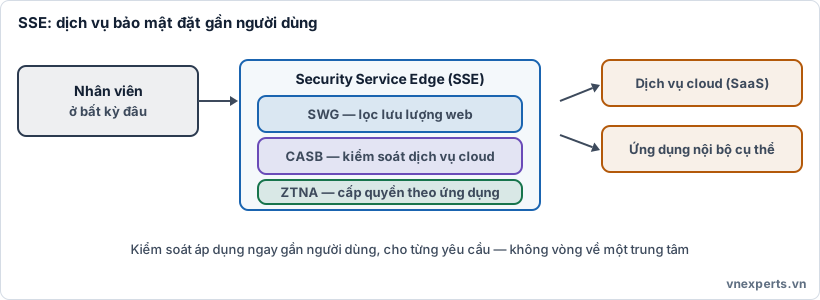
🌐 Hình 47b. SSE gồm SWG, CASB và ZTNA, áp dụng kiểm soát ngay gần người dùng, cho từng yêu cầu truy cập cụ thể.
🔗 SSE và SASE liên hệ thế nào
SASE (Secure Access Service Edge) là khái niệm rộng hơn, kết hợp SSE với các chức năng mạng (như SD-WAN) thành một nền tảng duy nhất, cung cấp cả kết nối mạng lẫn bảo mật từ cùng một hạ tầng phân tán gần người dùng. Nói đơn giản: SSE là phần bảo mật, SASE là SSE cộng thêm phần kết nối mạng.
🎯 Mẹo làm bài: Khi đề mô tả "mã hóa đường truyền giữa người dùng và mạng công ty" → VPN. Khi đề mô tả "kiểm soát truy cập cloud, áp dụng chính sách bảo mật gần người dùng thay vì vòng về trung tâm" → SSE. Khi đề nhắc tới "thay thế VPN bằng cách cấp quyền theo đúng ứng dụng, kiểm tra thiết bị" → ZTNA, một thành phần của SSE. Nếu đề nhắc cả phần kết nối mạng (SD-WAN) lẫn bảo mật → SASE.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Vì sao VPN làm việc chậm khi dùng ứng dụng cloud?" | Backhaul: lưu lượng vòng qua văn phòng trung tâm không cần thiết |
| "VPN có kiểm tra máy tính cá nhân an toàn không?" | Không — VPN chỉ mã hóa đường truyền, không đánh giá device health |
| "Làm sao kiểm soát nhân viên dùng dịch vụ cloud trái phép?" | CASB, một thành phần của SSE |
| "Có cách nào thay VPN mà vẫn áp dụng Zero Trust không?" | ZTNA, cấp quyền theo đúng ứng dụng thay vì toàn mạng |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| VPN | Đường hầm mã hóa giữa thiết bị người dùng và mạng đích. |
| Site-to-site VPN | Kết nối cố định giữa hai mạng, không cần người dùng thao tác. |
| Remote-access VPN | Người dùng cá nhân kết nối từ xa vào mạng công ty. |
| Backhaul | Lưu lượng vòng về một trung tâm trước khi ra Internet, gây độ trễ. |
| SSE | Đưa dịch vụ bảo mật ra gần người dùng, thay vì vòng về trung tâm. |
| SWG | Secure Web Gateway — lọc và kiểm soát lưu lượng web. |
| CASB | Kiểm soát và giám sát truy cập dịch vụ cloud (SaaS). |
| ZTNA | Áp dụng Zero Trust cho truy cập từ xa, cấp quyền theo đúng ứng dụng. |
| SASE | SSE kết hợp thêm chức năng mạng (như SD-WAN) thành một nền tảng. |
📌 Tóm tắt nhanh
- VPN mã hóa đường truyền tốt, nhưng không kiểm tra thiết bị, có thể gây độ trễ (backhaul), và thường cấp quyền theo toàn mạng.
- SSE đưa dịch vụ bảo mật (SWG, CASB, ZTNA) ra gần người dùng, áp dụng kiểm soát cho từng yêu cầu thay vì vòng về trung tâm.
- ZTNA là thành phần SSE thay thế trực tiếp vai trò cấp quyền của VPN, theo đúng nguyên lý Zero Trust.
- SASE = SSE + chức năng mạng (SD-WAN), là nền tảng rộng hơn kết hợp cả kết nối lẫn bảo mật.
💬 Hỏi & Đáp nhanh
❓ SSE có thay thế hoàn toàn VPN không? Về xu hướng, ZTNA (một phần của SSE) đang dần thay thế vai trò remote-access VPN ở nhiều tổ chức, vì kiểm soát chi tiết hơn theo ứng dụng và có đánh giá device health. Nhưng site-to-site VPN giữa các mạng cố định vẫn được dùng phổ biến.
❓ CASB khác WAF (Bài 46) thế nào? WAF bảo vệ máy chủ web của chính tổ chức khỏi tấn công. CASB giám sát và kiểm soát việc nhân viên truy cập các dịch vụ cloud bên ngoài (SaaS) — hai thứ bảo vệ hai hướng khác nhau.
❓ SASE có phải một sản phẩm cụ thể không? Không hẳn, SASE là một mô hình kiến trúc kết hợp bảo mật và kết nối mạng từ hạ tầng phân tán gần người dùng. Nhiều nhà cung cấp đóng gói các dịch vụ khác nhau dưới tên SASE, nhưng ý tưởng cốt lõi là sự kết hợp đó.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. VPN truyền thống giải quyết tốt vấn đề nào sau đây?
- A. Kiểm tra sức khỏe thiết bị người dùng
- B. Mã hóa đường truyền giữa thiết bị người dùng và mạng đích
- C. Tự động cấp quyền theo đúng từng ứng dụng
- D. Loại bỏ hoàn toàn độ trễ mạng
Câu 2. "Backhaul" trong bối cảnh VPN truyền thống nghĩa là gì?
- A. Dữ liệu được sao lưu định kỳ
- B. Lưu lượng phải vòng qua một trung tâm (như văn phòng) trước khi ra Internet, gây độ trễ
- C. Một loại mã hóa đường truyền
- D. Tên gọi khác của firewall
Câu 3. Thành phần nào của SSE giám sát và kiểm soát việc nhân viên truy cập các dịch vụ cloud (SaaS)?
- A. SWG
- B. CASB
- C. ZTNA
- D. Load balancer
Câu 4. ZTNA khác VPN truyền thống ở điểm nào?
- A. ZTNA cấp quyền theo đúng ứng dụng cần dùng và đánh giá ngữ cảnh, thay vì cấp quyền vào toàn mạng
- B. ZTNA không cần xác thực người dùng
- C. VPN luôn an toàn hơn ZTNA
- D. Hai khái niệm hoàn toàn giống nhau
Câu 5. SASE khác SSE ở điểm nào?
- A. SASE chỉ dùng cho mạng không dây
- B. SASE kết hợp SSE với các chức năng mạng như SD-WAN thành một nền tảng
- C. SASE không liên quan đến bảo mật
- D. SSE và SASE là hai tên gọi của cùng một thứ
👉 Đáp án
Câu 1: B — VPN giải quyết tốt việc mã hóa đường truyền qua mạng không tin cậy.
Câu 2: B — Backhaul là việc lưu lượng vòng qua một trung tâm trước khi ra Internet, gây độ trễ không cần thiết.
Câu 3: B — CASB giám sát và kiểm soát truy cập các dịch vụ cloud (SaaS).
Câu 4: A — ZTNA cấp quyền theo đúng ứng dụng và đánh giá ngữ cảnh/thiết bị, khác với VPN cấp quyền vào toàn mạng.
Câu 5: B — SASE là SSE kết hợp thêm các chức năng mạng như SD-WAN thành một nền tảng duy nhất.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 46: Firewall, IDS/IPS, proxy, WAF, load balancer | Mục lục khóa học CompTIA Security+ | Bài 48: Bảo mật kết nối mạng: 802.1X, NAC, port security, out-of-band management |


