


 Khóa học CompTIA Security+ OnlineBài 46. Firewall, IDS/IPS, proxy, WAF, load balancer — chọn và đặt thiết bị ở đâu
Bài 46. Firewall, IDS/IPS, proxy, WAF, load balancer — chọn và đặt thiết bị ở đâu
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 46 · 🎯 Objective 3.2 · ⏱️ Đọc khoảng 17 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt rõ chức năng của firewall, IDS/IPS, proxy, WAF và load balancer — các thiết bị dễ nhầm lẫn nhất trong đề thi.
- Hiểu vì sao vị trí đặt thiết bị trong sơ đồ mạng quan trọng không kém chức năng của nó.
- Phân biệt IDS (phát hiện) và IPS (phát hiện và chặn).
- Áp dụng đúng thiết bị cho đúng tình huống khi đọc sơ đồ mạng trong đề thi.
📎 Vị trí trong đề thi: bài này cụ thể hóa các khái niệm kiến trúc đã học — phân đoạn mạng (Bài 42), screened subnet/DMZ (cũng Bài 42) — bằng các thiết bị thật sự đặt tại ranh giới giữa các khu. Cũng liên hệ WAF đã nhắc sơ lược ở Bài 25 khi học về SQLi/XSS.
💡 Liên hệ thực tế: quá nhiều thiết bị, không biết đặt đâu
Chị Lan đọc được một bài viết liệt kê firewall, IDS, IPS, proxy, WAF, load balancer và quyết định... mua tất cả. Nhưng khi kỹ thuật viên lắp đặt hỏi "đặt WAF trước hay sau load balancer?", "IPS có cần đặt song song với firewall không?" — chị Lan không trả lời được, vì chị chỉ biết tên thiết bị, không biết mỗi thiết bị làm gì khác nhau và nên đứng ở đâu trong luồng lưu lượng. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Mỗi thiết bị này lọc lưu lượng theo một tiêu chí và tầng khác nhau. Đặt sai vị trí, thiết bị vẫn chạy nhưng gần như vô dụng — giống như đặt máy lọc nước sau vòi thay vì trước bể chứa." Anh vẽ lại toàn bộ luồng lưu lượng từ Internet vào tới máy chủ, đánh dấu rõ từng thiết bị nên đứng ở đâu.
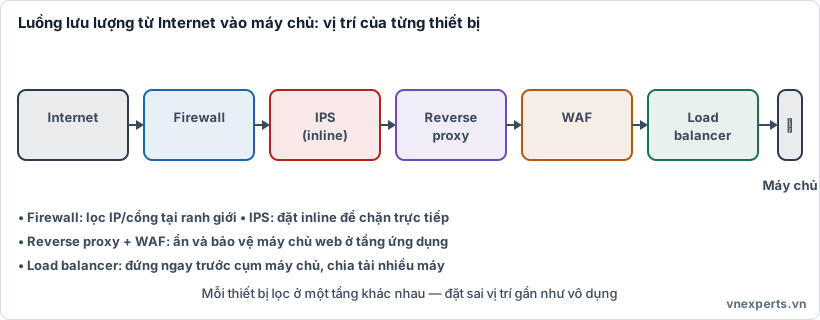
🗺️ Hình 46a. Mỗi thiết bị lọc lưu lượng ở một tầng khác nhau, nên vị trí đặt trong luồng traffic rất quan trọng.
📘 Kiến thức cốt lõi
🧱 Firewall — người gác cổng theo luật
Firewall kiểm soát lưu lượng ra/vào dựa trên luật (rule): địa chỉ IP nguồn/đích, cổng, giao thức. Đây là thiết bị nền tảng nhất, thường đặt ở ranh giới giữa các khu mạng — giữa Internet và DMZ, giữa DMZ và mạng nội bộ (đúng vị trí của "lớp tường lửa 1" và "lớp tường lửa 2" đã nói ở Bài 42).
- Firewall thế hệ mới (NGFW — Next-Generation Firewall) còn kiểm tra sâu hơn: nhận diện ứng dụng đang chạy qua gói tin (không chỉ cổng), tích hợp thêm khả năng giống IPS.
- Firewall quyết định dựa trên luật tĩnh đã cấu hình trước, không tự học hành vi bất thường theo thời gian thực như IDS/IPS.
👁️ IDS và IPS — phát hiện và ngăn chặn hành vi bất thường
- IDS (Intrusion Detection System) — giám sát và cảnh báo khi phát hiện dấu hiệu tấn công (dựa trên chữ ký đã biết hoặc hành vi bất thường), nhưng không tự chặn lưu lượng. IDS thường đặt ở chế độ "nghe lén" (passive), nhận một bản sao lưu lượng mà không nằm trực tiếp trên đường đi.
- IPS (Intrusion Prevention System) — làm mọi việc IDS làm, cộng thêm khả năng tự động chặn lưu lượng độc hại ngay khi phát hiện. Vì phải chặn được, IPS bắt buộc đặt trực tiếp trên đường đi (inline) của lưu lượng, khác với IDS thường chỉ "nghe".
🎯 Ghi nhớ nhanh: "IDS chỉ báo, IPS vừa báo vừa chặn." Vì IPS chặn trực tiếp, nó cũng có rủi ro riêng: nếu cấu hình sai hoặc nhận diện nhầm (false positive), IPS có thể chặn nhầm lưu lượng hợp lệ, gây gián đoạn dịch vụ — IDS không có rủi ro này vì chỉ cảnh báo.
🕵️ Proxy — trung gian thay mặt người dùng
Proxy đứng giữa người dùng và đích đến, thay mặt một bên gửi yêu cầu cho bên kia, giúp kiểm soát và ẩn thông tin:
- Forward proxy — đứng về phía người dùng nội bộ, kiểm soát và lọc các yêu cầu đi ra Internet (chặn trang web không phù hợp, ghi log truy cập, ẩn địa chỉ IP thật của người dùng khỏi Internet).
- Reverse proxy — đứng về phía máy chủ, nhận yêu cầu từ Internet rồi chuyển tiếp vào máy chủ nội bộ, giúp ẩn địa chỉ thật của máy chủ, đồng thời có thể làm thêm việc như cân bằng tải hoặc lọc cơ bản.
🛡️ WAF — chuyên trị tầng ứng dụng web
WAF (Web Application Firewall) là tường lửa chuyên dụng cho ứng dụng web, khác hẳn firewall thông thường:
- Firewall thường lọc theo IP/cổng/giao thức (tầng mạng), còn WAF phân tích nội dung của yêu cầu HTTP/HTTPS (tầng ứng dụng) để phát hiện các kiểu tấn công như SQL injection và XSS đã học ở Bài 25.
- WAF đặt ngay trước máy chủ web (thường trong DMZ, trước hoặc tích hợp cùng reverse proxy), vì nó cần "đọc hiểu" được nội dung yêu cầu web cụ thể, điều mà firewall thông thường không làm được.
⚖️ Load balancer — chia tải, không phải thiết bị bảo mật thuần túy
Load balancer phân phối lưu lượng đến nhiều máy chủ thay vì dồn hết vào một máy, với hai lợi ích:
- Hiệu năng và độ sẵn sàng (availability) — mục tiêu chính: nếu một máy chủ gặp sự cố, lưu lượng tự động chuyển sang máy chủ còn lại, giảm thời gian gián đoạn.
- Lợi ích bảo mật kèm theo — ẩn số lượng và địa chỉ thật của các máy chủ phía sau, giảm thiệt hại khi một máy chủ bị tấn công DDoS (Bài 30) vì tải được chia ra nhiều máy.
Load balancer thường đặt ngay trước cụm máy chủ, thường kết hợp chung vị trí với WAF/reverse proxy trong luồng traffic.
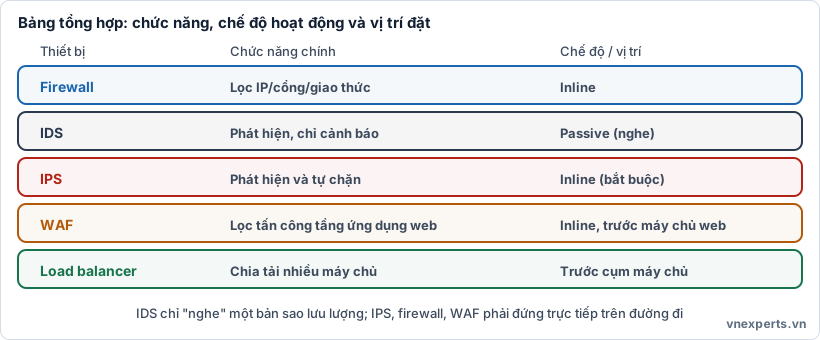
📊 Hình 46b. Mỗi thiết bị có chức năng, chế độ hoạt động (passive/inline) và vị trí đặt khác nhau.
📊 Bảng tổng hợp
| Thiết bị | Chức năng chính | Tầng hoạt động | Vị trí điển hình |
|---|---|---|---|
| Firewall | Lọc theo IP/cổng/giao thức | Mạng | Ranh giới giữa các khu mạng |
| IDS | Phát hiện, cảnh báo, không chặn | Mạng/hành vi | "Nghe" một bản sao lưu lượng |
| IPS | Phát hiện và tự động chặn | Mạng/hành vi | Inline, trực tiếp trên đường đi |
| Proxy (forward) | Kiểm soát yêu cầu từ nội bộ ra ngoài | Ứng dụng | Giữa người dùng và Internet |
| Proxy (reverse) | Nhận yêu cầu từ ngoài vào, chuyển tiếp nội bộ | Ứng dụng | Trước máy chủ, trong DMZ |
| WAF | Lọc tấn công ở tầng ứng dụng web (SQLi, XSS) | Ứng dụng web | Ngay trước máy chủ web |
| Load balancer | Chia tải, tăng độ sẵn sàng | Ứng dụng/mạng | Trước cụm máy chủ |
🎯 Mẹo làm bài: Khi đề hỏi "thiết bị chỉ cảnh báo, không chặn" → IDS. "Thiết bị chặn trực tiếp, phải đặt inline" → IPS. "Thiết bị lọc tấn công SQLi/XSS ở tầng web" → WAF. "Thiết bị ẩn địa chỉ máy chủ, chia tải cho nhiều máy" → load balancer. "Thiết bị thay mặt người dùng nội bộ gửi yêu cầu ra Internet" → forward proxy; "thay mặt máy chủ nhận yêu cầu từ ngoài" → reverse proxy.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Thiết bị nào chặn SQL injection vào trang web công ty?" | WAF, đặt ngay trước máy chủ web |
| "Thiết bị nào chỉ cảnh báo mà không tự chặn?" | IDS (ngược lại IPS tự động chặn) |
| "Làm sao giấu địa chỉ thật của máy chủ với Internet?" | Reverse proxy hoặc load balancer |
| "Chặn nhân viên vào trang web không phù hợp từ công ty?" | Forward proxy |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Firewall | Lọc lưu lượng theo luật IP/cổng/giao thức. |
| IDS | Phát hiện và cảnh báo tấn công, không tự chặn. |
| IPS | Phát hiện và tự động chặn tấn công, đặt inline. |
| Forward proxy | Trung gian thay mặt người dùng nội bộ gửi yêu cầu ra ngoài. |
| Reverse proxy | Trung gian thay mặt máy chủ nhận yêu cầu từ ngoài vào. |
| WAF | Tường lửa chuyên lọc tấn công ở tầng ứng dụng web. |
| Load balancer | Phân phối lưu lượng tới nhiều máy chủ, tăng độ sẵn sàng. |
📌 Tóm tắt nhanh
- Firewall lọc theo IP/cổng/giao thức, đặt ở ranh giới các khu mạng.
- IDS chỉ cảnh báo; IPS tự động chặn và phải đặt inline.
- Proxy làm trung gian: forward proxy cho người dùng nội bộ, reverse proxy cho máy chủ.
- WAF chuyên lọc tấn công tầng ứng dụng web (SQLi, XSS), đặt ngay trước máy chủ web.
- Load balancer chia tải, tăng độ sẵn sàng, kèm lợi ích ẩn máy chủ thật và giảm thiệt hại DDoS.
💬 Hỏi & Đáp nhanh
❓ IPS có thể thay thế hoàn toàn firewall không? Không hẳn. Firewall lọc dựa trên luật IP/cổng/giao thức tương đối đơn giản và ổn định; IPS tập trung phát hiện hành vi tấn công theo thời gian thực. Nhiều tổ chức dùng cả hai, hoặc dùng NGFW tích hợp cả hai chức năng.
❓ WAF có thay thế được firewall thông thường không? Không. WAF chuyên về tầng ứng dụng web (nội dung HTTP/HTTPS), còn firewall thông thường lọc ở tầng mạng. Hai thiết bị bổ trợ nhau, không thay thế nhau.
❓ Vì sao IPS lại rủi ro gây gián đoạn dịch vụ hơn IDS? Vì IPS tự động chặn lưu lượng nó cho là độc hại. Nếu nhận diện nhầm (false positive), lưu lượng hợp lệ có thể bị chặn theo, gây gián đoạn. IDS chỉ cảnh báo nên không có rủi ro này, nhưng cũng không tự bảo vệ ngay lập tức.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Sự khác biệt chính giữa IDS và IPS là gì?
- A. IDS chỉ phát hiện và cảnh báo; IPS phát hiện và tự động chặn
- B. IDS nhanh hơn IPS
- C. IPS chỉ dùng cho mạng không dây
- D. Không có khác biệt, hai tên gọi của cùng một thiết bị
Câu 2. Vì sao IPS bắt buộc phải đặt inline (trực tiếp trên đường đi của lưu lượng)?
- A. Vì IPS cần tiết kiệm điện
- B. Vì IPS phải chặn được lưu lượng độc hại ngay khi phát hiện
- C. Vì IPS chỉ hoạt động được vào ban đêm
- D. Vì IPS không cần kết nối mạng
Câu 3. Thiết bị nào chuyên lọc các cuộc tấn công như SQL injection và XSS ở tầng ứng dụng web?
- A. Load balancer
- B. Forward proxy
- C. WAF
- D. IDS
Câu 4. Forward proxy và reverse proxy khác nhau ở điểm nào?
- A. Forward proxy thay mặt người dùng nội bộ gửi yêu cầu ra ngoài; reverse proxy thay mặt máy chủ nhận yêu cầu từ ngoài vào
- B. Forward proxy chỉ dùng cho email
- C. Reverse proxy chỉ dùng trong mạng không dây
- D. Hai loại hoàn toàn giống nhau
Câu 5. Lợi ích bảo mật kèm theo của load balancer là gì?
- A. Tự động mã hóa toàn bộ dữ liệu
- B. Ẩn số lượng/địa chỉ thật của máy chủ và giảm thiệt hại khi bị tấn công DDoS
- C. Thay thế hoàn toàn firewall
- D. Ngăn chặn mọi loại malware
👉 Đáp án
Câu 1: A — IDS chỉ phát hiện và cảnh báo, không tự chặn; IPS phát hiện và tự động chặn.
Câu 2: B — IPS phải nằm trực tiếp trên đường đi để có thể chặn lưu lượng độc hại ngay lập tức.
Câu 3: C — WAF chuyên phân tích nội dung HTTP/HTTPS để phát hiện tấn công tầng ứng dụng web như SQLi, XSS.
Câu 4: A — Forward proxy phục vụ người dùng nội bộ ra ngoài; reverse proxy phục vụ máy chủ nhận yêu cầu từ ngoài vào.
Câu 5: B — Load balancer chia tải nhiều máy chủ, ẩn thông tin máy chủ thật và giảm thiệt hại khi bị DDoS.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 45: Zero Trust architecture (2): device health, kiểm kê thiết bị | Mục lục khóa học CompTIA Security+ | Bài 47: VPN và Security Service Edge (SSE) |


