


 Khóa học CompTIA Security+ OnlineBài 45. Zero Trust architecture (2): device health, kiểm kê thiết bị, kiểm soát truy cập ứng dụng
Bài 45. Zero Trust architecture (2): device health, kiểm kê thiết bị, kiểm soát truy cập ứng dụng
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 45 · 🎯 Objective 3.2 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu Policy Engine (PE) thực sự dựa vào những tín hiệu nào để ra quyết định, không chỉ danh tính người dùng.
- Nắm khái niệm device health (sức khỏe thiết bị) và vì sao nó quan trọng ngang với việc xác thực người dùng.
- Hiểu vì sao kiểm kê tài sản (asset inventory) là nền tảng bắt buộc để Zero Trust hoạt động được.
- Phân biệt kiểm soát truy cập theo mạng và kiểm soát truy cập theo từng ứng dụng.
📎 Vị trí trong đề thi: bài này là phần tiếp theo trực tiếp của Bài 44 — nếu Bài 44 trả lời "ai quyết định và ai thực thi", bài này trả lời "Policy Engine dựa vào thông tin gì để quyết định". Cũng liên hệ tới MDM/UEM đã học ở Bài 26 và phân đoạn mạng ở Bài 42.
💡 Liên hệ thực tế: đúng người, nhưng sai thiết bị
Sau khi triển khai Zero Trust cơ bản (Bài 44), công ty chị Lan gặp một tình huống mới: một nhân viên nhập đúng mật khẩu, vượt qua MFA, nhưng đang dùng một laptop cá nhân cũ, không cài phần mềm bảo mật, hệ điều hành chưa vá lỗi từ nhiều tháng trước. Hệ thống cũ sẽ cho qua ngay vì "đăng nhập đúng là đủ". Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích với chị Lan: "Xác thực đúng người chỉ là một nửa câu chuyện. Nếu thiết bị họ dùng không an toàn, kẻ tấn công không cần biết mật khẩu — chỉ cần chiếm được thiết bị đó là xong." Anh đề xuất thêm một lớp kiểm tra: Policy Engine phải nhìn vào tình trạng thiết bị, không chỉ danh tính người dùng, trước khi quyết định cho phép truy cập.
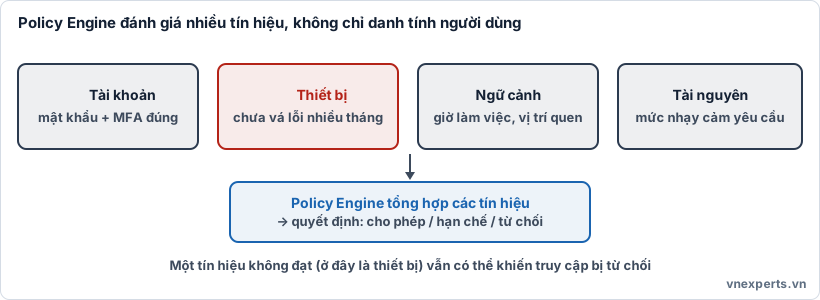
🧩 Hình 45a. Cùng một tài khoản đăng nhập đúng, nhưng Policy Engine vẫn có thể từ chối nếu thiết bị không đạt chuẩn.
📘 Kiến thức cốt lõi
🔍 Policy Engine dựa vào những tín hiệu nào
Ở Bài 44, ta biết Policy Engine (PE) "đối chiếu chính sách" để ra quyết định. Cụ thể, PE đánh giá nhiều tín hiệu (signals) cùng lúc, không chỉ danh tính:
- Danh tính người dùng — tài khoản có hợp lệ, có đúng vai trò được phép truy cập tài nguyên này không (liên quan RBAC, Bài 5).
- Sức khỏe thiết bị (device health) — thiết bị có đạt chuẩn bảo mật tối thiểu không: đã vá lỗi, có mã hóa ổ đĩa, có phần mềm bảo vệ đang chạy, có bị jailbreak/root không (Bài 26).
- Ngữ cảnh truy cập — thời điểm, vị trí địa lý, mạng đang kết nối có bất thường không (liên hệ "impossible travel" ở Bài 33).
- Độ nhạy cảm của tài nguyên được yêu cầu — truy cập một tài liệu công khai khác với truy cập hệ thống lương, nên mức độ kiểm tra có thể khác nhau tùy tài nguyên.
Nếu bất kỳ tín hiệu nào không đạt, PE có thể từ chối, yêu cầu xác minh thêm, hoặc chỉ cho phép quyền hạn chế — ngay cả khi danh tính người dùng hoàn toàn hợp lệ.
🩺 Device health là gì
Device health (sức khỏe thiết bị) là việc đánh giá tình trạng bảo mật hiện tại của thiết bị đang cố truy cập, trước khi quyết định có cho phép hay không. Các yếu tố thường được kiểm tra:
- Trạng thái vá lỗi (patch status) — hệ điều hành và ứng dụng đã cập nhật bản vá mới nhất chưa.
- Mã hóa ổ đĩa — có bật mã hóa toàn bộ ổ đĩa (full-disk encryption) không, phòng trường hợp thiết bị bị mất hoặc đánh cắp.
- Phần mềm bảo vệ endpoint đang chạy — có đang hoạt động, không bị tắt hoặc gỡ.
- Thiết bị có bị root/jailbreak không — thiết bị đã bị phá vỡ kiểm soát bảo mật gốc là dấu hiệu rủi ro cao (Bài 26).
- Thiết bị có được quản lý không — thiết bị công ty cấp, đăng ký qua MDM/UEM (Bài 26), hay là thiết bị cá nhân không ai quản lý.
Thông tin device health thường được thu thập bởi một agent cài trên thiết bị hoặc tích hợp từ hệ thống MDM/UEM, rồi gửi cho PE như một trong các tín hiệu đầu vào.
📋 Kiểm kê tài sản: nền tảng bắt buộc
Một nguyên lý dễ bị bỏ qua: Zero Trust không thể đánh giá được sức khỏe của một thiết bị mà nó không biết sự tồn tại. Nếu công ty chị Lan không có danh sách đầy đủ thiết bị nào đang được dùng, thì bất kỳ thiết bị lạ nào cũng là một điểm mù.
Vì vậy, kiểm kê tài sản (asset inventory) — biết chính xác có bao nhiêu thiết bị, loại gì, ai sở hữu, trạng thái hiện tại — là điều kiện bắt buộc phải có trước, không phải một bước tùy chọn. Đây cũng chính là lý do shadow IT (Bài 27) nguy hiểm với Zero Trust: một thiết bị không được kiểm kê là một thiết bị không thể đánh giá sức khỏe, và do đó là một lỗ hổng tiềm ẩn trong toàn bộ mô hình.
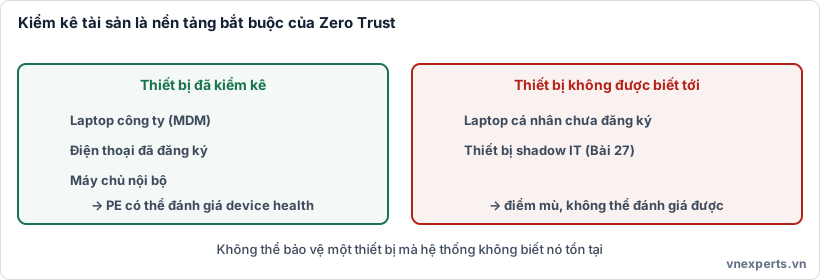
📋 Hình 45b. Không thể đánh giá sức khỏe của một thiết bị mà hệ thống không biết nó tồn tại.
🎯 Kiểm soát truy cập theo mạng và theo ứng dụng
Zero Trust hiện đại thường dịch chuyển trọng tâm từ "cho vào mạng" sang "cho vào từng ứng dụng cụ thể":
- Kiểm soát theo mạng (network-level) kiểu truyền thống: một khi đã kết nối VPN hoặc vào đúng VLAN, người dùng có thể thấy và cố kết nối tới nhiều hệ thống trong khu mạng đó, dù họ chỉ thực sự cần dùng một ứng dụng.
- Kiểm soát theo ứng dụng (application-level), đúng tinh thần Zero Trust: người dùng chỉ được cấp quyền truy cập đúng ứng dụng cụ thể họ cần, không nhìn thấy hay chạm được các hệ thống khác trong cùng mạng — dù đang ở trong cùng một khu mạng vật lý/logic.
Cách tiếp cận theo ứng dụng giảm đáng kể bề mặt tấn công: nếu một tài khoản bị chiếm, kẻ tấn công chỉ có quyền truy cập đúng những ứng dụng mà tài khoản đó được cấp, không "nhìn thấy" toàn bộ mạng nội bộ để dò tìm thêm mục tiêu — hạn chế khả năng di chuyển ngang (lateral movement, Bài 31).
🎯 Mẹo làm bài: Khi đề mô tả "đăng nhập đúng nhưng vẫn bị từ chối vì thiết bị không đạt chuẩn" → nghĩ tới device health. Khi đề hỏi "vì sao cần biết danh sách đầy đủ thiết bị trước khi áp dụng Zero Trust" → kiểm kê tài sản. Khi đề so sánh "cho vào cả mạng" với "chỉ cho vào đúng ứng dụng cần dùng" → đó là phân biệt kiểm soát theo mạng và theo ứng dụng, và Zero Trust ưu tiên theo ứng dụng.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Đăng nhập đúng rồi, sao vẫn bị chặn?" | Device health: thiết bị không đạt chuẩn bảo mật |
| "Làm sao biết thiết bị nào an toàn, thiết bị nào không?" | Kiểm kê tài sản: biết đầy đủ thiết bị đang tồn tại |
| "Vào được mạng rồi có thấy hết mọi hệ thống không?" | Kiểm soát theo ứng dụng: chỉ thấy đúng ứng dụng được cấp quyền |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Signal | Tín hiệu đầu vào mà Policy Engine dùng để ra quyết định (danh tính, thiết bị, ngữ cảnh). |
| Device health | Tình trạng bảo mật hiện tại của thiết bị: vá lỗi, mã hóa, phần mềm bảo vệ. |
| Asset inventory | Danh sách đầy đủ, cập nhật của mọi thiết bị đang được dùng. |
| Network-level access | Kiểm soát truy cập ở mức mạng/VLAN, thấy được nhiều hệ thống cùng khu. |
| Application-level access | Kiểm soát truy cập ở mức từng ứng dụng cụ thể, giảm bề mặt tấn công. |
📌 Tóm tắt nhanh
- Policy Engine đánh giá nhiều tín hiệu: danh tính, device health, ngữ cảnh, độ nhạy cảm tài nguyên — không chỉ mật khẩu đúng hay sai.
- Device health kiểm tra thiết bị có đạt chuẩn bảo mật (vá lỗi, mã hóa, phần mềm bảo vệ) trước khi cho phép truy cập.
- Kiểm kê tài sản là điều kiện bắt buộc: không thể đánh giá sức khỏe của một thiết bị hệ thống không biết đến.
- Zero Trust ưu tiên kiểm soát theo ứng dụng thay vì theo mạng, để giảm bề mặt tấn công và hạn chế di chuyển ngang.
💬 Hỏi & Đáp nhanh
❓ Nếu mật khẩu và MFA đều đúng, Zero Trust có luôn cho phép truy cập không? Không nhất thiết. PE còn đánh giá device health và ngữ cảnh. Một tài khoản hợp lệ trên một thiết bị không đạt chuẩn bảo mật vẫn có thể bị từ chối hoặc chỉ được cấp quyền hạn chế.
❓ Kiểm kê tài sản khác MDM/UEM (Bài 26) thế nào? Kiểm kê tài sản là danh sách đầy đủ thiết bị đang tồn tại. MDM/UEM là công cụ để quản lý và thực thi chính sách trên các thiết bị đó (thường cũng là nguồn cung cấp thông tin device health cho PE). Hai thứ bổ trợ nhau.
❓ Kiểm soát theo ứng dụng có thay thế phân đoạn mạng (Bài 42) không? Không, hai lớp bổ trợ nhau. Phân đoạn mạng giới hạn phạm vi ở tầng hạ tầng mạng. Kiểm soát theo ứng dụng thêm một lớp kiểm soát chi tiết hơn, ngay cả trong cùng một khu mạng đã phân đoạn.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Ngoài danh tính người dùng, Policy Engine còn đánh giá tín hiệu nào sau đây?
- A. Màu sắc giao diện người dùng
- B. Sức khỏe thiết bị, ngữ cảnh truy cập và độ nhạy cảm của tài nguyên
- C. Số lượng email trong hộp thư
- D. Tên nhà sản xuất bàn phím
Câu 2. "Device health" trong Zero Trust đánh giá điều gì?
- A. Giá trị thị trường của thiết bị
- B. Tình trạng bảo mật hiện tại của thiết bị: vá lỗi, mã hóa, phần mềm bảo vệ
- C. Tốc độ xử lý của CPU
- D. Thương hiệu của thiết bị
Câu 3. Vì sao kiểm kê tài sản được coi là điều kiện bắt buộc cho Zero Trust?
- A. Vì giúp tiết kiệm chi phí mua thiết bị
- B. Vì không thể đánh giá sức khỏe của một thiết bị mà hệ thống không biết nó tồn tại
- C. Vì pháp luật yêu cầu
- D. Vì giúp tăng tốc độ mạng
Câu 4. Kiểm soát truy cập theo ứng dụng khác kiểm soát theo mạng ở điểm nào?
- A. Theo ứng dụng chỉ cấp quyền đúng ứng dụng cần dùng, không để thấy toàn bộ hệ thống trong cùng mạng
- B. Theo ứng dụng luôn chậm hơn theo mạng
- C. Theo mạng an toàn hơn theo ứng dụng
- D. Hai cách hoàn toàn giống nhau
Câu 5. Một nhân viên đăng nhập đúng mật khẩu và vượt qua MFA, nhưng dùng laptop cá nhân chưa vá lỗi nhiều tháng. Theo nguyên lý Zero Trust đầy đủ, điều gì nên xảy ra?
- A. Luôn cho phép truy cập vì đã xác thực đúng người
- B. PE có thể từ chối hoặc hạn chế quyền truy cập vì device health không đạt chuẩn
- C. Không kiểm tra gì thêm vì MFA đã đủ
- D. Tự động xóa tài khoản người dùng đó
👉 Đáp án
Câu 1: B — PE đánh giá nhiều tín hiệu gồm device health, ngữ cảnh và độ nhạy cảm tài nguyên, không chỉ danh tính.
Câu 2: B — Device health là tình trạng bảo mật hiện tại của thiết bị.
Câu 3: B — Không thể đánh giá sức khỏe một thiết bị mà hệ thống không biết đến, nên kiểm kê tài sản là nền tảng bắt buộc.
Câu 4: A — Kiểm soát theo ứng dụng chỉ cấp đúng quyền cần thiết, giảm bề mặt tấn công so với kiểm soát theo mạng.
Câu 5: B — Zero Trust đánh giá cả device health, nên có thể từ chối hoặc hạn chế quyền dù danh tính đã xác thực đúng.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 44: Zero Trust architecture (1): xác thực, policy engine, control/data plane | Mục lục khóa học CompTIA Security+ | Bài 46: Firewall, IDS/IPS, proxy, WAF, load balancer |


