


 Khóa học CompTIA Security+ OnlineBài 44. Zero Trust architecture (1): xác thực người dùng, policy engine, control plane và data plane
Bài 44. Zero Trust architecture (1): xác thực người dùng, policy engine, control plane và data plane
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 44 · 🎯 Objective 3.2 · ⏱️ Đọc khoảng 16 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Ôn nhanh nguyên lý Zero Trust đã học ở Bài 6, rồi đi sâu vào cách kiến trúc thực sự vận hành.
- Phân biệt ba thành phần cốt lõi: Policy Engine (PE), Policy Administrator (PA), Policy Enforcement Point (PEP).
- Hiểu control plane và data plane khác nhau thế nào, và vì sao tách riêng hai mặt phẳng này lại quan trọng.
- Theo dõi một yêu cầu truy cập thực tế đi qua kiến trúc Zero Trust từng bước.
📎 Vị trí trong đề thi: bài này đào sâu khái niệm Zero Trust đã giới thiệu ở Bài 6, nơi chúng ta đã biết "PE quyết định, PA truyền lệnh, PEP thực thi" (tóm tắt trong Bài 14). Nếu bạn chưa chắc ba chữ viết tắt này, nên đọc lại Bài 6 trước. Bài này sẽ không lặp lại định nghĩa cơ bản, mà giải thích cơ chế bên trong và cách nó dùng phân đoạn mạng (Bài 42) để kiểm soát từng yêu cầu.
💡 Liên hệ thực tế: "đăng nhập một lần" không còn đủ nữa
Công ty chị Lan từng vận hành theo kiểu cũ: nhân viên đăng nhập VPN một lần vào buổi sáng, sau đó có thể truy cập mọi thứ trong mạng nội bộ cho tới khi đăng xuất. Nam chỉ ra vấn đề: "Nếu máy của một nhân viên bị chiếm quyền sau khi họ đã đăng nhập VPN, kẻ tấn công cũng có đặc quyền truy cập y hệt — VPN không kiểm tra lại gì thêm sau lần đăng nhập đầu." Đây là tình huống minh họa, không phải vụ việc có thật.
Nam đề xuất chuyển sang mô hình Zero Trust: mỗi yêu cầu truy cập — mở một ứng dụng, đọc một tệp, truy vấn một máy chủ — đều được kiểm tra lại từ đầu, dựa trên nhiều yếu tố tại đúng thời điểm đó (ai đang yêu cầu, từ thiết bị nào, thiết bị đó có đang "khỏe mạnh" không, giờ nào, vị trí nào), chứ không dựa vào việc "đã đăng nhập VPN buổi sáng" nữa.
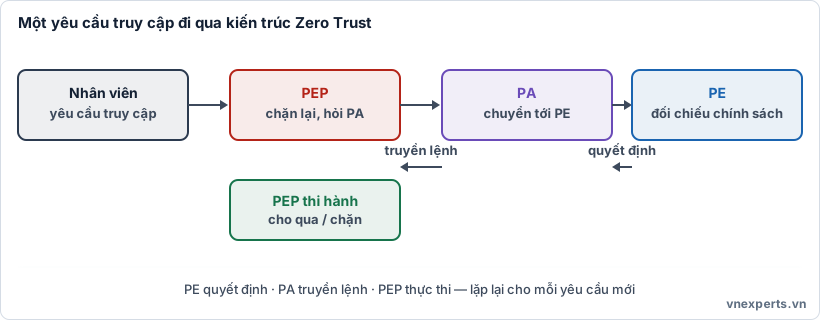
🔁 Hình 44a. Mỗi yêu cầu truy cập đều đi qua đủ ba bước: Policy Engine quyết định, Policy Administrator truyền lệnh, Policy Enforcement Point thực thi.
📘 Kiến thức cốt lõi
🔄 Ôn nhanh: nguyên lý "never trust, always verify"
Zero Trust xuất phát từ nguyên lý: không có vùng mạng nào được mặc định tin cậy, kể cả mạng nội bộ. Mọi yêu cầu truy cập, dù đến từ đâu, đều phải được xác minh lại dựa trên ngữ cảnh hiện tại, thay vì dựa vào vị trí mạng ("đang ở trong văn phòng" không còn tự động đồng nghĩa với "được tin cậy"). Đây là điểm khác biệt căn bản so với mô hình bảo mật truyền thống kiểu "lâu đài và hào nước" (castle-and-moat) — tin cậy mọi thứ bên trong, chỉ canh gác ở biên giới.
🧩 Ba thành phần cốt lõi
Kiến trúc Zero Trust (theo mô hình NIST) chia thành ba vai trò rõ ràng:
- Policy Engine (PE) — bộ máy chính sách: đây là "bộ não" ra quyết định. PE nhận thông tin về người yêu cầu, thiết bị, ngữ cảnh, rồi đối chiếu với chính sách đã định sẵn để quyết định: cho phép, từ chối, hay yêu cầu xác minh thêm (ví dụ thêm một bước MFA). PE là nơi trí thông minh của hệ thống nằm.
- Policy Administrator (PA) — bộ quản trị chính sách: nhận quyết định từ PE, rồi chuyển thành lệnh cụ thể gửi tới điểm thực thi. PA đóng vai trò cầu nối: nó không tự quyết định, mà truyền đạt quyết định của PE thành hành động.
- Policy Enforcement Point (PEP) — điểm thực thi chính sách: đây là nơi thực sự chặn hoặc cho phép kết nối đi qua — có thể là một cổng mạng, một proxy, một tường lửa ứng dụng. PEP không tự quyết định gì, nó chỉ thi hành lệnh nhận được từ PA.
Câu ghi nhớ từ Bài 14 vẫn đúng: "PE quyết định, PA truyền lệnh, PEP thực thi." Điều bài này bổ sung là: ba thành phần này không hoạt động rời rạc, mà tạo thành hai mặt phẳng riêng biệt.
🪞 Control plane và data plane
Đây là khái niệm đã xuất hiện ngắn gọn ở Bài 42 khi nói về SDN — và Zero Trust dùng chính nguyên lý đó:
- Control plane (mặt phẳng điều khiển): nơi quyết định được đưa ra và truyền đi — chính là nơi PE và PA hoạt động. Control plane xử lý câu hỏi "yêu cầu này có nên được phép không?" trước khi bất kỳ dữ liệu thực nào di chuyển.
- Data plane (mặt phẳng dữ liệu): nơi dữ liệu thực tế di chuyển sau khi đã được cho phép — chính là nơi PEP hoạt động, chặn hoặc cho đi qua theo đúng lệnh đã nhận.
Việc tách riêng hai mặt phẳng này mang lại lợi ích quan trọng: PEP (nằm ở data plane, tiếp xúc trực tiếp với lưu lượng mạng và do đó dễ bị tấn công hơn) không hề biết chính sách được quyết định như thế nào — nó chỉ nhận lệnh "cho qua" hoặc "chặn". Nếu kẻ tấn công chiếm được một PEP, họ vẫn không chạm được vào logic ra quyết định nằm ở control plane, nơi được bảo vệ nghiêm ngặt hơn nhiều.
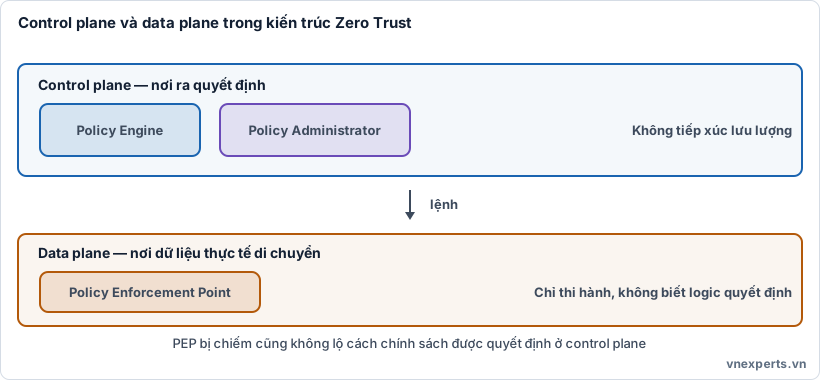
🧱 Hình 44b. Control plane (PE + PA) ra quyết định; data plane (PEP) chỉ thi hành, không biết logic quyết định.
🚶 Theo dõi một yêu cầu truy cập thực tế
Giả sử một nhân viên của chị Lan cố mở một ứng dụng nội bộ từ laptop công ty. Luồng xử lý:
- Yêu cầu truy cập được gửi tới PEP (ví dụ một proxy đứng trước ứng dụng).
- PEP chặn lại, chưa cho đi tiếp, và chuyển thông tin yêu cầu (ai, thiết bị nào, ngữ cảnh nào) tới PA.
- PA chuyển thông tin đó cho PE để đánh giá.
- PE đối chiếu với chính sách: tài khoản có hợp lệ không, thiết bị có đạt chuẩn bảo mật không (đã cài bản vá, có bật mã hóa ổ đĩa), thời gian và vị trí có bất thường không. PE ra quyết định: cho phép, từ chối, hoặc yêu cầu xác minh thêm.
- PE gửi quyết định về PA, PA chuyển thành lệnh cụ thể gửi xuống PEP.
- PEP thi hành lệnh: mở kết nối cho đi tiếp, hoặc chặn lại.
Toàn bộ quá trình này lặp lại cho mỗi yêu cầu mới, không chỉ một lần khi đăng nhập — đây chính là điều khác biệt so với mô hình VPN truyền thống mà Nam đã chỉ ra cho chị Lan.
🎯 Mẹo làm bài: Khi đề hỏi "thành phần nào ra quyết định cho phép/từ chối truy cập?" → Policy Engine. Khi hỏi "thành phần nào chuyển quyết định thành lệnh thực thi?" → Policy Administrator. Khi hỏi "thành phần nào thực sự chặn hoặc cho phép kết nối đi qua?" → Policy Enforcement Point. Khi đề nhắc đến control plane → nghĩ tới PE + PA (nơi quyết định). Khi nhắc đến data plane → nghĩ tới PEP (nơi dữ liệu thực sự đi qua).
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Ai quyết định nhân viên này có được vào ứng dụng không?" | Policy Engine (PE): đối chiếu chính sách, ra quyết định |
| "Quyết định đó được truyền đi thế nào?" | Policy Administrator (PA): chuyển quyết định thành lệnh |
| "Ai thực sự chặn hoặc cho phép kết nối?" | Policy Enforcement Point (PEP): thi hành lệnh |
| "Vì sao tách PE/PA ra khỏi PEP lại an toàn hơn?" | Control plane/data plane: PEP bị chiếm cũng không lộ logic quyết định |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Zero Trust | Không mặc định tin cậy vùng mạng nào; xác minh lại mọi yêu cầu truy cập. |
| Policy Engine (PE) | Thành phần ra quyết định cho phép/từ chối dựa trên chính sách và ngữ cảnh. |
| Policy Administrator (PA) | Thành phần chuyển quyết định của PE thành lệnh thực thi cụ thể. |
| Policy Enforcement Point (PEP) | Thành phần thực sự chặn hoặc cho phép kết nối đi qua. |
| Control plane | Mặt phẳng ra quyết định (PE + PA). |
| Data plane | Mặt phẳng dữ liệu thực tế di chuyển, nơi PEP hoạt động. |
📌 Tóm tắt nhanh
- Zero Trust xác minh lại mỗi yêu cầu truy cập, không dựa vào việc "đã đăng nhập một lần" hay "đang ở trong mạng nội bộ".
- Ba thành phần cốt lõi: PE quyết định, PA truyền lệnh, PEP thực thi.
- Control plane (PE + PA) ra quyết định; data plane (PEP) chỉ thi hành — tách riêng để giới hạn thiệt hại nếu PEP bị chiếm.
- Mỗi yêu cầu đi qua đầy đủ vòng: PEP chặn → PA chuyển tới PE → PE quyết định → PA truyền lệnh → PEP thi hành.
💬 Hỏi & Đáp nhanh
❓ PEP có tự quyết định được không? Không. PEP chỉ thi hành lệnh nhận được từ PA. Mọi logic ra quyết định nằm ở PE, thuộc control plane — đây là điểm mấu chốt để PEP không trở thành mắt xích yếu nếu bị tấn công trực tiếp.
❓ Zero Trust có nghĩa là không ai được tin cậy mãi mãi à? Đúng về bản chất: không có tin cậy "vĩnh viễn" dựa trên một lần xác thực. Mỗi yêu cầu được đánh giá lại theo ngữ cảnh hiện tại — thiết bị có còn đạt chuẩn không, thời điểm và vị trí có bất thường không — chứ không dựa vào "đã từng được cho phép".
❓ Zero Trust có thay thế phân đoạn mạng (Bài 42) không? Không, hai thứ bổ trợ nhau. Phân đoạn mạng giới hạn phạm vi một sự cố có thể lan tới. Zero Trust kiểm soát từng yêu cầu truy cập cụ thể, kể cả trong cùng một khu mạng đã phân đoạn.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Thành phần nào trong kiến trúc Zero Trust chịu trách nhiệm ra quyết định cho phép hay từ chối một yêu cầu truy cập?
- A. Policy Enforcement Point (PEP)
- B. Policy Engine (PE)
- C. Policy Administrator (PA)
- D. Data plane
Câu 2. Policy Administrator (PA) có vai trò gì?
- A. Trực tiếp chặn hoặc cho phép kết nối
- B. Lưu trữ dữ liệu người dùng
- C. Chuyển quyết định của Policy Engine thành lệnh thực thi cụ thể
- D. Mã hóa toàn bộ lưu lượng mạng
Câu 3. Thành phần nào thuộc "data plane" trong kiến trúc Zero Trust?
- A. Policy Engine
- B. Policy Administrator
- C. Policy Enforcement Point
- D. Cả PE và PA
Câu 4. Vì sao việc tách control plane khỏi data plane lại tăng tính an toàn?
- A. Vì giúp mạng chạy nhanh hơn
- B. Vì nếu PEP (ở data plane) bị chiếm, kẻ tấn công vẫn không chạm được vào logic ra quyết định ở control plane
- C. Vì giảm chi phí phần cứng
- D. Vì không còn cần mã hóa dữ liệu nữa
Câu 5. Trong mô hình Zero Trust, điều gì xảy ra khi một nhân viên đã đăng nhập VPN thành công và sau đó gửi một yêu cầu truy cập ứng dụng khác?
- A. Yêu cầu được tự động cho phép vì đã đăng nhập VPN trước đó
- B. Yêu cầu vẫn được đánh giá lại từ đầu dựa trên ngữ cảnh hiện tại
- C. Yêu cầu bị từ chối ngay lập tức
- D. PEP tự quyết định mà không cần PE
👉 Đáp án
Câu 1: B — Policy Engine là nơi đối chiếu chính sách và ra quyết định cho phép/từ chối.
Câu 2: C — Policy Administrator chuyển quyết định của PE thành lệnh cụ thể gửi tới PEP.
Câu 3: C — Policy Enforcement Point thuộc data plane, nơi dữ liệu thực tế di chuyển sau khi được cho phép.
Câu 4: B — Tách hai mặt phẳng giới hạn thiệt hại: PEP bị chiếm cũng không lộ logic ra quyết định.
Câu 5: B — Zero Trust đánh giá lại mỗi yêu cầu theo ngữ cảnh hiện tại, không dựa vào một lần đăng nhập trước đó.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


