


 Khóa học CompTIA Security+ OnlineBài 43. IoT và OT (Operational Technology): rủi ro và cách bảo vệ thiết bị kết nối, thiết bị công nghiệp
Bài 43. IoT và OT (Operational Technology): rủi ro và cách bảo vệ thiết bị kết nối, thiết bị công nghiệp
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 43 · 🎯 Objective 3.1 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt IoT (thiết bị tiêu dùng/văn phòng kết nối mạng) và OT (hệ thống điều khiển công nghiệp: ICS, SCADA).
- Hiểu vì sao hai nhóm thiết bị này khó vá lỗi và khó bảo vệ hơn máy tính thông thường.
- Nắm các biện pháp bảo vệ chính: phân đoạn mạng, đổi thông tin đăng nhập mặc định, giám sát thụ động.
- Áp dụng đúng khái niệm khi đọc tình huống về camera IP, cảm biến, hệ thống điều khiển nhà máy trong đề thi.
📎 Vị trí trong đề thi: bài này dùng trực tiếp khái niệm phân đoạn mạng vừa học ở Bài 42 để giải quyết một nhóm thiết bị đặc biệt khó bảo vệ. Nó cũng nối lại với mật khẩu mặc định và thiết bị EOL đã nhắc ở Bài 26, và misconfiguration ở Bài 27 — nhưng áp dụng riêng cho bối cảnh thiết bị IoT/OT.
💡 Liên hệ thực tế: camera giám sát "tiện lợi" của chị Lan
Chị Lan vừa lắp một hệ thống camera IP giám sát kho hàng, mua từ một nhà cung cấp giá rẻ, cắm là chạy, xem được qua ứng dụng điện thoại. Nam kiểm tra thử thì phát hiện: camera vẫn dùng mật khẩu mặc định admin/admin, firmware chưa từng được cập nhật kể từ ngày sản xuất, và quan trọng nhất — camera được cắm chung mạng với máy tính kế toán. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích: "Nếu ai đó dò được mật khẩu mặc định của camera — việc này dễ hơn chị nghĩ, vì danh sách mật khẩu mặc định của hàng nghìn model IoT có sẵn công khai trên mạng — họ không chỉ xem được hình camera. Vì camera chung mạng với máy kế toán, họ có thể dùng chính camera đó làm bàn đạp để tấn công tiếp sang máy kế toán." Anh đề xuất: đổi mật khẩu, đặt camera vào một VLAN riêng tách biệt hoàn toàn khỏi mạng văn phòng.
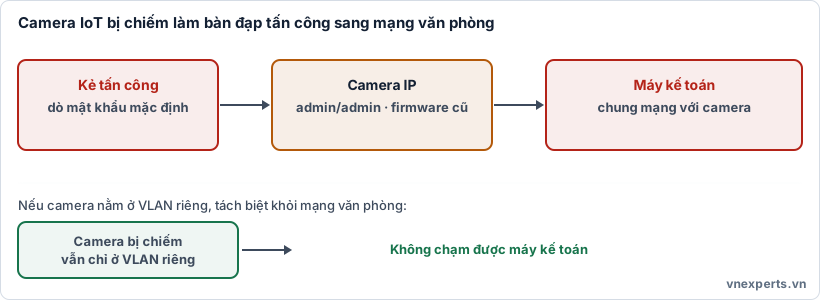
📷 Hình 43a. Một thiết bị IoT yếu bảo mật, nếu chung mạng với hệ thống quan trọng, có thể trở thành bàn đạp để tấn công tiếp.
📘 Kiến thức cốt lõi
🌐 IoT là gì, vì sao khó bảo vệ
IoT (Internet of Things) là các thiết bị vật lý có khả năng kết nối mạng và trao đổi dữ liệu: camera IP, cảm biến nhiệt độ, khóa cửa thông minh, loa thông minh, máy in, thiết bị đeo tay, TV thông minh.
Những đặc điểm khiến IoT trở thành rủi ro bảo mật lớn:
- Mật khẩu mặc định ít khi được đổi — nhiều thiết bị IoT được lắp đặt "cắm là chạy", người dùng không bao giờ vào giao diện quản trị để đổi mật khẩu (liên quan đến thực hành kém về thông tin đăng nhập, Bài 27).
- Firmware hiếm khi được cập nhật — nhiều thiết bị không có cơ chế tự động vá lỗi, hoặc nhà sản xuất ngừng hỗ trợ (end-of-life, Bài 26) chỉ sau một thời gian ngắn.
- Phần cứng giới hạn — nhiều thiết bị IoT không đủ tài nguyên để chạy phần mềm bảo mật (antivirus, EDR) như máy tính thông thường.
- Số lượng rất lớn, khó kiểm kê — một tổ chức có thể có hàng trăm thiết bị IoT mà không ai nắm được danh sách đầy đủ, dẫn tới shadow IT kiểu thiết bị (Bài 27).
- Thường bị bỏ quên trong mạng chung — như camera của chị Lan, đặt chung mạng với hệ thống quan trọng mà không ai để ý.
🏭 OT là gì, vì sao còn khó bảo vệ hơn
OT (Operational Technology) là hệ thống điều khiển các quy trình vật lý trong công nghiệp: dây chuyền sản xuất, hệ thống điện, xử lý nước, giao thông. Hai thuật ngữ thường gặp:
- ICS (Industrial Control System): tên gọi chung cho hệ thống điều khiển công nghiệp.
- SCADA (Supervisory Control and Data Acquisition): hệ thống giám sát và thu thập dữ liệu, thường dùng để điều khiển ICS trên diện rộng (ví dụ lưới điện một khu vực).
OT khác IoT ở điểm quan trọng: hậu quả khi bị tấn công không chỉ là mất dữ liệu, mà có thể là thiệt hại vật lý thực tế — ngừng dây chuyền sản xuất, tai nạn, mất điện diện rộng. Vì vậy OT được xếp vào nhóm bảo vệ an toàn con người (safety), không chỉ bảo mật thông tin.
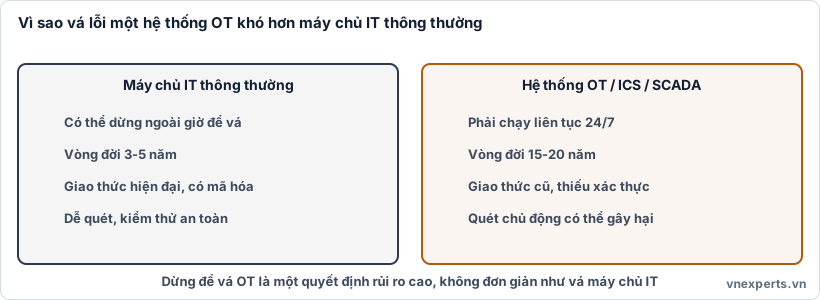
⚙️ Hình 43b. Hệ thống OT thường phải chạy liên tục 24/7, trên thiết bị cũ, nên việc dừng để vá lỗi là một quyết định rủi ro cao.
Vì sao OT khó vá lỗi hơn IT thông thường:
- Phải chạy liên tục — nhiều hệ thống OT không được phép dừng (ví dụ điều khiển lưới điện), nên việc dừng để cập nhật, khởi động lại là một quyết định rủi ro, không đơn giản như vá một máy chủ web.
- Tuổi thọ thiết bị rất dài — thiết bị OT có thể được dùng 15-20 năm, lâu hơn nhiều so với vòng đời máy tính thông thường, nên dễ rơi vào tình trạng EOL (Bài 26) trong khi vẫn đang vận hành.
- Giao thức cũ, không có mã hóa hoặc xác thực — nhiều giao thức công nghiệp (như Modbus) được thiết kế từ nhiều thập kỷ trước, khi không ai nghĩ tới việc chúng sẽ bị tấn công qua mạng.
- Thay đổi cấu hình cần kiểm định lại an toàn — không thể "thử rồi sửa" như phần mềm thông thường, vì sai sót có thể gây hậu quả vật lý.
🛡️ Các biện pháp bảo vệ chính
Vì không thể vá lỗi hay cập nhật IoT/OT dễ dàng như máy tính thông thường, trọng tâm bảo vệ chuyển sang kiểm soát xung quanh thiết bị thay vì sửa chính thiết bị:
- Phân đoạn mạng nghiêm ngặt (Bài 42) — đặt IoT và OT vào các khu mạng riêng, tách biệt hoàn toàn khỏi mạng văn phòng và Internet, chỉ cho phép đúng lưu lượng cần thiết đi qua ranh giới. Đây là biện pháp quan trọng nhất.
- Đổi thông tin đăng nhập mặc định ngay khi lắp đặt — bước đơn giản nhưng thường bị bỏ qua.
- Kiểm kê thiết bị đầy đủ — biết chính xác có bao nhiêu thiết bị, loại gì, firmware nào, để không có thiết bị "vô hình" nào nằm ngoài tầm giám sát.
- Giám sát thụ động (passive monitoring) — vì nhiều thiết bị OT không chịu được việc bị quét chủ động (active scanning) có thể làm gián đoạn hoạt động, công cụ giám sát OT thường chỉ lắng nghe lưu lượng mạng để phát hiện bất thường, không chủ động gửi gói tin thăm dò vào thiết bị.
- Air-gap cho hệ thống cực kỳ quan trọng (Bài 42) — một số hệ thống OT an toàn nhất vẫn dùng cách ly vật lý hoàn toàn.
- Hạn chế truy cập quản trị từ xa — nếu bắt buộc phải quản lý từ xa, dùng kênh được kiểm soát chặt (VPN, xác thực mạnh), không để cổng quản trị lộ trực tiếp ra Internet.
🎯 Mẹo làm bài: Khi đề nhắc đến camera, cảm biến, thiết bị đeo tay, thiết bị văn phòng thông minh → đó là IoT. Khi đề nhắc đến dây chuyền sản xuất, lưới điện, nhà máy, SCADA, ICS → đó là OT. Biện pháp bảo vệ số một cho cả hai luôn là phân đoạn mạng, vì bản thân thiết bị thường không vá được. Nếu đề hỏi vì sao không thể vá lỗi ngay, nghĩ tới: phải chạy liên tục 24/7 và thiết bị quá cũ/không hỗ trợ cập nhật.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Camera giá rẻ có gì nguy hiểm?" | IoT: mật khẩu mặc định, firmware không vá, dễ bị chiếm |
| "Vì sao không thể vá máy điều khiển nhà máy ngay?" | OT: phải chạy liên tục, thiết bị cũ, vá sai gây hậu quả vật lý |
| "Vậy phải làm gì nếu không vá được?" | Phân đoạn mạng: cô lập thiết bị khỏi hệ thống quan trọng |
| "Quét thử các thiết bị này để kiểm tra được không?" | Giám sát thụ động: quét chủ động có thể làm gián đoạn OT |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| IoT (Internet of Things) | Thiết bị vật lý có kết nối mạng: camera, cảm biến, thiết bị thông minh. |
| OT (Operational Technology) | Hệ thống điều khiển quy trình vật lý trong công nghiệp. |
| ICS | Tên gọi chung cho hệ thống điều khiển công nghiệp. |
| SCADA | Hệ thống giám sát và thu thập dữ liệu, điều khiển ICS trên diện rộng. |
| Passive monitoring | Giám sát bằng cách lắng nghe lưu lượng, không chủ động quét thiết bị. |
📌 Tóm tắt nhanh
- IoT là thiết bị tiêu dùng/văn phòng kết nối mạng; rủi ro chính là mật khẩu mặc định và firmware không vá.
- OT/ICS/SCADA là hệ thống điều khiển công nghiệp; hậu quả khi bị tấn công có thể là thiệt hại vật lý, không chỉ mất dữ liệu.
- Cả hai đều khó vá lỗi trực tiếp, nên biện pháp bảo vệ chính là phân đoạn mạng, đổi thông tin đăng nhập mặc định, kiểm kê thiết bị và giám sát thụ động.
- OT còn có thể dùng air-gap cho các hệ thống quan trọng nhất.
💬 Hỏi & Đáp nhanh
❓ IoT và OT có phải là một không? Không. IoT thường là thiết bị tiêu dùng/văn phòng (camera, cảm biến), còn OT là hệ thống điều khiển quy trình công nghiệp (SCADA, ICS). Cả hai đều khó bảo vệ nhưng vì lý do và hậu quả khác nhau.
❓ Vì sao không thể quét chủ động (active scan) một hệ thống OT như quét một máy chủ IT? Nhiều thiết bị OT dùng phần cứng cũ, không được thiết kế để chịu tải từ các gói tin thăm dò, nên quét chủ động có thể làm thiết bị treo hoặc gián đoạn quy trình vật lý đang chạy. Vì vậy công cụ giám sát OT thường chỉ lắng nghe (passive).
❓ Nếu không vá được firmware, thiết bị IoT/OT có an toàn không? Không an toàn tuyệt đối, nhưng phân đoạn mạng đúng cách giúp giới hạn những gì kẻ tấn công có thể làm ngay cả khi họ chiếm được thiết bị — đó là lý do phân đoạn mạng quan trọng hơn cả việc cố vá lỗi trong nhóm thiết bị này.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Đặc điểm nào sau đây KHÔNG phải là lý do khiến thiết bị IoT khó bảo vệ?
- A. Mật khẩu mặc định ít khi được đổi
- B. Firmware hiếm khi được cập nhật
- C. Thiết bị có giá thành rất cao
- D. Phần cứng giới hạn, không chạy được phần mềm bảo mật thông thường
Câu 2. SCADA dùng để làm gì?
- A. Mã hóa dữ liệu truyền trên mạng
- B. Giám sát và thu thập dữ liệu, điều khiển hệ thống công nghiệp trên diện rộng
- C. Quản lý mật khẩu người dùng
- D. Lọc thư rác
Câu 3. Vì sao hệ thống OT thường khó vá lỗi ngay khi có bản cập nhật?
- A. Vì OT không bao giờ có lỗi bảo mật
- B. Vì OT phải chạy liên tục và việc dừng/khởi động lại là quyết định rủi ro cao
- C. Vì OT luôn được cập nhật tự động
- D. Vì OT không kết nối mạng nên không cần vá
Câu 4. Biện pháp bảo vệ quan trọng nhất cho thiết bị IoT/OT khi bản thân thiết bị khó vá lỗi là gì?
- A. Tắt hoàn toàn mọi thiết bị
- B. Phân đoạn mạng để cô lập thiết bị khỏi hệ thống quan trọng
- C. Chỉ dùng thiết bị đắt tiền nhất
- D. Bỏ qua, vì không có cách nào bảo vệ được
Câu 5. Vì sao công cụ giám sát OT thường dùng giám sát thụ động thay vì quét chủ động?
- A. Giám sát thụ động rẻ hơn
- B. Quét chủ động có thể làm gián đoạn hoặc gây hại cho thiết bị OT cũ, nhạy với tải bất thường
- C. Giám sát thụ động phát hiện nhiều lỗi hơn
- D. Quét chủ động bị pháp luật cấm hoàn toàn
👉 Đáp án
Câu 1: C — Giá thành không phải là lý do bảo mật; ba lựa chọn còn lại đều là nguyên nhân thực sự khiến IoT khó bảo vệ.
Câu 2: B — SCADA giám sát, thu thập dữ liệu và điều khiển ICS trên diện rộng.
Câu 3: B — Vì OT thường phải chạy liên tục, dừng để vá lỗi là quyết định rủi ro cao, có thể ảnh hưởng vật lý thực tế.
Câu 4: B — Khi thiết bị khó vá lỗi trực tiếp, phân đoạn mạng là biện pháp bảo vệ quan trọng nhất để giới hạn thiệt hại.
Câu 5: B — Thiết bị OT cũ dễ bị ảnh hưởng bởi tải bất thường từ quét chủ động, nên giám sát thụ động (chỉ lắng nghe) an toàn hơn.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 42: Mạng vật lý và logic: air-gap, phân đoạn mạng, VLAN, SDN | Mục lục khóa học CompTIA Security+ | Bài 44: Zero Trust architecture (1): xác thực, policy engine, control/data plane |


