


 Khóa học CompTIA Security+ OnlineBài 42. Mạng vật lý và logic: air-gap, phân đoạn mạng, VLAN, SDN
Bài 42. Mạng vật lý và logic: air-gap, phân đoạn mạng, VLAN, SDN
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 42 · 🎯 Objective 3.1 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Hiểu vì sao một mạng phẳng (mọi thứ nối chung) là rủi ro lớn, và phân đoạn mạng giải quyết điều đó thế nào.
- Phân biệt air-gap, VLAN, screened subnet (DMZ) và cách mỗi loại cô lập khác nhau.
- Hiểu SDN (mạng điều khiển bằng phần mềm) thay đổi cách quản lý mạng ra sao.
- Áp dụng đúng khái niệm khi đọc một sơ đồ mạng hoặc tình huống trong đề thi.
📎 Vị trí trong đề thi: đây là nhóm khái niệm nền tảng của kiến trúc mạng an toàn, sẽ được dùng lại xuyên suốt Phần 3, đặc biệt khi học về Zero Trust (Bài 44) và các thiết bị mạng (Bài 46). Ý tưởng "phân đoạn mạng" đã được nhắc sơ lược ở nhiều bài trước (như chặn lan rộng của worm ở Bài 28, ransomware ở Bài 28); bài này giải thích cơ chế kỹ thuật đứng sau lời khuyên đó.
💡 Liên hệ thực tế: một mạng, mọi thứ chung một chỗ
Khi Nam mới nhận việc tại công ty chị Lan, toàn bộ hệ thống nằm trên một mạng duy nhất: máy tính nhân viên, máy chủ kế toán, máy in, camera giám sát, thậm chí cả máy chấm công đều cùng một dải địa chỉ, nói chuyện trực tiếp được với nhau. Đây là tình huống minh họa, không phải vụ việc có thật.
Nam giải thích cho chị Lan bằng một hình ảnh: "Mạng hiện tại giống như một tòa nhà không có tường ngăn giữa các phòng. Nếu kẻ trộm vào được một phòng, nó đi lại tự do khắp tòa nhà." Anh đề xuất chia nhỏ mạng: máy chấm công và camera vào một khu riêng, máy chủ kế toán vào một khu riêng khác, có "cửa kiểm soát" giữa các khu. Nếu một máy ở khu ít quan trọng bị nhiễm mã độc, nó không tự động chạm được tới máy chủ kế toán.
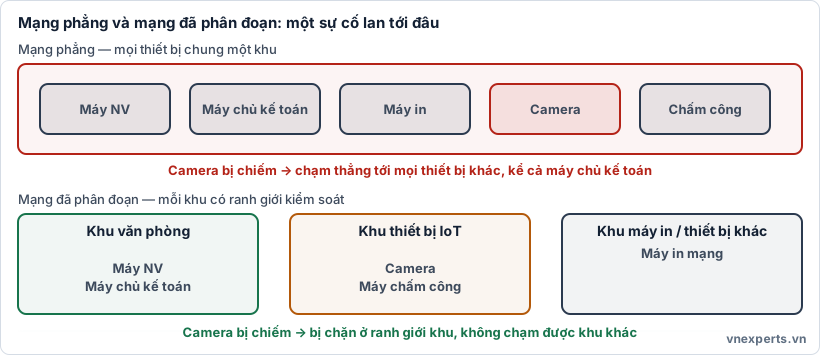
🧱 Hình 42a. Mạng phẳng để một sự cố lan ra toàn bộ. Phân đoạn mạng giới hạn thiệt hại trong từng khu.
📘 Kiến thức cốt lõi
🧱 Vì sao cần phân đoạn mạng
Phân đoạn mạng (network segmentation) là chia một mạng lớn thành các khu nhỏ hơn, mỗi khu có mức tin cậy và mục đích riêng, với kiểm soát ở ranh giới giữa các khu (thường là tường lửa hoặc danh sách kiểm soát truy cập).
Lợi ích chính: giới hạn phạm vi thiệt hại. Nếu một máy bị nhiễm worm (Bài 28) hoặc kẻ tấn công chiếm được một tài khoản rồi di chuyển ngang (Bài 31), phân đoạn mạng ngăn sự cố đó lan sang các khu khác mà không cần vượt qua lớp kiểm soát ở ranh giới. Đây là một ứng dụng cụ thể của defense in depth và least privilege ở tầng mạng (Bài 4, 5): mỗi khu chỉ được nói chuyện với những khu nó thật sự cần.
Cách phân đoạn phổ biến: theo chức năng (mạng văn phòng, mạng máy chủ, mạng khách), theo độ nhạy cảm dữ liệu (mạng chứa dữ liệu thẻ thanh toán tách riêng), hoặc theo loại thiết bị (mạng IoT tách khỏi mạng máy tính làm việc, sẽ nói kỹ ở Bài 43).
🔌 Air-gap (cách ly vật lý)
Air-gap là mức phân đoạn cực đoan nhất: hệ thống không có bất kỳ kết nối mạng nào với các mạng khác, kể cả Internet. Về lý thuyết, "khoảng không khí" giữa nó và phần còn lại là thứ duy nhất ngăn cách.
- Dùng cho hệ thống cực kỳ nhạy cảm: điều khiển công nghiệp quan trọng, hệ thống quân sự, một số máy chủ lưu khóa gốc của CA (Bài 13).
- Không phải tuyệt đối an toàn: dữ liệu vẫn có thể ra vào qua USB hay thiết bị di động mang tay (Bài 19), và từng có mã độc thực sự lây qua đường này trong lịch sử ngành.
- Chi phí vận hành cao: cập nhật, sao lưu đều phải làm thủ công vì không có kết nối mạng.
🏠 Screened subnet (DMZ)
Screened subnet, tên cũ quen thuộc hơn là DMZ (demilitarized zone), là một khu mạng nằm giữa mạng nội bộ và Internet, dùng để đặt các hệ thống cần cho bên ngoài truy cập (máy chủ web công khai, máy chủ email) mà không cho phép truy cập trực tiếp vào mạng nội bộ.
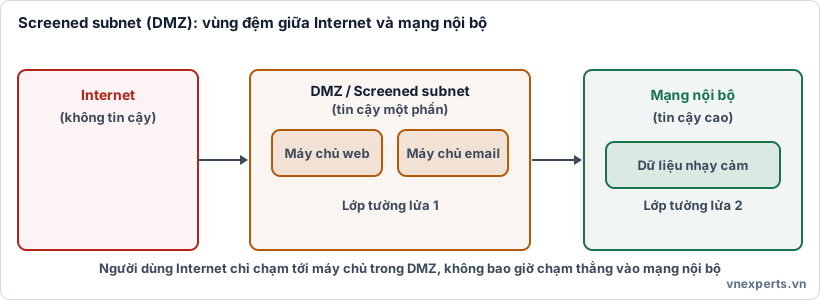
🚪 Hình 42b. Người dùng ngoài Internet chỉ chạm tới máy chủ trong DMZ, không bao giờ chạm thẳng vào mạng nội bộ.
Cấu trúc thường gặp: hai lớp tường lửa (hoặc một tường lửa có ba vùng) tạo thành ba khu — Internet (không tin cậy), DMZ (tin cậy một phần, chứa máy chủ công khai), mạng nội bộ (tin cậy cao, chứa dữ liệu và hệ thống nhạy cảm). Nếu máy chủ web trong DMZ bị chiếm, kẻ tấn công vẫn phải vượt thêm một lớp kiểm soát nữa mới vào được mạng nội bộ, thay vì có ngay toàn quyền.
🏷️ VLAN (mạng LAN ảo)
VLAN (Virtual LAN) chia một mạng vật lý thành nhiều mạng logic riêng biệt, dùng switch có hỗ trợ VLAN, mà không cần dây cáp hay thiết bị riêng cho mỗi mạng.
- Các máy trong cùng VLAN "nói chuyện" với nhau bình thường, nhưng máy ở VLAN khác không thấy nhau trực tiếp, trừ khi có một bộ định tuyến hoặc tường lửa cho phép và kiểm soát lưu lượng giữa hai VLAN.
- Linh hoạt hơn air-gap hay DMZ cứng: dễ thêm, bớt, đổi cấu hình bằng phần mềm quản lý switch, không cần đi lại dây vật lý.
- Rủi ro cấu hình: VLAN hopping (kỹ thuật khai thác lỗi cấu hình để vượt từ VLAN này sang VLAN khác) nếu switch không được cấu hình đúng, đây là lý do phân đoạn mạng cần kiểm tra cấu hình định kỳ, không chỉ "bật lên là xong" (liên quan misconfiguration, Bài 27).
Ví dụ thực tế: VLAN cho máy tính nhân viên, VLAN riêng cho máy chủ, VLAN riêng cho Wi-Fi khách (Bài 21) — tất cả chạy trên cùng hạ tầng cáp vật lý nhưng tách biệt về logic.
🖥️ SDN (Software-Defined Networking)
SDN tách phần quyết định đường đi của lưu lượng (control plane) ra khỏi phần thiết bị chuyển tiếp dữ liệu thực tế (data plane), và tập trung việc điều khiển vào một phần mềm quản lý trung tâm thay vì cấu hình tay từng thiết bị mạng riêng lẻ.
- Lợi ích bảo mật: thay đổi chính sách mạng (chặn, cho phép, phân đoạn) có thể áp dụng tức thì và nhất quán trên toàn mạng từ một nơi, thay vì phải đăng nhập vào từng switch, router để sửa tay — giống tinh thần của IaC ở tầng mạng (Bài 41).
- Cho phép phân đoạn linh hoạt theo thời gian thực: ví dụ tự động cô lập một thiết bị khi phát hiện hành vi bất thường, mà không cần ai đó chạy tới phòng máy cắm dây.
- Rủi ro riêng: bộ điều khiển SDN trở thành một điểm kiểm soát cực kỳ giá trị — nếu kẻ tấn công chiếm được bộ điều khiển trung tâm, họ có thể thay đổi chính sách của toàn bộ mạng cùng lúc. Vì vậy bộ điều khiển SDN cần được bảo vệ ở mức cao nhất (quyền tối thiểu, MFA, giám sát chặt).
🛡️ Bảng tổng hợp
| Kỹ thuật | Mức cô lập | Linh hoạt | Rủi ro chính |
|---|---|---|---|
| Air-gap | Cao nhất, không kết nối mạng | Thấp nhất, khó vận hành | Vẫn có thể lây qua thiết bị di động mang tay |
| Screened subnet (DMZ) | Cao, có vùng đệm rõ ràng | Trung bình | Máy chủ trong DMZ vẫn là mục tiêu, cần tự bảo vệ |
| VLAN | Trung bình, logic trên hạ tầng chung | Cao, đổi bằng phần mềm | VLAN hopping nếu cấu hình sai |
| SDN | Tùy chính sách, điều khiển tập trung | Rất cao, thời gian thực | Bộ điều khiển trung tâm là mục tiêu giá trị cao |
🎯 Mẹo làm bài: "Không kết nối mạng nào cả" là air-gap. "Vùng đệm giữa Internet và mạng nội bộ cho máy chủ công khai" là screened subnet/DMZ. "Chia mạng logic trên cùng hạ tầng vật lý bằng switch" là VLAN. "Điều khiển mạng tập trung bằng phần mềm, tách khỏi thiết bị chuyển tiếp" là SDN. Khi đề hỏi về rủi ro, luôn nghĩ: air-gap → vẫn lọt qua thiết bị di động; VLAN → cấu hình sai gây hopping; SDN → bộ điều khiển là điểm lỗi tập trung.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Vì sao phải chia nhỏ mạng ra?" | Phân đoạn mạng: giới hạn phạm vi thiệt hại khi có sự cố |
| "Máy chủ web công khai đặt ở đâu cho an toàn?" | Screened subnet (DMZ): vùng đệm giữa Internet và nội bộ |
| "Không đi dây riêng mà vẫn tách mạng được à?" | VLAN: tách logic trên cùng hạ tầng vật lý |
| "Đổi chính sách cho cả mạng cùng lúc được không?" | SDN: điều khiển tập trung bằng phần mềm |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Network segmentation | Chia mạng lớn thành các khu nhỏ có kiểm soát ở ranh giới. |
| Air-gap | Cô lập hoàn toàn, không có kết nối mạng nào. |
| Screened subnet / DMZ | Vùng đệm chứa máy chủ công khai, giữa Internet và mạng nội bộ. |
| VLAN | Mạng LAN ảo, tách logic trên cùng hạ tầng vật lý bằng switch. |
| VLAN hopping | Kỹ thuật khai thác lỗi cấu hình để vượt giữa các VLAN. |
| SDN | Mạng điều khiển bằng phần mềm, tách control plane khỏi data plane. |
| Control plane / Data plane | Phần quyết định đường đi / phần chuyển tiếp dữ liệu thực tế. |
📌 Tóm tắt nhanh
- Phân đoạn mạng giới hạn phạm vi thiệt hại khi có sự cố, là ứng dụng của defense in depth ở tầng mạng.
- Air-gap cô lập hoàn toàn nhưng vẫn có thể bị lọt qua thiết bị di động.
- Screened subnet (DMZ) là vùng đệm cho hệ thống cần truy cập từ bên ngoài.
- VLAN tách mạng logic trên cùng hạ tầng vật lý, linh hoạt nhưng cần cấu hình đúng để tránh VLAN hopping.
- SDN tập trung điều khiển mạng bằng phần mềm, linh hoạt và nhất quán, nhưng bộ điều khiển trung tâm trở thành mục tiêu giá trị cao.
💬 Hỏi & Đáp nhanh
❓ Air-gap có phải là an toàn tuyệt đối không? Không. Nó loại bỏ đường tấn công qua mạng, nhưng vẫn có thể bị lây nhiễm qua thiết bị di động mang tay (USB, Bài 19) hoặc do lỗi của người vận hành vô tình kết nối tạm thời.
❓ VLAN có thay thế được tường lửa không? Không hoàn toàn. VLAN tách biệt về mặt mạng, nhưng việc kiểm soát lưu lượng nào được phép đi giữa các VLAN vẫn cần tường lửa hoặc danh sách kiểm soát truy cập (sẽ học kỹ ở Bài 46).
❓ SDN có làm mạng kém an toàn hơn vì tập trung quyền kiểm soát không? Tập trung hóa vừa là lợi ích (nhất quán, phản ứng nhanh) vừa là rủi ro (một điểm lỗi). Giải pháp không phải là tránh SDN, mà là bảo vệ bộ điều khiển trung tâm ở mức cao nhất: quyền tối thiểu, MFA, giám sát chặt.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Lợi ích chính của việc phân đoạn một mạng lớn thành nhiều khu nhỏ là gì?
- A. Tăng tốc độ Internet
- B. Giới hạn phạm vi thiệt hại khi một khu bị xâm nhập, nhờ kiểm soát ở ranh giới giữa các khu
- C. Giảm chi phí mua thiết bị
- D. Không còn cần tường lửa nữa
Câu 2. Một hệ thống điều khiển công nghiệp cực kỳ nhạy cảm không có bất kỳ kết nối mạng nào với mạng khác hay Internet. Đây là gì?
- A. VLAN
- B. Air-gap
- C. Screened subnet
- D. SDN
Câu 3. Máy chủ web công khai được đặt trong một vùng mạng riêng, nằm giữa Internet và mạng nội bộ, để nếu bị chiếm cũng không trực tiếp vào được mạng nội bộ. Đây là gì?
- A. VLAN hopping
- B. Screened subnet (DMZ)
- C. Air-gap
- D. Control plane
Câu 4. Một tổ chức muốn tách mạng của nhân viên, máy chủ và khách Wi-Fi mà không cần đi dây cáp riêng cho từng nhóm. Giải pháp phù hợp là gì?
- A. Air-gap cho tất cả
- B. VLAN
- C. Xóa toàn bộ kết nối mạng
- D. Chỉ dùng một VLAN chung
Câu 5. Rủi ro đặc trưng của SDN là gì?
- A. Không có rủi ro nào vì mọi thứ đều tự động
- B. Bộ điều khiển trung tâm trở thành một điểm kiểm soát giá trị cao, nếu bị chiếm có thể ảnh hưởng toàn bộ mạng
- C. SDN chỉ dùng được cho mạng không dây
- D. SDN loại bỏ hoàn toàn nhu cầu phân đoạn mạng
👉 Đáp án
Câu 1: B — Phân đoạn mạng giới hạn phạm vi lan rộng của một sự cố nhờ kiểm soát ở ranh giới giữa các khu.
Câu 2: B — Không có bất kỳ kết nối mạng nào là air-gap.
Câu 3: B — Vùng đệm chứa máy chủ công khai giữa Internet và mạng nội bộ là screened subnet (DMZ).
Câu 4: B — VLAN cho phép tách mạng logic trên cùng hạ tầng vật lý mà không cần đi dây riêng.
Câu 5: B — Bộ điều khiển SDN tập trung quyền kiểm soát toàn mạng, nên trở thành mục tiêu giá trị cao nếu bị chiếm.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 41: Hạ tầng dưới dạng mã (IaC), serverless và tự động mở rộng | Mục lục khóa học CompTIA Security+ | Bài 43: IoT và OT: rủi ro và cách bảo vệ thiết bị kết nối, thiết bị công nghiệp |


