


 Khóa học CompTIA Security+ OnlineBài 39. Kiến trúc on-premises, cloud và hybrid — bảo mật khác nhau thế nào
Bài 39. Kiến trúc on-premises, cloud và hybrid — bảo mật khác nhau thế nào
Khóa học CompTIA Security+ SY0-801 · Phần 3: Kiến trúc bảo mật · Bài 39 · 🎯 Objective 3.1 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt on-premises, cloud, hybrid và nhận ra bảo mật thay đổi thế nào giữa ba kiểu.
- Hiểu vì sao "kiểm soát được nhiều hơn" không có nghĩa là "an toàn hơn".
- Nhận biết rủi ro riêng của hybrid: điểm nối giữa hai thế giới.
- Áp dụng đúng khái niệm khi đọc một tình huống kiến trúc trong đề thi.
📎 Vị trí trong đề thi: Phần 3 (Domain 3, Kiến trúc bảo mật) chiếm khoảng 19% đề SY0-801, đứng thứ hai sau Phần 2. Bài này mở đầu Phần 3 bằng câu hỏi nền tảng: hệ thống đặt ở đâu, vì nơi đặt quyết định rất nhiều biện pháp bảo mật sau đó. Khái niệm trách nhiệm chia sẻ đã được nhắc sơ lược ở Bài 26; bài này và Bài 40 đi sâu hơn.
💡 Liên hệ thực tế: ba hệ thống, ba câu chuyện
Công ty chị Lan đang có ba hệ thống chạy song song. Nam liệt kê để chị hình dung bảo mật của từng cái khác nhau ra sao. Đây là tình huống minh họa, không phải vụ việc có thật.
| Hệ thống | Đặt ở đâu | Ai chịu trách nhiệm gì |
|---|---|---|
| Máy chủ kế toán | On-premises, trong phòng máy của công ty | Công ty tự lo mọi thứ: điện, làm mát, phần cứng, hệ điều hành, bảo mật |
| Email và lưu trữ tài liệu | Cloud (SaaS), thuê của một nhà cung cấp lớn | Nhà cung cấp lo hạ tầng và ứng dụng; công ty vẫn lo tài khoản, quyền truy cập, dữ liệu (Bài 26) |
| Hệ thống bán hàng | Hybrid: cơ sở dữ liệu khách hàng đặt tại công ty, nhưng trang web bán hàng chạy trên cloud, hai bên nối qua đường truyền riêng | Cả hai phía đều phải bảo vệ, và điểm nối giữa hai bên là chỗ Nam lo nhất |
Chị Lan hỏi: "Vậy đưa hết lên cloud cho nhàn có phải luôn tốt hơn không?" Nam trả lời: không hẳn. Mỗi kiểu kiến trúc có đánh đổi riêng, và câu hỏi đúng không phải "cái nào an toàn hơn" mà là "ai kiểm soát gì, và tổ chức có đủ năng lực để làm tốt phần việc của mình không".
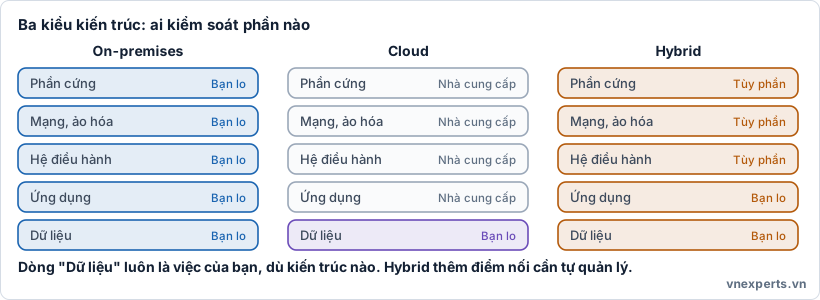
🏢 Hình 39a. On-premises kiểm soát toàn bộ nhưng cũng tự chịu toàn bộ gánh nặng. Cloud chuyển bớt gánh nặng hạ tầng, đổi lại ít kiểm soát hơn.
📘 Kiến thức cốt lõi
🏢 On-premises (tại chỗ)
Hạ tầng (máy chủ, mạng, lưu trữ) được tổ chức tự sở hữu và vận hành, thường đặt trong phòng máy chủ hoặc trung tâm dữ liệu riêng.
Ưu điểm:
- Kiểm soát toàn bộ: phần cứng, cấu hình, vị trí vật lý, không phụ thuộc bên thứ ba.
- Phù hợp với dữ liệu có yêu cầu pháp lý nghiêm ngặt về nơi lưu trữ (data residency).
- Không phụ thuộc đường truyền Internet để truy cập hệ thống nội bộ.
Rủi ro và chi phí:
- Tổ chức tự chịu mọi trách nhiệm bảo mật: vá lỗi, giám sát, sao lưu, bảo vệ vật lý (Bài 26, 27).
- Chi phí đầu tư ban đầu lớn (phần cứng, giấy phép) và chi phí vận hành liên tục (điện, làm mát, nhân sự).
- Mở rộng chậm: thêm máy chủ cần mua sắm, lắp đặt.
- Rủi ro vật lý: hỏa hoạn, mất điện, thiên tai tại một địa điểm duy nhất, trừ khi có trung tâm dữ liệu dự phòng.
☁️ Cloud (đám mây)
Hạ tầng thuê từ một nhà cung cấp dịch vụ đám mây, vận hành theo mô hình trách nhiệm chia sẻ (Bài 26, đi sâu ở Bài 40).
Ưu điểm:
- Mở rộng nhanh: thêm tài nguyên gần như ngay lập tức, trả tiền theo mức dùng.
- Nhà cung cấp lớn thường có bảo mật vật lý và hạ tầng tốt hơn phần lớn tổ chức tự làm được.
- Giảm chi phí đầu tư ban đầu, chuyển thành chi phí vận hành.
Rủi ro:
- Phụ thuộc nhà cung cấp (vendor lock-in): khó chuyển sang nhà cung cấp khác khi đã dùng sâu các dịch vụ riêng của họ.
- Hiểu sai trách nhiệm chia sẻ dẫn tới cấu hình sai (Bài 27): nghĩ "nhà cung cấp lo hết" trong khi dữ liệu và quyền truy cập luôn là việc của khách hàng.
- Phụ thuộc kết nối Internet: mất mạng đồng nghĩa mất quyền truy cập.
- Dữ liệu đặt ở trung tâm dữ liệu của bên khác, có thể ở quốc gia khác, cần cân nhắc về quy định.
🔗 Hybrid (lai)
Kết hợp on-premises và cloud, với một phần hệ thống ở mỗi bên và kết nối giữa chúng. Lý do dùng hybrid: giữ dữ liệu nhạy cảm tại chỗ nhưng vẫn tận dụng khả năng mở rộng của cloud, hoặc đang trong quá trình di chuyển dần lên cloud.
Rủi ro riêng của hybrid, nằm ở điểm nối:
- Bề mặt tấn công lớn hơn vì phải bảo vệ cả hai môi trường và đường kết nối giữa chúng (Bài 21).
- Chính sách bảo mật không đồng nhất: công cụ, quy định trên on-premises có thể khác với cloud, dễ tạo lỗ hổng do thiếu nhất quán.
- Độ trễ và phụ thuộc đường truyền giữa hai phía ảnh hưởng tới hiệu năng và tính sẵn sàng.
- Quản lý danh tính phức tạp hơn: cần đồng bộ tài khoản, quyền giữa hai môi trường (sẽ gặp lại ở phần Zero Trust, Bài 44).
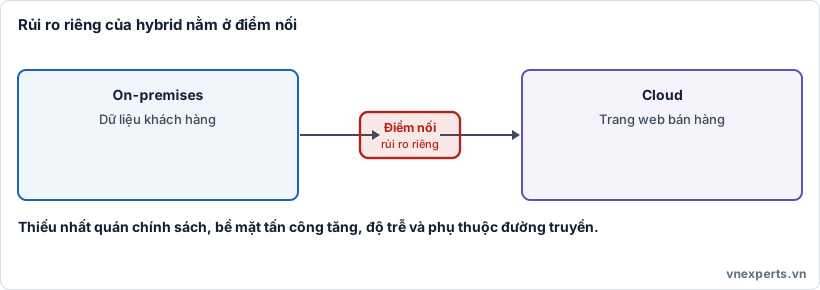
🔗 Hình 39b. Hybrid không chỉ cộng rủi ro của hai bên, mà còn thêm rủi ro mới ở chính điểm nối.
🧭 Vài khái niệm liên quan
- Private cloud: hạ tầng cloud dành riêng cho một tổ chức, có thể do chính tổ chức vận hành hoặc thuê quản lý, kiểm soát nhiều hơn public cloud nhưng ít lợi ích về chi phí chia sẻ.
- Public cloud: hạ tầng dùng chung cho nhiều khách hàng (AWS, Azure, Google Cloud), chính là "cloud" nói đến ở phần trên.
- Community cloud: chia sẻ giữa vài tổ chức có nhu cầu chung (ví dụ các cơ quan nhà nước), ít gặp hơn ba loại trên.
- Cloud-native: ứng dụng được thiết kế ngay từ đầu để chạy trên cloud, tận dụng tối đa các dịch vụ cloud, khác với việc chỉ "chuyển" một ứng dụng cũ lên cloud (lift and shift).
🛡️ Bảng tổng hợp
| Tiêu chí | On-premises | Cloud | Hybrid |
|---|---|---|---|
| Kiểm soát | Toàn bộ | Theo trách nhiệm chia sẻ | Pha trộn, phức tạp hơn |
| Mở rộng | Chậm, cần đầu tư | Nhanh, linh hoạt | Tùy phần |
| Chi phí | Đầu tư ban đầu lớn | Trả theo mức dùng | Cả hai loại chi phí |
| Rủi ro đặc trưng | Vật lý, một điểm lỗi | Cấu hình sai, phụ thuộc nhà cung cấp | Điểm nối, chính sách không đồng nhất |
| Phù hợp khi | Dữ liệu cực nhạy cảm, yêu cầu pháp lý chặt | Cần mở rộng nhanh, ít đầu tư ban đầu | Đang chuyển đổi, hoặc có cả nhu cầu giữ tại chỗ và mở rộng |
🎯 Mẹo làm bài: nhìn ai nắm hạ tầng vật lý và ai chịu trách nhiệm cấu hình. "Phòng máy chủ riêng, tự quản lý mọi thứ" là on-premises. "Thuê dịch vụ, trả theo mức dùng, mở rộng nhanh" là cloud. "Một phần tại chỗ, một phần thuê, có kết nối giữa hai bên" là hybrid, và câu hỏi về rủi ro của hybrid gần như luôn nhắm vào điểm nối hoặc sự thiếu nhất quán về chính sách.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Máy chủ kế toán đặt tại công ty có lợi gì?" | On-premises: kiểm soát toàn bộ, phù hợp dữ liệu nhạy cảm |
| "Email trên cloud thì công ty còn phải lo gì?" | Trách nhiệm chia sẻ: tài khoản, quyền truy cập, dữ liệu |
| "Hệ thống bán hàng nối hai bên có rủi ro gì riêng?" | Hybrid: điểm nối và chính sách không đồng nhất |
| "Đưa hết lên cloud có phải luôn tốt hơn?" | Không mặc định: tùy năng lực tổ chức và yêu cầu dữ liệu |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| On-premises | Hạ tầng tổ chức tự sở hữu và vận hành tại chỗ. |
| Cloud | Hạ tầng thuê từ nhà cung cấp dịch vụ đám mây. |
| Hybrid | Kết hợp on-premises và cloud, có kết nối giữa hai bên. |
| Vendor lock-in | Phụ thuộc vào một nhà cung cấp, khó chuyển đổi. |
| Data residency | Yêu cầu dữ liệu phải lưu trữ tại một vị trí/quốc gia cụ thể. |
| Private / Public / Community cloud | Phân loại cloud theo phạm vi chia sẻ hạ tầng. |
| Cloud-native | Ứng dụng thiết kế riêng để chạy tối ưu trên cloud. |
| Lift and shift | Chuyển nguyên trạng ứng dụng cũ lên cloud mà không thiết kế lại. |
📌 Tóm tắt nhanh
- On-premises: kiểm soát toàn bộ, nhưng tự chịu toàn bộ chi phí và trách nhiệm, mở rộng chậm.
- Cloud: mở rộng nhanh, giảm đầu tư ban đầu, nhưng phụ thuộc nhà cung cấp và dễ hiểu sai trách nhiệm chia sẻ.
- Hybrid: kết hợp cả hai, nhưng thêm rủi ro riêng ở điểm nối và chính sách không đồng nhất.
- Không có kiến trúc nào "an toàn nhất" tuyệt đối; lựa chọn phụ thuộc vào dữ liệu, quy định và năng lực tổ chức.
💬 Hỏi & Đáp nhanh
❓ Cloud có an toàn hơn on-premises không? Không có câu trả lời chung. Nhà cung cấp cloud lớn thường bảo mật hạ tầng vật lý tốt, nhưng sự cố thường đến từ cấu hình của khách hàng, không phải từ hạ tầng của nhà cung cấp (Bài 27). On-premises an toàn hay không phụ thuộc năng lực đội vận hành của chính tổ chức.
❓ Vì sao hybrid lại khó bảo mật hơn cả hai kiểu thuần? Vì phải bảo vệ hai môi trường cùng lúc, cộng thêm đường kết nối giữa chúng, và đảm bảo chính sách (quyền truy cập, vá lỗi, giám sát) nhất quán ở cả hai nơi — điều dễ bị bỏ sót khi đội ngũ quen làm việc trên một môi trường.
❓ Một tổ chức nhỏ nên chọn kiến trúc nào? Thường cloud phù hợp hơn vì giảm gánh nặng vận hành hạ tầng, miễn là tổ chức quản lý tốt tài khoản, quyền truy cập và cấu hình — phần việc luôn thuộc về khách hàng dù dùng kiến trúc nào.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một tổ chức tự sở hữu và vận hành toàn bộ máy chủ trong phòng máy của mình. Đây là kiến trúc nào?
- A. Cloud
- B. On-premises
- C. Hybrid
- D. Serverless
Câu 2. Ưu điểm chính của cloud so với on-premises là gì?
- A. Luôn rẻ hơn trong mọi trường hợp
- B. Mở rộng tài nguyên nhanh và linh hoạt, trả tiền theo mức dùng
- C. Không bao giờ cần quan tâm đến bảo mật
- D. Không cần kết nối Internet
Câu 3. Rủi ro đặc trưng nhất của kiến trúc hybrid là gì?
- A. Chỉ xảy ra ở on-premises
- B. Bề mặt tấn công và sự thiếu nhất quán chính sách ở điểm nối giữa hai môi trường
- C. Không có rủi ro nào vì kết hợp hai điều tốt
- D. Chỉ liên quan tới chi phí
Câu 4. Một tổ chức nghĩ rằng chuyển dữ liệu lên cloud nghĩa là nhà cung cấp lo toàn bộ bảo mật. Đây là hiểu lầm về điều gì?
- A. Zero-day
- B. Trách nhiệm chia sẻ
- C. VM escape
- D. Tailgating
Câu 5. Yếu tố nào khiến một tổ chức ưu tiên giữ dữ liệu on-premises thay vì chuyển hết lên cloud?
- A. Muốn mở rộng tài nguyên nhanh hơn
- B. Yêu cầu pháp lý nghiêm ngặt về nơi lưu trữ dữ liệu (data residency)
- C. Muốn giảm chi phí đầu tư ban đầu
- D. Muốn tránh mọi trách nhiệm bảo mật
👉 Đáp án
Câu 1: B — Tự sở hữu và vận hành tại chỗ là on-premises.
Câu 2: B — Cloud nổi bật ở khả năng mở rộng nhanh và mô hình trả tiền theo mức dùng.
Câu 3: B — Rủi ro của hybrid tập trung ở điểm nối giữa hai môi trường và sự thiếu nhất quán về chính sách.
Câu 4: B — Đây là hiểu lầm về mô hình trách nhiệm chia sẻ: dữ liệu và quyền truy cập luôn là việc của khách hàng.
Câu 5: B — Yêu cầu pháp lý về nơi lưu trữ dữ liệu là lý do phổ biến để giữ hệ thống on-premises.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 38: Ôn tập Phần 2 + Quiz tổng hợp 20 câu | Mục lục khóa học CompTIA Security+ | Bài 40: Mô hình trách nhiệm chia sẻ: IaaS, PaaS, SaaS và multicloud |


