



Bài 38. Ôn tập Phần 2 + Quiz tổng hợp 20 câu
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 38 · 🎯 Domain 2 (Objective 2.1 đến 2.6) · ⏱️ Đọc và làm khoảng 45 phút · 🧪 Không cần lab · 📝 20 câu quiz cuối bài
🎯 Mục tiêu bài học
- Hệ thống hóa toàn bộ kiến thức Phần 2 (Bài 15–37) trên một trang.
- Nhận ra các từ khóa thường gặp trong đề và khái niệm tương ứng.
- Tự đánh giá bằng 20 câu quiz, biết câu sai thuộc bài nào để quay lại ôn.
📎 Về Domain 2: Phần 2 tương ứng Domain 2 (Mối đe dọa, lỗ hổng và tấn công), chiếm khoảng 24% đề SY0-801, phần lớn nhất trong năm Domain. Đây cũng là phần dài nhất của khóa học, 24 bài lý thuyết và 2 bài lab, vì đề thi dành rất nhiều câu hỏi cho việc nhận diện đúng loại mối đe dọa, lỗ hổng hay tấn công từ một tình huống mô tả.
💡 Liên hệ thực tế: cuốn sổ tay của Nam
Sau hơn hai mươi bài, Nam gom các ghi chú rời rạc thành một cuốn sổ tay nhỏ, chia theo "ai tấn công, qua đường nào, nhắm vào điểm yếu gì, bằng chiêu gì, để lại dấu vết gì". Chị Lan mượn xem và nhận xét: "Đọc xong sổ này em thấy an ninh mạng không phải một mớ hỗn độn, mà có trật tự riêng." Đây là tình huống minh họa, không phải vụ việc có thật.
Bài ôn tập này là bản rút gọn của cuốn sổ đó: không có khái niệm mới, chỉ sắp xếp lại những gì đã học để dễ nhớ và dễ tra khi cần.
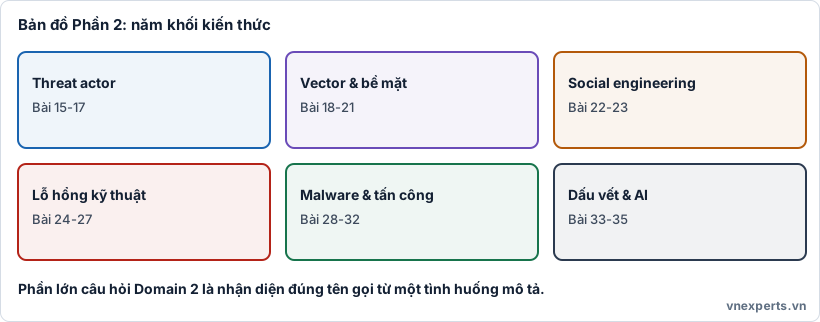
🗺️ Hình 38a. Phần 2 chia thành năm khối: lỗ hổng và threat actor, threat vector và bề mặt tấn công, lỗ hổng kỹ thuật, tấn công và malware, dấu vết và AI.
📘 Kiến thức cốt lõi
🧩 Khối 1: khái niệm nền và threat actor (Bài 15-17)
| Chủ đề | Ghi nhớ |
|---|---|
| CVE | Mã định danh chung cho một lỗ hổng đã công bố |
| CVSS | Điểm 0–10 đo mức độ nghiêm trọng kỹ thuật của lỗ hổng |
| Khả năng khai thác | CVSS không nói lỗ hổng có đang bị khai thác thật hay không. Cần thêm EPSS, danh mục KEV để ưu tiên vá |
| Threat actor | Nation-state/APT (nguồn lực lớn, kiên trì), tội phạm có tổ chức (vì tiền), hacktivist (vì lý tưởng), insider (bên trong), kẻ tấn công thiếu kỹ năng (dùng công cụ có sẵn), shadow IT |
| Thuộc tính | Nội bộ/bên ngoài, nguồn lực, mức độ tinh vi, ý định; nhắm mục tiêu cụ thể hay cơ hội |
| Mũ trắng/đen/xám | Phân biệt theo sự cho phép, không phải theo kỹ năng |
📡 Khối 2: threat vector và bề mặt tấn công (Bài 18-21)
| Chủ đề | Ghi nhớ |
|---|---|
| Threat vector vs attack surface | Vector là đường đi, attack surface là tổng các điểm có thể bị tấn công |
| Qua tin nhắn | Email, SMS, RCS, IM, mã QR, công cụ cộng tác. Phòng thủ nhiều lớp: cổng, phân tích liên kết/tệp, người dùng, MFA |
| Qua tệp, cuộc gọi, thiết bị | Tệp RTF/PDF có macro, vishing (lừa qua điện thoại), USB (baiting, HID), tiện ích trình duyệt độc hại |
| Chuỗi cung ứng | Rủi ro từ nhà cung cấp phần mềm, phần cứng, MSP, SaaS. Giảm bằng SBOM, kiểm tra hash/chữ ký, đánh giá bên thứ ba |
| Bề mặt tấn công của mạng | Cổng mở không cần thiết, thông tin xác thực mặc định, giao thức không an toàn, rogue AP và evil twin |
🎭 Khối 3: social engineering (Bài 22-23)
| Chủ đề | Ghi nhớ |
|---|---|
| Bảy nguyên lý tâm lý | Quyền uy, đe dọa, đồng thuận, khan hiếm, quen thuộc, lòng tin, khẩn cấp |
| Các dạng phishing | Phishing, spear phishing, whaling, BEC, smishing, vishing, quishing (qua mã QR) |
| Xác thực email | SPF, DKIM, DMARC giúp phát hiện email giả mạo tên miền |
| Dạng nâng cao | Pretexting (dựng kịch bản), deepfake, watering hole, typosquatting, tailgating/piggybacking, access control vestibule, shoulder surfing, dumpster diving |
| Nguyên tắc chung | Dừng lại, xác minh qua kênh khác, báo cáo |
🧱 Khối 4: lỗ hổng kỹ thuật (Bài 24-27)
| Chủ đề | Ghi nhớ |
|---|---|
| Ứng dụng | Injection, buffer overflow, memory leak, race condition (TOCTOU), hardcoded secrets. Phát hiện bằng SAST, DAST, fuzzing |
| Web | SQL injection (vá bằng tham số hóa), XSS (vá bằng mã hóa đầu ra), CSRF (vá bằng anti-CSRF token), directory traversal (vá bằng chuẩn hóa đường dẫn) |
| Phần cứng, ảo hóa, cloud, di động | Firmware lỗi thời/EOL, VM escape/sprawl, trách nhiệm chia sẻ trên cloud, thiết bị di động đã root/jailbreak |
| Cấu hình và vận hành | Misconfiguration, stale credentials, rogue device, public object storage, shadow IT, zero-day (chưa có bản vá, cần biện pháp tạm thời nhiều lớp) |
🦠 Khối 5: malware và tấn công (Bài 28-32)
| Chủ đề | Ghi nhớ |
|---|---|
| Malware (1) | Ransomware (mã hóa + đòi tiền), trojan (giả dạng), worm (tự lây qua mạng), spyware, RAT, rootkit |
| Malware (2) | Fileless (chạy trong bộ nhớ), logic bomb (chờ điều kiện), keylogger, botnet (điều khiển qua C2), adware/PUP |
| Tấn công mạng/wireless | DDoS (và phản xạ/khuếch đại), on-path, DNS poisoning/hijacking, replay, evil twin, deauthentication, jamming |
| Tấn công ứng dụng/vật lý | Leo thang đặc quyền (dọc/ngang), credential replay, forced entry, skimming, RFID cloning |
| Tấn công mật khẩu/mật mã | Brute force, dictionary, spraying, credential stuffing, rainbow table (vô hiệu hóa bằng salt), user enumeration, MFA bypass, downgrade |
🔍 Khối 6: dấu vết và AI (Bài 33-35)
| Chủ đề | Ghi nhớ |
|---|---|
| IoC | Dấu vết của xâm nhập: hash, IP/domain, tiến trình lạ, impossible travel, nhật ký bị xóa. Nhiều dấu hiệu khớp nhau là bằng chứng mạnh |
| AI/LLM (1) | Data poisoning, model manipulation, prompt injection (trực tiếp/gián tiếp), jailbreaking, evasion |
| AI/LLM (2) | Rò rỉ dữ liệu, thiên lệch, hallucination, explainability, session hijacking, thực thi mã ngoài ý muốn qua tác tử |
🔍 Từ khóa trong đề → khái niệm
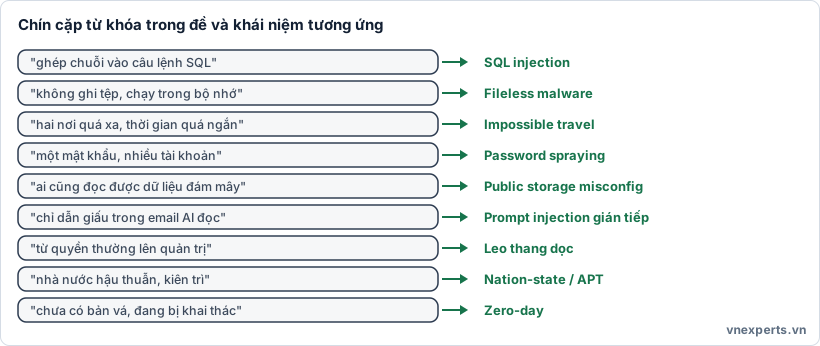
🔍 Hình 38b. Phần 2 có rất nhiều thuật ngữ gần giống nhau; đọc đúng chi tiết trong câu dẫn tới đúng khái niệm.
🧭 Cách làm bài tập tổng hợp
- Xác định câu hỏi đang nhắm vào ai (threat actor), đường vào (vector), điểm yếu (lỗ hổng), hay hành vi tấn công.
- Với các cặp dễ nhầm, kiểm tra theo bảng: vector và attack surface, virus/worm/trojan, leo thang dọc và ngang, SPF/DKIM/DMARC, hash và mã hóa.
- Gạch bỏ hai đáp án chắc chắn sai trước, rồi so hai đáp án còn lại bằng một chi tiết trong câu dẫn.
- Sau khi làm xong, đọc đáp án của cả câu đúng, không chỉ câu sai, để củng cố khái niệm liền kề.
📝 Quiz tổng hợp 20 câu
Làm hết 20 câu rồi mới xem đáp án. Mỗi đáp án có ghi bài cần ôn nếu bạn làm sai.
Câu 1. Một lỗ hổng có điểm CVSS cao nhưng chưa từng bị khai thác trong thực tế, trong khi một lỗ hổng điểm thấp hơn đang bị khai thác rộng rãi. Nguồn thông tin nào giúp quyết định vá lỗ hổng nào trước?
- A. Chỉ cần nhìn điểm CVSS
- B. EPSS hoặc danh mục KEV, cho biết khả năng và thực tế bị khai thác
- C. Tuổi của lỗ hổng
- D. Tên nhà cung cấp phần mềm
Câu 2. Một nhóm tấn công có nguồn lực lớn, kiên trì theo đuổi mục tiêu trong thời gian dài, thường được nhà nước hậu thuẫn. Đây là loại threat actor nào?
- A. Hacktivist
- B. Nation-state / APT
- C. Kẻ tấn công thiếu kỹ năng
- D. Insider vô ý
Câu 3. Kẻ tấn công gửi mã QR dẫn tới trang đăng nhập giả thay vì liên kết văn bản. Đây là biến thể nào của phishing?
- A. Whaling
- B. Quishing
- C. Vishing
- D. Pretexting
Câu 4. Nhà cung cấp phần mềm bị chèn mã độc vào bản cập nhật trước khi gửi tới khách hàng. Đây là rủi ro thuộc loại nào?
- A. Tấn công chuỗi cung ứng
- B. Shoulder surfing
- C. Credential stuffing
- D. Logic bomb
Câu 5. Một trang mạng nội bộ bị kẻ tấn công cài mã độc, biết trước rằng nhân viên công ty mục tiêu thường ghé thăm. Đây là kỹ thuật nào?
- A. Watering hole
- B. Typosquatting
- C. Tailgating
- D. Dumpster diving
Câu 6. Một ứng dụng ghép trực tiếp dữ liệu người dùng vào câu lệnh cơ sở dữ liệu. Biện pháp vá đúng là gì?
- A. Giới hạn độ dài ô nhập
- B. Dùng truy vấn tham số hóa
- C. Đổi màu giao diện
- D. Tắt nhật ký
Câu 7. Một trang web hiển thị lại nội dung người dùng nhập mà không mã hóa đầu ra, khiến mã HTML/JavaScript chèn vào bị trình duyệt thực thi. Đây là lỗ hổng nào?
- A. CSRF
- B. XSS
- C. SSRF
- D. IDOR
Câu 8. Một API nhận tên tệp từ người dùng rồi nối thẳng vào đường dẫn thư mục mà không kiểm tra. Kẻ tấn công dùng ../../ để đọc tệp ngoài thư mục cho phép. Đây là gì?
- A. Race condition
- B. Buffer overflow
- C. Directory traversal
- D. Hardcoded secret
Câu 9. Một thùng lưu trữ đám mây chứa dữ liệu khách hàng bị để công khai do thiết lập sai. Đây là loại lỗ hổng nào?
- A. Public object storage misconfiguration
- B. Zero-day
- C. Rogue device
- D. VM escape
Câu 10. Mã độc mã hóa toàn bộ dữ liệu của nạn nhân rồi đòi tiền chuộc để giải mã. Đây là gì?
- A. Spyware
- B. Ransomware
- C. Adware
- D. Rootkit
Câu 11. Mã độc chạy hoàn toàn trong bộ nhớ, lợi dụng công cụ quản trị có sẵn của hệ điều hành và không ghi tệp lên đĩa. Đây là gì?
- A. Fileless malware
- B. Worm
- C. Trojan
- D. Keylogger
Câu 12. Hàng trăm máy tính bị nhiễm nhận lệnh từ cùng một máy chủ để đồng loạt tấn công một mục tiêu. Cấu trúc này gọi là gì?
- A. Honeypot
- B. Botnet với máy chủ C2
- C. VLAN
- D. Sandbox
Câu 13. Kẻ tấn công chen vào giữa người dùng và máy chủ để đọc và sửa dữ liệu truyền đi, trong khi hai bên tưởng đang giao tiếp trực tiếp. Đây là gì?
- A. On-path
- B. Jamming
- C. SYN flood
- D. Credential stuffing
Câu 14. Một tài khoản người dùng thường khai thác lỗ hổng để có quyền quản trị hệ thống. Đây là leo thang đặc quyền theo chiều nào?
- A. Chiều ngang
- B. Chiều dọc
- C. Không phải leo thang đặc quyền
- D. Chiều xoay vòng
Câu 15. Một mật khẩu phổ biến được thử trên hàng trăm tài khoản khác nhau, mỗi tài khoản chỉ vài lần để né khóa. Đây là kỹ thuật nào?
- A. Credential stuffing
- B. Password spraying
- C. Rainbow table
- D. Birthday attack
Câu 16. Biện pháp nào vô hiệu hóa rainbow table khi lưu trữ mật khẩu?
- A. Dùng salt ngẫu nhiên riêng cho mỗi mật khẩu và thuật toán băm chậm
- B. Lưu mật khẩu dạng văn bản thường
- C. Dùng chung một salt cho mọi mật khẩu
- D. Mã hóa mật khẩu bằng AES hai chiều
Câu 17. Một tài khoản đăng nhập tại Hà Nội lúc 09:00 và tại một quốc gia cách xa hàng nghìn km lúc 09:20. Dấu hiệu này gọi là gì?
- A. Beaconing
- B. Impossible travel
- C. Log manipulation
- D. Birthday attack
Câu 18. Nhật ký bảo mật của một máy chủ bị trống trong gần hai giờ, ngay sau một lần đăng nhập lạ. Nhận định hợp lý nhất là gì?
- A. Lỗi hiển thị, không cần quan tâm
- B. Có thể nhật ký đã bị xóa hoặc can thiệp để che dấu vết, cần điều tra
- C. Máy chủ đang tiết kiệm điện
- D. Nhật ký luôn trống vào ban đêm
Câu 19. Một email chứa dòng chữ giấu yêu cầu trợ lý AI đang tóm tắt hộp thư gửi dữ liệu ra ngoài. Đây là gì?
- A. Prompt injection gián tiếp
- B. Data poisoning
- C. SQL injection
- D. Jamming
Câu 20. Một tác tử AI được nối với công cụ có thể chạy lệnh trên hệ thống. Biện pháp nào giảm rủi ro nhất khi nó nhận phải chỉ dẫn xấu?
- A. Cho tác tử quyền quản trị toàn hệ thống để linh hoạt xử lý
- B. Quyền tối thiểu, chạy mã trong sandbox, kiểm tra đầu ra và yêu cầu người duyệt hành động quan trọng
- C. Tắt nhật ký để tiết kiệm dung lượng lưu trữ
- D. Tin hoàn toàn vào đầu ra của AI vì mô hình đã được huấn luyện kỹ
👉 Đáp án
Câu 1: B — CVSS đo mức độ nghiêm trọng kỹ thuật, không đo khả năng bị khai thác thực tế. EPSS và KEV giúp ưu tiên đúng. Ôn Bài 15.
Câu 2: B — Nguồn lực lớn, kiên trì, thường do nhà nước hậu thuẫn là đặc điểm của nation-state/APT. Ôn Bài 16.
Câu 3: B — Lừa đảo qua mã QR là quishing. Ôn Bài 22.
Câu 4: A — Mã độc chèn vào bản cập nhật của nhà cung cấp là tấn công chuỗi cung ứng. Ôn Bài 20.
Câu 5: A — Cài mã độc vào nơi nạn nhân mục tiêu hay ghé thăm là watering hole. Ôn Bài 23.
Câu 6: B — Ghép chuỗi vào câu SQL được vá bằng truy vấn tham số hóa. Ôn Bài 25 và Bài 37.
Câu 7: B — Chèn mã chạy được vào trình duyệt của nạn nhân do không mã hóa đầu ra là XSS. Ôn Bài 25 và Bài 37.
Câu 8: C — Đi ngược ra ngoài thư mục cho phép bằng ../ là directory traversal. Ôn Bài 25 và Bài 37.
Câu 9: A — Kho lưu trữ công khai do thiết lập sai là lỗ hổng cấu hình (public object storage misconfiguration). Ôn Bài 27.
Câu 10: B — Mã hóa dữ liệu rồi đòi tiền chuộc là ransomware. Ôn Bài 28.
Câu 11: A — Chạy trong bộ nhớ, dùng công cụ có sẵn, không ghi tệp là fileless malware. Ôn Bài 29.
Câu 12: B — Nhiều máy bị nhiễm nhận lệnh từ một máy chủ để tấn công đồng loạt là botnet điều khiển qua C2. Ôn Bài 29.
Câu 13: A — Chen giữa để đọc và sửa dữ liệu truyền đi là on-path. Ôn Bài 30.
Câu 14: B — Từ quyền thấp lên quyền cao hơn là leo thang đặc quyền theo chiều dọc. Ôn Bài 31.
Câu 15: B — Một mật khẩu thử trên nhiều tài khoản, mỗi tài khoản ít lần, là password spraying. Ôn Bài 32.
Câu 16: A — Salt riêng cho từng mật khẩu cùng thuật toán băm chậm làm rainbow table tính sẵn mất tác dụng. Ôn Bài 32.
Câu 17: B — Hai lần đăng nhập ở hai nơi quá xa trong thời gian quá ngắn là impossible travel. Ôn Bài 33.
Câu 18: B — Nhật ký trống bất thường ngay sau sự kiện lạ gợi ý log manipulation, cần điều tra. Ôn Bài 33.
Câu 19: A — Chỉ dẫn xấu nằm trong nội dung bên ngoài mà AI đọc là prompt injection gián tiếp. Ôn Bài 34.
Câu 20: B — Quyền tối thiểu, sandbox, kiểm tra đầu ra và người duyệt hành động quan trọng là các lớp bảo vệ chính cho tác tử AI. Ôn Bài 35.
📊 Đánh giá kết quả
| Số câu đúng | Nhận xét | Việc nên làm |
|---|---|---|
| 17-20 | Nắm chắc Phần 2 | Sang Phần 3, thỉnh thoảng đọc lại bảng từ khóa |
| 13-16 | Khá tốt | Xem lại các bài gắn với câu sai rồi làm lại quiz |
| Dưới 13 | Cần củng cố | Đọc lại các bài liên quan, đặc biệt các cặp "dễ nhầm", rồi làm lại sau vài ngày |
📌 Tóm tắt nhanh
- Phần 2 gồm năm khối: threat actor, threat vector và bề mặt tấn công, social engineering, lỗ hổng kỹ thuật, malware và tấn công, dấu vết và AI.
- Phần lớn câu hỏi của Domain 2 là nhận diện đúng tên gọi từ một tình huống mô tả, nên việc nắm chắc định nghĩa và điểm khác biệt giữa các khái niệm gần giống nhau quan trọng hơn là học thuộc danh sách.
- Với đề tình huống, xác định rõ câu hỏi đang hỏi về ai, qua đường nào, điểm yếu gì hay hành vi gì, rồi gạch đáp án sai trước.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts
🧭 Điều hướng
| ⬅️ Bài trước | 🏠 Mục lục khóa học | Bài kế tiếp ➡️ |
|---|---|---|
| Bài 37: (Lab) Mô phỏng và vá ba lỗ hổng ứng dụng web phổ biến | Mục lục khóa học CompTIA Security+ | Bài 39: Kiến trúc on-premises, cloud và hybrid |


