


 Khóa học CompTIA Security+ OnlineBài 33. Indicators of Compromise (IoC): hash, IP, domain, tiến trình lạ, log manipulation
Bài 33. Indicators of Compromise (IoC): hash, IP, domain, tiến trình lạ, log manipulation
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 33 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Định nghĩa IoC (indicator of compromise) và phân biệt với lỗ hổng.
- Nhận biết các nhóm IoC: tệp (hash), mạng (IP, domain, lưu lượng), máy (tiến trình, khóa registry), tài khoản, nhật ký.
- Hiểu các dấu hiệu hay gặp trong đề: impossible travel, khóa tài khoản hàng loạt, tiêu thụ tài nguyên bất thường, nhật ký bị xóa hoặc thiếu.
- Biết cách dùng IoC để phát hiện, điều tra và chặn, và hạn chế của IoC.
📎 Vị trí trong đề thi: các bài 28–32 mô tả từng loại tấn công. Bài này nói về dấu vết chúng để lại. Đề thường cho một đoạn nhật ký hay một hiện tượng rồi hỏi dấu hiệu này cho thấy điều gì hoặc nên làm gì tiếp.
💡 Liên hệ thực tế: một buổi sáng đọc nhật ký
Thứ Ba, 08:20. Một cảnh báo khiến Nam xem lại nhật ký của công ty chị Lan. Đây là tình huống minh họa, không phải vụ việc có thật.
| Điều Nam thấy | Loại dấu hiệu |
|---|---|
| Máy kế toán có tệp lạ, mã băm trùng với một mẫu mã độc đã công bố | Hash của tệp |
| Máy đó kết nối ra ngoài đều đặn mỗi 60 giây tới một địa chỉ IP chưa từng thấy | IP và lưu lượng ra bất thường (beaconing) |
| Tên miền nó truy vấn mới đăng ký ba ngày, tên ngẫu nhiên | Domain đáng ngờ |
| Tài khoản của chị Lan đăng nhập từ Hà Nội lúc 09:00 và từ nước ngoài lúc 09:20 | Impossible travel |
| Một tiến trình công cụ quản trị chạy lúc 02:00, CPU luôn cao | Tiến trình lạ, tiêu thụ tài nguyên bất thường |
| Nhật ký bảo mật của máy chủ trống từ 02:10 đến 03:40 | Nhật ký bị xóa hoặc bị can thiệp |
Chị Lan hỏi: "Mỗi dấu hiệu nhỏ có đủ kết luận bị xâm nhập không?" Nam trả lời: một dấu hiệu riêng lẻ có thể là báo động giả, nhưng nhiều dấu hiệu khớp nhau là bằng chứng mạnh. Việc của anh là ghép chúng thành một câu chuyện.
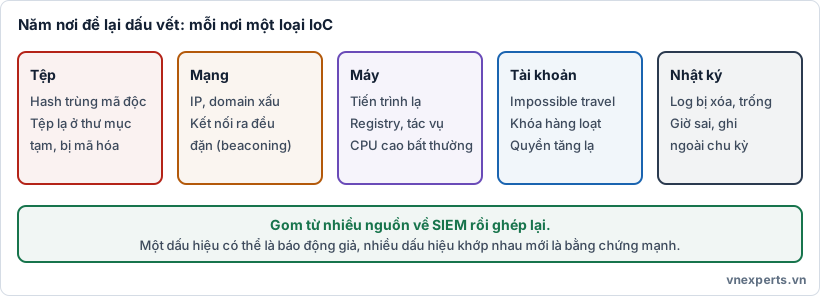
🧩 Hình 33a. Mỗi nơi để lại một loại dấu vết khác nhau, nên cần thu thập từ nhiều nguồn.
📘 Kiến thức cốt lõi
🔎 IoC là gì
IoC là bằng chứng hoặc dấu hiệu cho thấy một hệ thống có thể đã bị xâm nhập hoặc đang bị tấn công. Khác với lỗ hổng (điểm yếu có thể bị khai thác), IoC là dấu vết thực tế của một sự việc đã xảy ra hoặc đang xảy ra.
IoC được thu thập từ nhật ký, công cụ giám sát (SIEM, EDR, IDS/IPS), phân tích mã độc và nguồn chia sẻ thông tin mối đe dọa (threat intelligence). Trong vận hành, chúng được đưa vào công cụ để tự động phát hiện và chặn.
🧬 IoC dạng tệp: hash
Hash (mã băm) của một tệp là "dấu vân tay" của nó (Bài 11). Nếu hash của một tệp trên máy trùng với hash của mã độc đã biết thì gần như chắc chắn đó là mã độc.
Hạn chế: chỉ cần đổi một byte, hash đổi hoàn toàn, nên kẻ tấn công dễ né kiểu phát hiện này.
🌐 IoC dạng mạng
- Địa chỉ IP của máy chủ điều khiển (C2, Bài 29) hoặc nguồn tấn công đã biết.
- Tên miền và URL độc hại: mới đăng ký, tên ngẫu nhiên (DGA), gần giống thương hiệu (typosquatting, Bài 23).
- Lưu lượng bất thường: kết nối ra định kỳ đều đặn (beaconing), lượng dữ liệu ra lớn bất thường (rút dữ liệu), dùng cổng hoặc giao thức lạ, truy vấn DNS bất thường (Bài 30).
Hạn chế: IP và domain thay đổi nhanh. Danh sách cũ nhanh mất tác dụng.
🖥️ IoC trên máy (host)
- Tiến trình lạ hoặc công cụ quản trị chạy bất thường (PowerShell, công cụ từ xa), đặc biệt do ứng dụng Office khởi chạy (Bài 29).
- Thay đổi hệ thống: khóa registry, tác vụ định kỳ mới, mục khởi động, dịch vụ lạ.
- Tệp mới ở thư mục tạm hoặc thư mục người dùng, tệp bị đổi hoặc mã hóa hàng loạt (Bài 28).
- Phần mềm bảo mật bị tắt.
- Tiêu thụ tài nguyên bất thường: CPU, bộ nhớ, đĩa, mạng tăng cao (đào tiền ảo, bot, mã hóa).
👤 IoC về tài khoản
| Dấu hiệu | Gợi ý |
|---|---|
| Impossible travel (di chuyển bất khả thi) | Đăng nhập từ hai nơi cách xa nhau trong thời gian không thể đi kịp: tài khoản bị chiếm |
| Khóa tài khoản hàng loạt | Đoán mật khẩu, spraying (Bài 32) |
| Phiên đồng thời bất thường | Cùng tài khoản đăng nhập nhiều nơi cùng lúc |
| Đăng nhập ngoài giờ hoặc từ thiết bị, quốc gia lạ | Tài khoản bị lợi dụng |
| Nâng quyền, tạo tài khoản mới không có yêu cầu | Leo thang đặc quyền (Bài 31) |
| Truy cập dữ liệu lạ, tải xuống số lượng lớn | Rút dữ liệu |
🧹 Log manipulation và nhật ký thiếu
Kẻ tấn công thường che dấu vết bằng cách xóa hoặc sửa nhật ký. Vì vậy, bản thân việc nhật ký bất thường là IoC:
- Nhật ký bị xóa hoặc trống một khoảng thời gian.
- Nhật ký ghi ngoài chu kỳ (out-of-cycle logging) hoặc dấu thời gian sai.
- Dịch vụ ghi nhật ký bị tắt.
- Nội dung bị sửa để xóa dòng liên quan.
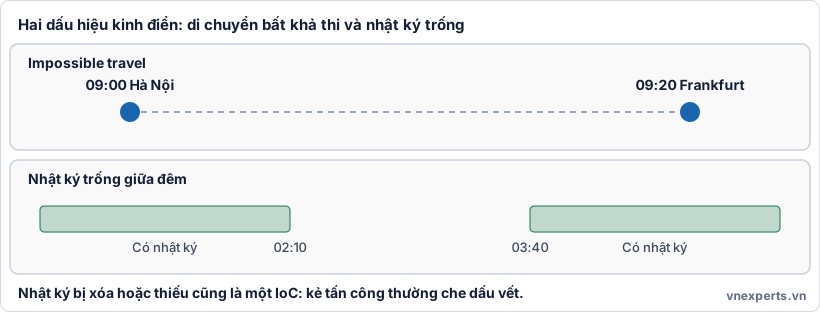
⏱️ Hình 33b. Hai đăng nhập cách nhau 9.000 km trong 20 phút là bất khả thi, và nhật ký trống giữa đêm là dấu hiệu che dấu vết.
Phòng ngừa: gửi nhật ký về máy chủ tập trung (SIEM) ngay khi sinh ra, đặt nhật ký ở nơi chỉ ghi thêm (write-once), bảo vệ quyền xóa nhật ký, đồng bộ giờ (NTP), và cảnh báo khi nhật ký ngừng ghi.
🛠️ Dùng IoC như thế nào
- Thu thập: từ nhật ký, EDR, SIEM, threat intelligence.
- Đối chiếu: tìm trong hệ thống có hash, IP, domain khớp không.
- Chặn: đưa vào tường lửa, lọc DNS, EDR.
- Điều tra: ghép nhiều IoC thành dòng thời gian, tìm phạm vi ảnh hưởng.
- Ứng phó và cải thiện: cô lập, khắc phục, rút kinh nghiệm (Bài 4).
Hạn chế của IoC: chủ yếu là phản ứng (dựa trên điều đã biết), dễ lỗi thời và có thể báo động giả. Nên kết hợp với phát hiện hành vi (dấu hiệu tấn công đang diễn ra), không chỉ so khớp chữ ký.
🎯 Mẹo làm bài: nhìn nơi xuất hiện của dấu hiệu. "Mã băm trùng mẫu mã độc" là IoC tệp. "Kết nối ra đều đặn tới IP lạ" là beaconing tới C2. "Hai nơi xa nhau trong thời gian ngắn" là impossible travel. "Nhiều tài khoản bị khóa cùng lúc" nghi tấn công mật khẩu. "Nhật ký trống hoặc bị xóa" là che dấu vết. Khi nghi ngờ, thu thập bằng chứng và cô lập trước khi xóa hay sửa bất cứ thứ gì.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Hash trùng mẫu có chắc là mã độc không?" | Gần như chắc, nhưng hash dễ bị đổi nên không thể chỉ dựa vào đó |
| "Kết nối đều đặn mỗi phút là sao?" | Beaconing: máy nhiễm báo cáo về máy chủ C2 |
| "Hà Nội rồi nước ngoài sau 20 phút?" | Impossible travel: tài khoản có thể bị chiếm |
| "Nhật ký trống thì sao?" | Dấu hiệu che dấu vết, cần điều tra và khôi phục nhật ký từ SIEM |
| "Chỉ cần chặn IP đó là xong?" | Chưa: IoC dễ đổi, cần điều tra phạm vi và gốc rễ |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| IoC | Dấu hiệu cho thấy hệ thống có thể đã bị xâm nhập. |
| Threat intelligence | Thông tin về mối đe dọa, gồm IoC, được chia sẻ. |
| Hash | Mã băm "dấu vân tay" của tệp. |
| C2 | Máy chủ chỉ huy và điều khiển của kẻ tấn công. |
| Beaconing | Kết nối ra định kỳ đều đặn tới C2. |
| DGA | Thuật toán sinh tên miền ngẫu nhiên. |
| Impossible travel | Đăng nhập từ hai nơi quá xa trong thời gian quá ngắn. |
| Concurrent session | Nhiều phiên đồng thời của cùng một tài khoản. |
| Log manipulation | Xóa hoặc sửa nhật ký để che dấu vết. |
| Out-of-cycle logging | Nhật ký ghi ngoài chu kỳ hoặc thời điểm bất thường. |
| SIEM | Hệ thống tập trung và phân tích nhật ký bảo mật. |
📌 Tóm tắt nhanh
- IoC là dấu vết của xâm nhập, khác với lỗ hổng là điểm yếu.
- Nhóm IoC: tệp (hash), mạng (IP, domain, beaconing), máy (tiến trình, registry, tài nguyên), tài khoản (impossible travel, khóa hàng loạt), nhật ký (bị xóa hoặc thiếu).
- Một dấu hiệu có thể là báo động giả. Nhiều dấu hiệu khớp nhau mới là bằng chứng mạnh.
- Nhật ký phải được gửi tập trung và bảo vệ để không bị xóa.
- IoC dễ lỗi thời: kết hợp với phát hiện hành vi.
💬 Hỏi & Đáp nhanh
❓ IoC và lỗ hổng khác nhau ở đâu? Lỗ hổng là điểm yếu có thể bị khai thác. IoC là dấu vết cho thấy có thể đã có sự việc xảy ra.
❓ Vì sao nhật ký bị thiếu cũng là IoC? Vì kẻ tấn công thường xóa hoặc sửa nhật ký để che dấu vết. Nhật ký "quá sạch" hay có khoảng trống là điều đáng ngờ.
❓ Chặn hết IP và domain trong danh sách có đủ không? Không. Kẻ tấn công đổi hạ tầng liên tục. Cần kết hợp theo dõi hành vi, điều tra phạm vi và xử lý nguyên nhân gốc.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một tài khoản đăng nhập từ Hà Nội, 20 phút sau đăng nhập từ một nước cách xa hàng nghìn km. Dấu hiệu này gọi là gì?
- A. Impossible travel
- B. Beaconing
- C. Rainbow table
- D. Tailgating
Câu 2. Một máy kết nối ra ngoài đều đặn mỗi 60 giây tới một IP lạ. Điều này gợi ý gì?
- A. Máy đang cập nhật bình thường, không cần quan tâm
- B. Beaconing tới máy chủ C2, máy có thể đã nhiễm mã độc
- C. Máy hết pin
- D. Người dùng gõ chậm
Câu 3. Nhật ký bảo mật của một máy chủ bị trống trong 90 phút giữa đêm, ngay sau một đăng nhập lạ. Nhận định hợp lý nhất là gì?
- A. Lỗi hiển thị, bỏ qua
- B. Có thể kẻ tấn công đã xóa hoặc can thiệp nhật ký để che dấu vết, cần điều tra
- C. Máy chủ đang tiết kiệm điện
- D. Nhật ký luôn trống ban đêm
Câu 4. Hash của một tệp trên máy trùng với hash của mã độc đã công bố. Kết luận nào đúng nhất?
- A. Tệp gần như chắc chắn là mã độc đó, cần cô lập và điều tra
- B. Không có ý nghĩa gì
- C. Chỉ là trùng hợp ngẫu nhiên thường gặp
- D. Chắc chắn vô hại
Câu 5. Biện pháp nào giúp bảo vệ nhật ký khỏi bị xóa bởi kẻ tấn công đã chiếm được máy?
- A. Chỉ lưu nhật ký trên chính máy đó
- B. Gửi nhật ký ngay về máy chủ tập trung (SIEM) ở nơi chỉ ghi thêm và giới hạn quyền xóa
- C. Cho mọi người quyền xóa nhật ký
- D. Tắt ghi nhật ký cho đỡ tốn dung lượng
👉 Đáp án
Câu 1: A — Hai đăng nhập ở hai nơi quá xa trong thời gian quá ngắn là impossible travel, gợi ý tài khoản bị chiếm.
Câu 2: B — Kết nối ra định kỳ đều đặn tới IP lạ là beaconing tới C2, thường là dấu hiệu máy bị nhiễm.
Câu 3: B — Nhật ký bị trống ngay sau sự kiện lạ có thể là che dấu vết (log manipulation). Cần điều tra và khôi phục từ nhật ký tập trung.
Câu 4: A — Hash trùng gần như chắc chắn là cùng một tệp. Cần cô lập và điều tra.
Câu 5: B — Gửi nhật ký ngay về nơi tập trung, chỉ ghi thêm, giới hạn quyền xóa giúp giữ bằng chứng dù máy nguồn bị chiếm.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


