


 Khóa học CompTIA Security+ OnlineBài 31. Tấn công ứng dụng và vật lý: privilege escalation, forced entry, skimming
Bài 31. Tấn công ứng dụng và vật lý: privilege escalation, forced entry, skimming
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 31 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 14 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt leo thang đặc quyền theo chiều dọc và chiều ngang, và cách phòng chống.
- Hiểu credential replay và các tấn công nhắm vào phiên, thông tin xác thực trong ứng dụng.
- Mô tả tấn công vật lý: forced entry, skimming, RFID/thẻ cloning, tấn công môi trường.
- Chọn biện pháp phù hợp: quyền tối thiểu, vá lỗi, kiểm soát vật lý nhiều lớp.
📎 Vị trí trong đề thi: các bài 24–25 nói về lỗi trong mã. Bài này nói về những gì kẻ tấn công làm sau khi đã có chỗ đứng (leo thang) và về mặt vật lý. Đề thường cho một tình huống ngắn rồi hỏi tên tấn công hoặc biện pháp.
💡 Liên hệ thực tế: hai chuyện ở hai đầu tòa nhà
Thứ Sáu, 09:00. Nam xử lý hai chuyện trong cùng một ngày. Đây là tình huống minh họa, không phải vụ việc có thật.
| Chuyện | Nam suy luận |
|---|---|
| Tài khoản nhân viên kho bình thường bỗng có quyền quản trị trên máy chủ tệp | Leo thang đặc quyền theo chiều dọc: từ quyền thấp lên quyền cao |
| Một nhân viên kế toán xem được hóa đơn của phòng khác chỉ bằng cách đổi số trên đường dẫn | Leo thang ngang: truy cập dữ liệu của người cùng cấp (Bài 25, IDOR) |
| Tủ mạng ở hành lang bị cạy khóa, có dấu vết | Forced entry: phá khóa để vào |
| Máy ATM của ngân hàng đối tác có khe đọc thẻ lỏng và một camera nhỏ gắn lạ | Skimming: thiết bị đánh cắp dữ liệu thẻ và PIN |
Chị Lan hỏi: "Một bên là phần mềm, một bên là khóa cửa, sao lại học chung?" Nam trả lời: vì kẻ tấn công chọn đường dễ nhất, mà bảo mật tốt cần phòng cả hai phía. Máy chủ vá kỹ đến đâu cũng vô nghĩa nếu ai cũng đi vào được phòng máy.
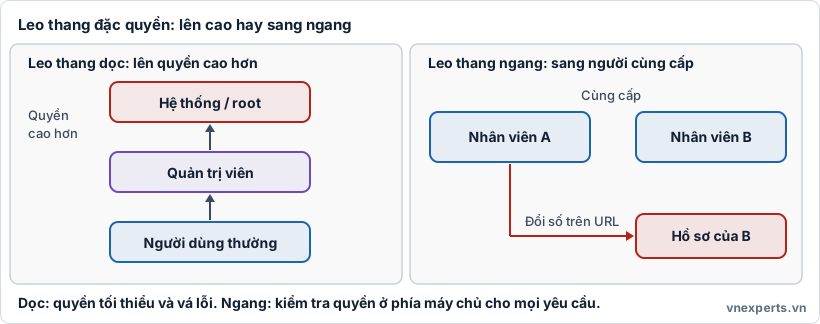
🪜 Hình 31a. Leo thang dọc lên quyền cao hơn, leo thang ngang sang dữ liệu của người cùng cấp.
📘 Kiến thức cốt lõi
🪜 Privilege escalation (leo thang đặc quyền)
Kẻ tấn công đã có một chỗ đứng (tài khoản thường hay một dịch vụ bị chiếm) rồi nâng quyền lên để làm được nhiều hơn.
| Loại | Mô tả | Ví dụ |
|---|---|---|
| Dọc (vertical) | Từ quyền thấp lên quyền cao hơn | Người dùng thường thành quản trị viên |
| Ngang (horizontal) | Truy cập tài nguyên của người cùng cấp quyền | Xem hóa đơn, hộp thư của người khác |
Cách thường gặp: khai thác lỗ hổng của hệ điều hành hoặc ứng dụng, cấu hình sai (quyền quá rộng, dịch vụ chạy bằng tài khoản mạnh), lấy cắp thông tin xác thực của người có quyền cao, hoặc lợi dụng thiết lập thiếu kiểm tra quyền ở tầng ứng dụng.
Phòng chống:
- Nguyên tắc quyền tối thiểu (least privilege, Bài 4).
- Vá lỗi hệ điều hành và ứng dụng đúng hạn.
- Tách tài khoản quản trị khỏi tài khoản thường, dùng nâng quyền tạm thời khi cần (JIT).
- Kiểm tra quyền ở phía máy chủ cho mọi yêu cầu, không tin dữ liệu từ phía người dùng.
- Giám sát thay đổi quyền và hành vi bất thường.
🔁 Credential replay và tấn công vào phiên
Credential replay là dùng lại thông tin xác thực đã bắt hoặc đánh cắp (mã băm, vé, cookie phiên) để đăng nhập mà không cần biết mật khẩu gốc. Gần với replay ở Bài 30, nhưng nhằm vào thông tin xác thực cụ thể.
Phòng chống: mã hóa kênh truyền, thời hạn ngắn cho phiên và vé, cookie HttpOnly, Secure, SameSite (Bài 25), xác thực chống phát lại, MFA, hủy phiên khi đăng xuất.
🚪 Forced entry (cưỡng ép xâm nhập)
Vào cơ sở bằng sức mạnh hoặc phá hủy: cạy khóa, phá cửa, cắt hàng rào, bẻ cửa sổ. Khác với tailgating ở Bài 23 (lợi dụng người), đây là phá vật lý.
Phòng chống theo nhiều lớp:
- Hàng rào, đèn chiếu sáng, bảo vệ ở vòng ngoài.
- Khóa chắc, cửa gia cố, kiểm soát ra vào bằng thẻ hoặc sinh trắc.
- Camera giám sát và cảm biến chuyển động, cửa, kèm cảnh báo.
- Khóa tủ mạng và phòng máy chủ, niêm phong chống can thiệp (tamper-evident).
- Quy trình kiểm tra định kỳ và ứng phó khi có báo động.
💳 Skimming và thẻ cloning
Skimming là dùng thiết bị gắn thêm vào máy ATM, máy POS hoặc trạm xăng để đọc dữ liệu thẻ, thường kèm camera hoặc bàn phím giả để lấy mã PIN. Dữ liệu sau đó được dùng để sao chép thẻ (cloning).
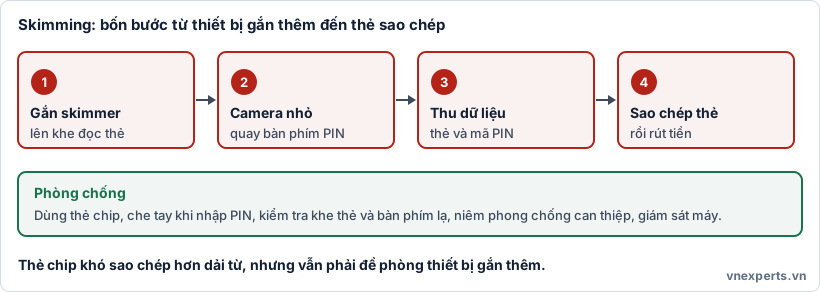
💳 Hình 31b. Skimmer đọc dữ liệu thẻ, camera lấy PIN, rồi kẻ tấn công dùng dữ liệu đó sao chép thẻ.
Liên quan: RFID/NFC cloning: đọc và sao chép thẻ ra vào hoặc thẻ không tiếp xúc ở khoảng cách gần bằng thiết bị đọc. Thẻ dùng công nghệ cũ, không mã hóa, dễ bị sao chép hơn.
Phòng chống:
- Dùng thẻ chip (EMV) và thẻ không tiếp xúc có mã hóa, mã dùng một lần, thay cho dải từ.
- Kiểm tra thiết bị trước khi dùng: khe thẻ lỏng, bàn phím dày, camera lạ. Che tay khi nhập PIN.
- Với tổ chức: kiểm tra định kỳ máy ATM/POS, niêm phong chống can thiệp, giám sát bằng camera.
- Với thẻ ra vào: dùng công nghệ có mã hóa, vỏ chắn sóng (shielding), kết hợp MFA ở khu vực nhạy cảm.
🌡️ Tấn công môi trường (nhắc nhanh)
Không nhằm vào dữ liệu mà vào điều kiện vận hành: cắt điện, làm nóng phòng máy (phá hệ thống làm mát), gây ẩm, cháy. Phòng chống: nguồn dự phòng (UPS, máy phát), làm mát dự phòng, cảm biến nhiệt, độ ẩm, khói, hệ thống chữa cháy và kế hoạch phục hồi (Bài 4).
🎯 Mẹo làm bài: nhìn hướng của quyền và loại tác động. "Từ quyền thấp lên quyền cao" là leo thang dọc. "Xem dữ liệu của người cùng cấp" là leo thang ngang. "Dùng lại vé hay mã băm đã bắt" là credential replay. "Cạy khóa, phá cửa" là forced entry. "Thiết bị gắn thêm đọc thẻ" là skimming. "Sao chép thẻ ra vào ở khoảng cách gần" là RFID cloning. Biện pháp chung: quyền tối thiểu cho phần mềm, kiểm soát vật lý nhiều lớp cho phần cứng.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Tài khoản kho sao thành quản trị được?" | Leo thang dọc: cần quyền tối thiểu và vá lỗi |
| "Xem hóa đơn phòng khác bằng cách đổi số?" | Leo thang ngang: thiếu kiểm tra quyền phía máy chủ |
| "Tủ mạng bị cạy thì xử lý sao?" | Forced entry: khóa chắc, niêm phong, camera, cảnh báo |
| "Camera lạ trên ATM là gì?" | Skimming: thiết bị gắn thêm lấy PIN |
| "Thẻ ra vào có sao chép được không?" | RFID cloning: dùng công nghệ có mã hóa |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Privilege escalation | Leo thang đặc quyền: nâng quyền cao hơn mức được cấp. |
| Vertical / Horizontal | Leo thang lên quyền cao hơn / sang người cùng cấp. |
| Least privilege | Chỉ cấp quyền tối thiểu cần thiết. |
| JIT access | Cấp quyền tạm thời đúng lúc cần. |
| Credential replay | Dùng lại thông tin xác thực đã bắt hoặc đánh cắp. |
| Forced entry | Xâm nhập vật lý bằng phá khóa, phá cửa. |
| Tamper-evident | Niêm phong cho thấy dấu hiệu bị can thiệp. |
| Skimming | Đọc dữ liệu thẻ bằng thiết bị gắn thêm. |
| Cloning | Sao chép thẻ từ dữ liệu đã đánh cắp. |
| RFID / NFC | Công nghệ thẻ và giao tiếp không tiếp xúc. |
| EMV (chip) | Chuẩn thẻ chip, khó sao chép hơn dải từ. |
📌 Tóm tắt nhanh
- Leo thang đặc quyền có hai chiều: dọc (lên quyền cao) và ngang (sang người cùng cấp). Phòng bằng quyền tối thiểu, vá lỗi, kiểm tra quyền phía máy chủ.
- Credential replay dùng lại thông tin xác thực bắt được. Phòng bằng mã hóa, phiên ngắn, MFA.
- Forced entry phá vật lý. Phòng bằng kiểm soát nhiều lớp: hàng rào, khóa, camera, báo động.
- Skimming và RFID cloning sao chép thẻ. Phòng bằng thẻ chip, mã hóa, kiểm tra thiết bị.
- Tấn công môi trường nhắm vào điện, nhiệt, độ ẩm. Phòng bằng dự phòng.
💬 Hỏi & Đáp nhanh
❓ Leo thang đặc quyền có luôn cần lỗ hổng phần mềm không? Không. Nhiều trường hợp chỉ do cấu hình quá rộng, tài khoản dịch vụ quá mạnh hoặc thiếu kiểm tra quyền.
❓ Chip có chống hoàn toàn skimming không? Giảm nhiều vì dữ liệu chip khó sao chép hơn dải từ. Nhưng thiết bị gắn thêm vẫn có thể lấy PIN hoặc dữ liệu dải từ khi thẻ còn dùng dải từ.
❓ Forced entry và tailgating khác nhau chỗ nào? Forced entry là phá để vào. Tailgating là lợi dụng người có quyền để vào mà không bị chặn.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một tài khoản người dùng thường khai thác lỗ hổng để có quyền quản trị viên. Đây là gì?
- A. Leo thang đặc quyền theo chiều dọc
- B. Leo thang đặc quyền theo chiều ngang
- C. Skimming
- D. SYN flood
Câu 2. Người dùng đổi một số trên đường dẫn và xem được hồ sơ của đồng nghiệp cùng cấp. Đây là loại nào, và cách phòng chống đúng là gì?
- A. Leo thang ngang. Kiểm tra quyền ở phía máy chủ cho mọi yêu cầu
- B. Leo thang dọc. Tăng độ dài mật khẩu
- C. Forced entry. Lắp thêm khóa
- D. Skimming. Dùng thẻ chip
Câu 3. Một thiết bị nhỏ gắn lên khe đọc thẻ của máy ATM cùng một camera hướng vào bàn phím. Đây là tấn công nào?
- A. Forced entry
- B. Skimming
- C. Replay
- D. Jamming
Câu 4. Cách nào giúp giảm nhiều nhất nguy cơ leo thang đặc quyền do tài khoản có quyền quá rộng?
- A. Cấp mọi người quyền quản trị cho tiện
- B. Áp dụng quyền tối thiểu và tách tài khoản quản trị khỏi tài khoản thường
- C. Tắt cập nhật hệ điều hành
- D. Dùng chung một mật khẩu quản trị
Câu 5. Kẻ tấn công cạy khóa tủ mạng ngoài hành lang để cắm thiết bị vào. Biện pháp nào phù hợp nhất?
- A. Chỉ đổi mật khẩu Wi-Fi
- B. Khóa chắc cho tủ mạng, niêm phong chống can thiệp, camera và cảnh báo
- C. Tắt camera để tiết kiệm điện
- D. Để tủ mở cho dễ bảo trì
👉 Đáp án
Câu 1: A — Từ quyền thấp lên quyền cao hơn là leo thang đặc quyền theo chiều dọc.
Câu 2: A — Xem dữ liệu của người cùng cấp là leo thang ngang. Cách phòng đúng là kiểm tra quyền ở phía máy chủ cho mọi yêu cầu.
Câu 3: B — Thiết bị gắn thêm đọc thẻ kèm camera lấy PIN là skimming.
Câu 4: B — Quyền tối thiểu và tách tài khoản quản trị giới hạn hậu quả khi một tài khoản bị chiếm.
Câu 5: B — Phá khóa là forced entry. Cần kiểm soát vật lý nhiều lớp: khóa chắc, niêm phong, camera và cảnh báo.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


