


 Khóa học CompTIA Security+ OnlineBài 30. Tấn công mạng và wireless: DDoS, on-path, DNS, replay, evil twin
Bài 30. Tấn công mạng và wireless: DDoS, on-path, DNS, replay, evil twin
Khóa học CompTIA Security+ SY0-801 · Phần 2: Mối đe dọa, lỗ hổng và tấn công · Bài 30 · 🎯 Objective 2.5 · ⏱️ Đọc khoảng 15 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Phân biệt DoS và DDoS, hiểu cơ chế khuếch đại và phản xạ.
- Mô tả tấn công on-path (trước đây gọi là man-in-the-middle) và cách phòng chống.
- Hiểu DNS poisoning, DNS hijacking và cách giảm rủi ro.
- Giải thích replay attack, và các tấn công không dây: evil twin, deauthentication, jamming.
- Chọn biện pháp phù hợp cho từng loại.
📎 Vị trí trong đề thi: Objective 2.5 yêu cầu nhận biết tấn công từ mô tả. Đề hay cho một hiện tượng (mạng quá tải, chứng chỉ báo lỗi, tên miền trỏ sai, Wi-Fi giống hệt nhưng lạ) rồi hỏi tên tấn công hoặc biện pháp. Một số khái niệm đã gặp ở Bài 21 và Bài 29.
💡 Liên hệ thực tế: một buổi chiều nhiều sự cố
Thứ Năm, 14:10. Nam nhận liên tiếp bốn báo cáo từ công ty chị Lan. Đây là tình huống minh họa, không phải vụ việc có thật.
| Báo cáo | Nam suy luận |
|---|---|
| Website bán hàng chậm rồi sập, nhật ký thấy hàng nghìn yêu cầu từ nhiều địa chỉ khác nhau | DDoS: nhiều nguồn cùng làm quá tải dịch vụ |
| Nhân viên ở quán cà phê thấy trình duyệt cảnh báo chứng chỉ lạ khi vào trang ngân hàng | Có thể bị on-path: có kẻ chen giữa kết nối |
| Một khách gõ đúng tên miền nhưng vào trang giả giống hệt | DNS poisoning hoặc hijacking: tên miền bị trỏ sai |
| Wi-Fi quán có hai mạng cùng tên, một mạng không mật khẩu | Evil twin: điểm truy cập giả mạo (Bài 21) |
Chị Lan hỏi: "Toàn là mạng, có cách nào chặn chung không?" Nam trả lời: không có một cách chung, vì mỗi tấn công nhắm vào một điểm khác nhau. Điều quan trọng là nhận ra đúng dấu hiệu rồi áp biện pháp đúng chỗ.
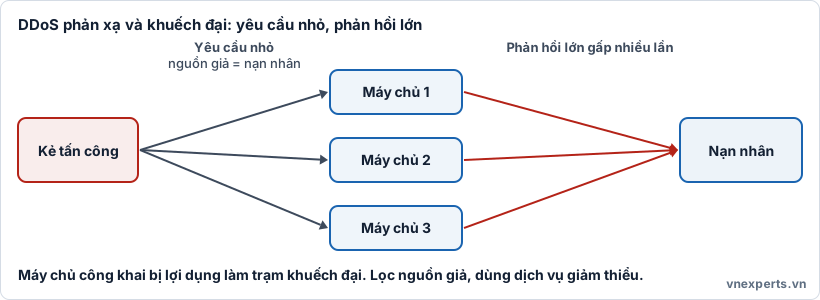
🌊 Hình 30a. Yêu cầu nhỏ có địa chỉ nguồn giả được các máy chủ công khai "phản xạ" thành phản hồi lớn đổ vào nạn nhân.
📘 Kiến thức cốt lõi
🌊 DoS và DDoS
DoS (denial of service, từ chối dịch vụ) làm dịch vụ không phục vụ được người dùng hợp lệ, thường bằng cách làm quá tải. DDoS (distributed) làm điều đó từ rất nhiều nguồn cùng lúc, thường là botnet (Bài 29), nên khó chặn theo từng địa chỉ.
Ba nhóm phổ biến:
| Nhóm | Nhắm vào | Ví dụ |
|---|---|---|
| Volumetric (khối lượng) | Làm đầy băng thông | Gửi lượng dữ liệu khổng lồ |
| Protocol (giao thức) | Cạn tài nguyên thiết bị mạng | SYN flood: gửi hàng loạt yêu cầu mở kết nối dở dang |
| Application (ứng dụng) | Làm ứng dụng quá tải | Gửi nhiều yêu cầu web hợp lệ nhưng tốn kém |
Khuếch đại và phản xạ (amplification, reflection): kẻ tấn công gửi yêu cầu nhỏ giả mạo địa chỉ nguồn là nạn nhân tới các máy chủ công khai (như DNS mở). Các máy chủ này trả lời bằng gói lớn hơn nhiều tới nạn nhân.
Phòng chống: dịch vụ giảm thiểu DDoS hoặc CDN, giới hạn tốc độ (rate limiting), lọc lưu lượng bất thường, chặn địa chỉ nguồn giả ở biên (lọc ra vào), mở rộng tài nguyên khi cần, kế hoạch ứng phó sự cố (Bài 4).
🕵️ On-path (man-in-the-middle)
On-path là khi kẻ tấn công chen vào giữa hai bên đang giao tiếp để đọc, sửa hoặc chặn dữ liệu, trong khi hai bên tưởng đang nói chuyện trực tiếp. Thuật ngữ cũ là man-in-the-middle.
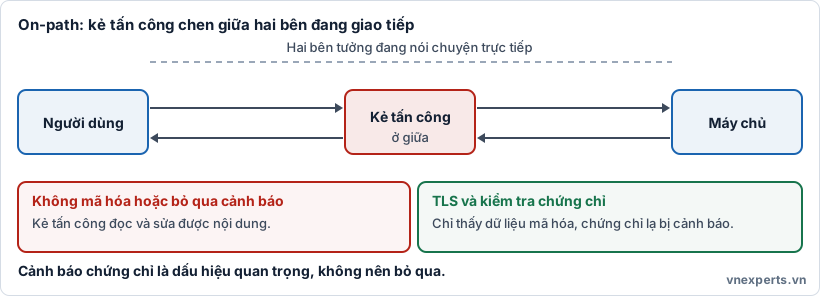
🕵️ Hình 30b. Kẻ tấn công nhận và chuyển tiếp lưu lượng, trong khi mã hóa và kiểm tra chứng chỉ giữ cho nội dung không bị đọc.
Cách đặt mình ở giữa thường gặp:
- ARP spoofing trong mạng nội bộ: giả mạo địa chỉ phần cứng để lưu lượng đi qua máy kẻ tấn công.
- Evil twin hoặc Wi-Fi công cộng giả mạo.
- SSL stripping: ép kết nối từ HTTPS xuống HTTP không mã hóa.
- Chiếm điều khiển bộ định tuyến hoặc cấu hình proxy.
Phòng chống:
- Mã hóa đầu cuối bằng TLS và kiểm tra chứng chỉ (Bài 12, 13). Cảnh báo chứng chỉ là dấu hiệu quan trọng, không bỏ qua.
- HSTS buộc trình duyệt luôn dùng HTTPS.
- VPN khi dùng mạng không tin cậy.
- Ở mạng nội bộ: dynamic ARP inspection, 802.1X (Bài 21).
🧭 DNS poisoning và hijacking
DNS dịch tên miền thành địa chỉ IP. Nếu kết quả bị làm giả, người dùng bị đưa tới trang giả dù gõ đúng tên.
- DNS poisoning (đầu độc bộ nhớ đệm): đưa bản ghi giả vào bộ nhớ đệm của máy phân giải DNS, nên nhiều người dùng nhận kết quả sai.
- DNS hijacking: chiếm quyền cấu hình DNS (trên máy, bộ định tuyến hoặc tài khoản quản lý tên miền) để trỏ sang địa chỉ khác.
- DNS tunneling: giấu dữ liệu trong truy vấn DNS để rút dữ liệu hoặc điều khiển từ xa.
Phòng chống: DNSSEC (ký số bản ghi DNS để kiểm tra tính xác thực), máy phân giải DNS tin cậy và vá lỗi, DNS qua TLS/HTTPS, bảo vệ tài khoản quản lý tên miền bằng MFA, giám sát lưu lượng DNS bất thường.
🔁 Replay attack
Kẻ tấn công bắt một thông điệp hợp lệ (phiên đăng nhập, yêu cầu thanh toán, thẻ xác thực) rồi gửi lại sau đó để hưởng lợi dù không biết nội dung.
Phòng chống: nonce (số chỉ dùng một lần), dấu thời gian và thời hạn ngắn, mã chỉ dùng một lần, hủy phiên khi đăng xuất, kênh mã hóa và chống lặp.
📶 Tấn công không dây
| Tấn công | Mô tả | Phòng chống |
|---|---|---|
| Evil twin | Điểm truy cập giả, cùng tên với mạng thật để nạn nhân kết nối | WPA3, 802.1X, kiểm tra chứng chỉ, giám sát AP lạ (Bài 21) |
| Deauthentication | Gửi khung giả để ngắt thiết bị khỏi Wi-Fi, ép kết nối lại hoặc nghe lén | Bảo vệ khung quản lý (như 802.11w), WPA3 |
| Jamming | Gây nhiễu sóng làm mạng không dùng được | Giám sát phổ sóng, vị trí và công suất hợp lý, dự phòng có dây |
| Bluetooth (bluejacking, bluesnarfing) | Gửi tin không mời, hoặc đánh cắp dữ liệu qua Bluetooth bật bừa bãi | Tắt khi không dùng, đặt chế độ không công khai, cập nhật |
🎯 Mẹo làm bài: nhìn hiện tượng và điểm bị nhắm. "Nhiều nguồn làm quá tải dịch vụ" là DDoS. "Yêu cầu giả địa chỉ nguồn, phản hồi lớn" là phản xạ và khuếch đại. "Chen giữa, đọc dữ liệu" là on-path. "Gõ đúng tên miền nhưng vào trang giả" là DNS poisoning hoặc hijacking. "Gửi lại thông điệp cũ" là replay. "Mạng giống hệt nhưng giả" là evil twin. "Ngắt thiết bị khỏi Wi-Fi bằng khung giả" là deauthentication. "Nhiễu sóng" là jamming.
🧠 Áp vào câu chuyện của Nam
| Câu hỏi của chị Lan | Khái niệm trả lời |
|---|---|
| "Sao website sập khi có hàng nghìn yêu cầu?" | DDoS, cần dịch vụ giảm thiểu và giới hạn tốc độ |
| "Cảnh báo chứng chỉ lạ có quan trọng không?" | Có, dấu hiệu on-path: không bỏ qua |
| "Gõ đúng tên mà vào trang giả là sao?" | DNS poisoning hoặc hijacking, dùng DNSSEC và DNS tin cậy |
| "Wi-Fi quán nên dùng thế nào?" | Tránh mạng lạ, dùng VPN, nhận biết evil twin |
| "Có kẻ gửi lại lệnh cũ thì sao?" | Replay: cần nonce và thời hạn ngắn |
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| DoS / DDoS | Từ chối dịch vụ / từ nhiều nguồn cùng lúc. |
| SYN flood | Gửi hàng loạt yêu cầu mở kết nối dở dang làm cạn tài nguyên. |
| Amplification | Khuếch đại: phản hồi lớn hơn yêu cầu nhiều lần. |
| Reflection | Phản xạ: dùng máy thứ ba gửi phản hồi tới nạn nhân. |
| On-path | Kẻ tấn công chen giữa hai bên giao tiếp (cũ: MITM). |
| ARP spoofing | Giả mạo ARP để chuyển hướng lưu lượng nội bộ. |
| SSL stripping | Ép kết nối từ HTTPS xuống HTTP. |
| HSTS | Buộc trình duyệt luôn dùng HTTPS. |
| DNS poisoning | Đưa bản ghi giả vào bộ nhớ đệm DNS. |
| DNSSEC | Ký số bản ghi DNS để kiểm tra tính xác thực. |
| Replay | Gửi lại thông điệp hợp lệ đã bắt được. |
| Nonce | Giá trị chỉ dùng một lần. |
| Deauthentication | Ngắt thiết bị khỏi Wi-Fi bằng khung giả. |
| Jamming | Gây nhiễu sóng vô tuyến. |
📌 Tóm tắt nhanh
- DDoS làm quá tải từ nhiều nguồn. Phản xạ và khuếch đại dùng máy thứ ba để tăng lưu lượng. Phòng bằng dịch vụ giảm thiểu, giới hạn tốc độ, lọc ở biên.
- On-path chen giữa để đọc hoặc sửa dữ liệu. Phòng bằng TLS, kiểm tra chứng chỉ, HSTS, VPN.
- DNS poisoning và hijacking đưa người dùng tới trang giả. Phòng bằng DNSSEC, DNS tin cậy, MFA cho tài khoản tên miền.
- Replay gửi lại thông điệp cũ. Phòng bằng nonce, dấu thời gian, thời hạn phiên.
- Không dây: evil twin, deauthentication, jamming, Bluetooth, mỗi loại một cách phòng riêng.
💬 Hỏi & Đáp nhanh
❓ DoS và DDoS khác nhau chỗ nào? DoS đến từ một nguồn, DDoS đến từ rất nhiều nguồn cùng lúc (thường là botnet) nên khó chặn theo từng địa chỉ.
❓ HTTPS có chống hoàn toàn on-path không? Giảm rất nhiều vì nội dung được mã hóa và chứng chỉ được kiểm tra. Nhưng nếu người dùng bỏ qua cảnh báo chứng chỉ hoặc bị ép xuống HTTP (SSL stripping), rủi ro vẫn còn. HSTS giúp chặn trường hợp sau.
❓ Replay khác on-path chỗ nào? On-path chen giữa theo thời gian thực để đọc hoặc sửa. Replay lưu rồi gửi lại sau, không cần hiểu nội dung.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Kẻ tấn công gửi yêu cầu nhỏ có địa chỉ nguồn giả mạo là nạn nhân tới nhiều máy chủ DNS công khai, các máy chủ này trả lời bằng gói lớn tới nạn nhân. Đó là gì?
- A. Phản xạ và khuếch đại (DDoS)
- B. SQL injection
- C. Replay
- D. Evil twin
Câu 2. Kẻ tấn công chen vào giữa người dùng và máy chủ, đọc và sửa dữ liệu mà hai bên không biết. Đó là gì?
- A. Jamming
- B. On-path
- C. SYN flood
- D. Tailgating
Câu 3. Người dùng gõ đúng tên miền ngân hàng nhưng bị đưa tới trang giả, do bản ghi sai trong bộ nhớ đệm của máy phân giải DNS. Đây là gì, và biện pháp phù hợp nào giúp?
- A. DNS poisoning, dùng DNSSEC và máy phân giải DNS tin cậy
- B. VM escape, vá hypervisor
- C. Replay, dùng nonce
- D. Deauthentication, bật 802.11w
Câu 4. Kẻ tấn công bắt lại một yêu cầu xác thực hợp lệ và gửi lại sau đó để được truy cập. Biện pháp nào hiệu quả nhất?
- A. Dùng nonce và thời hạn ngắn cho thông điệp xác thực
- B. Tăng độ sáng màn hình
- C. Dùng mật khẩu ngắn hơn
- D. Tắt mã hóa
Câu 5. Thiết bị liên tục bị ngắt khỏi Wi-Fi vì ai đó gửi khung giả. Tấn công này gọi là gì?
- A. Evil twin
- B. Deauthentication
- C. Bluesnarfing
- D. DNS tunneling
👉 Đáp án
Câu 1: A — Yêu cầu nhỏ giả địa chỉ nguồn, máy thứ ba trả lời gói lớn tới nạn nhân là phản xạ và khuếch đại.
Câu 2: B — Chen giữa hai bên để đọc hoặc sửa dữ liệu là on-path (trước đây gọi là man-in-the-middle).
Câu 3: A — Bản ghi sai trong bộ nhớ đệm DNS là DNS poisoning. DNSSEC và máy phân giải tin cậy giảm rủi ro.
Câu 4: A — Replay được chặn bằng nonce, dấu thời gian và thời hạn ngắn để thông điệp cũ không còn hiệu lực.
Câu 5: B — Gửi khung giả để ngắt thiết bị khỏi Wi-Fi là deauthentication. Evil twin là điểm truy cập giả.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts


