
Danh mục sản phẩm
 Khóa học CompTIA Security+ OnlineBài 3. Bốn nhóm kiểm soát bảo mật - Technical, Managerial, Operational, Physical
Bài 3. Bốn nhóm kiểm soát bảo mật - Technical, Managerial, Operational, Physical
Khóa học CompTIA Security+ SY0-801 · Phần 1: Khái niệm bảo mật cốt lõi · Bài 3 · 🎯 Objective 1.1 · ⏱️ Đọc khoảng 12 phút · 🧪 Không cần lab · 📝 5 câu bài tập cuối bài
🎯 Mục tiêu bài học
- Nêu bốn nhóm kiểm soát bảo mật (control categories) và ý nghĩa của từng nhóm.
- Nhận biết nhanh một biện pháp thuộc nhóm nào bằng một câu hỏi duy nhất.
- Hiểu vì sao một tổ chức cần đủ cả bốn nhóm, không thể chỉ dựa vào công nghệ.
- Phân loại các biện pháp trong một tình huống thực tế.
📎 Vị trí trong đề thi: bài này nằm trong Objective 1.1. Bài 3 học nhóm kiểm soát (ai hoặc cái gì thực hiện biện pháp). Bài 4 học loại kiểm soát (biện pháp làm việc gì và vào lúc nào). Hai cách phân loại này đi cùng nhau trong đề thi.
💡 Liên hệ thực tế: một vòng khảo sát buổi sáng
Hai tuần sau vụ bảng lương, giám đốc công ty của chị Lan nhờ Nam khảo sát toàn bộ hiện trạng bảo mật. Đây là tình huống minh họa, không phải vụ việc có thật. Nam đi một vòng công ty và dừng ở bốn nơi.
- Thứ Tư, 09:00. Phòng máy chủ. Tủ rack đặt trong phòng kho cạnh nhà vệ sinh. Cửa không khóa, không có camera. Nam bước vào mà không ai hỏi.
- 09:40. Phòng kế toán. Máy tính chưa mã hóa ổ đĩa. Phần mềm diệt virus hết hạn từ lâu. Tường lửa của Windows bị tắt "cho dễ chia sẻ file".
- 10:30. Phòng giám đốc. Nam hỏi chính sách bảo mật thông tin. Công ty chưa có văn bản nào và chưa từng đánh giá rủi ro.
- 11:15. Phòng nhân sự. Nam đối chiếu danh sách tài khoản với danh sách nhân viên. Anh Tâm đã nghỉ việc từ tháng trước nhưng tài khoản vẫn hoạt động. Công ty có biểu mẫu thu hồi tài khoản, nhưng thường bị bỏ qua.
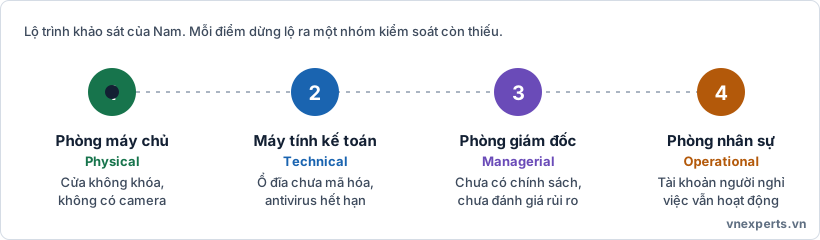
🚶 Hình 3a. Mỗi điểm dừng lộ ra một nhóm kiểm soát còn thiếu.
Nam nhận ra bốn chỗ hở nằm ở bốn tầng khác nhau: cánh cửa, chiếc máy tính, tờ giấy chính sách và thói quen làm việc. Sửa riêng một tầng thì ba tầng còn lại vẫn mở. Bài học này cho bạn cách gọi tên từng tầng.
📘 Kiến thức cốt lõi
🗂️ Bốn nhóm kiểm soát bảo mật
Ở Bài 1, bạn đã biết kiểm soát bảo mật (security control) là biện pháp làm giảm rủi ro. Các kiểm soát được chia thành bốn nhóm dựa trên một câu hỏi: ai hoặc cái gì thực hiện biện pháp đó?
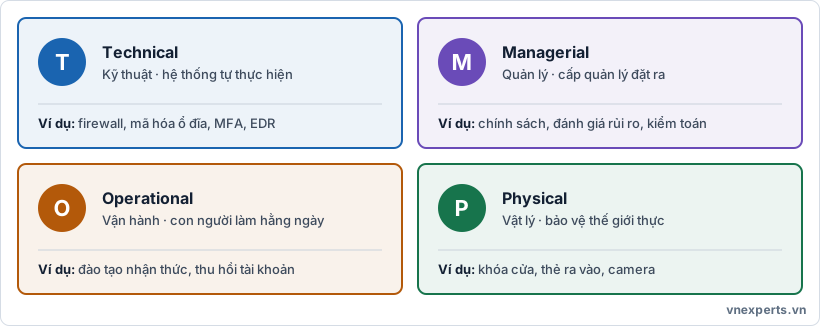
🗂️ Hình 3b. Bốn nhóm kiểm soát lần lượt được nhấn mạnh. Mỗi nhóm trả lời câu hỏi "ai hoặc cái gì thực hiện" theo một cách khác nhau.
| Nhóm | Ai hoặc cái gì thực hiện | Ví dụ |
|---|---|---|
| 💻 Technical (Kỹ thuật) | Hệ thống, phần mềm, phần cứng tự thực hiện | Firewall, mã hóa ổ đĩa, xác thực nhiều yếu tố, EDR, danh sách kiểm soát truy cập (ACL), sao lưu tự động |
| 📋 Managerial (Quản lý) | Cấp quản lý đặt ra ở mức chiến lược và quy định | Chính sách bảo mật bằng văn bản, đánh giá rủi ro, kế hoạch bảo mật, đánh giá và kiểm toán định kỳ |
| 👥 Operational (Vận hành) | Con người thực hiện trong công việc hằng ngày | Đào tạo nhận thức bảo mật, quy trình thu hồi tài khoản khi nghỉ việc, bảo vệ trực ca, thực thi quy trình ứng phó sự cố |
| 🚪 Physical (Vật lý) | Các vật thể và không gian thật bảo vệ tài sản | Khóa cửa, thẻ ra vào, camera, hàng rào, tủ rack có khóa, két sắt |
🎯 Mẹo làm bài: đề thi hay hỏi "nhóm nào mô tả đúng nhất biện pháp này". Hãy tự hỏi ai hoặc cái gì thực hiện. Máy tự chạy: Technical. Văn bản hay quyết định của cấp quản lý: Managerial. Con người làm đều đặn trong công việc: Operational. Thứ chạm được ngoài đời: Physical.
Hai điều dễ nhầm:
- Quy định và việc thực thi là hai nhóm khác nhau. Văn bản quy định "phải thu hồi tài khoản khi nhân viên nghỉ việc" là Managerial. Việc nhân sự thật sự thực hiện bước đó hằng ngày là Operational. Nếu đề mô tả người làm việc đó, chọn Operational. Nếu đề mô tả tài liệu hoặc quyết định ban hành, chọn Managerial.
- Nhóm không cho biết biện pháp "làm gì". Camera ở phòng máy chủ thuộc nhóm Physical. Nhưng nó giúp phát hiện sự việc hay ngăn sự việc xảy ra? Đó là câu hỏi về loại kiểm soát, bạn sẽ học ở Bài 4. Một biện pháp luôn có cả nhóm lẫn loại.
🧱 Vì sao cần đủ cả bốn nhóm
Mỗi nhóm bảo vệ ở một tầng mà các nhóm khác không với tới được.
- Firewall tốt đến mấy cũng không ngăn người lạ bước vào phòng máy chủ rút ổ đĩa (cần Physical).
- Cửa khóa chắc đến mấy cũng không chặn được một nhân viên bị lừa gửi mật khẩu qua email (cần Operational và Technical).
- Công nghệ tốt đến mấy cũng sẽ bị cấu hình tùy tiện nếu không có chính sách nói rõ phải làm gì (cần Managerial).
Việc xếp nhiều lớp kiểm soát chồng lên nhau gọi là phòng thủ nhiều lớp (defense in depth), bạn sẽ học ở Bài 5. Phần Managerial và Operational chiếm tỷ trọng lớn ở Phần 5 của khóa học (quản trị, rủi ro, tuân thủ), còn Technical là trọng tâm của Phần 3 và Phần 4.
🧠 Áp vào câu chuyện của Nam
Nam đã có cách gọi tên cho từng chỗ hở. Bảng dưới gắn từng phát hiện với nhóm kiểm soát và cách sửa.
| Phát hiện của Nam | Nhóm còn thiếu | Cách sửa |
|---|---|---|
| Phòng máy chủ cửa không khóa, không camera | Physical | Chuyển tủ rack vào phòng riêng có khóa thẻ, lắp camera, ghi sổ người ra vào |
| Máy kế toán chưa mã hóa ổ đĩa, antivirus hết hạn, firewall bị tắt | Technical | Bật mã hóa ổ đĩa, cài lại bảo vệ endpoint có cập nhật tự động, bật firewall và quản lý bản vá |
| Chưa có chính sách, chưa từng đánh giá rủi ro | Managerial | Ban hành chính sách bảo mật thông tin, đánh giá rủi ro hằng năm, giao người chịu trách nhiệm |
| Tài khoản người nghỉ việc vẫn hoạt động, biểu mẫu bị bỏ qua | Operational | Gắn bước thu hồi tài khoản vào checklist nghỉ việc, nhân sự và IT cùng ký xác nhận, đào tạo định kỳ |
Bây giờ bạn cũng trả lời được lời hứa ở Bài 1. Ba việc Nam đề xuất sau vụ email giả mạo thuộc ba nhóm khác nhau:
| Đề xuất ở Bài 1 | Nhóm kiểm soát |
|---|---|
| Văn bản quy định phải gọi điện xác nhận với khoản chuyển lớn | Managerial (quy định). Khi kế toán thực sự gọi điện mỗi lần chuyển tiền, hành động đó là Operational |
| Bật bộ lọc email chống giả mạo | Technical |
| Đào tạo nhận biết lừa đảo cho phòng kế toán | Operational |
Chú ý: vụ lừa chuyển khoản ở Bài 1 không cần thêm kiểm soát Physical nào, nhưng vụ phòng máy chủ lại cần. Nhóm nào quan trọng hơn phụ thuộc vào rủi ro cụ thể mà tổ chức đang đối mặt.
📖 Thuật ngữ cần nhớ
| Thuật ngữ | Nghĩa |
|---|---|
| Security control | Biện pháp làm giảm rủi ro bảo mật. |
| Control category | Nhóm kiểm soát, phân theo ai hoặc cái gì thực hiện. |
| Technical control | Kiểm soát do hệ thống, phần mềm, phần cứng thực hiện. |
| Managerial control | Kiểm soát ở cấp quản lý: chính sách, đánh giá rủi ro, kế hoạch. |
| Operational control | Kiểm soát do con người thực hiện trong công việc hằng ngày. |
| Physical control | Kiểm soát bằng vật thể và không gian thật. |
| Security policy | Văn bản chính thức nêu quy định bảo mật của tổ chức. |
| Risk assessment | Đánh giá rủi ro: nhận diện và đo mức độ rủi ro. |
| Offboarding | Quy trình khi nhân viên nghỉ việc, gồm thu hồi tài khoản và thiết bị. |
| Security awareness training | Đào tạo nhận thức bảo mật cho nhân viên. |
📌 Tóm tắt nhanh
- Kiểm soát bảo mật chia thành bốn nhóm: Technical, Managerial, Operational, Physical.
- Để nhận biết nhóm, hỏi "ai hoặc cái gì thực hiện biện pháp này".
- Quy định là Managerial, người thực thi hằng ngày là Operational.
- Một tổ chức cần đủ bốn nhóm vì mỗi nhóm bảo vệ ở một tầng khác nhau.
💬 Hỏi & Đáp nhanh
❓ Nhóm kiểm soát và loại kiểm soát khác nhau thế nào? Nhóm trả lời "ai hoặc cái gì thực hiện" (Technical, Managerial, Operational, Physical). Loại trả lời "biện pháp làm gì và vào lúc nào" (ngăn chặn, phát hiện, khắc phục...). Camera là Physical về nhóm, còn về loại thì nó chủ yếu giúp phát hiện. Bài 4 sẽ đi chi tiết.
❓ Một biện pháp có thể thuộc hai nhóm không? Có, khi biện pháp gồm nhiều phần. Ví dụ quy định xác nhận chuyển khoản gồm văn bản (Managerial) và hành động gọi điện (Operational). Trong đề thi, hãy chọn nhóm khớp nhất với cách đề mô tả: đề nhấn vào văn bản hay vào người thực hiện.
❓ Có phải cứ đầu tư thật nhiều vào Technical là đủ an toàn? Không. Vụ lừa chuyển khoản ở Bài 1 và vụ phòng máy chủ không khóa ở bài này đều là chỗ hở mà công nghệ không tự vá được. Mỗi nhóm bảo vệ một tầng, và kẻ tấn công sẽ tìm tầng yếu nhất.
📝 Bài tập đánh giá
Tự chọn đáp án cho từng câu, rồi đối chiếu với phần đáp án ở cuối bài.
Câu 1. Một firewall chặn truy cập từ internet vào máy chủ nội bộ. Biện pháp này thuộc nhóm kiểm soát nào?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
Câu 2. Công ty ban hành chính sách sử dụng thiết bị cá nhân bằng văn bản và đánh giá rủi ro mỗi năm một lần. Đây là nhóm nào?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
Câu 3. Mỗi quý, công ty tổ chức buổi đào tạo nhận biết email lừa đảo cho toàn bộ nhân viên. Đây là nhóm nào?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
Câu 4. Phòng máy chủ được lắp khóa thẻ từ và camera giám sát. Đây là nhóm nào?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
Câu 5. Công ty đã có quy trình thu hồi tài khoản khi nhân viên nghỉ việc bằng văn bản, nhưng nhân sự thường bỏ qua bước này. Nhóm kiểm soát nào đang bị thực hiện chưa đúng nhất?
- A. Technical
- B. Managerial
- C. Operational
- D. Physical
👉 Đáp án
Câu 1: A — Firewall là hệ thống tự thực hiện việc lọc lưu lượng, nên thuộc nhóm Technical.
Câu 2: B — Chính sách bằng văn bản và đánh giá rủi ro là hoạt động ở cấp quản lý, thuộc nhóm Managerial.
Câu 3: C — Đào tạo nhận thức do con người tổ chức và tham gia thường xuyên, thuộc nhóm Operational.
Câu 4: D — Khóa thẻ từ và camera là vật thể thật bảo vệ không gian thật, thuộc nhóm Physical.
Câu 5: C — Quy trình đã có văn bản (Managerial đã đủ), vấn đề là con người không thực hiện hằng ngày, nên chỗ yếu nằm ở nhóm Operational.
📚 Bài viết thuộc khóa học CompTIA Security+ của VNExperts